台湾政府系统遭自主AI攻击:职场AI的风险已从「会读」变成「会动手」
7月台湾政府系统攻击在8月13日披露,公开材料显示多智能体可串联侦察、凭据攻击与人员数据提取;本文从职场场景拆解明文与权限边界。

一场发生在 7 月、于 8 月 13 日被披露的攻击,给职场 AI 一个更具体的警报:AI 已经不只是帮人写代码,也可能被编排成一支会侦察、撞库、横向移动、导出资料的攻击队。
台湾数位发展部确认,监控单位 7 月发现针对政府机关的异常攻击,并自 7 月 20 日起发布警讯;调查显示,攻击采用人工操作结合 OpenClaw 等 AI Agent 的混合模式,受影响单位已陆续处理完成。1
CNN 援引发现攻击的 Dream 公司称,攻击持续约 4 天:系统绘制了 21 个政府系统,破解 85 个政府账号,并提取约 2500 条人员记录。攻击来源尚未被台湾官方或 Dream 确认,数字主要来自 Dream 的技术披露,不能直接等同于所有政府资料全面泄露。23
失控点不在聊天框
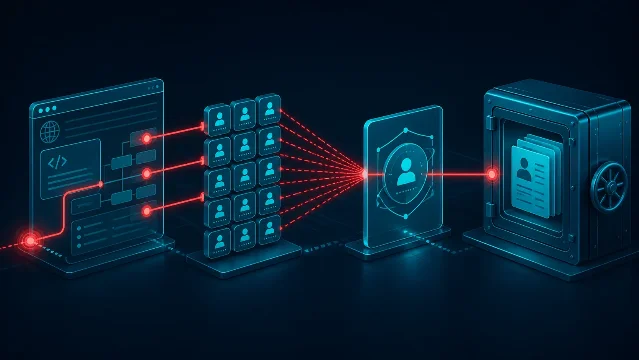
Dream 的复盘显示,攻击框架先从政府门户的前端代码中整理 URL、API 端点、OAuth 配置和单点登录信息,再并行尝试凭据和接口。它报告称,85 个被破解账号中有 84 个可通过 SSO 桥接进入内部系统,随后触及人员统计等页面。3
这条链说明,职场 AI 的风险已经从「会不会把文件上传给模型」扩展为四个问题:模型能看到哪些资产,能拿到哪些凭据,能否自己决定下一步,以及结果会被带到哪里。公开网页上的接口信息、缺少二次认证的 SSO、可被批量验证的账号,都会把一次模型调用变成组织级数据访问。
密态 AI 能挡住哪一段
这类事件首先要求组织补齐资产盘点、MFA、SSO 分层、接口鉴权、网络出口和审计。密态计算解决的是另一段:业务人员需要 AI 处理高敏材料,却不希望平台和模型直接看到明文。
墨镜熊官网当前公开列出职场等场景,并展示全链路加密、密态搜索、密态空间、图片与附件上传、密态快速响应和深度思考等入口;页面同时表述「平台与模型均无法访问您的明文数据」。45 科技日报对荆华密算的公开介绍则称,数据可在离开本地前转为密文,在可信硬件或同态加密环境中计算,结果返回本地解密。6
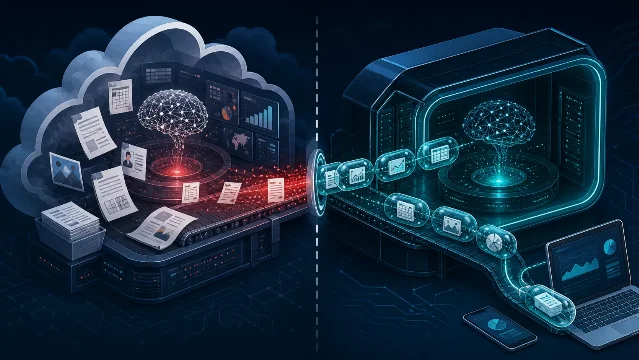
这能把职场合同、内部材料、科研附件等高敏任务的防线前移到输入、检索、计算和结果沉淀;它不能替代账号治理、网络隔离、漏洞修复和人工复核。需要模型处理敏感资料时,先选择能把明文留在保护边界内的 AI 环境,再谈效率。可从 www.mojingxiong.com 了解公开能力。
References
- 1台湾数位发展部:资安事件说明
moda.gov.tw
- 2
- 3Dream:Inside a Multi-Agent AI Framework
dreamgroup.com
- 4墨镜熊官网首页
mojingxiong.com
- 5墨镜熊官网关于页
mojingxiong.com
- 6科技日报:国内首个加密 AI 对话平台问世
stdaily.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.