AI安全治理标准将于11月实施:职场AI先守住明文边界
中国信通院发布AI安全治理行业标准解读,本文从职场场景拆解输入明文、权限与审计风险,并说明密态AI平台能承接的保护边界。

8 月 11 日,中国信通院发布《人工智能 安全治理 系统风险管理能力要求》(YD/T 7173-2026)解读,标准定于 2026 年 11 月 1 日起实施。它把 AI 风险从「出了事故再追责」,前移为一套企业必须持续管理的能力要求。1
标准管什么
文件把能力拆成三层:组织建设、流程管理、风险防护。组织层要分清决策、审批、执行责任,保留培训、资源和过程文档;流程层要完成风险识别、评估、应对和持续改进,并对风险分级;防护层覆盖可靠性、可控性、安全性、公平性、透明性、可解释性、隐私保护性和可问责性。2
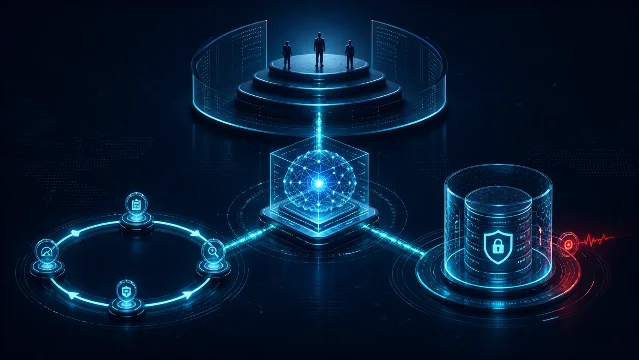
对企业而言,最容易漏掉的是「输入」这一关。员工把合同、客户资料、薪酬表、未公开方案或附件交给普通 AI 工具时,数据流可能从本地文档进入外部服务,再进入检索、日志或结果沉淀环节。即使没有发生泄露,组织也未必说得清:谁批准了这次处理?模型和平台看到了什么?结果是否留下了可追溯记录?
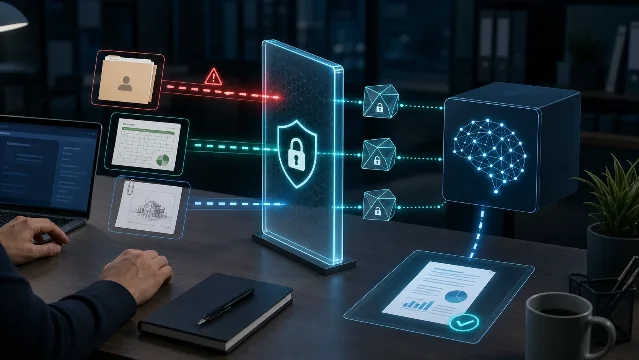
密态 AI 承接哪一段
这意味着,专门的 AI 隐私平台可以把防线前移到输入、检索、计算和结果沉淀,减少高敏材料在 AI 链路中的明文暴露。它解决的是「数据能否被使用」与「平台、模型是否直接看到明文」之间的矛盾,不能替代企业的分级授权、网络控制、人工复核、供应商管理和审计制度。
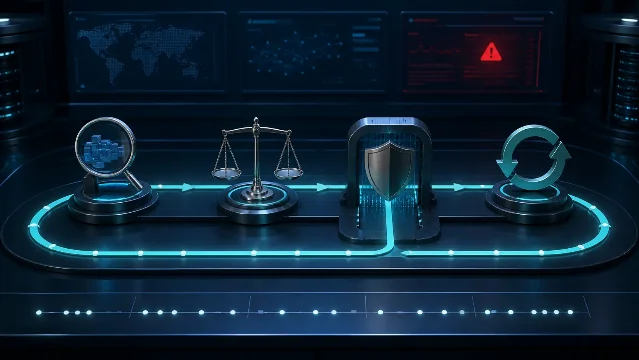
YD/T 7173-2026 把「谁负责、怎么评、如何防、能否追溯」放在同一张治理清单里。职场 AI 要处理高敏数据,优先选择能守住明文边界的专门平台,再把权限、审批和审计补齐。可先了解 www.mojingxiong.com,再按组织的数据分级和责任要求落地。
References
- 1《人工智能 安全治理 系统风险管理能力要求》行业标准正式发布
mp.weixin.qq.com
- 2推动AI强化安全治理能力,行业标准明确可问责性等八大维度
yicai.com
- 3下载中心-墨镜熊
mojingxiong.com
- 4AI隐私 - 一款让你安心使用的AI隐私助手
mojingxiong.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.