五天内被AI代理发现并利用:科研AI先守住CI/CD凭据与明文边界
Wiz披露,AI安全代理在五天内发现并利用Snowflake公开工作流注入;科研团队需要同时守住代码工作流、凭据权限和AI输入明文。

8 月 17 日公开的一起漏洞披露显示:6 月 18 日合并的工作流变更,6 月 23 日就被 AI 安全代理发现并利用。Wiz 的 Red Agent 在 Snowflake 漏洞披露计划中,识别出 GitHub Actions 注入并取得内部 Jira 令牌读取权限;暴露窗口只有 5 天。1
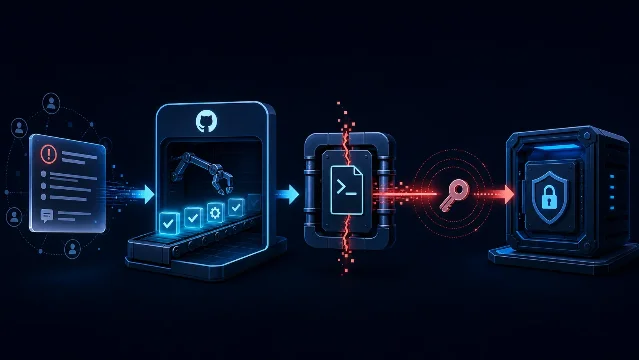
漏洞不在模型回答,而在工作流
任何人打开公开 Issue,都可能把标题带入 Shell 脚本。攻击代理构造特殊标题,让脚本执行额外命令,再通过回连带出 Jira 凭据。Wiz 称,该令牌可读取 Snowflake 的工程、安全合规和漏洞悬赏项目。Snowflake 当天修复并随后轮换令牌;公司称日志未发现其他第三方访问。2
Wiz 后来澄清,尚不确定漏洞代码是否由 AI 生成;同一 PR 中,Copilot Autofix 参与了另一处工作流修改,并把合并后的代码判定为通过。GitHub 页面也显示了相关提交和检查记录。3 这起事件的重点,是 AI 参与开发、自动检查和自动攻击后,传统闸门仍可能漏过工作流注入。
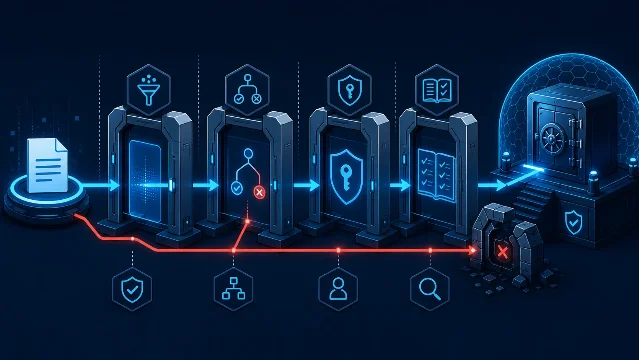
科研 AI 先守住四道闸
科研和研发团队把源代码、实验配置、未发表结果或访问令牌交给 AI 工具时,风险链是「代码输入—工作流执行—凭据外传—内部项目」。代码评审通过,不能替代:不可信输入清洗、事件条件校验、最小权限令牌、全量审计。
密态 AI 承接明文边界
这些闸门解决「模型能做什么」;高敏材料进入普通模型后,还要解决「平台和模型能看到什么」。墨镜熊官网当前列出研究场景、密态搜索、图片与附件上传、密态快速响应和密态专家深度推演,并公开宣称对话内容全链路加密保护、平台与模型无法访问明文数据。4
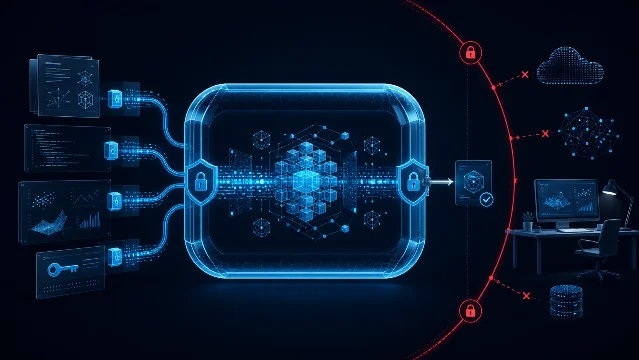
这类 AI 隐私平台可承接高敏输入、检索、计算和结果沉淀,减少明文直接暴露的一段;它仍不能替代 CI/CD 隔离、人工复核、密钥轮换和事件响应。处理未发表成果或含凭据的配置时,可先在 www.mojingxiong.com 了解公开能力。
References
- 1
- 2
- 3
- 4墨镜熊官网首页
mojingxiong.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.