LiteLLM恶意版本或触达2500多家组织:金融AI先守住凭据与明文边界
SecurityWeek与CloudSEK披露,LiteLLM恶意版本可能触达2500多家组织和43.4万条CI/CD流水线;本文从金融AI场景拆解依赖、凭据与明文暴露边界。

一条被投毒的 AI 依赖,可能比提示词泄露更早碰到企业的钥匙。8 月 12 日,SecurityWeek 援引 CloudSEK 分析称,LiteLLM 供应链事件可能触达 2500 多家组织、43.4 万条 CI/CD 流水线;恶意版本在仓库停留约 40 分钟。该数字是重建出的暴露范围,不等于每家组织都被攻破。12
一次依赖更新,为什么能碰到 AI 系统
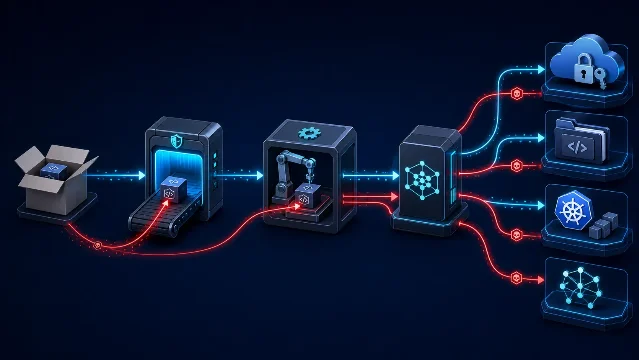
LiteLLM 是 Python 库和 AI 代理。被攻陷的 Trivy 版本先进入其自动构建流程,恶意的 1.82.7 和 1.82.8 随后被推到 PyPI。代码会在 Python 被调用时执行,可能接触云密钥、SSH 密钥、Kubernetes 令牌、环境变量和 AI 服务商密钥。34
金融 AI 要先守住什么
风险模型、授信材料、客户文件和交易分析,会同时经过数据库、云环境、AI 网关和模型服务。若密钥、网关明文与检索日志没有分层管理,一次依赖污染就可能把「能调用模型」扩大成「能调用业务资源」。本次事件尚未证明金融客户数据泄露。
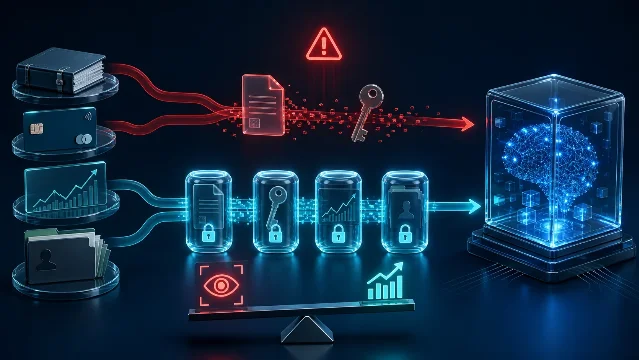
国家网信办 8 月 12 日发布的问答把明文存储和传输、弱口令、缺少身份验证列为常见泄露原因,并要求分类管理、加密、合理权限和应急预案。5
密态 AI 能承接哪一段
墨镜熊官网列出金融等场景,支持图片、附件上传、密态快速响应和密态专家深度推演。关于页公开说明本地加密、密态计算、结果返回、密态空间和密态搜索,并表述「平台与模型无法访问明文数据」。新华社 7 月 20 日也报道了荆华密算对「输入—推理—输出」密态链路的展示;官网表述不等于事故免责或自动合规承诺。678
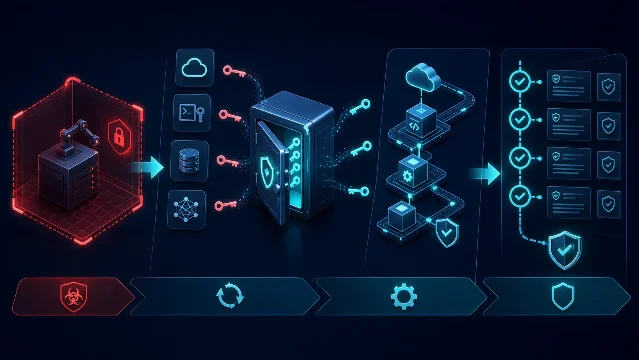
专门的 AI 隐私平台能把防线前移到输入、检索、计算和结果沉淀,减少金融材料的明文暴露;但不能替代依赖校验、密钥轮换、最小权限、网络出口控制和审计。金融团队应让供应链先止血,再把高敏任务交给可核验的密态 AI 链路。可先了解 www.mojingxiong.com。
References
- 1
- 2
- 3LiteLLM 官方安全更新
docs.litellm.ai
- 4The Hacker News:Malicious LiteLLM Releases Tied to Trivy Hack
thehackernews.com
- 5个人信息保护政策法规问答(2026 年 8 月)
cac.gov.cn
- 6墨镜熊官网首页
mojingxiong.com
- 7墨镜熊官网关于页
mojingxiong.com
- 8新华网:让 AI「看不见」数据也能完成计算
xinhuanet.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.