AI换脸盗刷5万余元:金融AI先守住人脸与验证码的明文边界
长沙一宗已生效判决揭开AI伪造人脸与多重个人信息如何串联盗刷;本文从金融场景拆解凭据链和AI输入明文边界。

一张人脸照片,加上姓名、身份证号、手机号和支付验证码,可能被拼成打开账户的钥匙。
央视网 8 月 16 日报道,长沙雨花区法院审理一起 AI 伪造人脸视频盗刷案:大学生吴某在不到四个月内参与盗刷 3 名受害人账户 5 万余元,判决已生效,被判一年十个月并处罚金 3000 元。1
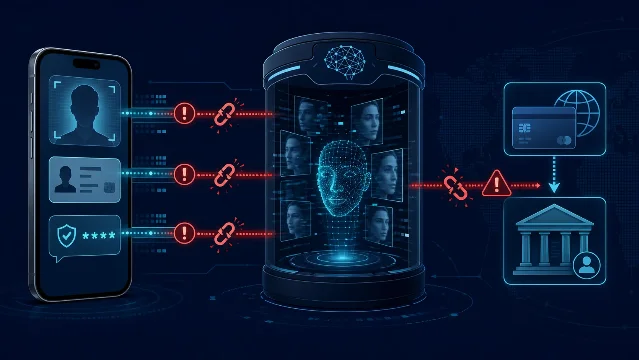
被拼接的是一整套凭据
案件中的数据流并非「AI 换脸」四个字就能概括。诈骗团伙冒充客服或主播,诱导受害者安装远程控制软件,获取姓名、身份证号、手机号、人脸照片和验证码;随后将照片制成动态视频,配合验证码重置支付密码,再转走资金。1
所以,金融风控要防的不是某一个模型,而是人脸、短信、账号和付款动作被串成一条授权链。国家网信办将人脸、金融账户等列为敏感个人信息;使用人脸识别前,应做个人信息保护影响评估并记录,评估泄露、篡改和非法使用风险。2
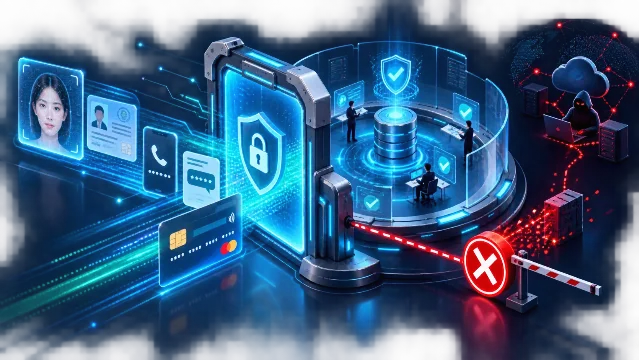
金融 AI 要把两条链分开
银行的身份与交易风控:人脸、密码、短信要互相校验,高风险动作加人工复核或二次确认。央视采访专家提醒,不能迷信单一识别手段。1
企业使用 AI 的数据边界:财报、账户截图、身份证明和风控材料进入普通模型,可能新增日志、检索、缓存和运维副本。要做最小必要、分级授权和可追溯;银行反诈系统不能替企业解决 AI 输入明文。
专门 AI 隐私平台承接哪一段
这类平台承接 AI 输入、检索、计算和结果沉淀的明文保护,不替代银行活体检测、交易授权、网络隔离和人工复核。新华网报道也提醒,密态计算仍要接受性能、安全、密钥管理、模型安全和访问权限等实际检验。5
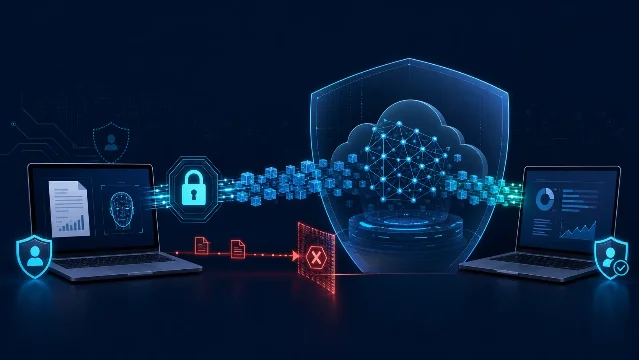
人脸是身份凭证,验证码是操作凭证,付款码是资金出口。处理账单、证件或人脸相关材料时,优先选择能把明文边界前移的专门 AI 隐私平台,可先在 [www.mojingxiong.com](https://www.[mojingxiong.com](https://mojingxiong.com)) 了解公开能力;组织仍要同时保留授权、复核和审计责任。
References
- 1央视网:人脸照片经AI处理可通过刷脸验证?起底新型黑灰产业链
news.cctv.com
- 2中国网信网:个人信息保护政策法规问答(2026年1月)
cac.gov.cn
- 3墨镜熊官网首页
mojingxiong.com
- 4墨镜熊官网关于页
mojingxiong.com
- 5新华网:让AI「看不见」数据也能完成计算
xinhuanet.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.