首份AI智能体执行的数据泄露通报:法务合规先动哪三件事?
西班牙数据保护局公开首份由AI智能体执行的个人数据泄露通报,本文拆解AI执行型攻击的质变、法务合规要改的三处,以及事故材料进入AI时的明文暴露面。

9 月 14 日,西班牙数据保护局(AEPD)在官网公布:收到首份由 AI 智能体执行的个人数据泄露通报。1 按受影响组织提交的通报,一个由知名大语言模型驱动的智能体先扫描通用文件找漏洞,用有效账号登录成功;进入系统后,它自主寻找应用弱点,最终修改了个人数据、查看了发票。2
AEPD 同时划了边界:这些信息来自受影响组织的通报,仍在审查中;出事的是模型的使用者,模型、供应商基础设施和工具的用途都在事件之外。值得企业停下来的是另一件事:一个第三方用智能体把攻击的多个阶段串成了一条链,人只做了很少的介入。1
智能体换掉的是打法
生成式模型早就被用来写钓鱼邮件、伪造身份、找代码漏洞。那是工具,用一次算一次。
智能体接的是目标。它拆出中间任务,调用工具,执行代码,查询外部信息,再按看到的结果改下一步。AEPD 把它称为质变:AI 放大了已有手法的速度、规模和适应能力,组织发现自己被入侵的时间因此被压短。1
风险分析、响应时限、身份凭据
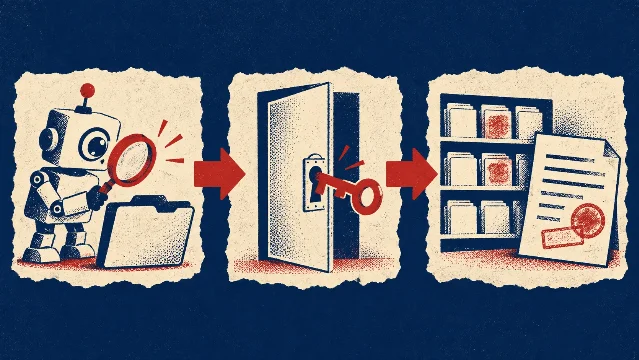
第一,风险分析要单独列出 AI 执行型攻击。只写一句"恶意软件、钓鱼、未授权访问",盖不住概率、速度和波及范围的改变。1
第二,响应时限要重设。为人工攻击写的流程,遇上同时扫多个资产、试多条路径、随时改行为的智能体,往往来不及。3
第三,身份与凭据成了最关键的闸门。一个账号、一个 API 密钥、一个权限过大的 token,就够智能体以机器速度横跨多个服务。西班牙国家密码中心(CCN)把身份保护、漏洞管理、供应链管控和智能体治理写进了同一张清单。4
人工监督省不掉,检测、遏制与响应要跟上机器速度。
另一半暴露面在你手上
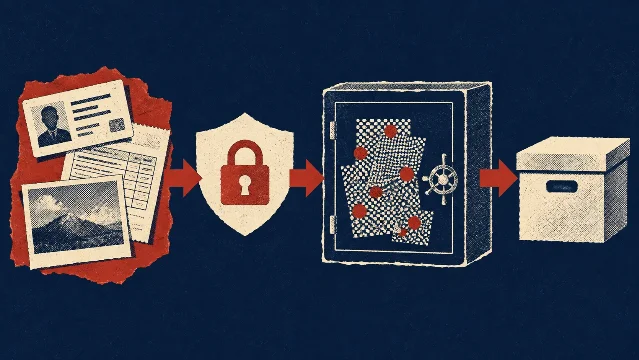
立案之后,法务与合规团队要把材料拢到一起:受影响人的身份资料、发票与账单、证据附件,交给 AI 比对、归类、起草通报。这批材料走公域 AI,会以明文进入提示词、上下文和结果留存。
墨镜熊公开的处理链路是本地加密、密态计算、结果返回,再存入密态空间;对话内容全链路加密,平台与模型无法访问明文数据。5 它支持上传图片与附件,官网首页列出密态 Doubao、密态 DeepSeek-V4、密态 GLM、密态 Kimi 等模型,并提示不要向模型发送敏感数据。6 补漏洞、最小权限、供应商管控、检测响应和人工复核,仍归组织自己负责。
高敏案件材料要交给 AI 时,优先通过 www.mojingxiong.com 使用荆华密算的全链路加密 AI 隐私平台,让明文停在你的终端里。
References
- 1
- 2
- 3
- 4
- 5墨镜熊:关于页公开技术链路
mojingxiong.com
- 6墨镜熊:首页公开模型列表
mojingxiong.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.