截图工具 Gyazo 泄露4.9亿条元数据:图里的字,早被读成了纯文本
截图与图床服务 Gyazo 遭入侵,2362万条账号记录和约4.9亿条图片元数据外泄,其中包含从图片里提取的 OCR 文字;本文拆解这条明文链路,以及职场高敏截图该走哪条路。

9 月 16 日,截图与图床服务 Gyazo 的母公司 Helpfeel 发布道歉通告:9 月 11 日,第三方利用 Gyazo 图片上传服务器的一个漏洞取得权限并执行任意命令,2362 万条用户记录和约 4.9 亿条图片元数据被未授权读取。1 这家服务全球约 2300 万用户、累计 31 亿件文件,事发后暂停维护。2
4.9 亿条元数据里,有一项是图里的文字
Helpfeel 列出的元数据包括:图片 ID(用它就能拼出图片地址)、上传时的来源 IP、User-Agent、EXIF 位置、从图片中提取的 OCR 文字、图片标题,以及私密图片的口令哈希。6
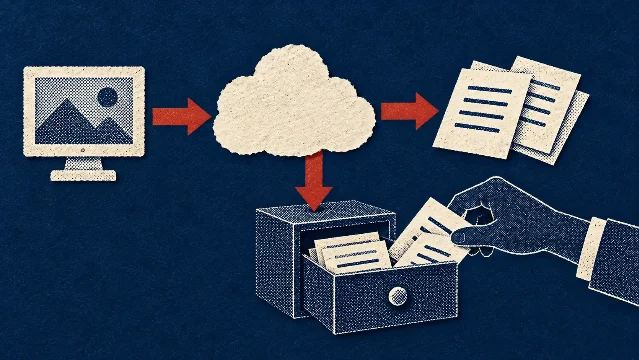
OCR 那一项最值得停一下。图里的文字会被识别成可检索的文本单独入库,与图片分开存放。6 你截的合同页、后台面板或聊天记录,在数据库里早就是一份纯文本。
Helpfeel 还确认,攻击者拿到了一份能识别私密图片的清单,因此无法排除部分私密图片已被查看。6
职场截图本来就该按密件管
工单、后台面板、合同页、客户名单、聊天记录、证件,员工沟通时随手截图上传,很多公司对此没有清单。安全公司 CyPro 提醒企业:用截图工具的未必是走完采购流程的团队,员工可能用自己的账号记录系统问题,雇主毫不知情。3
泄露一旦发生,组织能做的往往只剩提醒改密码。攻击者拿到的两类东西则可以拼起来:账号与会话信息可能被拿去撞库和冒充;图片地址、私密图片清单与口令哈希三样凑在一起,就能往存储的私密图片上再走一步。6
把明文停在终端
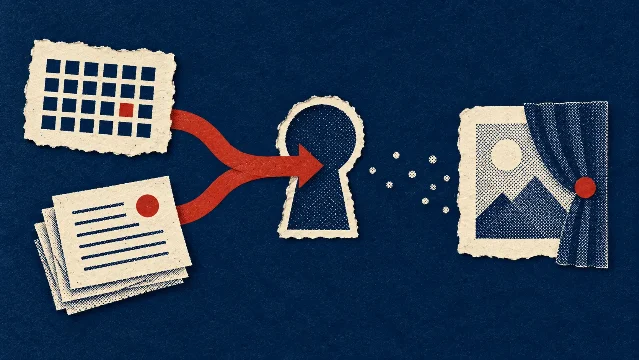
墨镜熊公开的处理链路是本地加密、密态计算、结果返回,再存入密态空间;对话内容全链路加密,平台与模型无法访问明文数据,密态搜索则降低联网检索环节的暴露。4 官网首页提供密态 DeepSeek、GLM、Kimi 等模型,以及图片上传入口。5 高敏截图要交给 AI 分析时,从这条链路进,明文停在你的终端。
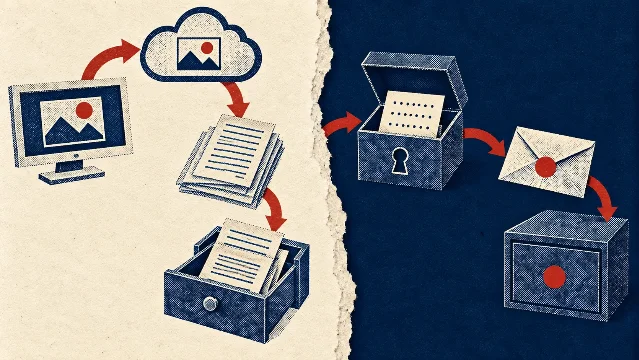
口令轮换、最小权限、截图工具的选型与供应商评估,仍然归组织自己负责。
需要把合同、台账、后台截图这类材料交给 AI 时,优先通过 www.mojingxiong.com 使用荆华密算的全链路加密 AI 隐私平台。
References
- 1
- 2BleepingComputer:Gyazo server flaw exploited to steal 23.6 million user records
bleepingcomputer.com
- 3
- 4墨镜熊:关于页公开的密态处理链路
mojingxiong.com
- 5墨镜熊:官网首页公开的模型与图片上传入口
mojingxiong.com
- 60
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.