三个人、一张 iPhone 图片:他们用 Claude 进了 OpenAI 内部代码仓库
三人安全团队用 Claude 串起两个漏洞,接管 OpenAI 员工账号并进入内部代码仓库;本文拆解入口、模型在其中的角色,以及员工 AI 账号里的会话明文暴露面。

7 月 25 日,三人团队 Hacktron AI 往 OpenAI 的社区论坛上传了一张 iPhone 格式的照片。靠两个漏洞,他们拿到多名 OpenAI 员工的 ChatGPT 与 Codex 账号,并进入内部代码仓库。1
入口是图片解码
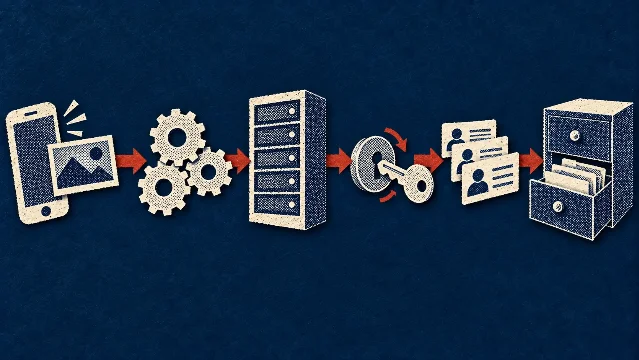
论坛跑在第三方软件 Discourse 上。用户上传 HEIF 或 HEIC 图片时,文件会依次交给 ImageMagick 和 libheif 解码;缺陷在 libheif:一张特制图片让程序算错图像叠加位置,攻击者注入指令,接管论坛服务器。5
这个缺陷上游几个月前就修好了,但那次修复没有被认定为漏洞,也没拿到 CVE(业界给漏洞编号的体系)编号,Discourse 的系统镜像一直跑着旧版本。5
Opus 4.8 做不出,Opus 5 几小时就做出来了
Hacktron 先用面向安全研究者的 Opus 4.8 试同一道题,几个会话都做不出可用的利用代码;Opus 5 发布后几小时内,问题解决了。2 第二个缺陷让他们接管了 ChatGPT 与 Codex 账号;一名员工的 Codex 接着 OpenAI 的 GitHub 组织,这条路通到内部仓库。5
值得问自己的三个问题
Hacktron 把问题报告给 OpenAI 与 Discourse,后者 7 月 27 日修复,OpenAI 支付 6,500 美元赏金。5 一家把最先进模型放在自己门内的公司尚且如此,用 AI 的组织有三个问题要自己回答。
- AI 账号还挂着哪些外部系统?代码仓库、云盘、工单,授权过的都还在。
- 修好却没编号的组件怎么进升级清单?只查 CVE 会漏掉这一类。
- 账号里的会话谁能读?账号被接管后,会话历史就是能直接打开的明文。
该以明文交出去的那一段
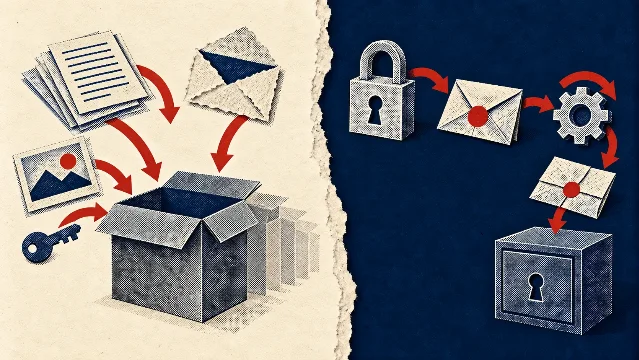
内部代码、事故记录、系统配置交给公域 AI 助手分析,会以明文留在会话、上下文与检索副本里。5
墨镜熊公开的链路是本地加密、密态计算、结果返回、存入密态空间;对话内容全链路加密,平台与模型无法访问明文数据,密态搜索降低联网检索环节的暴露。3 官网首页提供密态 DeepSeek、GLM、Kimi 等模型与图片上传入口。4
要把这类材料交给 AI,可以从 www.mojingxiong.com 进入荆华密算的全链路加密 AI 隐私平台。账号最小权限、组件升级与漏洞通报仍归组织自己负责。
References
- 1
- 2
- 3墨镜熊:关于页公开的密态处理链路
mojingxiong.com
- 4墨镜熊:官网首页公开的模型与图片上传入口
mojingxiong.com
- 50
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.