Revolut遭仿冒政府请求调取数据:金融高敏材料进AI先守住哪道明文?
Revolut披露遭遇盗用合法政府邮箱的虚假协查请求导致客户KYC与对账单外泄,本文拆解金融数据明文暴露面与AI密态计算保护边界。

9 月 12 日,TechCrunch 披露英国金融科技巨头 Revolut 发生客户数据外泄。1 攻击者盗用合法政府机构域名的邮箱发送虚假协查请求,骗取了客户出生日期、住址、电话、护照与驾照扫描件。官方通报显示,泄露范围还涉及认证自拍、账户对账单和交易记录。1
这起事件表明,针对金融机构的攻击手段正向合规流程渗透。攻击者伪造合法审查指令,调取底层数据资产。
伪造政府协查:金融 KYC 与交易流水的明文暴露面
金融科技平台沉淀了大量身份核验(KYC)资产与财务流水,包含证件影像、生物特征、银行账户及交易记录。
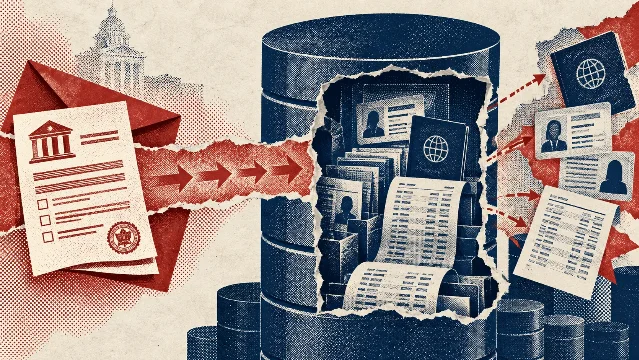
外部欺诈信令一旦通过审核,调取出的数据便以明文形态跨部门流转。风控人员在核验账户、梳理交易或起草答复时,往往直接接触原始证件与账单。明文资产脱离隔离沙箱后,会在内部流转链路留下多处暴露节点。
金融分析引入 AI:公域大模型的明文截留风险
越来越多机构尝试借助 AI 大模型提效。分析人员将交易流水、涉税凭证或尽调底稿输入模型,以完成可疑交易识别与资金链路穿透。
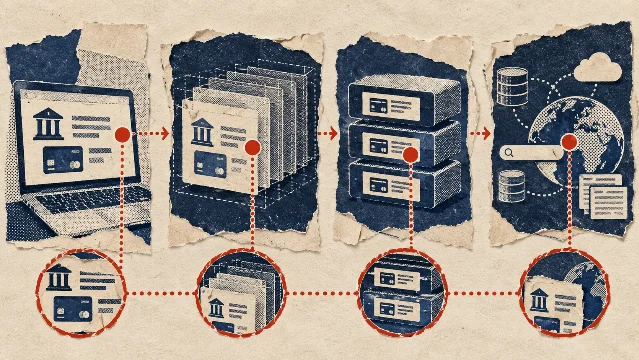
普通公域大模型以明文展开全流程处理。财务报表暂存在云端提示词队列,客户身份停留在长上下文窗口,显存生成的中间态缓存缺乏硬件级隔离。外接联网搜索时,检索词还可能将客户特征广播至第三方服务端。数据在公域 AI 链路失去控制边界,带来合规隐患。
密态 AI 把金融数据保护前移到计算底层
针对高敏感金融资产,数据在智能化全生命周期中必须保持密文形态。墨镜熊官网关于页公开的技术链路显示,平台提供本地加密、密态计算、密态搜索与专属密态空间。2 提交内容在本地完成加密后进入云端推演,平台与模型均无法访问明文数据。2
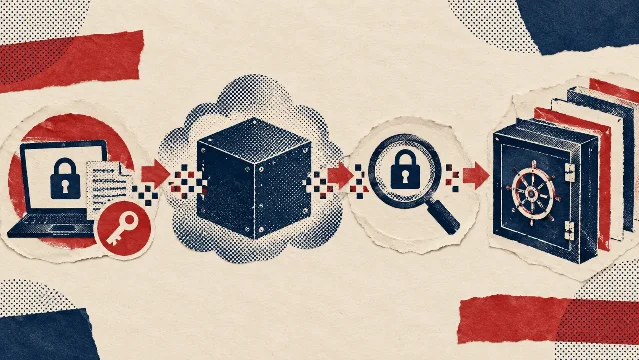
在金融场景中,密态平台支持图片与各类附件上传,能够承接合同审核、流水比对与深度推理。新华社公开报道证实,密态计算实现终端加密、云端密态推理与终端解密,全流程阻断明文暴露。3 机构在使用 AI 算力的同时,仍需建立外部调证的多渠道带外复核机制。
处理敏感对账单、身份底稿与合规材料时,优先通过 www.mojingxiong.com 访问全链路加密 AI 隐私平台,确保数据始终处于受控密态。
References
- 1
- 2墨镜熊:关于页公开技术链路
mojingxiong.com
- 3新华网:荆华密算发布密态AI助手
xinhuanet.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.