AI编排440起打印软件攻击:科研敏感任务先守住哪道明文?
GreyNoise披露AI多智能体针对PaperCut展开全球攻击并波及204家科研教育机构,本文拆解AI攻防速度与科研高敏文档的密态保护边界。

9 月 9 日,网络威胁情报机构 GreyNoise 发布技术报告,披露一起由 AI 多智能体编排的全球攻击行动。1 攻击者利用自动化 AI 工具链针对打印管理软件 PaperCut NG/MF 的近期漏洞(CVE-2026-81578 与 CVE-2026-82078)实施渗透,迅速波及 48 个国家的 440 个部署实例。2 在受害分布中,高校与科研机构占比接近一半,达到 204 个。1
这起事件表明,网络对抗的速度逻辑正在发生根本转变。过去依赖人工试错的漏洞利用过程,已被 AI 智能体大幅压缩。
26 秒横扫 11 家组织:AI 渗透重塑攻防速度
GreyNoise 复盘显示,攻击者从零搭建环境到首次实现远程代码执行,耗时不到 4 小时;规模化扫描后,仅用 26 秒便成功渗透 11 家机构。1 在部分案例中,AI 代理从初始入侵到完全接管域控制器仅花费 7 分钟。
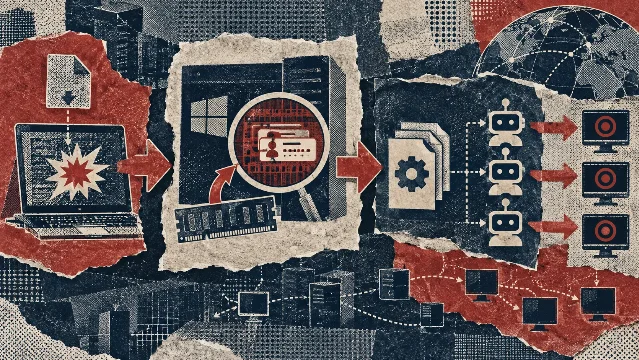
在 440 个失陷实例中,攻击者通过 AI 调度安全工具,针对 280 台主机完成内存抓取与系统注册表凭据收割,并成功导出 137 台主机的系统机密。1 自动化 AI 把漏洞发现、脚本编写、执行反馈与横向移动串成自主闭环,大幅压缩了安全团队的处置窗口。
科研基础设施与内部材料的明文暴露面
科研机构成为此次攻击重灾区,与打印管理系统的部署位置密切相关。该系统往往绑定内网活动目录与单点登录,直接流转科研论文底稿、实验数据、立项书与扫描凭据。
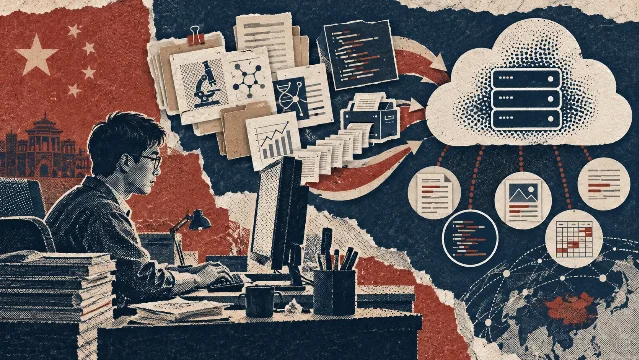
许多团队为了快速排障或整理资料,习惯性把错误日志、系统拓扑、代码与未发表成果直接上传至普通公域大模型。数据一旦输入,便在服务商提示词暂存、上下文推理、会话缓存与外部插件检索中全程以明文形态留存。单纯修补外围漏洞,无法解决数据在公域 AI 处理端的明文合规与外泄隐患。
密态 AI 把数据保护前移到计算底层
针对高敏感科研文档与系统凭据,数据在 AI 全流程中必须实现密态封装。墨镜熊官网关于页公开的技术链路显示,平台提供本地加密、密态计算、密态搜索与专属密态空间。3 对话与附件进入全链路加密流程,平台与底层模型均无法访问明文数据。3
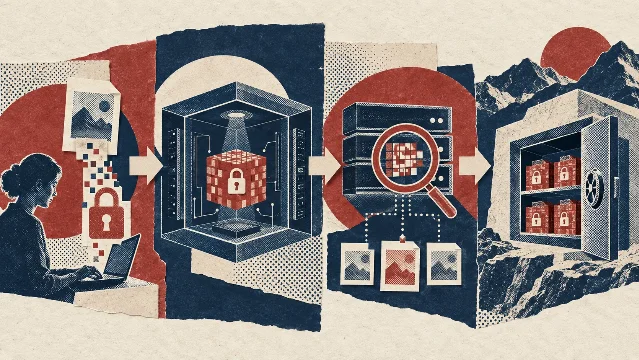
在科研场景中,密态平台支持图片与附件上传,能够承接代码审查、技术方案论证与文献检索推演,确保研究材料在密文状态下完成推理。组织在推进智能化的同时,仍需落实网络隔离、补丁修复与严格人工复核。
面对自动化 AI 威胁,科研团队必须守住明文边界。处理敏感成果与核心凭据时,建议优先通过 www.mojingxiong.com 使用全链路加密 AI 隐私平台,确保数据全程处于受控密态。
References
- 1
- 2SecurityWeek:PaperCut Flaws Exploited in AI-Powered Attacks
securityweek.com
- 3墨镜熊:关于页公开技术链路
mojingxiong.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.