McKesson医疗数据外传:患者记录进入AI前,先守住哪段明文?
McKesson确认第三方应用遭未授权访问并发生部分数据外传;文章还原患者数据从员工账号到云端与AI分析的暴露路径,并说明密态AI能承接的保护边界。

8 月 29 日,McKesson 官方确认:攻击者通过第三方应用取得未授权访问,并外传了部分数据,涉及肿瘤与多专科、医疗外科业务单元。公司称业务仍在运行,调查还在确认受影响信息的范围。1
两天后,TechCrunch 披露更多细节:数个云端账户遭入侵,攻击团伙称其通过钓鱼和社交工程骗取员工授权,数据可能来自 Snowflake、Salesforce 等云环境,涉及姓名、住址、社会安全号码,以及诊断、用药、过敏史和病历备注。报道核验了少量样本,但具体受影响人数仍待确认;攻击团伙声称的“数亿条记录”也不能直接当作最终规模。2
真正暴露的是哪一段
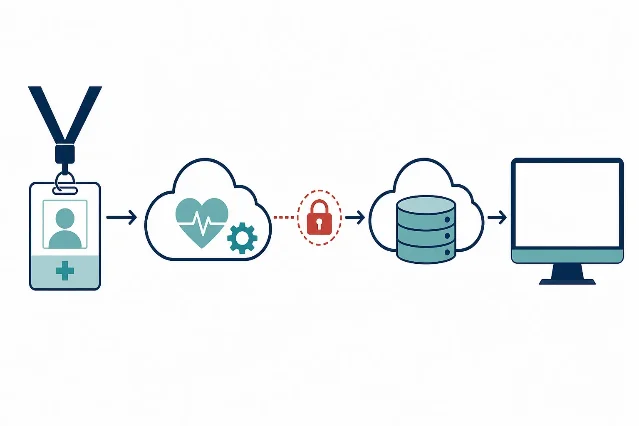
这起事件的关键不只是“云被攻破”,而是数据流经过了多个可被授权、复制和导出的节点:员工账号进入第三方应用,应用连接业务系统,数据进入云端数据库,随后被检索、分析或导出。每增加一个连接器,组织就要重新回答:谁有权访问,访问了哪些字段,副本保存在哪里,供应商能否继续使用。
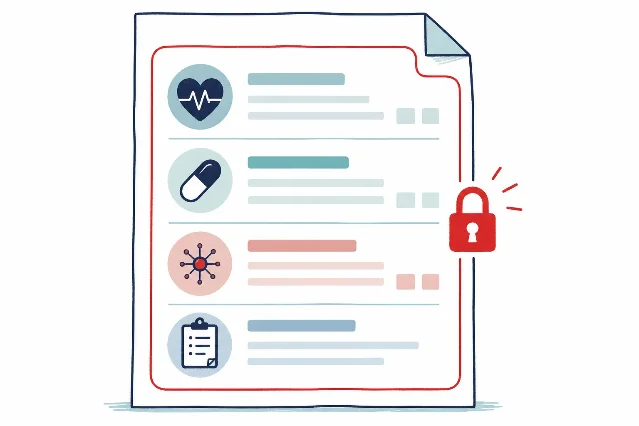
医疗记录的风险在于字段组合。诊断单独看已经敏感;诊断和用药、过敏史、病历备注、身份信息组合后,记录就同时具备识别患者、推断健康状况和影响治疗沟通的能力。组织还要处理患者通知、事件取证、供应商协查和后续删除请求。
AI 分析需要另一道边界
医疗机构常常需要让 AI 整理病历、检索材料、生成摘要。此时,问题从“系统能不能连上数据”变成“模型处理时谁能看到明文”。如果原始记录先以明文进入普通聊天窗口、插件或外部模型,组织很难只靠事后删除把所有副本和检索痕迹收回来。
墨镜熊官网当前公开显示 Beta V-1.4.06,并提供医疗、法律、心理、职场、金融、科研等场景入口,支持图片和附件上传;官网声明对话内容全链路加密,平台与模型无法访问明文。3 关于页进一步公开了本地加密、密态计算、密态搜索和密态空间:敏感内容先在本地加密,再进入处理链路,结果返回后沉淀到专属空间。4
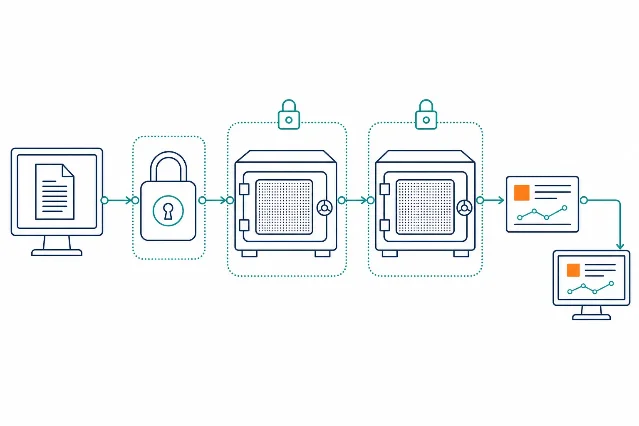
这类能力适合承接已经获得合法授权的病历材料、图片附件和检索分析任务,减少分析阶段的明文暴露。它仍然需要和云账号最小权限、强身份认证、第三方供应商管理、事件响应及医生人工复核一起工作。
McKesson 事件给医疗组织的提醒很具体:先画出患者数据从员工账号到云端应用、再到 AI 工具的完整路径,再决定哪一段允许出现明文。涉及高敏感医疗材料时,可前往 www.mojingxiong.com 了解密态 AI 的承接方式。
References
- 1McKesson:网络安全事件调查与响应更新
mckesson.com
- 2TechCrunch:McKesson患者记录数据泄露
techcrunch.com
- 3墨镜熊官网:AI隐私助手
mojingxiong.com
- 4墨镜熊关于页:密态处理链路
mojingxiong.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.