METR公开两起安全事件:AI研究机构先守住哪段凭证与评测数据?
METR公开的两起安全事件说明,科研 AI 的第一道隐私边界仍是凭证、查询入口与评测数据的明文落点。

8 月 31 日,AI 评测机构 METR 公布两起安全事件:公共模型 API 密钥被盗用,消耗约 60 万美元额度;另一起攻击探测了公开服务中的内部数据入口。METR 表示,两起事件目前都属于险情,敏感信息被访问的证据为零,但一批敏感模型输出曾在技术上可被触达。1
凭证为什么会出现在公网
3 月,研究人员把智能体编排应用部署在个人 AWS EC2 实例。应用认证“失效开放”(fail-open,认证出错时反而放行),实例连续数日暴露。攻击者诱导智能体吐出 API 密钥,再添加 SSH 密钥保持访问,持续三周调用公共模型。1
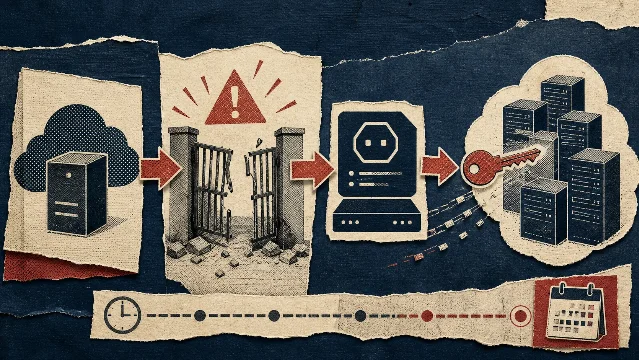
这条数据流的关键落点是凭证明文:代码、身份认证、密钥和智能体权限被放进同一台公开云实例。METR 后续增加公开部署审查、异常用量监控、凭证轮换和权限收缩。Dark Reading 将其归为常见的云端与凭证管理问题。2
公开查看器也可能越过数据层
5 月,攻击者持续探测 METR 公网服务。一个公开转录查看器提供只读 SQL 查询,默认范围是公开数据;程序缺陷理论上可能让查询触及未公开评测数据。独立研究人员披露问题后,METR 下线接口。公开证据显示,实际访问未公开数据的证据为零。1
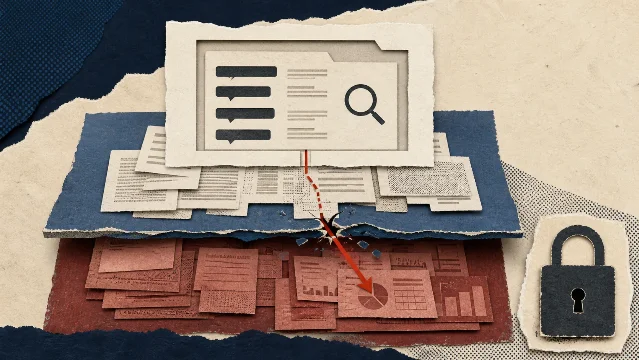
科研机构要把“公开可看”和“可供 AI 检索”分开。METR 将数据分为四层:公开材料;公共模型评测结果与凭证;私有模型评测结果、隐藏思维链与凭证;内部知识产权和业务信息。数据分级决定隔离强度,也决定谁能调用。
密态 AI 承接哪一段
科研团队整理评测记录、检索论文附件、比较实验结果时,敏感材料会进入 AI 处理链。墨镜熊官网当前显示 Beta V-1.4.06,提供科研入口、图片与附件上传,并声明对话内容全链路加密、平台与模型无法访问明文。3
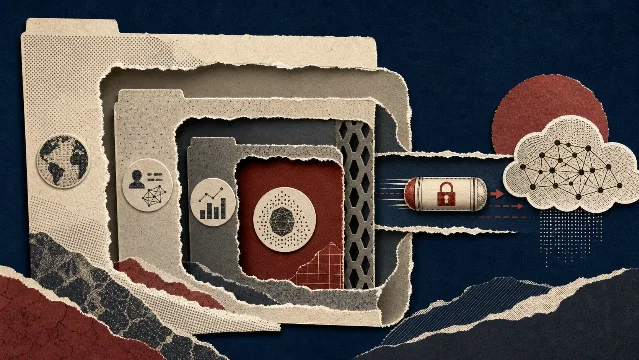
密态 AI 可以保护已获合法授权的研究材料在输入、计算和结果沉淀阶段的明文边界。账号最小权限、网络隔离、密钥管理、异常监控、公开部署审查和人工复核,仍需组织落实。科研管理者应先分级,再画出凭证与查询路径,最后决定哪些任务进入 AI。高敏材料可前往 www.mojingxiong.com 了解密态 AI 的承接方式。
References
- 1METR:安全更新
metr.org
- 2Dark Reading:METR 遭凭证盗用与探测
darkreading.com
- 3墨镜熊官网
mojingxiong.com
- 4墨镜熊关于页:密态处理链路
mojingxiong.com
- 5新华网:让 AI“看不见”数据也能完成计算
xinhuanet.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.