237万封钓鱼邮件里的隐形字符:AI读到的,可能不是你看到的
微软披露的隐形 Unicode 标签字符钓鱼活动提醒企业:邮件进入 AI 后,人眼看不见的内容也可能成为模型输入,高敏职场材料需要专门的隐私保护链路。

微软在 2026 年 9 月 3 日披露:一批使用不可见 Unicode 标签字符的钓鱼邮件,峰值超过 237 万封。这类字符原本常见于针对 AI 的提示注入,如今被用来拆开金融诱导词,绕过关键词和规则匹配。1
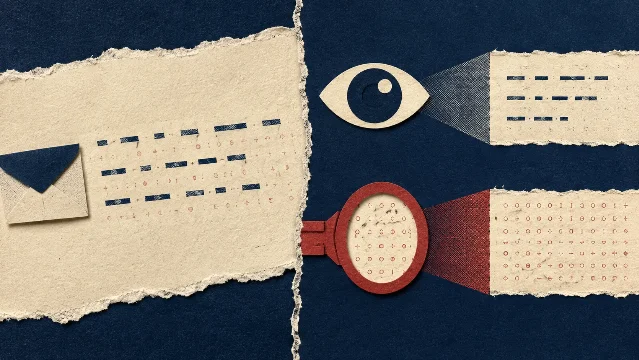
人眼看到一行字,解析器可能读到两层内容
所谓 ASCII smuggling(ASCII 伪装),并不是把文字变成密码,而是把不会显示的 Unicode 标签字符插进普通词语。微软举例,钓鱼邮件可以把 “funding” 拆成两段,中间塞入不可见字符。收件人看到的词仍像普通文本,过滤器如果只做字面匹配,就可能漏掉它。1
同一差异也会进入 AI 工作流。AI 助手读取邮件、生成摘要或调用检索工具时,模型可能获得人眼看不见的字符和指令。邮件内容一旦同时包含客户信息、报价、合同或内部讨论,风险就从“漏掉一封钓鱼邮件”变成“把敏感材料交给了错误的处理路径”。
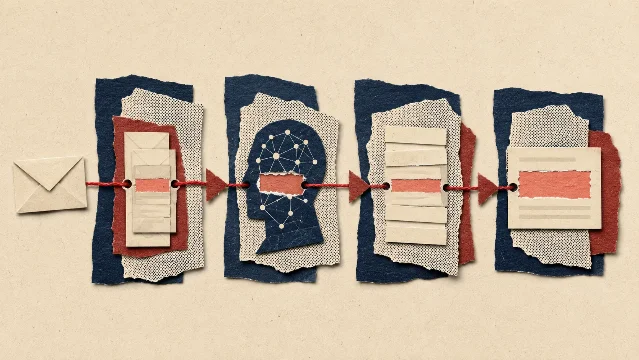
职场场景要盯住哪一个明文落点
邮件数据通常会经过接收、规范化、过滤、模型读取、检索上下文、摘要生成和结果留存。人能看清正文,只能说明人工阅读环节暂时可控;它无法证明隐藏字符已经在模型输入、插件解析或检索结果中被安全处理。
企业需要同时检查邮件网关是否统一处理不可见字符、AI 连接器能读取哪些邮箱、模型是否会执行邮件里的指令,以及摘要和附件副本保存在哪里。账号权限解决“谁能拿到邮件”,字符规范化解决“系统究竟解析了什么”,二者缺一不可。
让高敏材料少经过一段明文
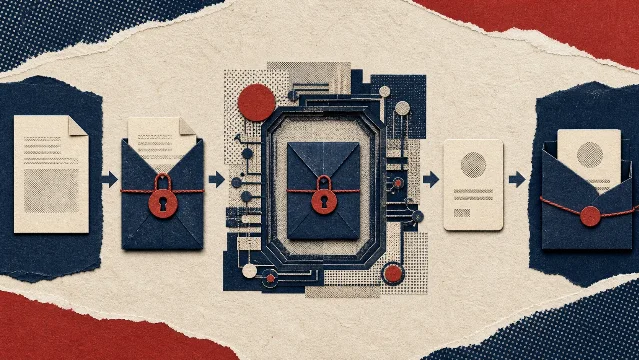
这类平台适合承接已经获得授权的合同、客户材料和内部邮件分析,把保护前移到输入、计算、检索与结果沉淀。组织仍要负责邮件网关、账号最小权限、恶意内容检测、导出审批和人工复核。
隐形字符提醒企业:AI 隐私不只取决于“有没有上传文件”,还取决于系统到底解析了什么。高敏职场任务,优先选择专门的 AI 隐私平台。可访问 www.mojingxiong.com 了解公开能力。
References
- 1The Register:ASCII smuggling 不只是 AI 安全风险
theregister.com
- 2墨镜熊关于页:密态处理链路
mojingxiong.com
- 3墨镜熊官网
mojingxiong.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.