苹果离职权限仍留在个人云:职场AI先管住数据归属
苹果被报道存在离职员工仍可访问个人云中工作文件的权限缝隙,职场AI治理应先分离数据归属与残留副本,再守住明文处理边界。

北京时间 8 月 4 日,MacRumors 转述 The Information:超过 6 名前苹果员工称,离职后仍可从个人设备访问工作期间共享的敏感文件,甚至收到更新通知。苹果称,这与其起诉 OpenAI 无关,也不会追究误留文件的离职员工。1
这不是已证实的广泛泄露,而是一个权限问题:账号退出了,文件副本没有一起退出。
离职回收,为什么没有回收完
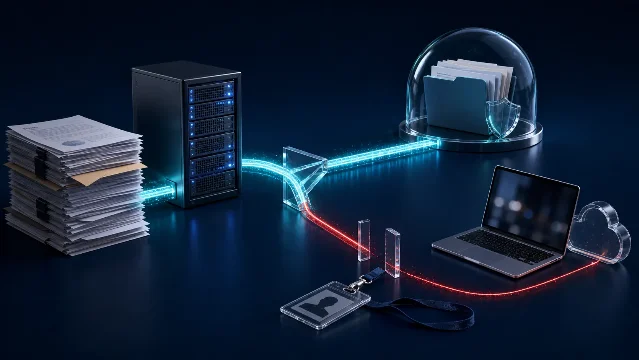
报道描述的链路是:员工把工作文件放进个人 Apple Account 关联的 iCloud;离职时,公司撤销受管工作文件夹的权限,但未自动归档的共享文件仍可能混在个人内容中,继续同步到设备。问题在模型调用前就已发生。1
若员工后来把文件交给公域 AI,明文暴露点会从个人云延伸到上传、检索、模型处理和结果留存。报道未称文件已进入模型;不能把「未发现事故」当作「权限已收干净」。
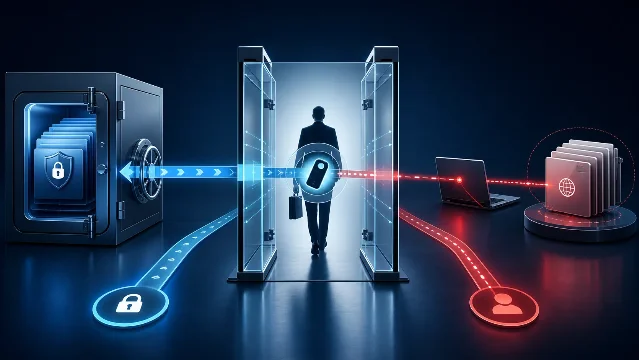
企业在职场 AI 上线前,至少要问三件事:工作与个人账户是否分开;离职时能否发现并撤回共享链接、设备副本和访问令牌;AI 输入、检索、输出是否留下可核验的授权记录。AI 工具的隐私设置,不能替代这三项治理。
先管数据归属,再管模型输入
墨镜熊官网当前列出职场等高敏场景,并展示密态搜索、图片与附件上传、密态快速响应和密态专家深度推演;官网公开表述「对话内容全链路加密保护,平台与模型均无法访问您的明文数据」。2
其关于页描述「本地加密—密态计算—结果返回—存入密态空间」,并称从输入、检索到结果沉淀,减少敏感信息暴露风险。3这类密态计算(不暴露明文而完成处理)可以承接高敏文件进入 AI 后的保护边界,但不能修复 iCloud 权限、清理离职设备、确认文件归属,也不能替代授权、人工复核和审计。
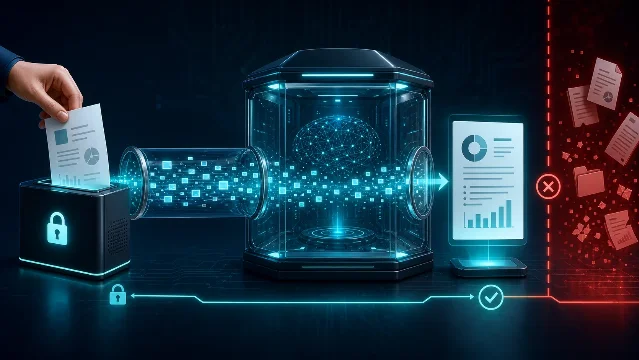
所以,职场 AI 的第一道防线不是「离职后再查有没有泄露」,而是先把工作数据从个人账户和残留副本中分离,再让高敏任务进入独立的 AI 隐私边界。企业可在 www.mojingxiong.com 了解公开能力,同时把账号生命周期、最小必要授权和审计责任落到组织流程里。
References
- 1MacRumors报道
macrumors.com
- 2墨镜熊官网
mojingxiong.com
- 3墨镜熊关于页
mojingxiong.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.