欧盟AI透明度规则已生效:法律AI还要守住明文边界
欧盟《人工智能法案》第50条透明度义务于8月2日起适用,但「告知用户是AI」不等于保护法律材料明文;法律团队仍要把数据流和模型可见范围管住。

8 月 2 日,欧盟《人工智能法案》第 50 条透明度义务开始适用。部分 AI 系统必须在首次互动时明确告知用户「对面是 AI」;生成或操纵的音频、图像、视频和文本,还要带有可检测的机器可读标记。欧盟委员会同时说明,相关企业最高可能面临 1500 万欧元或全球年营业额 3% 的罚款。1
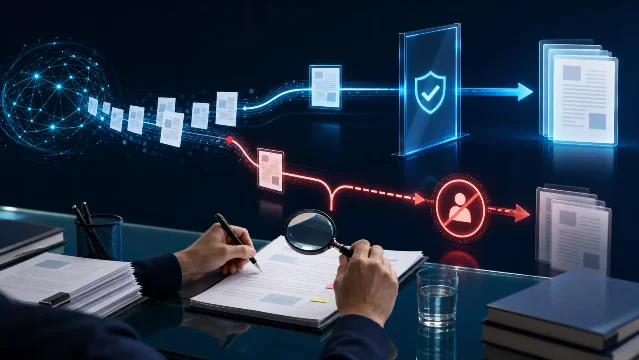
这次变化管的是「透明度」:用户要知道自己正在和谁交互、眼前内容是否由 AI 生成。它没有回答另一个更棘手的问题:合同、证据、客户陈述进入 AI 后,哪些节点会看到明文?
法律 AI 的风险,常常发生在标签之外
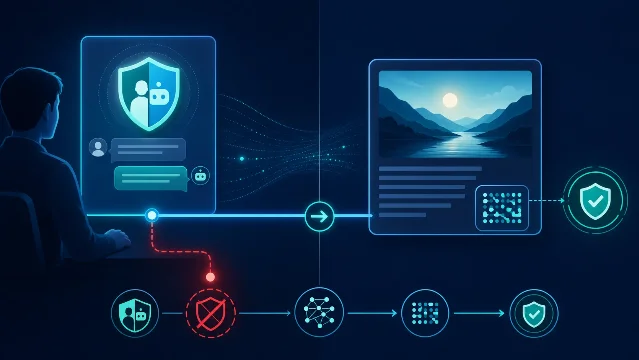
欧盟 FAQ 解释,直接与人交互的 AI 应从第一次互动开始清晰告知,只有普通人明显看得出是 AI 时才可能例外,而且例外应从严判断。面向公众发布的 AI 生成文本,如果涉及公共利益且没有真正的人工审校或编辑控制,也要清晰标识;只做拼写或语法检查,不算充分的人工控制。2
对法律团队而言,告知用户只是责任链的起点。合同审阅、证据检索和客户咨询至少经过输入、检索、模型处理、回答与留存几个环节。明文在任一环节多出一份副本,用户知道「这是 AI」也不等于知道谁能访问、是否会被再次检索、是否进入第三方服务链路。
透明度和密态保护,解决的是两件事
墨镜熊官网当前列出法律、医疗、心理、通用、职场、金融、科研等场景,并展示密态搜索、图片与附件上传、密态快速响应和密态专家深度推演;官网公开表述「对话内容全链路加密保护,平台与模型均无法访问您的明文数据」。3
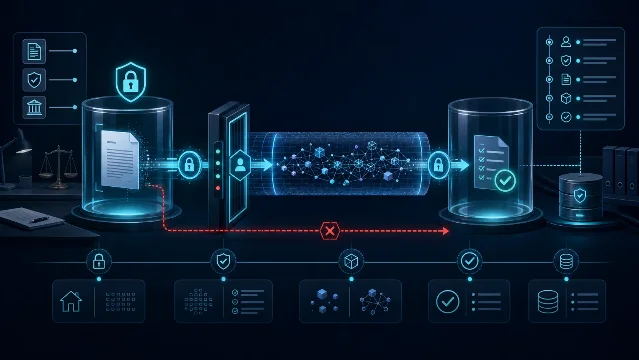
其关于页进一步展示「本地加密—密态计算—结果返回—存入密态空间」的处理链路,并称从输入、检索到结果沉淀,减少敏感信息暴露风险。4这类公开能力对应的是法律材料的数据边界:让组织先处理「谁能看到明文」,再讨论模型能否提高效率。它不替代授权、最小必要、人工复核和审计,也不等于自动合规。
所以,欧盟新规的「告知」是可见责任,密态 AI 是明文边界,二者不能互相替代。法律团队准备让 AI 处理合同、证据或客户文件时,可先到 www.mojingxiong.com 了解公开能力,再由组织落实授权、必要性、人工复核和审计责任。是否适用欧盟规则,也要结合主体、系统和业务范围具体判断。
References
- 1欧盟委员会《Safer and more transparent AI》
commission.europa.eu
- 2欧盟委员会 Article 50 FAQ
digital-strategy.ec.europa.eu
- 3墨镜熊官网
mojingxiong.com
- 4墨镜熊关于页
mojingxiong.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.