Apple 密码为什么敢让你用自己记不住的密码?它把「记住」这一步删掉了
从 Apple 密码 App 的凭据清单、自动填入与安全建议出发,拆解它如何把「记住密码」整件事从用户职责里移走,以及由此新增的同步、恢复与风险提示责任,并转成五个可直接用于设计评审的问题。
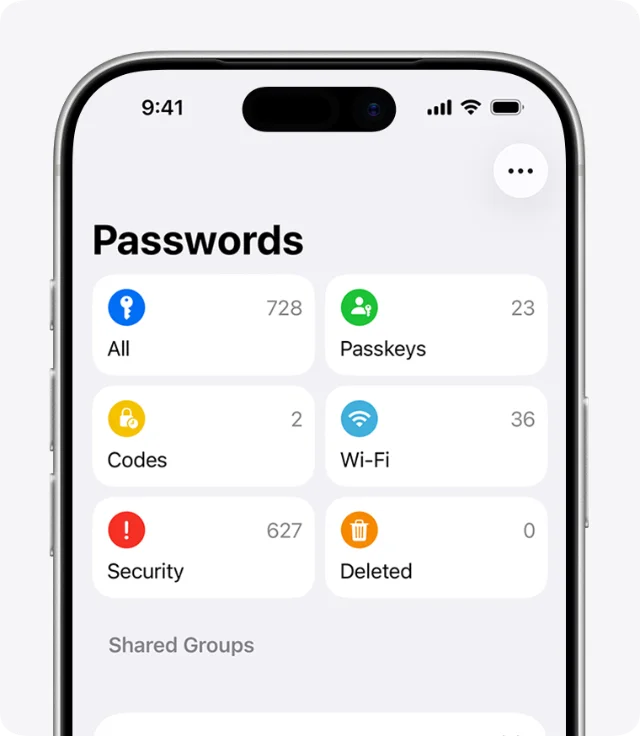
Apple 官方使用手册里有一张密码 App 的首页截图:同一台示例设备上,All 一栏写着 728,Security 一栏写着 627。这张图出自 Apple 的界面演示,那台设备上的账号数量属于示例数据,读者不必把它当成常态;值得看的是它背后的假设——这个 App 从一开始就准备替你保管几百条凭据,并且不需要你记住其中任何一条。
Apple 在介绍自动填入时把这层意思写得很直白:这样你就可以在所有账号上使用唯一、复杂的密码,而不必记住它们。1
把「记住」整件事从用户身上拿走之后,一个产品必须在别的地方把它补回来:凭据存在哪里、什么时候出现在眼前、出错时怎么修。下面先看屏幕上的东西。
界面上分了三层:清单、填入、回看
第一层是清单。密码 App 把凭据按类型摊开:All、Passkeys、Codes、Wi-Fi、Security、Deleted 六个分类,下面另起一块共享群组;每类旁边带着数量。2打开 App 时先用 Face ID、Touch ID 或设备密码解锁,之后看到的就是这份清单。3
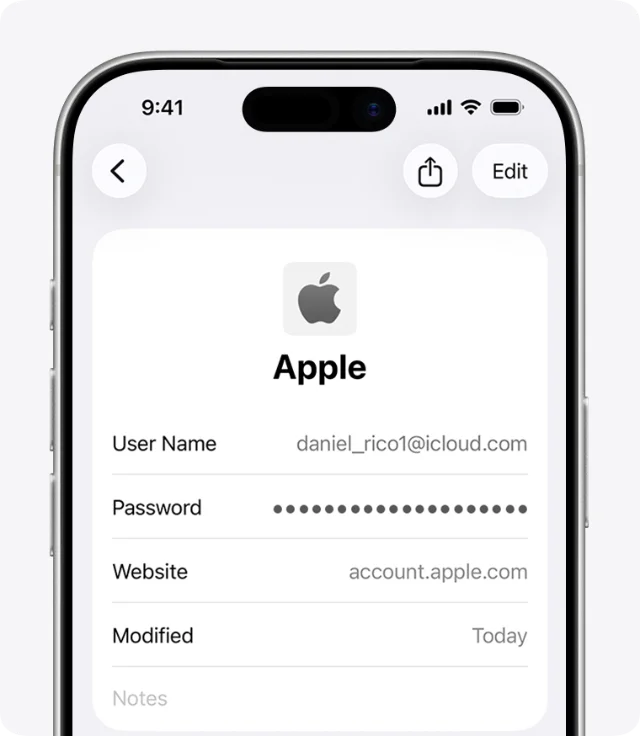
点开任意一条,看到的是一条活的记录:用户名、掩码显示的密码、对应的网站、最后修改日期,以及备注和 Edit 入口。3
第二层发生在登录现场。打开自动填入之后,你保存的密码和通行密钥会被自动填进网站和 App 的登录框;官方的表述是,你不必记住它们。1验证码也走这条路:一次性验证码可以自动填入,还能设置成填入之后就删掉。4
第三层是回过头来修。安全建议把有问题的账号挑出来,分成三类:reused(同一个密码用在了不同的域名上)、weak(容易被猜到)、leaked(密码监控在已知的数据泄露里发现了它)。4进入 Security 分类,每条有问题的账号带着一句说明和一条修改路径:可以先把旧密码复制出去,再去网站或 App 里改;如果站点支持通行密钥或 Sign in with Apple,还可以顺势升级。5泄露检测本身在设置里有一个开关,可以整体关掉;单条建议也支持 Hide,之后还能通过 Show Hidden Recommendations 恢复。5
人为什么记不住这么多条
这套设计要处理的对象是记忆本身的容量边界。
2012 年发表在《PLOS ONE》上的一项调查访谈了 263 个人,平均每人有 3.98 个唯一密码,72% 的受访者报告过忘记或混淆密码的经历。按使用场景数分组之后,差别更清楚:
- 只有 1 到 3 个密码场景的人,报告记忆困难的比例是 53.1%;
- 4 到 6 个场景的人升到 80.7%;
- 7 到 9 个场景的人达到 84.0%。
作者由此认为,决定记忆表现的主要变量是密码数量,年龄和教育程度的影响都排在它后面;他们的建议很保守——最多保留 4 到 5 个可记忆的密码。6这项研究的记忆表现来自受访者自报的访谈问卷,读者宜按这一数据类型理解它的结论。
人在这个边界附近会自己找出路。2014 年发表于 NDSS 的《The Tangled Web of Password Reuse》研究了 11 个网站的数十万条泄露密码,并做了一次用户调查,估计 43% 到 51% 的用户在多个站点重复使用同一个密码;调查中 77% 的参与者表示自己会修改或直接复用已有的密码。研究者还写了一个跨站猜测算法,在知道用户在别处用过什么密码的情况下,100 次尝试内可以猜中 30% 的变体密码,而不知道跨站信息的标准算法只能猜中 14%。7
更早的一项研究解释了这个行为从哪来。1999 年,Anne Adams 与 Angela Sasse 在《Communications of the ACM》上发表了《Users Are Not the Enemy》:他们收集了 139 份问卷并做了 30 次深度访谈,发现需要记住的密码越多,可记忆性越低,不安全做法越多——50% 的问卷受访者把密码写在某个地方。一位受访者的说明被原样记了下来:「因为被要求每个月都换,我不得不写下来。」作者的立场是,用户的行为是在应对一套与人的能力不匹配的要求;安全机制由人来设计、部署和使用,设计时就得把人算进去。8
三份材料指向同一件事:账号数量在涨,而人的可记忆密码数量几乎没有变化。密码 App 的应对方式,是把这条曲线整个抹掉。
这组证据测的都是密码与人的关系,对象是普通用户的密码实践,Apple 的产品不在其中。
产品把「记住」这一步放在哪里
第一件事是让用户放弃自己想密码。Apple 的说明是:最安全的密码往往不是你自己想出来的。1注册新账号时,设备会给出一个唯一而复杂的建议密码;已有的弱密码也可以用它生成一个替换。
第二件事是在需要的那一刻把凭据送回来。自动填录取代了「回忆 + 输入」这两个动作,用户要做的只剩下确认打开哪一个账号。1
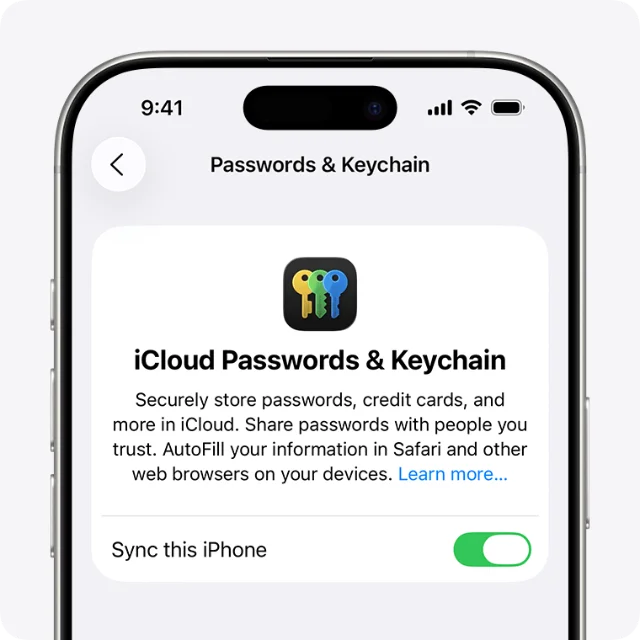
第三件事是让记录在所有设备上同步。iCloud 钥匙串把密码、通行密钥、信用卡和 Wi-Fi 密码存放在同一个加密集合里,同步到所有被批准使用的设备;第一次在新设备上使用,需要用另一台已批准的设备批准,或者输入旧设备的密码。9
第四件事是把凭据从个人记忆变成共享资源。共享群组可以把密码、通行密钥和 Sign in with Apple 凭据分享给家人或同事;被加入的人需要在你的通讯录里,并且使用 iOS 17、iPadOS 17 或 macOS 14 及以上的设备。群里有人被邀请进来时,你会收到通知;群里原有的凭据可以逐条移入;群主可以增删成员或删除群组,其他成员可以随时退出。10
第五件事是通行密钥。它由设备为每个账号单独生成,官方把它定位成密码的替代品:总是足够强,也不容易被钓鱼类的手段骗走。1
一条完整的因果链
问题
账号数量在增加,人的可记忆密码数量几乎不动。密码重用是人在这个约束下的常见解法,而重用会让一个站点的泄露波及另一个站点:上述研究里,知道用户在一个网站用过的密码,就能把另一个网站上的变体密码猜中率从 14% 提到 30%。7
约束
这个 App 不能改变网站的规则,密码仍然是主流登录方式;记录必须能被本人在任何一台设备上取回,否则用户会回到「密码只存在某台设备上」的局面;共享场景下「谁能看到」必须和用户以为的一致;删除、关闭同步这类动作必须给出确定的后果。910
设计选择
用系统生成唯一强密码,用自动填入把它送回登录现场,用 iCloud 钥匙串把它同步到所有被批准的设备,用共享群组处理家庭与团队场景,再用通行密钥逐步减少需要保管的共享秘密。用户保留的动作只剩下确认和偶尔的修改。19
失败模式
记录成为唯一副本之后,它自己的可靠性就成了新的风险点。2025 年发表在《ACM Computing Surveys》上的综述在评估密码管理器时指出:这类工具显著降低了管理多条复杂密码的认知负担,但集中存储的凭据可能变成单点失效。11具体到这个 App,几种失效都有官方依据:移到共享群组里的凭据只在软件兼容的设备上可见,找不到记录时的官方排查清单第一条是确认自己在看 All、第二条是去看 Deleted;3删掉的记录要靠用户自己想到去 Deleted 里翻,更早的 Settings 版密码管理文档对删除写得更直接——删除之后无法再恢复;4关闭 iCloud 钥匙串或退出 iCloud 时必须在「继续留在本机但不再更新」和「本机不再有、云端保留一份加密副本」之间选一次,选完两台设备就开始各走各的路;9共享之后被邀请人也能看到凭据,Apple 在文档里专门提示:不认识发件人就不要接受邀请。10另一处失败是提示被搁置:安全建议可以逐条隐藏,泄露检测可以在设置里关掉,一个几百条的提示清单如果没有优先级,用户最常见的处理方式就是不再打开它。5
后果
用户要做的判断从「记住」换成了「维护」:改了密码之后记录有没有跟上、共享出去的东西还是不是当初想共享的范围、这套记录本身有没有备份和恢复路径。这些动作发生得稀疏,也容易被跳过,所以它们必须便宜、必须能在一屏内完成,否则用户会用最省事的方式绕过——删掉提示、关掉同步,或者退回那个他记得住的密码。
五个可用于设计评审的判断
1. 记忆是真的被移出了用户职责,还是被换了个地方
产品选择:系统生成唯一强密码,自动填入在登录现场把凭据送回来,官方表述是不必记住。1
用户要判断什么:除了设备密码这一类用于解锁的东西之外,我还要自己保管什么。
机制省下的工作:把「回忆一个随机字符串」从每一次登录里删掉,用户只剩下确认自己在登录哪个账号。
成立条件:自动填入必须在用户实际使用的浏览器和 App 里都生效——Apple 在 Mac 上也靠第三方浏览器的扩展来补齐这一点。1
失败信号:系统仍然要求用户手动输入或抄写某些凭据,于是用户又回到「挑一个记得住的密码」。
2. 记录会不会跟上现实的变化
用户要判断什么:清单里这条记录,还是不是网站那边正在生效的那一条。
机制省下的工作:免去用户靠记忆比对「我上次改成什么了」,也免去为了确认而把每条都试一遍。
成立条件:修改动作要能落在记录上,而不是只落在网站那一侧;服务停用或账号注销后,记录要能删掉。
失败信号:清单里堆着一批已经失效的记录,用户开始不相信这份清单。
3. 风险提示有没有落在具体条目上
用户要判断什么:这条提示说的是哪一条凭据,我现在能不能就把它改掉。
机制省下的工作:把「密码习惯有问题」这种抽象评价,换成一条可以当场处理的具体任务。
成立条件:修改要在同一个流程里完成;提示的数量要有优先级,否则用户会整体放弃。
失败信号:只有一句笼统的安全提醒,用户看完不知道从哪一条开始动手。
4. 只有人能做的判断有没有被留在流程里
用户要判断什么:这个邀请是谁发的、这条记录该不该删、这台设备还要不要继续同步。
机制省下的工作:系统承担存储与检索,把涉及他人和涉及不可逆后果的决定留给本人。
成立条件:系统不能替用户默认同意这些动作;界面上要能看清后果。
失败信号:自动化把不可逆的动作当作日常操作处理,用户在一次误点里失去了唯一的副本。
5. 唯一副本的失效路径与恢复路径是否都存在
产品选择:iCloud 钥匙串用端到端加密保存数据,密钥由设备信息和设备密码派生;新设备需要另一台已批准设备或旧设备密码来批准。9
用户要判断什么:设备丢了、换了,或者退出了 iCloud,我还能不能拿回这些凭据。
机制省下的工作:让用户敢把全部凭据都交出去,而不必同时准备一份纸质备份。
成立条件:恢复路径要在正常状态下就能被讲清楚;关闭同步之前,用户要知道两种选择各自意味着什么。
失败信号:安全做到位、恢复路径却说不清,用户最后仍然用「多留几个自己记得住的密码」来兜底。
评审时,把问题落到可观察的行为上
| 评审问题 | 要观察的证据 | 失败信号 |
|---|---|---|
| 记忆是否真的被移出了用户职责? | 凭据由系统生成并自动填入,用户只需确认登录哪个账号 | 系统仍要求用户抄写或回忆某些凭据 |
| 记录会不会跟上现实变化? | 每条记录有最后修改时间与修改入口,失效记录可以删除 | 清单里堆着已经失效的记录 |
| 风险提示有没有落在具体条目上? | 提示挂在具体账号上,带说明与当场修改的路径 | 只有笼统提醒,用户不知道从哪一条开始 |
| 只有人能做的判断有没有被留下? | 邀请、删除、关闭同步都需要本人确认并说明后果 | 不可逆动作被当作日常操作自动完成 |
| 唯一副本的失效与恢复路径是否都在? | 加密方式、设备批准方式和关闭同步的两种后果都写在文档里 | 文档只讲安全,用户自己另存一份兜底 |
它把风险从「记不住」换成了「维护好」
密码 App 承认的是一件很朴素的事:让人记住几十个随机字符串,本来就做不到。调研里,4 到 6 个密码场景的人已经有八成报告过记忆困难,而现实中的账号数量远不止这个数。6
于是它把这份工作整个接了过去,代价是用户从此要维护一份记录:改密码之后要让它跟上,共享之后要记得当初共享给了谁,关闭同步之前要想清楚哪一台设备上还留着完整的一份。这些动作没有一次是紧急的,跳过一次也看不出后果,这正是它们最容易被拖下去的原因。
对设计评审来说,可以带走的判断只有一句:把记忆职责交给系统之后,真正需要设计的是让那份唯一的记录与现实保持一致的机制,以及它在失效之后怎么被拿回来。11
References
- 1
- 2Use passwords on iPhone
support.apple.com
- 3Find saved passwords and passkeys on your iPhone
support.apple.com
- 4Secure your device, app, and website passwords
support.apple.com
- 5Change weak or compromised passwords on iPhone
support.apple.com
- 6
- 7The Tangled Web of Password Reuse
ndss-symposium.org
- 8Users Are Not the Enemy
cacm.acm.org
- 9Set up iCloud Keychain
support.apple.com
- 10Share passwords and passkeys with people you trust on iPhone
support.apple.com
- 11
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.