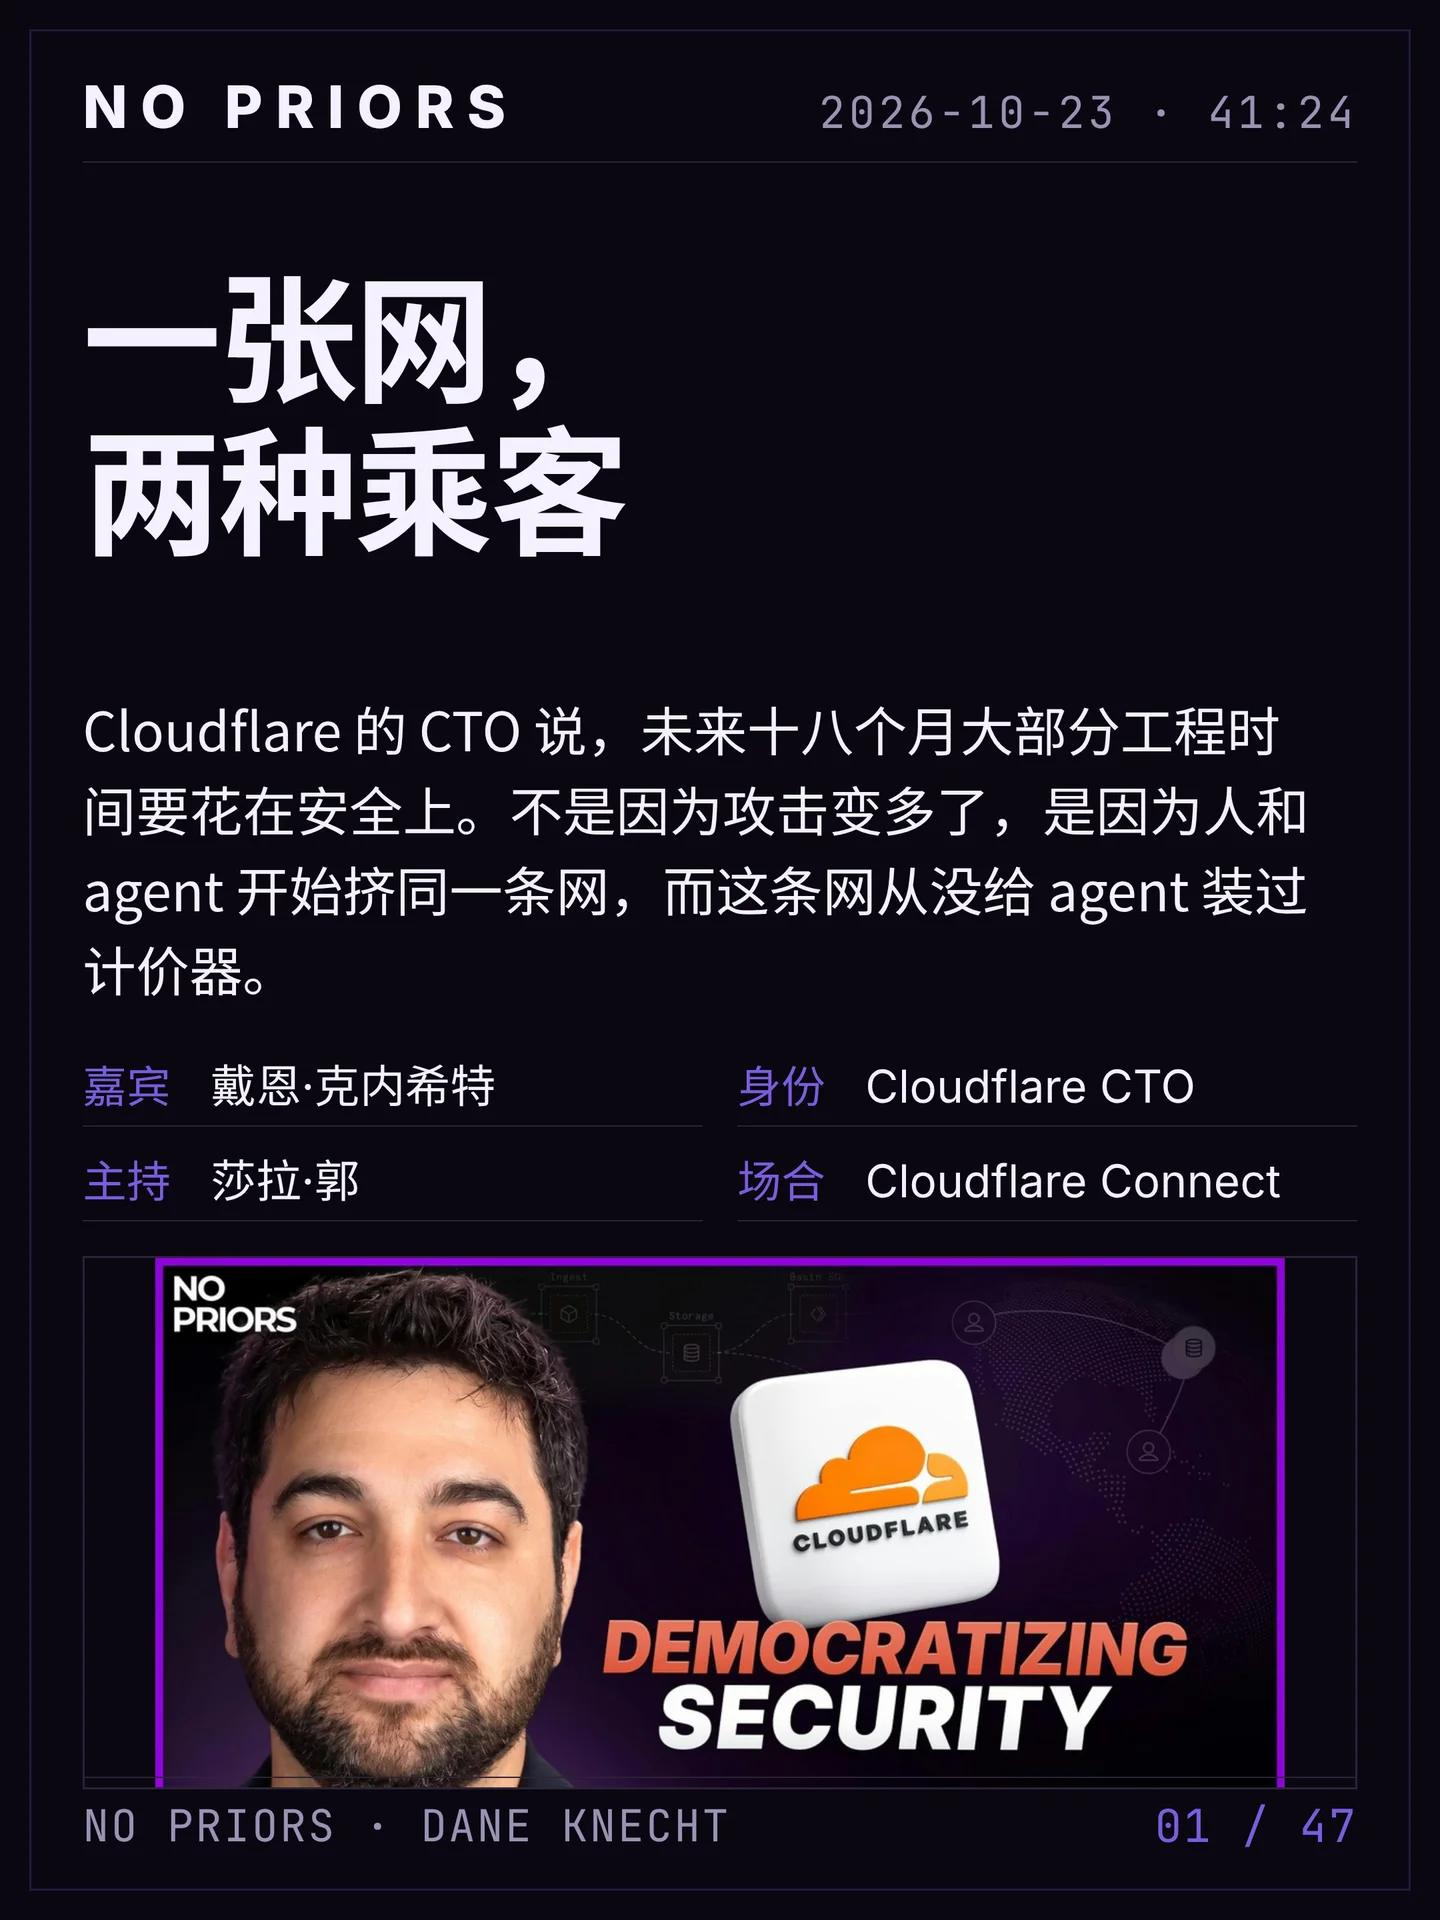

Cloudflare 的 CTO 说,未来十八个月大部分工程时间要花在安全上。因为人和 agent 挤上了同一条网,而这条网从没装过计价器。
一、这一期在讲什么
这一期是 No Priors 在旧金山 Cloudflare Connect 现场的录制,莎拉·郭(Sarah Guo)对谈 Cloudflare CTO 戴恩·克内希特(Dane Knecht)。四十一分钟里,他没有讲 Cloudflare 的品牌故事,讲的是三个正在同时发生的变化:漏洞的量变、agent 让网的经济模型失效、以及一家五千人的公司为了这两件事重画了自己的流程。
1. 使命没变,但一年当十年(00:55)
戴恩说 Cloudflare 十五年没变的使命是「帮着建一个更好的互联网」——安全、人人可上线、可扩容。变的是外部:过去三到六个月,报上来的 CVE 数量指数级上升。他给的对照很具体:以前像 log4j、Shellshock 这种事一年一次,Cloudflare 内部全员上阵,保护的不只是企业客户,还有所有免费用户,「因为我们把它看成一种公共品」;现在这类事每周都在发生,有些严重程度和 log4j 相当,只是没被公开报道。
2. 一个数字四(09:50 前的例子)
他举了当天正在发酵的一件事:互联网上保护 TLS 与 WebPKI 的一把密钥,初始值只是一个数字四,于是被反推出来。他补了一句密码学的常识:整个体系就是关于随机性的,软件公司摆熔岩灯就是为了拿到好的随机数。这件事本刊核到了公开来源——印度 CA eMudhra(emSign)的八张中间证书私钥,2025 年 4 月生成,每个私钥的数值都小于 256,其中一把字面上就是 4;而 P-384 私钥本应有约 384 位熵。研究者 2026 年 10 月 17 日把这个发现报给了 Apple、Google、Microsoft、Mozilla 与 eMudhra。这正是「AI 让发现漏洞变得便宜」的可操作版本:不是模型变聪明了,是搜索空间本来就小到可以被穷举。
3. 攻击者不是你以为的那批人(05:03)
莎拉问攻击者是谁,戴恩的答案出人意料:最近几个比较大的漏洞,不是民族国家做的,「他们是高中生,甚至有」。莎拉接了一句「那我们现在管他们叫 agent 小子」。他的解释是,这些人像以前打 CTF 一样,把 agent 指向一个区域,然后靠漏洞赏金赚钱。真正的变化不是出现了新攻击者,而是「民族国家某种程度上早就有的工具,被交给了大众」——这是我十五年来第一次听到认真的技术人开始说「把所有重要的东西物理隔离,我们有一段时间没法信任互联网」。
4. 零信任救了一批公司(06:16)
他没有接受末日论。理由是两条:人在关键时刻能跑得很快,行业在出这种事时会联手,「你平时认为是竞争对手的人,不再是竞争对手」。以及过去五到十年从「城堡加护城河」转向零信任的公司,位置更好——你不再说这间办公室是物理隔离的,你说的是这些设备、这些流量以不同方式被保护。所有东西都会被收紧。
5. 钱会涌向安全,但只有十八个月(07:31)
莎拉提到上周布罗克曼在同一档节目里说,2027 年人们在安全上花的 token 钱会和工程一样多。戴恩说推动力是「紧急状态」,未来十八个月,红队(进攻)与防守两侧的支出都会提前。然后他给了一个少见的时间边界:十八个月后,新的软件生产力会大幅上升,因为那些资源又回到那上面去了。也就是说,他把当下这轮安全投入看成一次性的补课,而不是一个新常态。
6. 七十年补丁,同时还得加速(08:39)
他的原话是「我们现在是在给七十年积累下来的软件打补丁」,所以有一部分只是补课。往前看,软件开发生命周期、agent 开发生命周期都要改。这里他承认了一个反直觉的现状:AI 至少在早期很啰嗦,喜欢制造复杂度,所以按今天的样子,它并没有在帮着把东西做得更安全。缩小攻击面这件事仍然要人来定。
7. 缩小攻击面,然后才是形式化验证(09:50)
他的第一性原理只有一条:少给一些可能出现漏洞的地方。再往后才是形式化验证、更安全的语言、内置到运行时里的安全。落地办法是 Cloudflare 内部那份叫 codex 的文件——各团队的 RFC 煮上来,浓缩成大概十条戒律,agent 知道怎么遵守、并且在评审流程的每个环节去用。他自己形容这套结构是「外面一层 agent 处理大量粗活,工厂更深处有人在跑性能、跑安全」,还需要对抗式的评审。
8. 混乱的中间态(12:54)
这是整期最值得记住的一个说法:人和 agent 在互联网上走同一套轨道。agent 在试图解析一个为人类做的网,而这件事本身就低效。人打开一个页面,能读、能看到广告、能参与那套完整的经济模型;一个 agent 却能在同样的时间里去一千个页面。所以你要的不是把 agent 挡在门外,是一套新的经济模型。莎拉追问能不能有平行的网,他说会——把内容送到 agent 和人类各自所在的地方,而不是让他们在同一个地方会合。现在那一层层的「让 agent 看懂网页」的翻译层,都只是在多烧 token。
9. 计价器:微支付、x402 与 Signals(17:27)
他的设想是一个 CPM 的类比:一个 Substack 知道自己每千次展示该赚多少,那 agent 读完内容后可以决定要不要付这个 CPM。这要求新的支付轨道能撑住每秒几百万笔、每笔不到一美分的交易——「微支付永远还差两年」的那件事,他认为 agent 会把它推过去。Cloudflare 的动作是三件:变现网关(让站点对任何资源收钱,含给 agent 的钱包与稳定币结算)、与 OpenAI 的 Signals 试点(用网络信号帮 AI 找到新内容,而不是反复爬全站)、以及他对 x402 的偏爱——因为它回到了 402 这个 HTTP 状态码,那是蒂姆·伯纳斯-李二十多年前为支付留下的位置。莎拉问什么算成功,他的答案是反向的:不是内容创作者付钱给 Cloudflare,是 Cloudflare 付钱给他们。
10. Cloudflare OS 与一次真裁员(20:07 / 24:07)
Cloudflare OS 一开始是内部平台:让员工能用各种模型和工具,同时数据不泄漏、能治理。后来他们意识到还需要教 agent「Cloudflare 特别在哪里」——对人靠 Cloudflare University 和入职,对 agent 只能把公司的术语、流程、最佳实践写下来。今年五月全员拿到第一版,八月开源。用得最多的不是工程团队,是市场与 G&A 团队。他讲了一个具体的流程手术:产品经理给客户发一封邮件,过去要经过 BI 取人群、市场团队写邮件、市场运营发出去三个团队;现在是一个工具,PM 描述人群、写邮件、按 Cloudflare 的语气重写、老板点通过。至于为什么裁员一千一百多人(约 20%),他的说法是这不是省钱,是重新想工厂怎么排线;而谁来决定重画哪条线,答案很 Cloudflare:自下而上,谁有热情谁做。
11. Token 不该由人来选模型(27:11)
他说「我们居然在让人来决定每个任务用哪个模型,这件事本身就挺傻的」。做法是分层的:规划用最前沿的模型,执行可以交给开源模型,评审与红队再回到前沿。他明确说 Cloudflare 没有 token 排行榜,不按「有没有用 AI」打分,按交付打分;但会发用量通知——一天三百美元会收到一封邮件,五百到经理,一千到 VP。顺带一个更大的判断:他现在给公司 AI 化程度的评价是「还是很早期」。
12. 一千个实习生与一条红旗(29:32 / 33:39)
两年前的两百个实习生让他看到第一批「AI 原生」的人:把 AI 从他们手里拿走,他们没法工作。莎拉问这算好事吗,他说算——他们比我们更会用工具,就像把 Google 从我手里拿走,我靠什么学东西。于是今年招一千个(官方目标是 1,111 名)。招聘的红旗也变了:一个人如果在自己的个人生活里都不用 AI,「那是一个相当大的红旗」。理由是 Cloudflare 的规模——身后的站点数量、免费给出的服务——用现成技术做不出来,只能自己发明,而发明从好奇心开始。
13. 红队从一个到四五个,以及为什么开源(35:29 / 38:25 / 39:43)
内部攻这个问题的方式是加红队:今天一支,年底到明年四五支。为什么不先把补丁流程搞对?他的回答很诚实:流程永远可以更好,但让流程变好的最好办法是危机;量大到工程团队用常规流程做不完的时候,工程师会把重复的部分自动化掉。至于「不发货就是在死」,所以不会为了补洞冻结发布。开源与闭源之争,他站在最终开放那一边:坏人总会拿到,闭源只是把一大批需要防守能力的人排除在外。最后回到民主化——React 那个漏洞出来时,防护不是只给付费客户;Cloudflare 之前全世界大概三千个网站有大规模 CDN,现在是上亿个。
二、口径与核对
核到官方或公开来源的:2025 年 NIST 富化了近 42,000 个 CVE、比任何往年多 45%,NVD 随后改为只优先审「重要」CVE(1);eMudhra 八张中间 CA 证书私钥的数值小于 256、其中一把是 4,2026 年 10 月 17 日被报给各大浏览器厂商(2、3);Cloudflare 2026 年 5 月 7 日裁减超过 1,100 人,官方信写明「不是削减成本」、全薪发到 2026 年底、股权到 8 月 15 日(4);变现网关 2026 年 7 月 1 日开放等候名单、9 月 30 日进入封闭测试,走 x402 并以稳定币结算(5、6);与 OpenAI 的研究试点 2026 年 7 月 8 日公布,用的是内容新鲜度、流量质量、页面变化这类网络信号,Cloudflare 称全球 20% 以上的网站架在其后(7);Cloudflare OS 2026 年 8 月 5 日开源,此前 5 月起全员使用第一版(8);实习生目标是 1,111 名(9)。
只有节目里说、本刊未能独立核到的:十八个月里「超过 50% 的工程时间」花在安全(他说是当天主题演讲幻灯片上的数字);「OpenAI 找到了 2000 年那批 NIST 曲线的种子」——本刊没有找到对应的一手材料,这句话按节目原样保留在译文里,不当作事实使用;「Midas 只是冰山一角」,节目发音如此,从上下文看应指 Mythos 一档的前沿模型;每天的 token 用量通知阈值(300/500/1000 美元);红队从今天的一支到年底、明年的四五支,这是计划而不是现状。
口径上的两处出入:节目里把变现网关说成在 Connect 上发布,官方时间线是 7 月 1 日开等候名单、9 月 30 日进封闭测试、Connect(10 月 19–21 日)上是重点展示;节目说「招一千个实习生」,官方口径是 1,111 名。
三、逐句全文翻译
以下是这一期的完整逐句翻译,按官方章节顺序,只保留中文,保留说话人标签,不压缩、不摘要、不删减。
00:00 冷开场
戴恩:AI 已经成了造成这类安全灾难的工具,但它同时也是能帮我们更快解决它的工具。事情从「怎么让所有人都用上 AI」,一夜之间变成了所有人都在抢着搞明白,「AI 安全」到底是什么意思。
莎拉:有认真的技术人说过这样的话:把所有重要的东西都物理隔离起来,我们会有一段时间没法信任互联网,就当关键基础设施和政府服务总会在某个时刻塌掉。这是你对接下来会发生的事情的预期吗?戴恩,我很高兴能和你做这一场。
00:55 开场与首要任务
戴恩:是,谢谢。也谢谢你到这儿来。
莎拉:我肯定不是第一个开这个玩笑的人,但你的姓念起来就像 Connect,对 Cloudflare 的价值主张来说挺妙的。
戴恩:是,是。明年要不要把节目改个名,已经有人开过玩笑了。
莎拉:那说回 Cloudflare 现在在做的所有事,你作为 CTO,眼下最重要的几件事是什么?
戴恩:嗯,过去这一年,感觉像是把十年压进了一年。所以这些优先事项也在不停变。但它们最终都回到我们的使命上:帮着建一个更好的互联网。这件事在过去十五年里没有变过。我们要确保互联网是安全的,确保每个人都能把自己的内容放上去、并且能轻易地扩起来。而在过去这一年 AI 带来的这一轮变化里,事情从「怎么让大家都先用上 AI、怎么让他们和他们的 agent 容易部署」——像大多数技术转型一样,安全是个事后才想到的东西——变成现在所有人都在抢着搞明白 AI 安全是什么意思。而且它的意思是,不同的人从不同的角度看。一边是作为一家公司,怎么保证你的数据不被 AI 泄漏出去;另一边同样重要的是,怎么不让人进来。过去大概三到六个月里,报上来的 CVE 漏洞数量是指数级往上走的。以前在互联网上,我们会看到 log4j 那种时刻,或者 Shellshock 那种事件,大概一年一次,然后 Cloudflare 内部全员上阵,确保我们保护的不只是企业客户,还包括所有免费用户——因为我们把它看成一种公共品,要保证互联网一直是安全的。现在这类事情是每周都在发生。不是每一件都被公开报道,但有些事的严重程度和 log4j 一样,只是频率高得多。我预期今年剩下的时间、以及明年,在未来十八个月里,大部分团队的时间都会花在安全上。今天有一场主题演讲里放了张图,说超过百分之五十的工程时间会开始花在安全上。我不觉得这会永远持续。我觉得这是一个短的过渡期。某个时点上,AI 会把大部分代码扫过一遍,把大部分 bug 找出来,或者把大部分「抄近路」的地方找出来。
今天就有一件事正在出来,已经开始有人写博客、发推。互联网上有一把钥匙,它保护所有 TLS、所有 WebPKI,也就是保护你所有连接的那把钥匙,它是被……用数字四保住的。如果你了解密码学,这一切都关于随机性,这也是为什么软件公司要摆熔岩灯,就是为了拿到好的随机数。而当互联网上的一把钥匙,他们用种子、用初始值去生成它,那个初始值只是一个数字四,那它就会被反推出来。AI 可以干所有这些事,它不睡觉,它不像你以前那一个做红队的工程师。上周,我认为是 OpenAI 找到了 NIST 曲线的种子,那是 2000 年发布的那一批。所以这些东西动得太快了,门槛在提高,模型在网络这块越来越好。Midas 只是那座冰山的尖。从那以后,不只是模型在变强,还有 harness,还有人类知道怎么把那些前沿模型用起来去找这些漏洞。
05:03 今天的攻击者
莎拉:以你能看到的范围来说,你对这些攻击背后的人知道什么?他们是怎么把这些模型用起来、把漏洞发现的数量推得这么快的?是民族国家吗?是脚本小子吗?关于攻击者格局怎么变了,你能说什么?
戴恩:嗯,其实最近出来的这些比较大的漏洞,有一些并不是民族国家做的。他们是……高中生,甚至有。
莎拉:那我们现在管他们叫 agent 小子。
戴恩:是,是。他们就是把时间花在这上面,就像以前去打 CTF 安全比赛。他们把 agent 指向一个区域,然后就那么干。而且这里面有奖金,漏洞赏金能拿到不少钱。但这等于把民族国家某种程度上早就有的工具——不管是靠 agent,还是靠干这行的人多——交给了大众。这是我十五年来第一次听到认真的技术人说这种话:把所有重要的东西物理隔离起来,我们会有一段时间没法信任互联网,就当关键基础设施和政府服务在某个时点会塌。
06:16 基础设施的状态
莎拉:这是你的预期吗?会发生什么?
戴恩:人类是很能适应的,需要的时候我们能跑得很快。我见过这个行业在出这种事的时候联起手来。你平时认为是竞争对手的人,不再是竞争对手,大家就是在保护关键基础设施,就像你说的。当这种关键的时刻出现,人会站出来应这个挑战。所以我没那么末日论。
我确实认为,过去五到十年我们从城堡加护城河那种安全架构,转向更接近零信任的做法,让很多公司处在更好的位置上。你不再说「这间办公室是完全物理隔离的」,你说的是这些设备、这些流量是以不同的方式被保护的。所有东西都会被收紧。
07:31 安全支出为什么会上来
莎拉:要让组织做到你说的这些,需要什么?现在并没有一半工程师在做安全。我上周在 No Priors 请了 OpenAI 的格雷格·布罗克曼,他说他认为到 2027 年,人们在安全上花的 token 钱会和工程一样多。你说的想法和这个非常接近。是什么会推动这个转变?
戴恩:是紧急状态。你会在未来十八个月里,把你所有的安全支出提前——既包括红队这一侧,也就是更偏进攻、主动去试着利用的那一侧,也包括防守这一侧,怎么把东西准备好。但我不觉得这会永远持续。我能看到十八个月之后的一个世界:新的软件生产力大幅上升,因为那些资源都回到那上面去了。但确实有这么一段时期,安全必须在每个人心上。
08:39 通往更好的软件与互联网安全
莎拉:在整体软件和互联网安全上,要走到一个更好的位置,关键要素有哪些?大家当然会发现自己一直在用的库和服务里有漏洞,那些漏洞以前要花力气才能发现,现在不用了。除此之外还有什么重要?因为我的一部分担心是,软件生产的速度也在大幅上升。所以某种程度上,我们得先把已经做出来的东西全部打上补丁,同时还要跟上、并且跑在交付速度前面。
戴恩:嗯,一方面,我们现在是在给七十年积累下来的软件打补丁,所以有一部分只是补课。然后往前看,我认为软件开发生命周期、agent 开发生命周期都需要变。幸运的是,就像我们现在可以用安全能力做红队这类事情,它会一步步建进流程里。我认为软件会随着时间变得更安全。
09:50 构建安全的生产软件
莎拉:关于在内部构建安全的生产软件,你已经学到了什么,是你认为别人可以借鉴的?那到底意味着什么?左移?是不是有很多种做法——比如更广泛地使用形式化验证、在开发流程里用 agent 做安全?你觉得什么才能真正让软件从第一次交付起就更好?
戴恩:我在这件事上会回到第一性原理:你要缩小攻击面。最容易做的事,就是少给一些可能出现漏洞的地方。所以审视你所有的软件,问「我怎么把它简化」、「我怎么把这个足迹、这段代码变小」。再往后,像形式化验证,以及更安全的编程语言、把安全性内置到运行时里的那些东西,都会到来。但我认为它就是从那儿开始的。而且 AI 至少在早期是很啰嗦的,它喜欢制造复杂度。所以就我们目前打交道的这个 AI 来说,它其实并没有在帮着把东西做得更安全。但我认为我们会走到那一步。而这正是人类仍然在场的地方,人的判断仍然在场,确保我们设计的软件在安全上能自己站得住。
莎拉:你说要缩小攻击面的时候,我的反应是「对,当然,原则上没错」。但那并不是今天这些模型自然倾向的方向,对吧?我让你做一件事,然后我说「用十分之一的复杂度,再来一次」。这是今天工程和安全工程的角色吗?还是说这会被解决到模型那一层?
戴恩:像以前人类做的那样,现在由 agent 来做,这件事需要在所有层面上解决。你要训练写代码的工程师、产品工程师;安全团队仍然要参与,确保有制衡、有第二双眼睛;你要把流程建起来。我们在 Cloudflare 内部对「怎么建东西」做了更多定义,把原则写下来。我们有一份叫 codex 的文件,基本上是把各团队写的一大堆 RFC 煮上来:在 Cloudflare 怎么构建安全的软件、怎么构建高可用的软件、我们的最佳实践是什么,然后它被浓缩成大概十条戒律,agent 知道怎么遵守、并且能在评审流程的每一个环节里去用,帮着把这些东西执行下去。所以你会有一些 agent 在外面处理大量的粗活,然后在工厂更深处,有人在跑性能、跑安全。就像这家公司以前运转的方式一样,我认为你需要那种对抗式的评审。
12:54 网的下一个形态
莎拉:把视角拉远一点,看看互联网上的整体流量,过去一年里有多大比例变成 agent 驱动的?我觉得它超出了大多数人的预期。从经济模型、安全或者必要基础设施的角度,你对一年之后的网的看法有什么更新?
戴恩:嗯,我的想法是我们现在处在一个「混乱的中间态」:人和 agent 在互联网上走的是同一套轨道。agent 在试图解析一个为人类做的网,而这件事本身就是低效的——那个网是为人类设计的,人类做事的速度不一样。人打开一个网站,能读、能看到广告、能参与进那套完整的经济模型;而一个 agent 现在能在同样的时间里去一千个网页。这很好,只是你需要找到一套新的经济模型来支撑它。
12:54 续 · 平行网
莎拉:我们能拿到平行的网吗?一个人用的网和一个机器用的网?现在大家都在做那个叫 AEO 的东西。
戴恩:是,我认为我们会。我们会找到办法,把内容送到、在 agent 和人类各自所在的地方去满足他们,而不是试图让他们在同一个地方会合。现在存在的是一层层的翻译层:有很多公司在帮你让 agent 看懂一个网页。这些都是在多烧 token,去做那些大概率本来不需要发生的事。网站通常自己知道它有哪些数据,而且我们本来就有 API——计算机之间互相通信的方式,已经有很多年了。只是 API 只覆盖了互联网上一小部分信息,而 agent 有一种「什么都想懂」的渴求,所以它们跑出去探索那个人类的互联网。我们需要让它更容易,需要让网站主的成本更低,也需要找到办法让他们拿到报酬。
我认为这会走到一个非常简单的地方。大多数内容网站,比如一个 Substack,它们知道自己每一千次展示该赚多少钱、那个网站靠广告应该赚多少。那么如果一个 agent 在读那个网站,我认为会有这样一个世界:agent 能决定它要不要读这个内容,然后它能决定它愿不愿意付那个 CPM 的钱。那你就需要给互联网找到新的支付轨道,能支撑每秒几百万笔交易,去处理这些很小的微支付。这些东西我们谈了很多年——微支付永远还差两年。我认为 agent 真的会把它往前推。而且我认为我们会看到这样一个世界:内容创作者真的有了新的经济模型。
17:27 变现与 Signals
莎拉:你觉得这里面的玩家是谁,这套基础设施会有哪些形态?显然 Cloudflare 在这里有重要的角色,但像 Instinct 和 Muse 这些个人 agent 的崛起,也让这件事从交易层面变成了一个马上要回答的问题。
戴恩:我不认为另一边的每个人都已经知道商业结果会长成什么样。大家都经历过这种转型时刻:当年说互联网会杀死主街,它没有杀死主街,小生意还在繁荣,但确实有人被挤出去了。所以总会有一点怀疑,自然也会有一种倾向:干脆把它们挡在外面。你看到亚马逊刚说,这里不接受个人购物 agent。我认为这些都是处在混乱中间态的人,他们在试着搞清楚往前的路,同时想留住一些谈判的杠杆。我认为我们会走到一个地方:Muse、Dots,所有这些个人 agent 都能像你本人一样、甚至更容易地把事情办成。但我不知道技术是不是已经追上了,商业模式也没有。
莎拉:从路线图上,或者纯技术探索的角度,你自己对 Cloudflare 这边有什么兴奋的东西,会觉得它会促成这个生态?
戴恩:嗯,绝对有。内容这一侧,我们发布了变现网关,让网站主可以很容易地把站点放到我们后面,对自己的内容收微支付。还包括给 agent 提供钱包,以及一个稳定币,用来促成这笔交易。我们还在和 OpenAI 做一个叫 Signals 的项目,让 agent 更容易发现内容,而不是得爬完整个互联网、反复回到那些页面上。我们让它们更容易知道什么是新内容,并且能更主动地去做这件事。所以这对 AI 实验室是好事,对网站主也是好事,不用一直被抓取、为那些基础设施付费。互联网上有一整套新的「法律」正在出现,我很兴奋看它们长起来。比如 Stripe 推出 x402 的时候我很喜欢,因为它回到了 402 这个 HTTP 状态码——那是蒂姆·伯纳斯-李二十多年前、三十多年前为支付创建的。我们其实一直知道互联网需要一条更好的支付轨道,只是一直没搞出来。我认为 agent 会把我们带到那儿。
19:13 内容创作者眼里的成功
莎拉:想到你们已经发布的这些最初的产品,对一个内容创作者、或者一个本来靠广告变现的网站主来说,成功是什么样子?你们需要看到或者向世界展示的那个杀手级成功案例是什么,才会让这件事变成默认做法?
戴恩:嗯,我认为是——不是他们付钱给我们,是我们付钱给他们。它在覆盖他们的基础设施成本,提供支撑他们生计的钱。我们其实可以增加内容创作者的数量,上一代互联网在 YouTube、TikTok 上做得非常好。我认为我们可以把它做得指数级更大。
20:07 Cloudflare OS 与它的用法
莎拉:说到工作区 OS 的发布和生态上的工作,你希望它接下来最大的用例是什么?
戴恩:这里稍微转一下话题。我们发布了一个叫 Cloudflare OS 的东西。Cloudflare OS 是我们内部的平台,我们的员工每天怎么用 AI。它其实回到了安全的根子上:我们非常担心客户数据、内部数据泄漏出去,我们要确保员工能用上所有新的 AI 工具和模型,但有一种安全的方式在内部部署它们,能理解数据是怎么被使用的、怎么流动的,并且对它有好的治理。另外,这家公司之所以叫它 Cloudflare OS,是因为我们开始意识到,agent 越来越多之后,我们需要能教它们「Cloudflare 特别在哪里、我们是怎么造 Cloudflare 的」。对人,我们是通过 Cloudflare University、通过入职流程、通过认识同事和一起工作来做到这一点;但我们需要更清楚地把这件事定义下来、记录下来,给 agent 用。所以 Cloud OS 既是员工可以安全地在上面构建任何东西的平台——安全不是他们要考虑的事;比如一个想拉一份客户名单的 BDR,不用操心安全,它是内置的——同时他们也知道,这件事是以符合 Cloudflare 运转方式和价值观的方式在做的。
莎拉:那为什么要发布它?在我看来,它和 Cloudflare 今天提供的其他产品有点不一样:它不是基础设施,而是一个终端用户能看见的产品,用来管理组织内部对 AI 的使用。为什么发布它,或者你把它看成一个转向吗?
戴恩:嗯,一方面它其实是一个参考架构。过去十年我们建了自己的开发者平台,从最简单的无服务器计算原语开始,现在有一百多个开发者平台工具,从存储到数据库到 Durable Objects。我们想给别人展示怎么完全在 Cloudflare 上把它建起来,展示我们自己内部是怎么做的,并且给别人一个选项去 fork 它,在自己的公司 OS 上建自己的版本。
莎拉:那它现在帮到你的人和组织的、你觉得是明确成功的地方是什么?
戴恩:它其实更多是被我们的市场团队和 G&A 团队在用,甚至比工程团队用得还多。早期我以为培训是人们用 AI 最大的缺口——你只是把他们指向一个聊天界面或者另一个工具,那对他们来说太像一张白纸。而这个平台的设计方式是,一切都按你的业务怎么运转来设计,他们一进去就能拿到需要的所有数据,能得到引导、被带着走,然后很快意识到:这不是来取代我的,这是来让我把工作做得更好的。看到这一点真的很让人兴奋,看到公司里的人用出各种各样的方式。比如这次大会是怎么组织起来的——市场团队建了几百个内部工具,以前他们得出去找不同的代理商,现在更小的团队能以那种速度推进,太惊人了。
24:07 为 AI 优先而重组
莎拉:假设这是从五月开始的延续——你们做了重组,要变成一家 AI 优先的组织。回头看这几个月,还有哪些成或者不成的地方,是你想推荐给别人的?
戴恩:嗯,重组是难的。和一些同事告别,是 Cloudflare 有史以来第一次。我们一直很小心,不超编,但这次的动因不一样:我们看到 AI 在改变一些团队、改变他们的工作方式。我们有点像看待一个工厂车间:你需要真的重建、重新想事情是怎么发生的。有些流程——比如一个产品经理要给客户发一封邮件,会涉及三个团队:去 BI 拿一份你要发邮件的人群,去市场团队帮你设计邮件、把语气调对,再去市场运营团队把邮件发出去。你永远没法真的重新设计那个流程,除非做一些硬的改变,逼着大家重新想「到底什么才是对的做法」。而它可能根本不涉及那三个团队,可能只是一套新的做事方式。于是出来的就是一个工具:产品经理进去,描述那个人群,写一封邮件,工具按 Cloudflare 的语气重写,发给他老板,老板觉得可以就点通过,然后发出去。我们不是让三个团队把这件事做得更快,我们是变成了一个工具,让一个产品经理有了以前没有的超能力。
莎拉:一个大概五千人的组织,有那么多不同的工作流和任务,你怎么决定谁是那个重新想流程的人?在这个例子里它是自下而上从某个团队来的吗?还是某个组织层的领导?当有那么多可以变快、变合理的东西时。
戴恩:Cloudflare 一直有一千件可以做、但我们永远做不完的事,不管是产品功能还是这类事情。所以我们一直找那些愿意主动、愿意承担 ownership 的人。你是不是把它从一到一百排了序,其实没那么重要;那一百件里的任何一件,只要有人的热情在上面,大概都值得做。所以去年年初我们把工具发给人们,开始看他们怎么试,人们很快就分成了不同的群体:有些人是真的扑上去,自然地在做这些事、把它们接过来。所以我认为它非常是自下而上的。
27:11 Token 预算
莎拉:组织该怎么想 token 预算,已经成了一个主要话题:多少钱算合理、怎么把它和人力的钱放在一起算、谁应该拿到 token。你现在的哲学是什么?
戴恩:它肯定变了。每一种模型出来,成本结构一变,你就得重新想。但总体上,我觉得我们居然在让人来决定每个任务用哪个模型,这件事本身就挺傻的。
莎拉:它应该被智能地路由。
戴恩:完全对。人类永远不擅长这个。但早期你就是硬来,让人们去试,你说好,规划这部分我们用最前沿的模型;等计划写出来、达成一致、反复迭代之后,那可能可以让一些开源模型去做;然后你再回去,让一个前沿模型来做评审、做红队这类事情。今天所有这些还相当手工。但我认为随着我们开始学习和实验,人们会变得聪明起来,慢慢会有更多治理。Cloudflare 一直处在这样一个位置:很大程度让员工按他们认为适合这个工作的模型和工具去用。我们没有 token 排行榜,我们也不鼓励,我们鼓励大家关注产出。他们不是按「有没有用 AI」被打分,他们按「交付了什么、建了什么」被打分。但我们确实做了一些事——我们发现,光是给人通知就很有用:如果你某天用了三百美元,你会收到一封邮件,说「嘿,你知道吗?」因为大多数时候人根本没意识到自己在这么用。如果到五百,就发给你老板。如果一天到一千,就会到一位 VP 那里。但这种事很少发生,通常人们其实很乐意收到这些通知。
莎拉:按模型当前的能力水平,假设没有新的发展,你觉得 Cloudflare 内部从市场到工程、把各种事情的做法重新想一遍,这件事处在演化的哪个阶段?
戴恩:哦,我觉得还是很早期。
29:32 实习生策略
戴恩:……两年前我们大概有两百个实习生,我们看到的那些实习生的特点是,他们可能是第一批真正 AI 原生的人——如果你把 AI 从他们手里拿走,我不觉得他们能工作。
莎拉:这算好事吗?
戴恩:我其实觉得是。他们比我们更会用这些工具。就像你把 Google 从我手里拿走——过去十年,我靠什么学东西?那就是他们第一时间会伸手去够的东西。而且我们确实看到,那年夏天带实习生的经理,采纳 AI 的速度比其他人快。所以去年夏天、也就是这一年,我们决定招一千个实习生。
莎拉:对一家五千人的公司来说。
戴恩:是。还是在一整年的时间里。
莎拉:是啊。而且这真的很惊人。光是从实习生那儿来的点子数量就……在 AI 之下,更少的人能更快地做实验,所以有更多想法、更多人进来。还有一件事就是看他们怎么用 AI:他们要填一个表单,他们会伸手去用 AI。而我自己还是会发现,有那么多事情我一直在手工做,然后我说「哦对,我该用 AI 的」。我不认为这对我们大多数人来说是自然的,这需要时间。所以我们离 AI 之旅的终点还很远。
莎拉:不过我很喜欢这个。大规模实习生策略。我管一个很小的合伙企业,我们团队十几个人里总有一两个实习生在,为了点子、为了实习生的那股劲。我们刚把一个还在上大学的实习生转正,他就退学了,之类的。我觉得你说得对,这个旋钮可能该往「真的原生在这些工具里长大的人」那边再拧一点。
戴恩:是,我也觉得这对他们是好事。你会看到像 Waterloo、Northeastern 那种带 co-op 项目的学校。从我们看到的,有过那种真实工作经验的人,很多年之后是我们最好的员工之一,后来做出了很了不起的事。有意思、也让人受鼓舞的是,它不是那种「这是一份总体规划,我们要把 Cloudflare 每一个部门、每一个子部门画出来,这里是我们要重新设计的关键工作流」。它是一套策略:假设人在拿到自己用量的信息之后,对自己的 token 是理性的;招一堆实习生;然后假设我们这里的这些高主动性的人会慢慢把工作流挪到更聪明的东西上。
戴恩:然后再硬来,就是试试看。早期我们有一个邮件别名,叫 agents@Cloudflare。这是今年一月份的事,我们就是告诉大家:你好奇能不能用 AI 做这件事,就发邮件到这个别名,说你手上要做的事。那个邮箱会回给你一个 skill 文件。有一段时间人们以为那全是 AI、全自动的。其实是一群实习生在帮人写 skill 文件。但这让我们能看到——不是出去请一家咨询公司来,把每一件要做的事都编目——而是让人们自己意识到:嘿,这件事好像没必要这么难,我在想 agent 是不是能帮上忙。
33:39 好奇心
莎拉:过去这一年,除了实习生这一层,你的招聘哲学、你看人的标准有什么变化吗?
戴恩:嗯,我们一直最看重的一件事就是好奇心。如果一个人在自己家里、在个人生活里都不用 AI,那是一个相当大的红旗。你要是有一点好奇心,怎么可能不去拥抱 AI 呢。所以我认为,就是把这几样关键特质——驱动力、好奇心、同理心——再往下加倍,对接下来这批人会更管用。
莎拉:我是说,我永远都是所有产品和技术的 alpha 用户。但我觉得答案其实是恐惧和怀疑,对吧?所以我想,关于好奇心的这个说法,隐含的意思大概是:包括对前沿工具的实验,这需要成为在 Cloudflare 工作的人的核心原则。
戴恩:是。我们做的很多事情,我们是在发明新的做法。就我们运营的规模——我们身后有多少网站、我们免费给出多少服务——用现成的技术是不可能做到的。所以你需要能进来、真的发明出新东西的人,而这从好奇心开始。
35:29 啃遗留软件这块硬骨头
莎拉:收尾前我有几个问题,主要是关于安全,以及怎么用一种新的方式来做,既在 Cloudflare 内部,也在更大的生态里。如果一半的工程团队要去做安全、去补七十年的漏洞,你会怎么在公司内部攻这个问题?前提是,就算是最好的、互联网规模的生产软件,也不是完美的。然后我们再谈生态。
戴恩:嗯,大体上——今天我们有一支红队,我认为到今年年底、明年,我们大概会有四到五支红队。也就是把人拆成小组,真的更具对抗性,真的出去主动找漏洞。
莎拉:为什么用这个做法,而不是「我们终于要把补丁系统搞对、把流程搞对」?
戴恩:流程这些东西总是可以更好。我们有一个漏洞流程,我们有一个补丁流程。
莎拉:它们不完美。
戴恩:它们完美吗?不。但我发现让这类东西变好的最好办法,是从危机里出来的。当量大到工程团队没法用平常的流程做完的时候,你就会把那些东西修好。工程师在好的意义上是天生懒的,所以他们会自动化掉那些东西,只要他们意识到没有别的办法。所以我认为焦点要放在发现这一侧,人们会做对的事,会想出怎么用可扩展的方式去打补丁。
莎拉:关于这件事和发新功能之间的优先级,你有明确的哲学吗?因为我的理解是,并不是说我们以前没有一大堆漏洞要修——每个大型软件都有一堆。问题只是那对工程团队来说是不是优先事项。
戴恩:我认为你得想办法两件都做。它可能会以成本优化或者其他东西为代价,但对公司来说,「如果你不发货,你就在死」——我们就是这么看这件事的。
莎拉:所以不会为了这个冻结。
戴恩:哦,绝对不会。你得能继续建、继续发新东西。但你也得确保你是安全地在做,在打补丁、在修 bug。我认为如果我们做对了,我们其实能用 AI 把这两件事都做得更快。AI 变成了造成这场安全灾难的工具,但它同时也是能帮我们更快解决它的工具。所以它在两边。
38:25 开源还是闭源
莎拉:在网络这一块,开源模型和闭源模型的好坏之争,你站在哪一边?因为那个大的论证是这样的:防守性的和进攻性的网络能力,在同一个模型里是并行的,尽管里面建了安全和护栏。所以你不可能有开源的防守模型而没有进攻能力。反过来的担心是:如果安全能力只存在于一小批前沿闭源模型里,你怎么把它们发布出去?你不可能把它们送到需要防守的、那么分散的一群参与者手里。你怎么看,还是我把这个问题描述错了?
戴恩:嗯,我认为随着时间推移,它最终一定是开放的,因为反正所有人都会拿到它。
莎拉:开源往往就是这么运作的。
戴恩:是的。坏人总会找到办法拿到它。所以,顶级公司也会有办法拿到。所以如果不开放,你只是把一大群人排除在外,而他们大概正需要它。
39:43 把安全民主化
莎拉:最后一个问题。Cloudflare 很有使命感,某种程度上也扛着互联网韧性的一部分重量。那所有请不起四支红队、或者压根就没有过红队、但跑着重要系统的人怎么办?他们怎么保护自己?
戴恩:我还是会说:把你的站点放到 Cloudflare 后面,把你的基础设施放到 Cloudflare 后面,在 Cloudflare 上构建。像去年 React 那个漏洞出来的时候,我们不是只把它给买了高级防火墙和 WAF 能力的付费客户,我们给所有人。我们把这些看成我们所提供的公用事业的一部分。就像我们想给每个人提供性能——Cloudflare 刚开始之前,全世界大概有三千个网站有大规模的 CDN、能在边缘缓存自己的东西;现在有上亿个网站这么做。所以 Cloudflare 一直把我们的目标看成:把安全和性能民主化给所有人。
41:29 收尾
莎拉:太好了。非常感谢你,戴恩。各位你们是最先听到的:我们有 agent 小子和漏洞末日。我念对了吗?
戴恩:对。
莎拉:但它是可以解决的。好了,非常感谢。
戴恩:谢谢。
莎拉:在 Twitter 上找我们,No Priors Pod。如果你想看我们的脸,订阅我们的 YouTube 频道。在 Apple Podcasts、Spotify 或者任何你听播客的地方关注这个节目,这样你每周都会收到一期新的。也可以在 no-priors.com 订阅邮件,或者找每一期的逐字稿。
References
- 1NIST 的 NVD 通告
nist.gov
- 2Scott Helme 的报告
scotthelme.co.uk
- 3Ars Technica 的报道
arstechnica.com
- 4Cloudflare 的公开信
blog.cloudflare.com
- 5变现网关公告
blog.cloudflare.com
- 6封闭测试更新日志
developers.cloudflare.com
- 7与 OpenAI 的研究试点新闻稿
cloudflare.com
- 8Cloudflare OS 发布文
blog.cloudflare.com
- 91,111 名实习生的公告
blog.cloudflare.com
Comments