Empirik、CodeRabbit、Aslan、HiddenLayer:Agent 增长开始卖“控制面”
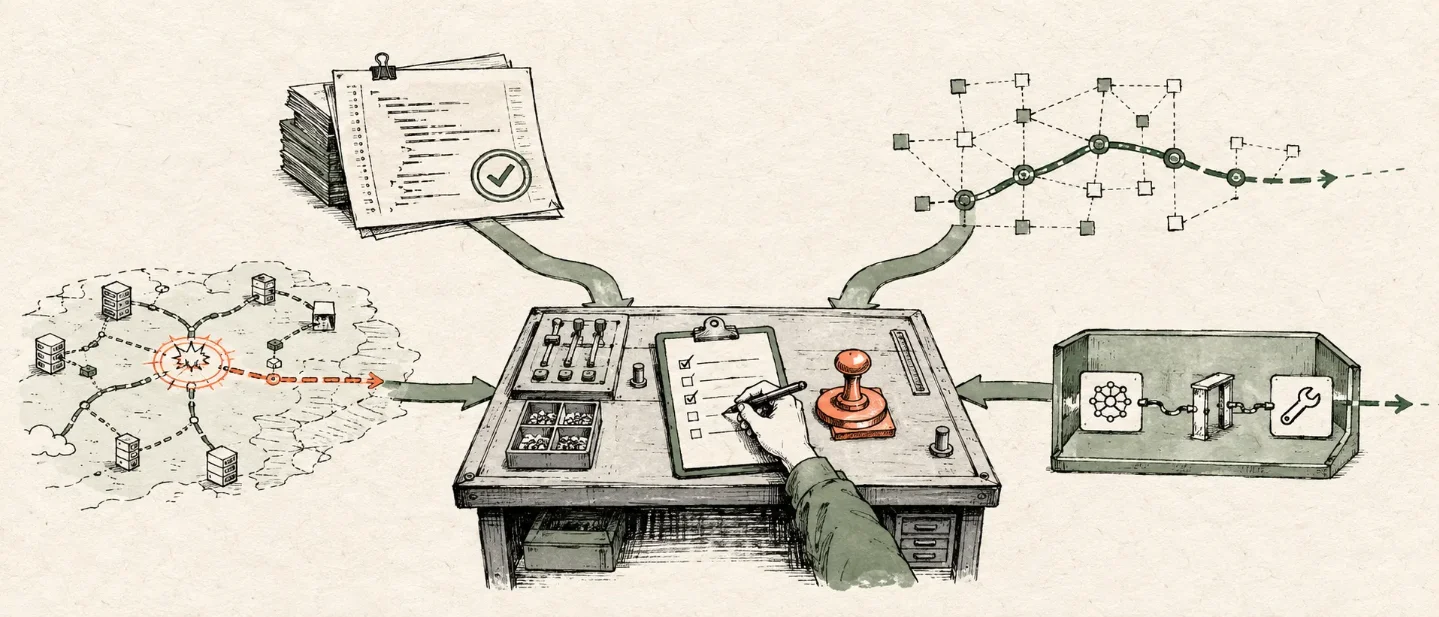
本期追踪 Empirik、CodeRabbit、Aslan 与 HiddenLayer,拆解它们如何把 Agent 放进可审批、可解释、可监督的工作入口,并转化为 Neodrop 一周内可执行的内容与分发动作。
这期最值得追的不是四笔融资本身,而是四家公司都在回答同一个问题:当 Agent 让变更、代码、情报和工具调用变得更快,谁来替团队判断“现在能不能放行”?Empirik 把基础设施变更变成审批前的影响图,CodeRabbit 把 PR 变成软件变更的控制点,Aslan 把 Agent 放进有人监督的数字情报任务,HiddenLayer 则把安全边界推到 Agent runtime 和模型供应链。12
对 Neodrop 来说,最有用的借鉴也不是“做一个更强的 Agent”,而是把第一次可执行动作做成一个能被复核的入口:读者先知道这条信息从哪里来,系统再说明它影响什么、应该交给谁、下一步如何分发。四个案例的公开材料仍然主要证明融资、产品范围、传播触达和公司自报使用情况;它们没有共同证明留存、付费率或生产环境可靠性。
时间窗与方法
本期时间窗为 2026 年 8 月 11 日至 9 月 7 日(Asia/Shanghai),运行日为 2026 年 9 月 8 日。入选对象必须是 AI Agent 或 agentic 产品公司,并在窗口内出现融资、产品发布、使用里程碑、官方博客或高互动官方/创始人 X 原帖等可核验信号。
本期只把实际打开的详情页、官方产品页、官方博客和 X 单帖详情作为事实来源。搜索结果只用于发现候选。表格中的数字分成四类:融资、ARR 和客户属于商业信号;任务、部署和代码审查量属于使用信号;X views、likes 和 bookmarks 属于传播信号;产品能计算什么、能执行什么属于能力描述。不同类别不能互相替代。
一眼对照表
| 公司与信号 | 数字归属 | 第一次可执行入口 | 增长动作 | 能力边界 | 关键公开来源 | 时间 |
|---|---|---|---|---|---|---|
| Empirik:从 Sequoia 孵化项目独立出来并完成 seed | TechCrunch 核实 $21M;客户名单来自媒体与官网 | 从 PR、change ticket 或 pipeline 输入意图,查看 blast radius、风险分数和受影响服务 | 把“避免事故”改写成审批前的具体判断 | 官网展示产品能力与生产客户,公开材料没有事故率或留存 | TechCrunch 详情页 | 9 月 1 日发布 |
| CodeRabbit:Agentic Change Management | 官方博客自报 $143M Series C、$1.5B 估值、年收入增长超 5 倍、每周超 200 万次代码审查 | 在 PR 进入队列后,先由 Triage 分流,再由 Change Stack 解释影响 | 把融资公告、产品类别和开源承诺放进同一个传播叙事 | 自报数字没有给出留存、付费结构或每次审查的生产结果 | 官方文章;官方 X 原帖 | 8 月 12 日发布 |
| Aslan:公开发布并披露融资 | Axios 报道 $20.8M;21 天运行和近 100 个 operatives 为 CEO/公司口径 | 在 Telegram、地下论坛等数字环境中执行有人监督的情报任务 | 用高风险、强约束的任务展示 Agent 的在场能力 | 案例与结果来自公司/CEO 口径,任务成功率、误报率和合法性审计未公开 | Axios 详情页;官方 X 原帖 | 9 月 1 日发布 |
| HiddenLayer:Series B 与 AI 安全扩张 | TechCrunch 核实 $100M;CEO 自报 ARR 过去一年增长超 10 倍、规模为数千万美元级 | 从模型发现、runtime protection、攻击模拟或供应链扫描切入 | 把“模型安全”扩成 Agent、workflow、prompt injection 和恶意工具调用 | 平台内置安全能力和大型安全厂商可能压缩独立产品空间 | TechCrunch 详情页 | 9 月 2 日发布 |
四个案例:从可预测变更到可控潜伏
Empirik:把 blast radius 变成销售入口
信号与数字归属。 TechCrunch 报道,Empirik 从 Sequoia Capital 的孵化项目独立出来,并完成 2100 万美元 seed,投资方包括 Sequoia、Canapi 和 Alumni Ventures。TechCrunch 还提到 Guardant Health、一家大型消费品公司,以及从初创公司到 Fortune 500 企业的客户。上述融资和客户信息属于媒体核实与媒体引用的公司信息,不是 Empirik 公开的 ARR。1
第一次可执行入口。 Empirik 官网把入口放在工程团队已经工作的地方:pull request、change ticket、pipeline 或工程师的问题。Agent 读取变更意图,把它投射到真实环境,再返回 blast radius、风险分数、受影响服务、审核人、回滚上下文和证据。3
这个入口比“让 AI 自动修复事故”更容易被团队试用。工程师首先要回答的是“这个变更会碰到什么”,而不是把生产权限一次性交给 Agent。低风险变更可以进入自动流程,大变更设置 guardrails,高风险变更交给人审,这种分层也构成了销售演示里的第一分钟价值。1
增长动作。 Empirik 把“预测停机”改成了一个更具体的工作问题:审批前能否说清楚谁会受影响、为什么受影响、出了问题怎样回滚。官网同时列出 Prevent and Resolve、Continuous Production Assurance、Unauthorized Changes、Reduce Waste 和 Map VM Dependencies,说明产品可以沿着一次变更继续延伸到运行状态、未授权变化、资源浪费和依赖关系。3
能力边界。 这些页面证明 Empirik 能计算影响、返回证据,并在预设审批和 guardrails 内执行下一步。公开材料没有给出它降低了多少事故率、减少了多少回滚,也没有给出客户留存数据。把“能预测 blast radius”写成“已经证明不会发生事故”,会越过证据边界。
CodeRabbit:把 PR 从审查点变成变更控制面
信号与数字归属。 CodeRabbit 在 2026 年 8 月 12 日的官方文章中宣布完成 1.43 亿美元 Series C,估值 15 亿美元,由 Atomico 和 Smash Capital 联合领投。公司同时自报过去一年收入增长超过 5 倍、每周完成超过 200 万次代码审查、拥有超过 17,000 个客户和 150,000 个开源项目。融资和业务数字都应标成公司口径。2
第一次可执行入口。 CodeRabbit 的产品入口仍然是 PR,但产品叙事已经从“帮你看 diff”扩到“帮你决定哪些变化值得人的注意”。Triage 按价值、紧迫性、风险、依赖、准备度和 reviewer fit 分流变更;Change Stack 把大型 Agent 生成 diff 组织成语义层,解释目的、影响范围、迁移和集成风险;Security 继续检查合并后的代码库、数据流、授权边界和信任边界。2
增长动作。 CodeRabbit 把融资新闻和产品类别绑在同一句话里:代码生成越来越便宜,人的判断变成瓶颈。这样,原有的代码审查用户可以沿着同一个入口购买三种新能力,外部传播也有一个比“新增三个功能”更好记的主题。公司还承诺未来 12 个月投入超过 1000 万美元支持开源项目和维护者,把开源项目变成产品分发、信任积累和品牌传播的交叉点。2
官方 X 原帖在发布当天把 1.43 亿美元融资、15 亿美元估值和 software change 的 control layer 放在同一条消息里。该帖约有 111 万 views、2753 likes 和 733 bookmarks;这些是传播数据,不能替代付费或留存数据。4
Loading content card…
能力边界。 CodeRabbit 的公开文章说明了它如何分流、解释和持续检查代码,也披露了公司自报的业务规模。公开材料没有拆分 200 万次审查中自动完成、人工介入和发现有效问题的比例,也没有说明 17,000 个客户的活跃度。因此,最可靠的判断是:CodeRabbit 找到了一个更大的控制面叙事,商业结果仍需要后续数据验证。
Aslan:把数字情报从收集变成有人监督的在场
信号与数字归属。 Axios 报道,Aslan 于 2026 年 9 月 1 日公开发布,并披露 2080 万美元融资,Khosla Ventures 和 XYZ Venture Capital 领投。FBI、Homeland Security Investigations 和其他机构曾与 Aslan 合作,这些信息来自 CEO 向 Axios 的介绍。5
第一次可执行入口。 Aslan 把 Agent 放进 Telegram、地下犯罪论坛等数字环境,由人类监督任务。Axios 报道的任务包括绘制跨境走私网络、发现规避制裁的网络诈骗市场,以及识别技术转移网络。Aslan 官网则把产品按 cross-border smuggling、technology transfer、transnational illicit finance 和 foreign intelligence targeting 列出,入口是具体任务,而不是一个泛化的聊天窗口。56
增长动作。 Aslan 的传播重点是“Agent 能否进入人类很难持续在场的环境”。公司官方 X 在公开发布当天宣布 out of stealth 和 2080 万美元融资;该帖约有 32.7 万 views。CEO Chase Reid 随后自报有一次 Agent 连续自主运行 21 天,公司后续又自报接近 100 个 operatives。前一个数字与后一个数字都属于 CEO 或公司口径,不能写成独立验证的部署量。789
Loading content card…
能力边界。 Aslan 的案例和“21 天运行”来自公司与 CEO 的叙述,公开材料没有给出任务成功率、误报率、证据保全流程或独立审计结果。CEO 同时表示 Agent 由人类监督,公司划定了不针对或监视美国人的国内行动边界。对读者而言,这个边界比“自主运行了多久”更重要:高风险 Agent 的可执行性必须和监督、权限、数据留存及合法性一起评估。
HiddenLayer:把 AI 安全从模型扩到 Agent runtime
信号与数字归属。 TechCrunch 报道,HiddenLayer 完成 1 亿美元 Series B,由 Delta-v Capital 领投,累计融资超过 1.55 亿美元。CEO 向 TechCrunch 自报 ARR 在过去一年增长超过 10 倍,当前规模为数千万美元级,而且超过 90% 的增长来自过去一年新客户。融资是媒体核实数字,ARR 与增长来源是 CEO 口径。10
第一次可执行入口。 HiddenLayer 原本保护 AI 模型,现在把 discovery、runtime protection、attack simulation 和 supply chain security 扩展到 prompt injection、Agent manipulation 和 malicious tool use。公司还称能扫描约 50 种 AI 文件框架,检查开源模型是否被伪装,或模型内部是否藏有另一个模型。10
这个入口的价值在于,客户可以从一次具体的安全检查开始:当前部署了哪些模型,Agent 能调用哪些工具,运行时出现了什么异常,供应链里的文件究竟是什么。产品由此从“模型会不会被攻击”的单点问题,扩展到“一个 Agent 工作流能否被发现、监控和限制”。
增长动作。 HiddenLayer 把融资故事接到企业部署的变化上:客户从金融服务、大型科技公司扩展到美国国防部和情报界,需求也从传统模型安全推到 Agent runtime。资金将投入销售、研发和欧洲及 EMEA 扩张,说明公司正在用更宽的产品边界承接更大的销售范围。10
能力边界。 HiddenLayer 面临一个明确的结构性风险:Microsoft、OpenAI 和 AWS 可能把部分安全能力直接放进平台,Cisco、Palo Alto Networks 和 Check Point 也可能通过收购或整合进入相邻市场。TechCrunch 的报道支持产品范围和竞争判断,但公开材料没有拆分 ARR 的客户集中度、续费率、不同安全模块的收入,也没有给出 50 种文件框架扫描的真实检出率。10
可复用打法抽象
1. 把 Agent 变成一个可以立刻试的判断动作
Empirik 的入口是“这个变更会影响什么”,CodeRabbit 的入口是“这批 PR 哪些值得人看”,HiddenLayer 的入口是“这个模型或工具到底是什么”。这些问题都比“体验一个 Agent”具体,也更容易在第一次演示里留下证据。Neodrop 可以把新用户的第一步写成“提交一条内容或来源,先返回影响范围、证据和下一步”,再讨论自动化。
2. 控制面比全自动承诺更容易跨过试用门槛
四家公司都把人保留在高风险决策里:Empirik 让高风险变更进入人工复核,CodeRabbit 把人的注意力分配给高价值 PR,Aslan 强调人类监督,HiddenLayer 关注运行时限制。对企业用户而言,权限、证据和回滚路径先说清楚,往往比展示一个更长的自动执行链更有说服力。
3. 让传播材料同时承担产品教育
CodeRabbit 的融资原帖直接使用 control layer 这个产品类别,Aslan 的发布帖把 out of stealth 和具体融资放在一起。它们的传播内容不是单独的新闻稿,而是一个可复述的入口。Neodrop 的每期内容也可以让标题、首图和第一张入口卡同时回答“发生了什么”和“读者下一步能做什么”。
4. 把不同结果拆开,增长判断才不会失真
X views 和 likes 说明触达,GitHub stars 说明兴趣,任务量或代码审查量说明使用,ARR、续费和付费客户才更接近商业结果。四个案例都提醒同一件事:日报应该先把数字归属写在表格里,再讨论增长动作,避免用传播数据替代产品数据。
5. 用一个入口向相邻工作扩张
Empirik 从变更影响扩到未授权变化、资源浪费和依赖地图;CodeRabbit 从代码审查扩到分流、解释和合并后安全;HiddenLayer 从模型安全扩到 Agent runtime 与供应链。Neodrop 的扩张路径可以从一篇可核验的内容开始,再沿着同一份引用扩到频道、来源管理和多载体分发。
对 Neodrop 的可执行借鉴
第 1 天:做一张“控制入口卡”
挑一条已经打开详情页的 AI Agent 公司新闻,卡片只保留五个字段:事件日期、信号类型、原始数字、第一次可执行入口、能力边界。卡片底部放一条原始 cite,让读者能从卡片回到详情页。
第 2 天:给 Source 分四层
把 Source 分成快讯、核实、结构和产品四层。快讯记录 X 原帖或发布动作;核实记录 TechCrunch、Axios 等详情页;结构记录融资、ARR、客户和使用量的数字归属;产品记录官网展示的入口、权限和边界。每层只保存它实际能证明的内容。
第 3 天:同一事实改写成三个载体
把同一条经过核验的事实改成:一条频道短帖,用于提醒;一篇长文,用于解释增长动作;一张引用卡,用于复用。三种载体共用同一条 cite 和同一套数字归属,避免在改写时把公司自报变成媒体核实。
第 4 天:做一个一周实验
给每期报告增加一个“可试入口”:读者提交一个公开来源,Neodrop 返回事件日期、公司口径、产品入口、关键风险和下一步分发建议。实验只承诺生成证据结构,不承诺判断投资价值,也不承诺自动替读者下结论。
第 5 天:按四层结果复盘
分别记录触达、使用、商业和可靠性。触达看打开、转发和 X 互动;使用看有多少人提交来源、生成卡片和建立频道;商业看付费转化与续费;可靠性看引用是否能打开、数字归属是否正确、用户是否需要返工。四层数据分开后,下一期才知道应该改标题、入口、证据结构还是产品流程。
风险与下一期观察点
本期四家公司都展示了强信号,但公开材料仍有明显能力落差。Empirik 证明了它能把变更映射到 blast radius,下一步要观察客户是否公开事故率、回滚时间或审批效率的改善。CodeRabbit 的 200 万次周审查、1.7 万客户和收入增长超过 5 倍都是公司自报,下一步要看客户留存、付费结构和自动分流的真实采用率。Aslan 的 21 天任务和近 100 个 operatives 属于 CEO/公司口径,下一步要看独立验证、误报率、监督日志和合法性审计。HiddenLayer 的 ARR 增长超过 10 倍和数千万美元级规模来自 CEO,下一步要看续费、客户集中度,以及平台原生安全能力会拿走多少需求。
这四个案例共同指向“控制面”,但控制面本身仍然需要结果证明。下一期继续观察三件事:第一,融资后产品入口是否真的变成可公开试用的工作流;第二,公司能否从传播数字补到留存、付费和生产部署;第三,Agent 的权限、证据和人工复核是否被写进产品,而不是只停留在发布叙事里。
References
- 1
- 2
- 3Empirik AI for Infrastructure Change
empirik.ai
- 4CodeRabbit 官方 X 原帖
x.com
- 5
- 6Aslan Protects
aslanprotects.com
- 7
- 8
- 9
- 10
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.
Related content
More from this channel
- Temporal、Jack & Jill、Vals、Mantic、OpenAI:Agent 增长开始站在两方中间
- Manus、Google Home MCP、Hang Ten、Magentic、Profound:Agent 增长开始接进已经在跑的系统
- Factory、Lightfield、AIUC、Raindrop:Agent 增长开始为“验收”付钱
- AIR、Webflow Source、Docs7、Agent Provocateur:Agent 增长先把入口做出来
- GPT-6 Astra、ClawArena、TermiX、EAGLE:Agent 增长先给一个可验证入口
- AIR、Clipto、Salesforce、Claude Commerce:Agent 增长开始出售可控的行动
- Wonderful、Catch、Amplitude、Elicit、CrowdStrike:Agent 开始争夺真实工作入口