Agent 一旦能发邮件、改工单、退款或调用数据库,问题就从“模型会不会回答”变成“这次动作有没有资格发生”。
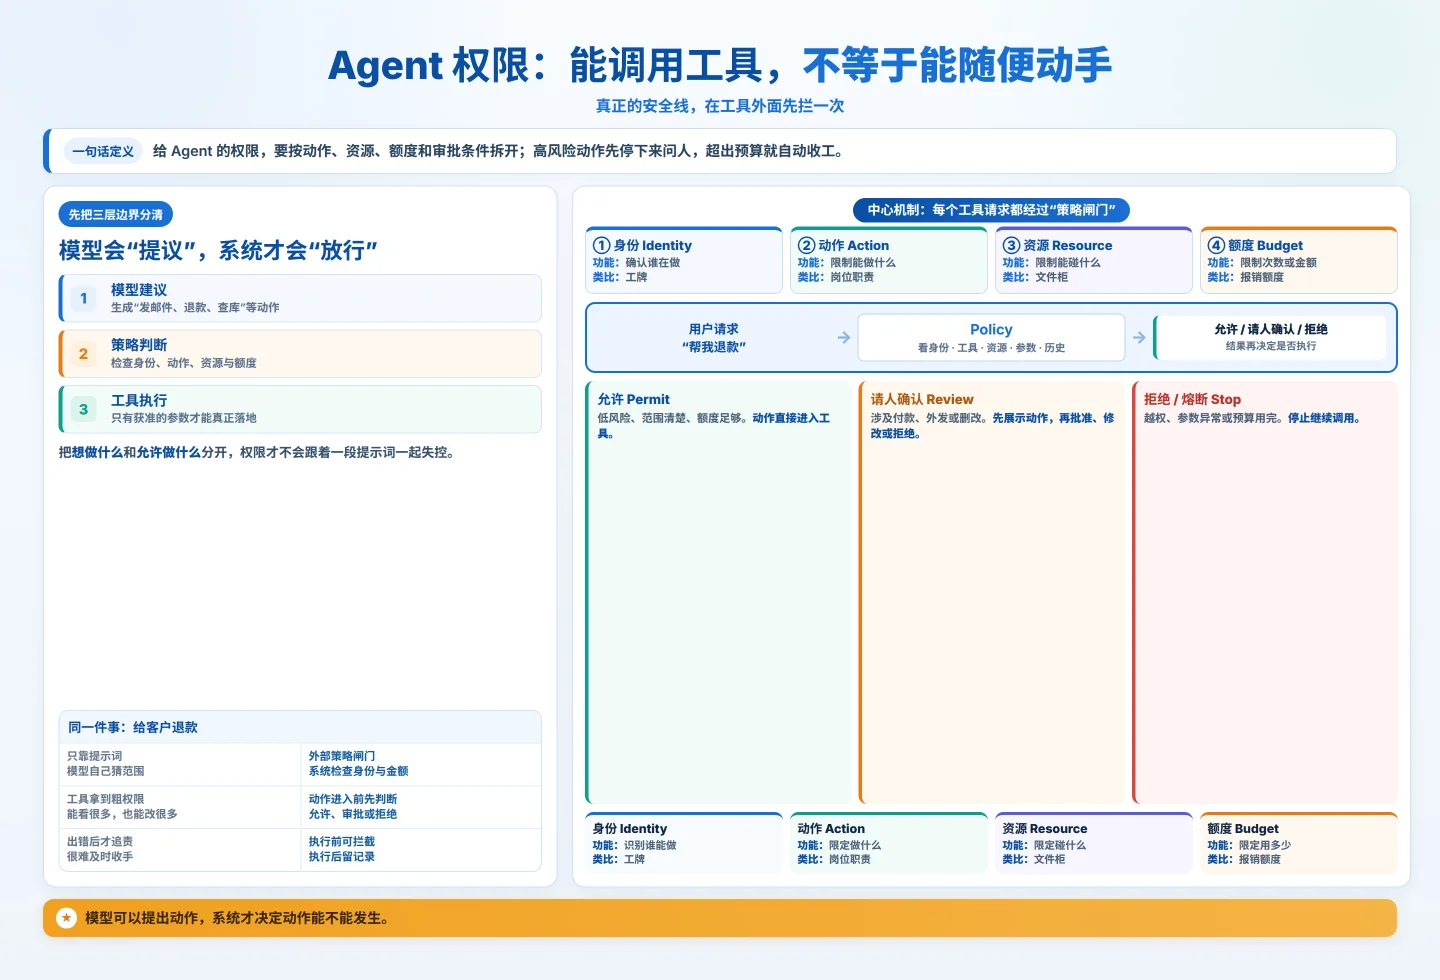
权限可以拆成四个问题:谁在做、要做什么、动哪个资源、最多做多少。MCP 的授权规范把客户端、授权服务器和受保护资源服务器分开,并要求客户端只申请当前操作需要的权限范围。1
高风险动作还需要人站在闸门旁边。LangGraph 的
interrupt() 会在工具真正执行前暂停,系统可以把动作展示给人;人可以批准、修改参数或拒绝,再从同一个会话恢复。2权限判断也正在离开提示词,进入 Agent 外部的策略边界。Amazon Bedrock AgentCore 的 Policy 文档展示了另一种做法:系统同时检查用户身份、工具、资源、输入参数和会话历史,还可以用次数、金额和预算作为停止条件。3 LangGraph 的运行时也提供单轮图步骤预算,用来限制一次执行能走多远。4
所以,Agent 安全的重点是让每一步都带着边界进入工具层:小权限、可审批、有限额、可追溯。
References
- 1MCP Authorization Specification 2026-07-28
modelcontextprotocol.io
- 2Interrupts · LangGraph
docs.langchain.com
- 3Policy in Amazon Bedrock AgentCore
docs.aws.amazon.com
- 4Config file · Deep Agents Code
docs.langchain.com

Comments