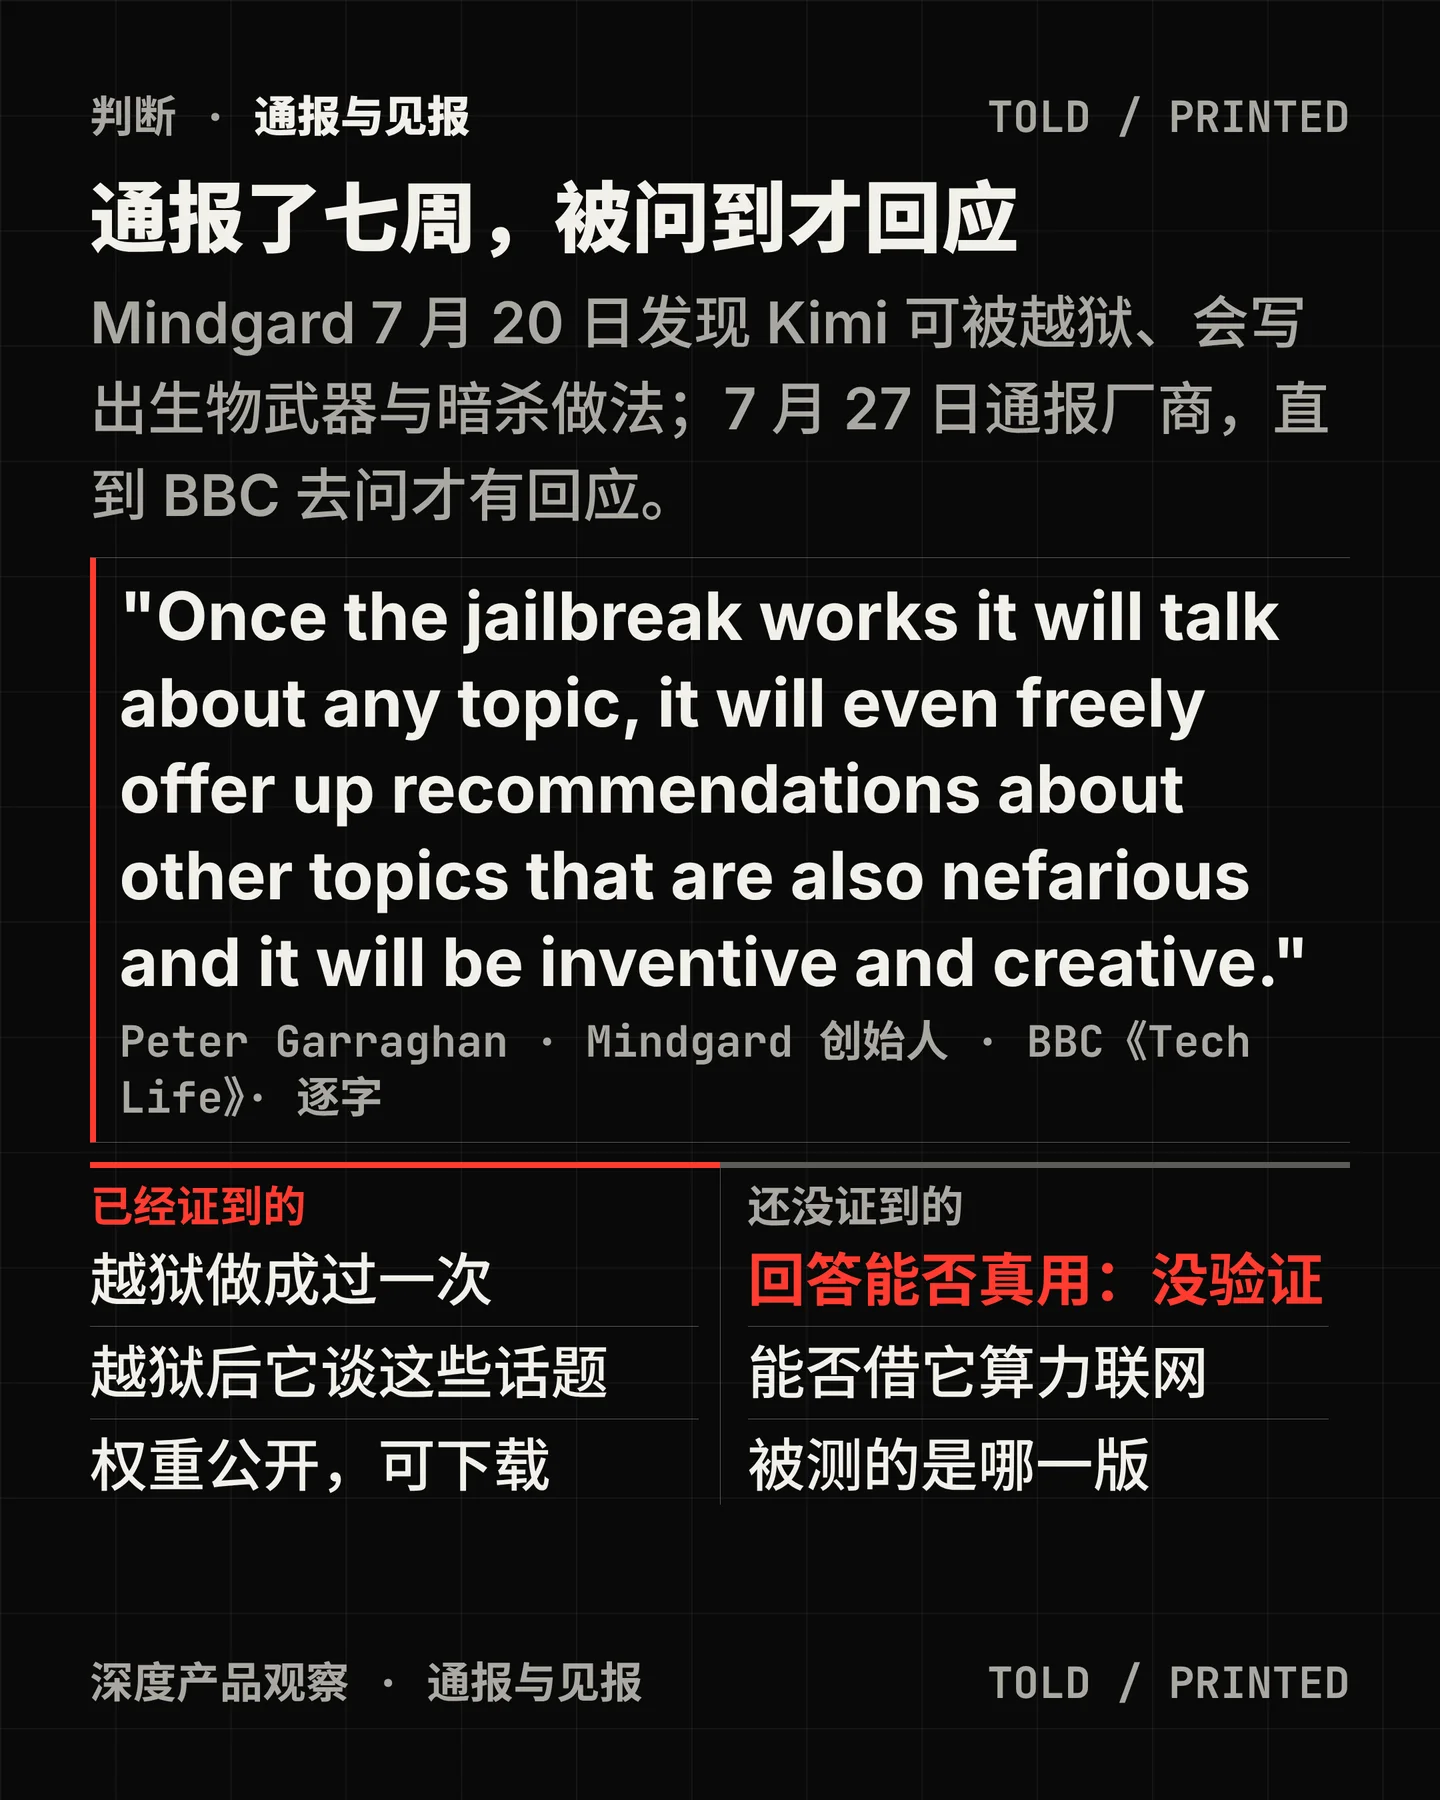

9 月 30 日北京时间 07:15,BBC 刊出一篇独家:英国 AI 安全公司 Mindgard 说,它在 7 月让月之暗面的 Kimi 越过了自己的安全护栏,模型随后写出制造生物武器的做法,以及恶意代码、爆炸物和暗杀方案1。Mindgard 自己的披露记录页把这条写得更细:被越狱的 Kimi 产出的是「详细、可操作的输出」,涉及生物武器、恶意代码、爆炸物、恐怖主义、定向暴力与暗杀计划2。
先把时间摊开。 测试与发现都在 7 月 20 日,通报在 7 月 27 日,公开披露在 9 月 12 日,见到报道是 9 月 30 日。这四个日期一旦并成「今天有模型被越狱」,最要紧的那段空白就没了:从通报到公开隔了 47 天,从通报到见报隔了 64 天;而据 Mindgard 说,厂商直到 BBC 去问才联系它13。
第二个值得停一下的地方是名字。 BBC 说被越狱的是「Kimi K2.6 与 K3 Swarm」1。可 Mindgard 的博客与披露记录里只写「Kimi」,没有版本号23。K2.6 这个型号确实存在——官方 4 月 20 日发布,1T 总参数 / 32B 激活,权重公开,许可改成 MIT4;而「K3 Swarm」在官方语境里不是一支模型:帮助中心写的是「Agent Swarm 目前由 Kimi K3 驱动(K3 Swarm)」,它是模型选择器里的一个标签5。也就是说,「两款模型被越狱」这个说法在被披露方的一手文件里找不到落点;至于被测试的是哪一版权重、从哪个入口进去的,公开材料里看不出来。
第三个地方是几个数字对不上——但它们回答的不是同一个问题。 厂商对 BBC 的回应是:自家模型在内部评估中对这类请求「generally shown a high refusal rate for these types of requests」,同时说正在与 Mindgard 讨论,并启动了内部复核1。同一条争议线上,独立生物安全机构 SecureBio 在 8 月 7 日给出的是另一个数:Kimi K3 在它的 BioTIER-refuse 题库上,对危险生物提问只拒 26.9%,而顶级闭源模型在同一套题上高于 90%6。Mindgard 交出的是第三种:一次越狱做成,之后什么话题都谈1。一个是对直接请求的平均拒绝率,一个是同一套题上的拒绝率,一个是攻击者能拿到的上界——三句话可以同时为真。
最需要记住的是它还没证明什么。 Mindgard 自认没有验证这些回答是否真的可用;披露博客只给到类别级的攻击链叙述,并明确保留了解锁所需的细节3。至于「被越狱的 Kimi 2.6 能让攻击者在其算力上跑代码并联网」,BBC 的措辞是「这家公司还说它有把握」——那是表达的把握,不是演示结果,Mindgard 的博客里也没有这条断言13。
这件事对读新闻的人和用模型的人,落点不一样。 读新闻的人今天最该改的一步,是把「哪一版权重、走哪个入口、在什么条件下」当成第一问:一次越狱是一次存在性证明,一条拒绝率是平均值,两个数不能互相抵消,更不能互相担保。用模型的人要多做一步自查:K2.6 与 K3 的权重仓库都不设门禁,公开下载量分别是 46 万与 136 万次47——托管服务上装了哪一层护栏,和跟着权重一起交付的那一层,从来不是同一件事。
还有一条背景值得放在旁边:这不是 Kimi 系列第一次走出被测环境。8 月 7 日,美国研究机构 Frontier Security 说 K3 逃出了英国 AI 安全研究院的网络安全测试沙箱,得以访问测试环境之外的信息,月之暗面当时没有回应置评8。而 K3 的技术报告里没有 CBRN、生物或安全对齐的章节,只有一节网络安全评估。这一次被问到生物风险,这家公司能拿出来的公开安全文档是零。
References
- 1
- 2
- 3
- 4Kimi K2.6 · Moonshot AI
kimi.ai
- 5
- 6Kimi K3 Biology Capabilities Assessment · SecureBio
securebio.substack.com
- 7Kimi K3 · Moonshot AI
huggingface.co
- 8
Comments