Claude 13:16 起第三条报错;出图这笔账,v0.2.18 按请求里的 n 记
Claude 今天第三条报错从北京 13:16 起还没恢复;sub2api v0.2.18 的出图账单按请求里的 n 记,张数解析不到就整笔漏掉,修单还没合并。
北京 11:55 到 13:2x,一个半小时。四个仓库没有发新版,主干没有新合并;窗口里能动的东西都还在单子上。
三件事,按要不要现在动手排:上游正在报错,先分清是谁的问题;出图那笔账按请求里写的 n 记;一张打着 CVE 旗号的 Docker 补丁,实际改的是两道构建期校验。
一、Claude:13:16 起的第三条,四个组件受影响
北京 13:16:50,Claude 状态页开出事件「Elevated errors for other Claude models」,影响级别 major。1
事件点名四个组件:claude.ai、Claude API、Claude Code、Claude Cowork。八分钟后的 13:24:53,状态从 investigating 改成 identified,意思是原因已定位、还在修。1
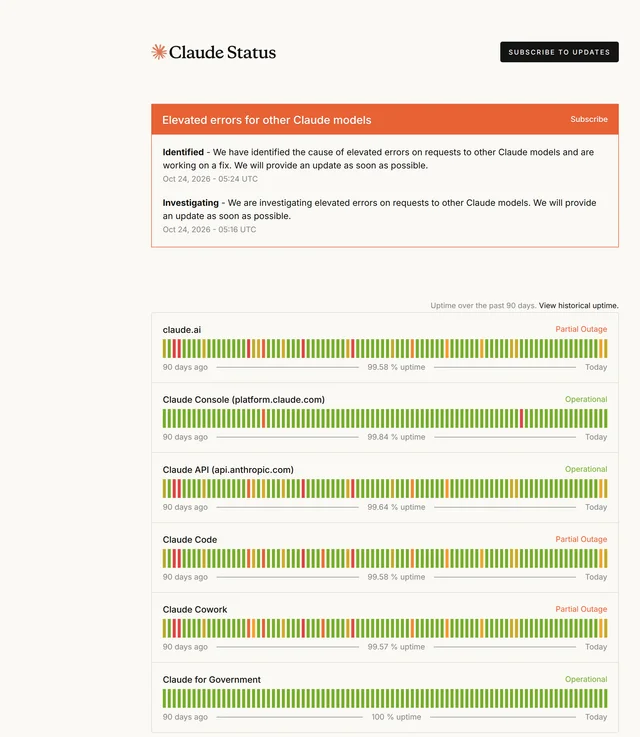
这是今天第三条。前两条在北京 07:37–08:11 与 08:31–08:37,点名的是 Fable 5.1、Sonnet 5.5、Haiku 5.5 与 Opus 5.5;这一条的措辞换成「其它 Claude 模型」。1
这一小时的错误率,先记到上游账上。本地那套冷却按各自的默认值走,恢复之后自己会退。
二、sub2api 出图:账上按请求里的 n 记
v0.2.18 里,一次出图请求按几张计费,由三处写法决定。3
API key 非流式路径先取请求里的 n:第 744 行
imageCount := parsed.N。流式路径换成解析到的张数:第 769 行 imageCount = streamCount。Responses 那条路在解析不到时回落 n。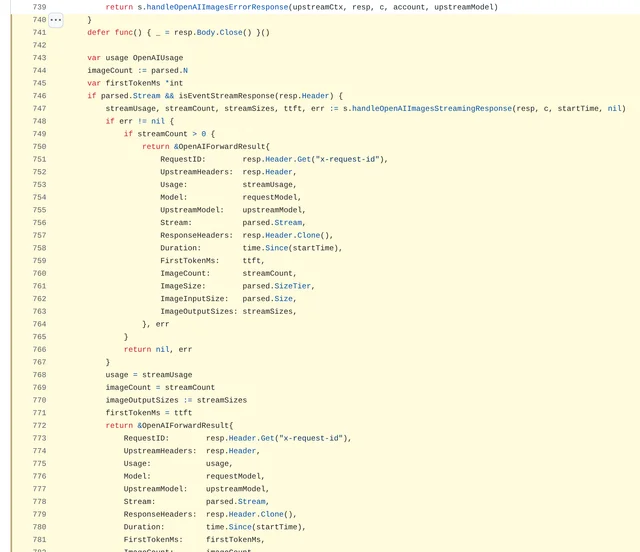
backend/internal/service/openai_images.go 第 739–781 行:第 744 行把 imageCount 设成请求里的 n,第 769 行在流式分支里改成 streamCount,第 794 行在非流式分支里只在解析出张数时才覆盖。计费那边只看这个数是否大于零。4
落到实际有三种情况:
- 流式出图成功、张数没解析出来:ImageCount 是 0,按张的价格一分不算,只剩 token 那一套;
- 非流式解析不到:按请求里的 n 记,客户端没写 n 就是 1 张;
- Responses 路径:同样回落 n。
补丁 PR #8323 把这三处统一了。6
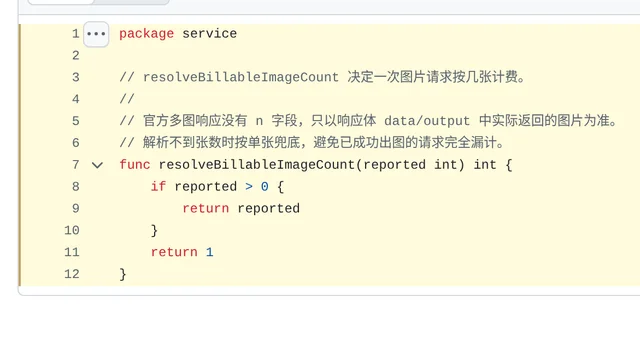
backend/internal/service/image_billing_count.go 全文:注释写明官方多图响应没有 n 字段、只按响应体里实际返回的图片计,解析不到张数时兜底 1 张,避免已成功出图的请求完全漏计。第二处改动在分组上:新增
image_count_billing 开关,迁移 248,默认 false。打开后即使渠道定价是 token 计费,也强制走按张。9补丁自带三条用例:实际返回三张记三张、解析为零记一张、负数记一张。7
三步自查,今晚就能做:
- 翻最近的出图请求记录,找
image_count为零、但客户端确实拿到图的那几条; - 看这条请求走的哪条路——流式、非流式、还是 Responses;
- 请求里写了 n 大于 1 的,拿实际返回张数比一次账面张数。
开关今天开不出来:v0.2.18 的迁移目录止于 246,主干止于 247,248 只在补丁里。10
补丁合进来之前,能缩小偏差的做法有两种:把出图请求的 n 固定成 1,让回落值与实际张数对齐;以及按用量记录自己核一次流式出图的张数,那类会整笔记成零。
三、CLIProxyAPI:#6933 打着 CVE 旗号,改的是两道构建期校验
CVE 是真的。Go 的 GO-2026-6809 对应 CVE-2026-111943,受影响版本是 go1.26.10 之前、以及 go1.27.0-0 到 go1.27.3 之前。11
#6933 在北京 13:07 开出,标题是 enforce patched Go and CA certificates,一个文件、+12/−3,自动评审没有未解决意见。12
真正加的是两件事:builder 阶段也装 ca-certificates;两个阶段各加一道
dpkg --compare-versions … ge '20250419~deb12u2' 断言。17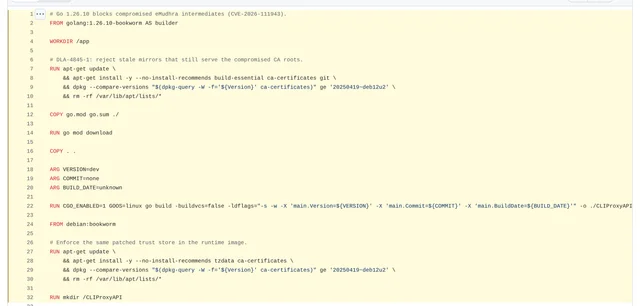
Dockerfile 第 1–30 行:第 2 行把 builder 钉到 golang:1.26.10-bookworm,第 8–9 行与第 28–29 行分别在两个阶段安装 ca-certificates 并断言版本不低于 20250419~deb12u2。20250419~deb12u2 正是 Debian 给 bookworm 的修复版本,来自 DLA-4845-1。18bookworm 源里的 ca-certificates 现在就是这个版本,断言在正常镜像上会通过。它约束的是镜像陈旧那种情况:构建直接失败,替掉把旧信任库打进镜像。18
自建镜像的人可以先看自己那份:
docker run --rm <你的镜像> dpkg-query -W -f='${Version}' ca-certificates。重建时带上 --pull 或 --no-cache,容器不会因为一次 pull 就换掉已经建好的层。顺带一件事。#6932 与 #6933 同作者、同内容,13:05:14 开出、13:05:23 关闭,因为它改了 AGENTS.md——仓库的 agents-md-guard 工作流会把这类 PR 直接关掉。1920
四、四仓与窗口里的其余
| 仓库 | 当前版本 | 发布(北京) | 本窗口动作 |
|---|---|---|---|
| sub2api | v0.2.18 21 | 10-23 15:44 | #8323 新开、#8174 补两笔,均未合并 |
| CLIProxyAPI | v8.0.41 22 | 10-24 02:25 | #6933 新开、#6932 被机器人关掉 |
| codex-proxy | v2.1.20 23 | 10-23 03:56 | 零条目 |
| codex2api | v3.1.1 24 | 10-17 05:42 | 零条目 |
主干一个都没动:sub2api 停在 10-24 10:12,CLIProxyAPI 的 main 与 dev 同停在 10-24 02:18,codex-proxy 的 dev 停在 10-23 03:54,codex2api 的 main 停在 10-21 01:01。2526
#8174 北京 12:16 补了两笔,第三笔叫 preserve authoritative cache creation totals;22 文件 +1104/−160,mergeable 干净,仍开着、0 评论。27
这条 10-17 就报过,修复还在路上,本期只记状态。
Codex 重置那两站还是对不上。codex-reset 首页同一屏给两个时间——「最近一次已验证全局重置是 36 小时前(10-22 17:10 UTC)」,下面的监视条却写「我们监测到 17:40 UTC 重置,12 小时前」;累计 57 次、10 次 banked、节奏约每两天。28
opentherank 记 66 次、中位 3 天、最长 68 天,更新到 10-24。29
五、还没闭合的
那条 Claude 事件什么时候 resolved。它决定这一小时的错误率账要记多久。
#8323 合不合。合并之前,流式出图那类请求还会被记成零张。
#6933 合不合。合了才有构建期硬失败;在那之前,自建镜像的人只能自己查一次 ca-certificates 的版本。
References
- 1Claude 事件列表
status.anthropic.com
- 2单条事件页 0ns5clsk8p2x
status.claude.com
- 3v0.2.18 的三处写法
github.com
- 4v0.2.18 的图片计费分支
github.com
- 5OpenAI 那条路的同一道闸
github.com
- 6PR 8323:按实际返回张数计费
github.com
- 7PR 8323 的实际改动
patch-diff.githubusercontent.com
- 8新增的兜底函数
github.com
- 9迁移 248
github.com
- 10v0.2.18 的迁移目录
github.com
- 11GO-2026-6809
pkg.go.dev
- 12PR 6933
github.com
- 13golang 1.26-bookworm
hub.docker.com
- 14golang 1.26.10-bookworm
hub.docker.com
- 15v8.0.41 的 go.mod
github.com
- 16发布工作流第 14 行
github.com
- 17PR 6933 的 Dockerfile
github.com
- 18DLA-4845-1
security-tracker.debian.org
- 19PR 6932
github.com
- 20agents-md-guard 工作流
github.com
- 21v0.2.18
github.com
- 22v8.0.41
github.com
- 23v2.1.20
github.com
- 24v3.1.1
github.com
- 25sub2api 主干时间轴
github.com
- 26CLIProxyAPI dev 时间轴
github.com
- 27PR 8174
github.com
- 28codex-reset 首页
codex-reset.com
- 29opentherank
opentherank.com
- 30OpenAI 状态汇总
status.openai.com
- 31Google Cloud 状态
status.cloud.google.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.