微软 MAI Cyber 1.1 Flash:单次扫描便宜 18%,862 道漏洞利用题零通过
微软 10 月 27 日发布 MAI Cyber 1.1 Flash:137B 总参、5B 激活,官方称在内部评测集上性能与上一代相当、单次扫描成本低 18%,但只能在 MDASH 里用;模型卡的公开基准里,它在 ExploitGym 上 862 道题全部落空。

北京时间 10 月 27 日 23 点,微软 AI 挂出 MAI Cyber 1.1 Flash 的公告。1
这是微软第二个网络安全专用模型。上一代 MAI-Cyber-1-Flash 的模型卡写的是 7 月 27 日发布,8 月 13 日对外公布。它从出生起就只跑在微软自家的 MDASH 漏洞扫描系统里。23
公告只有两屏,核心是一句话:在内部评测集上,它和上一代表现相当,单次扫描便宜 18%。1
能用到它的地方很窄。它没有对外 API,也没有公开价目,只有通过验证的 MDASH 客户,能在扫描配置里选到它。4
但同一份模型卡给了一组读者能自己核对的公开基准数字,其中一项是 ExploitGym 上的 0。
先说结论
- 是什么:微软 MAI 线的网络安全专用模型,MAI-Cyber-1-Flash 的升级版。137B 总参、5B 激活、256K 上下文,文本进文本出。4
- 变在哪:模型卡写明这一版为降低网络安全方向的过度拒答而训练,好让它在 MDASH 里承担更多活。4
- 官方说法:内部 MDASH 评测集上性能与上一代相当,单次扫描成本低 18%。1
- 公开基准:模型卡给了 10 项,其中 4 项上一代也报过,两项略升、两项略降,幅度都在几个点内。24
- 刺眼的一项:ExploitGym 上 862 题零通过;同一基准里 GPT-6 Astra 是 42.4%。5
- 怎么用:只在 Defender 的 MDASH 里用(预览),模型本身走 Azure AI Foundry 私有预览,要向微软申请验证。46
- 多少钱:1.1 没有公开价;上一代在 Azure 价目页是每百万 token 输入 0.60 美元、缓存输入 0.06 美元、输出 3.50 美元。7
快速核对
| 项目 | 内容 | 来源 |
|---|---|---|
| 发布时刻 | 2026-10-27 23:00(北京时间);模型卡写 Release date 27 Oct 2026 | 公告 · 模型卡 |
| 模型谱系 | MAI-Cyber-1.1-Flash 细调自 MAI-Cyber-1-Flash,上一层是 MAI-Code-1-Flash | 模型卡 |
| 规格 | 137B 总参、5B 激活、稀疏 MoE、256K 上下文、文本进出 | 模型卡 |
| 与上一代的差 | 内部评测集性能相当,单次扫描成本低 18%;训得更少拒答 | 公告 |
| 公开基准 | 10 项,含 CyberGym-E2E、WebExploitBench、ExploitGym、ExCyTIn | 模型卡 |
| MDASH 侧采用 | 扫过 MAI 档之后,近 9 成后续扫描继续用 MAI 档;MAI Cyber 占 MDASH 全部扫描近 50% | 公告 |
| 可用范围 | Defender 里的 MDASH(预览);Foundry 私有预览,只供 MDASH 调用 | 模型卡 · MDASH 文档 |
| 价格 | 1.1 未公布;1.0 为每百万 token 入 0.60 / 缓存入 0.06 / 出 3.50 美元 | Azure 价目页 · Azure 价格镜像 |
| 许可 | 微软企业 AI 服务行为准则、产品条款与 Azure 预览附加条款;不提供权重 | 模型卡 |
| 现在该做什么 | MDASH 客户把扫描档位切到 MAI Cyber 1.1 Flash;其余团队走申请 | 公告 |
「便宜 18%」量的是整台机器的账
公告把这句限定得很死:在内部的 MDASH 漏洞扫描评测集上,单次扫描成本低 18%。1 题目、题量、评分方式都没公开,外部的人无从复核。
上一代的对比说法更具体:比 GPT-5.4、5.4-mini、5.3-codex 这套组合省 50%。3 这一代的 18% 只跟自己上一代比。两句话的对照组不同,读数时得留意这一点。
价目表没有跟着动。Azure 的 MAI 价目页上仍然只有 MAI-Cyber-1 Flash,1.1 没有条目。9
这 18% 落在哪里,要看账怎么结。按文档,扫描时模型跑在客户自己的 Foundry 资源里,推理按 token 记在客户的 Azure 账单上。10
模型卡里能核对的部分
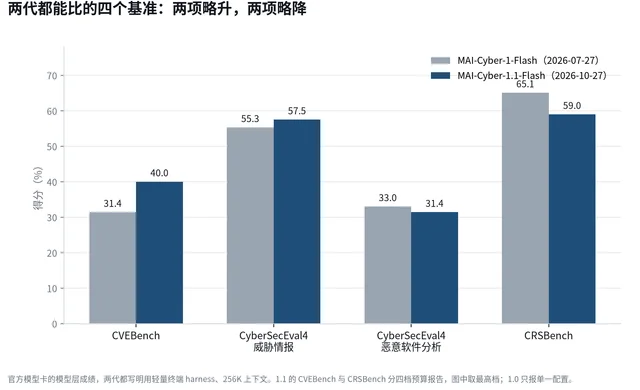
四项里有升有降。CVEBench 从 31.4 升到 40.0,CyberSecEval4 的威胁情报从 55.3 升到 57.5。同一套的恶意软件分析从 33.0 降到 31.4,CRSBench 从 65.1 降到 59.0。24
这组数字撑得住「大致相当」,撑不住「更强」。而且 1.1 把一半基准改成按四档预算分开报,指标本身挪了位置,差几个点说不清是涨还是跌。
真正缺的是系统级数字。1.0 的卡片写得很硬:把 MDASH 里 80% 的模型换成 MAI-Cyber-1,CyberGym 从 88.4% 升到 95.95%。2 1.1 的卡片没有对应的数,只有公告里那句「相当」。
ExploitGym 上的 0
ExploitGym 出自伯克利 RDI,869 道题。每题给一份真实漏洞的源码、一段能触发漏洞的输入、一个容器环境,要求 agent 做出能读到 flag 的完整利用。11
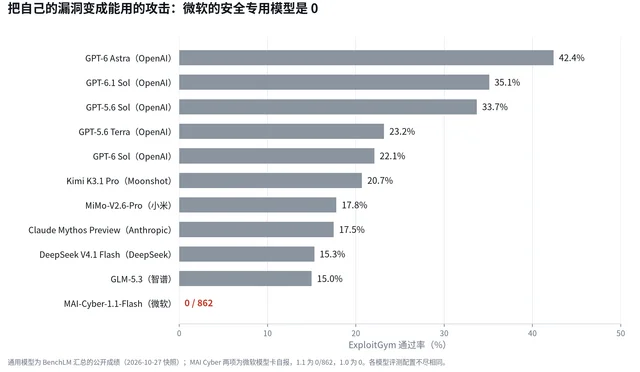
这个 41.68% 也别急着跟别人的分数比。Artificial Analysis 按同一基准做了独立实现,用 131 道题和自己的 harness,榜首 Kimi K3.1 Pro 是 94.7%;题集与运行方式都不同,两边的数字不能直接对榜。13
安全姿态是反着写的
两代卡片对安全口径的写法正好相反。1.0 说自己宁可多拦:请求模糊、缺上下文时,护栏更容易插进来。2 1.1 说它专门训练降低网络安全方向的拒答,好支撑更多微软安全产品的需求,并称这是这一版「值得注意的更新」。4
拒答一降,风险就上来,微软的处理方式是收紧访问面。客户在 MDASH 里改不了 prompt;模型被用到 MDASH 之外会触发告警,不整改就吊销访问。4
内部红队的结论写得很直白:38 个对抗场景,覆盖勒索软件、横向移动、提权、持久化、僵尸网络、APT 编排,测出「模型单独使用时」若干严重风险,微软据此决定不给直接的模型访问权限。4
放进 MDASH 再测,微软自己的 AI 红队没有发现严重问题,此前出现过的提示注入也没有复现。4 第三方 Casaba Security 的结论是拦住了 90.2% 的通用有害请求;失败最多的地方是良性请求和低资源语言,也就是误拦。4
谁能用,怎么开
MDASH 是 Defender 里的 agentic 代码扫描器,目前仍是预览。6 流程四段:先按调用图和复杂度给文件排风险,再用 100 多个分工 agent 扫,接着用污点分析和多模型辩论验证,最后合并去重。6
已经开通的客户,在扫描配置里把档位切到 MAI Cyber 1.1 Flash 就行。1 想从零搭起这条链路,Foundry 里必须部署四个模型:gpt-5.4、gpt-5.3-codex、gpt-5.4-mini,再加 MAI-Cyber-1.1-Flash。10
门槛写在文档里:三个必装的 GPT 模型,每个的每分钟 token 配额都要设到 100 万以上,要跑并发扫描就抬到 500 万。内容过滤阈值要调到最宽、关掉越狱与间接注入防护,而且这个端点只能给 MDASH 用。10
区域上,MDASH 在美、欧、英、澳、印、瑞士、阿联酋可用,阿联酋目前只支持命令行扫描。6
上一代铺得不慢。用 MAI 档扫过第一次之后,后续扫描里近 9 成继续用 MAI 档,而不是纯 OpenAI 模型档;MAI Cyber 现在占 MDASH 全部扫描的近 50%,来自数百个客户的数千次扫描。1
该不该试
- 已经是 MDASH 客户:拿同一个代码库、同一套配置,跑一次旧档、一次新档,比 finding 数和 token 数。18% 是微软内部评测集上的口径,你的仓库未必一样。
- 在给自己产品挑漏洞扫描模型:这个模型买不到,别把它列进候选。能拿来比的是通用模型在 CyberGym-E2E 与 ExploitGym 上的公开分数。513
- 做安全采购:把 1.1 和 MDASH 当一件事算账。省下的是整台系统的钱,模型价目表上没有这一档折扣。
- 只跟行业动向:微软把专用模型塞进自家安全产品,用自有数据和 harness 变现。这条路上,模型本身大概率不会单独出现在价目表里。
还没有的数字
- MDASH 侧的 1.1 分数:1.0 有 CyberGym 88.4% 到 95.95% 那条,1.1 只有「相当」。2
- 1.1 的 token 价:Azure 的 MAI 价目页还没有这一行。9
- 训练数据与算力:卡片只有一句指向公开数据摘要,没有规模、没有 token 数。4
- 参数量口径:卡片描述段写「5B parameter」,参数字段写「137B total, 5B active」。4
- 独立复跑:AA 的 CyberGym-E2E-AA 榜上没有微软这一条,前三名是 Kimi K3.1 Pro 94.7%、Mistral Large 4 Preview 81.7%、MiMo-V2.6-Pro 78.6%。13
- 权重与开放程度:不提供权重,使用条款挂在 MDASH 与 Foundry 的预览条款下。4
References
- 1
- 2MAI-Cyber-1-Flash 模型卡
microsoft.ai
- 3Introducing MAI-Cyber-1-Flash inside MDASH
microsoft.ai
- 4MAI-Cyber-1.1-Flash 模型卡
microsoft.ai
- 5ExploitGym Leaderboard
benchlm.ai
- 6Codename MDASH overview
learn.microsoft.com
- 7MAI Cyber 1 Flash Azure 价格
azurespeed.com
- 8MAI-Cyber-1.1-Flash 模型页
microsoft.ai
- 9Foundry Models pricing · Microsoft
azure.microsoft.com
- 10为 MDASH 配置 Microsoft Foundry
learn.microsoft.com
- 11
- 12CyberGym-E2E 官方页
cybergym.io
- 13CyberGym-E2E-AA Benchmark
artificialanalysis.ai
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.