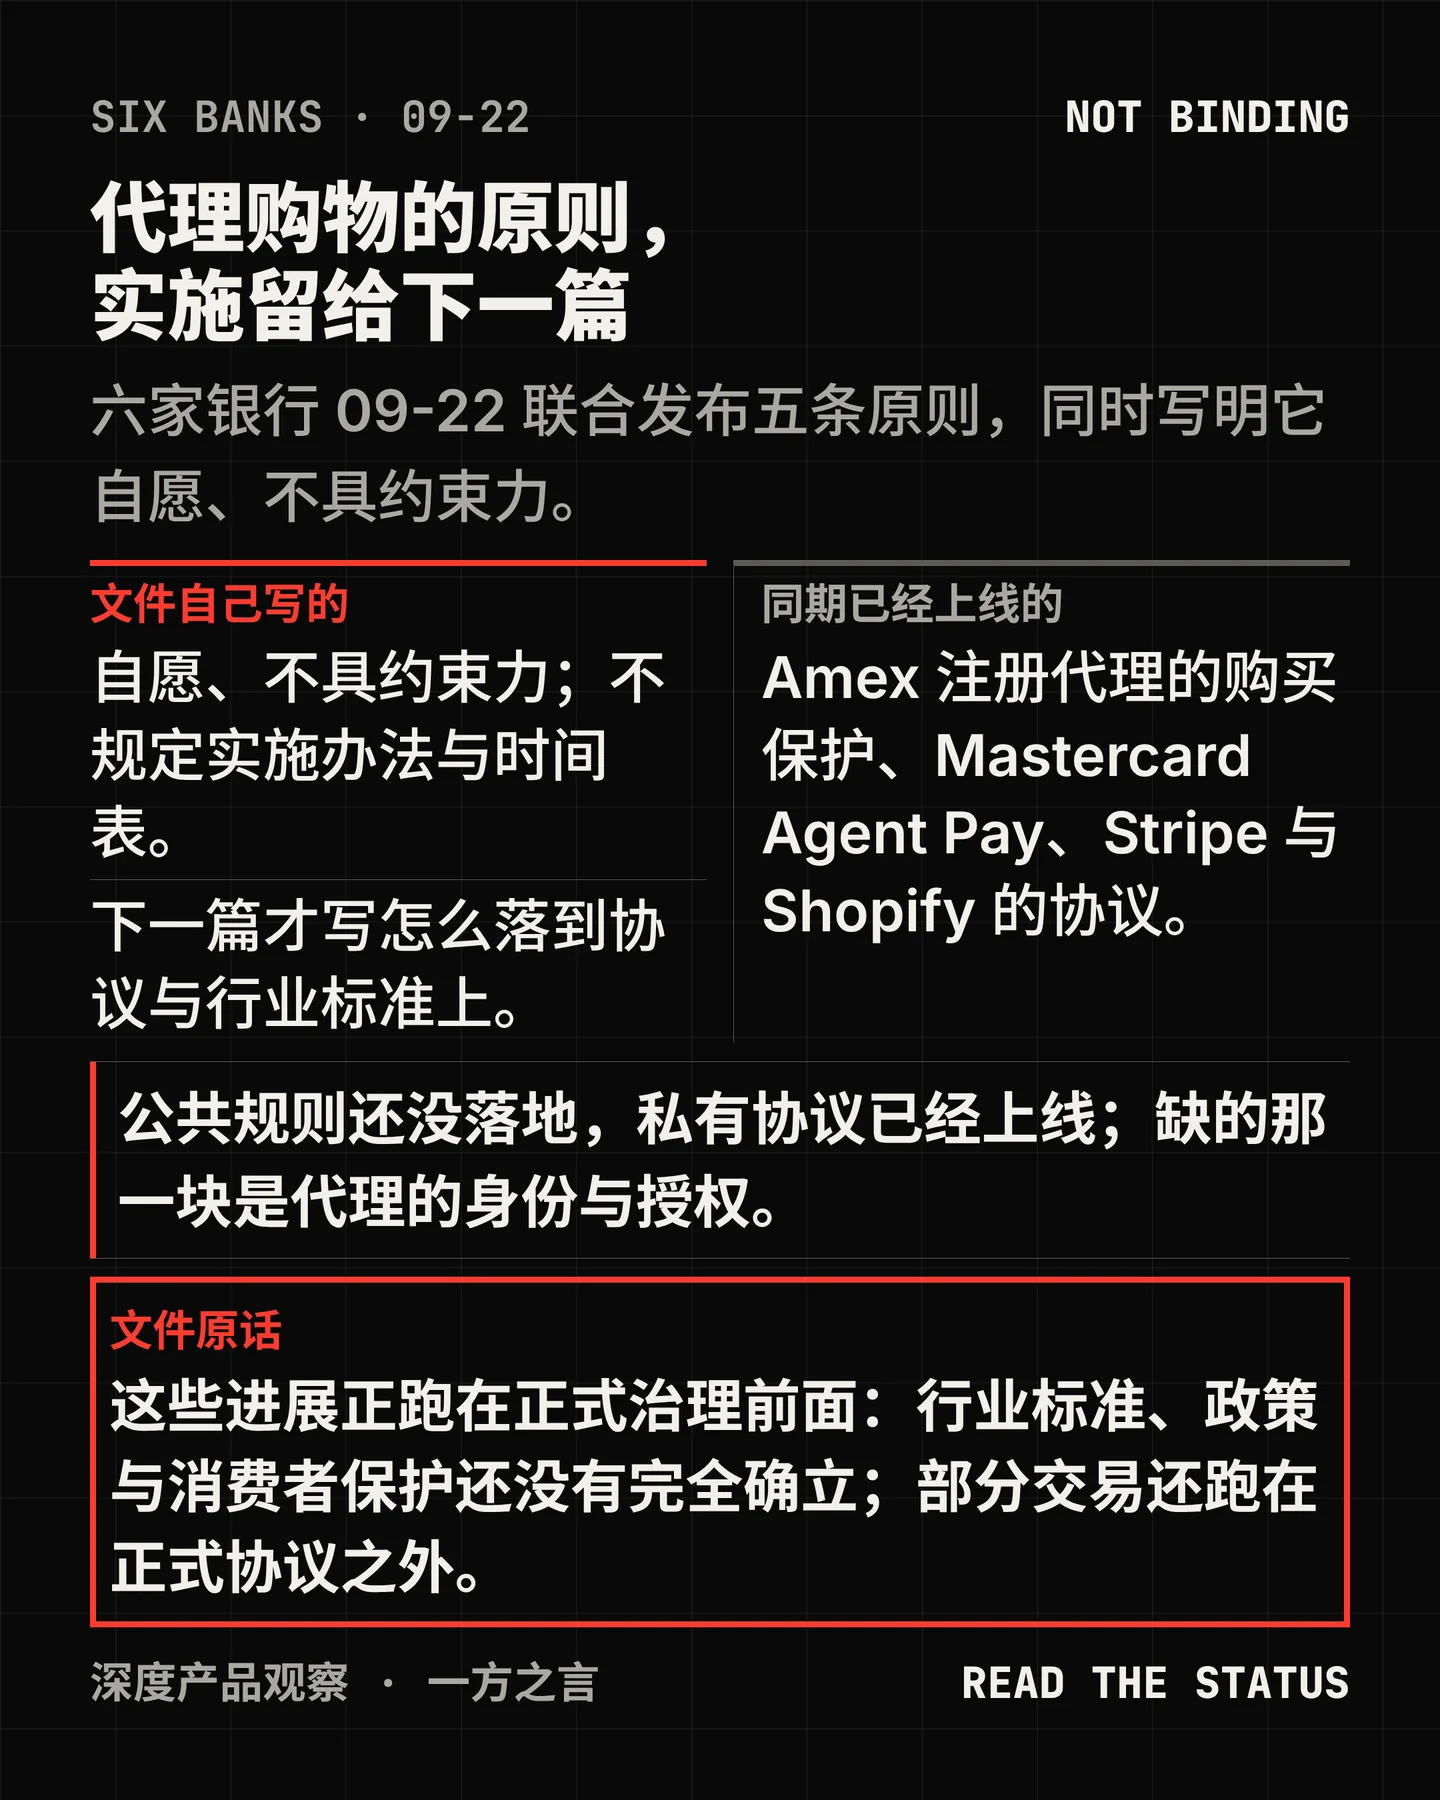

2026 年 9 月 22 日,六家银行联合发布了一份题为《Building Trust in Agentic Commerce》的原则文件:ASB Bank、Bank of America、Capital One、Commonwealth Bank of Australia、ING Group 与 NatWest Group。1 文件共 13 页,把「代理式商业」定义为「使用 AI 代理帮助消费者与商家之间完成或促成支付」,并给出五条原则:透明、安全、隐私与数据、选择、互操作。2
这份文件最先要读清楚的,是它自己的法律地位。 文件里逐字写着:「The principles described are voluntary and non-binding.」紧接着一句:「It is not intended to and does not prescribe conduct, any commercial position or any particular method or timetable for implementation.」实施路径被推到下一篇:「Through a subsequent paper, we plan to detail how the principles can be implemented through protocols, and as relevant industry standards and policies.」2 支付行业媒体 PYMNTS 把这一点写得更直接:这份文件是自愿的、不具约束力,没有提出任何具体实施方法,也没有时间表。3
但这份文件同样点名了自己的缺口,而且点得很具体。 文件写:如果 AI 代理不能对交易各方清楚表明身份,就会产生「who is accountable for the AI agent's actions, and whose interests the AI agent is representing」的不确定性;在数据一节,文件承认「issuers and acquirers may not have real-time access to data on AI agent identity, merchant of record, consumer intent and purchase details」;在治理一节,文件写这些进展正跑在正式治理前面,行业标准、政策与消费者保护还没有完全确立,并且「some transactions are operating outside of formal protocols」。2
五条原则里真正带动作的条款,集中在身份、授权与留痕三处。 透明要求各方知道有代理在促成交易、以及它替谁行事;选择要求消费者能查看并管理自己授予代理的权限(delegations);安全要求服务方用安全且可审计的方式输入支付凭证、授权购买意图与付款,并写明「any party holding a potential liability being able to require authentication」;隐私与数据要求保留可审计记录,用来证明消费者指令、认证、意图与交易决定;争议解决则要求覆盖价值链上的所有相关方,责任结果要反映风险与错误是在哪里引入的。2
这份文件为什么在这个时间点出现,可以从同一周发生的事看出来。 9 月 20 日晚,用户在 Amazon 上用 Meta 的 Muse 购物时看到一条弹窗:「Continued access by an unauthorized AI agent violates Amazon's Conditions of Use, to which our customers have agreed.」Amazon 随后要求 Meta 把 Amazon 从 Muse 的体验中移除,理由有三条:事先没有告知会访问其站点、代理浏览时不表明身份、以及疑似抓取并存储了客户凭证。4 Meta 的回应是:Muse「has no visibility into people's passwords or payment methods」,凭证进入安全存储,Muse 可以在不看到凭证的前提下使用它们。4 双方的说法都还没有第三方核证,但这起冲突把「代理不表明身份」从一个原则问题变成了一个当场被拒绝的访问。
同一周里还有第二件事,说明这类代理承载了多少权限。 macOS 安全研究者 Patrick Wardle 在 9 月 21 日公开了 Meta Muse 桌面应用的一个本地权限提升缺陷:Muse 的听写功能在云端处理,应用随附一个内部设置允许改写听写服务器端点,而这个设置存放在用户账户可以修改的本地偏好文件里;攻击者因此可以把听写流量连同账户认证信息重定向到自己的服务器。5 Meta 的 David Singleton 在 X 上说明这是本地权限提升、不是远程漏洞,需要攻击者已经在目标机器上有恶意代码,因此实际风险「quite low」,公司已发布 hotfix;Wardle 的回应是,用 ClickFix 一类手法诱使用户自己执行命令就能跨过这道门槛,因此「需本地代码」并不降低可利用性。6 两边对严重度的结论相反,可以确定的是那道门后面站着的是一个已经拿到用户授权的代理。
与原则文件同时进行的,是支付网络各自推出的私有体系。 Mastercard 的 Agent Pay 给代理发一次性 token 化的支付凭证,并通过 Verifiable Intent 证明代理是在用户授权指令内行动;Alchemy 基于它做的 AgentCard 在 9 月 17 日上线,为代理配了一个专用邮箱、电话、稳定币钱包与一次性 Mastercard 凭证。7 American Express 在 2026 年 4 月 14 日推出含代理注册与意图服务的 ACE 开发者工具,并宣布对注册代理的合格购买提供因 AI 代理出错致损的保护。8 Visa 的 Agentic Ready 计划以「在受控的、接近生产的环境里测试代理发起的支付」为定位,Mastercard 则在 9 月 9 日发布 Agent Connect 并扩展面向商户的 Agent Suite。910 更早的一条线是协议:OpenAI 与 Stripe 在 2025 年 9 月 29 日开源了 Agentic Commerce Protocol,Shopify 与 Google 在 2026 年 1 月 11 日推出 Universal Commerce Protocol。11
公共层最接近「通用身份」的一份,目前还只是个人草案。 Web Bot Auth 用 HTTP 消息签名(RFC 9421)证明请求来自自动代理,Cloudflare 的文档要求发布 JWKS 目录并用 Ed25519 签名;但对应的 IETF 文件是一份个人草案,页面自己写着它「is not endorsed by the IETF」并且「has no formal standing in the IETF standards process」。1213 换句话说,代理向商家证明自己身份这件事,今天要么走厂商自家的体系,要么走一份没有正式地位的技术文件。
这一周出现的数字,绝大多数是预测,不能拿来当规模用。 Morgan Stanley 预计 2030 年美国代理式购物的支出在 1,900 亿至 3,850 亿美元之间、占线上零售 10% 至 20%;Bain 给的美国市场区间是 3,000 亿至 5,000 亿美元;McKinsey 用的是「orchestrated revenue」并给到全球 3 万亿至 5 万亿美元;Juniper 给的是全球交易额 2026 年 80 亿美元、2030 年 1.5 万亿美元。1415 这些数字的统计对象不同——有的是美国支出、有的是全球交易额、有的把「discovery」也算进去——因此不能相加,也不能互换。真正属于实测类的一条来自零售商:英国 John Lewis 称来自 AI 代理的搜索占比从一年前的 0.3% 上升到 2.5%。15
监管这一侧目前是空的。 英国 FCA 有首席执行官 Nikhil Rathi 关于 AI 监管的公开演讲,但要核对其中关于代理式支付的具体表述时,官方页面正文无法读取;美国 CFPB、欧洲央行、欧盟委员会以及澳大利亚的 RBA 与 ASIC,都没有找到针对代理式商业的专门一手文件。16 与这一空缺相对的是银行自己的说法:路透社记录,这些银行将与政策制定者讨论一系列提议,包括要求披露交易中有 AI 代理参与、提高代理决策方式的透明度、以及为客户数据提供保障。15
把上面这些放在一起,可以得出一个更实用的判断:这一层的规矩正在由少数私有体系先写出来。 支付网络在发凭证、协议方在发规范、浏览器侧在发签名方案,而六家银行的原则文件把这些都承认下来,同时说明自己的标准要等下一篇。对商家与产品团队来说,这意味着现在要做的不是等一份公共标准,而是先决定接谁、封谁、以及手里有没有能证明「这一步是谁授权的」的记录。
落成动作,四条。 第一,先认身份:让代理能表明身份,同时给自己留一条可以拒绝的路——今天可用的技术手段是机器人签名与双方约定的字段,但要记住这条路径的公共部分还不稳固。第二,再认授权:凭证一次性、有额度、限定商户,并留下能证明消费者指令与购买意图的记录,这正是原则文件里审计与认证两条的要求。2 第三,把责任写进条款:代理越权之后谁负责、争议怎么把价值链上的相关方都拉进来,文件把它列为一条原则,而原则不落地就不解决问题。第四,别把预测当规模:各家 2030 年的数字口径不同,用它们做投入决策之前,先统一到自己的口径上。
最后压三句。第一,这份文件的价值不在于它写了什么规则,而在于它承认了缺什么:代理的身份、授权与责任归属,全都还没定,而文件自己说不具约束力。第二,缺口的另一面已经出现了——Amazon 用一条弹窗拒绝了不表明身份的代理,Mastercard 与 Amex 则用凭证和购买保护把代理拉进自己的体系里;这两种反应都在同一个星期发生。第三,对商家与产品团队来说,这一周真正可用的东西不是那五条原则,而是四个可以马上动手的问题:来的是谁、它替谁买、这笔钱在什么范围内算数、出了事我拿什么记录说话。
References
- 1Bank of America 联合发布稿
newsroom.bankofamerica.com
- 2原则文件全文
newsroom.bankofamerica.com
- 3PYMNTS 分析
pymnts.com
- 4GeekWire 报道与弹窗原文
geekwire.com
- 5Ars Technica 报道
arstechnica.com
- 6Ars Technica 与 Gizmodo 报道
gizmodo.com
- 7Alchemy 新闻稿
prnewswire.com
- 8Amex 公告
americanexpress.com
- 9Visa 公告
visa.co.nz
- 10Mastercard 公告
mastercard.com
- 11OpenAI:Instant Checkout 与 ACP
openai.com
- 12IETF 个人草案
datatracker.ietf.org
- 13Cloudflare Web Bot Auth 文档
developers.cloudflare.com
- 14Morgan Stanley
morganstanley.com
- 15Reuters 报道
reuters.com
- 16FCA 演讲页
fca.org.uk
Comments