冒充白宫前官员来钓 AI 政策专家:被盯上的不到 10 人
网络安全公司 Proofpoint 10 月 1 日公开报告,说中国关联组织 TA419 在 7 月冒充白宫前官员与一名 Anthropic 员工,向美国的 AI 政策专家发信钓鱼,被盯上的不到 10 人。这篇把报告的手法链、归因依据与它明确没说的部分分开摆:密码和多因素验证都通过了,攻击者拿走的是会话。

10 月 1 日,网络安全公司 Proofpoint 公布了一份关于网络钓鱼的报告。报告说,一个它命名为 TA419 的组织自 7 月起冒充白宫科技政策办公室前首席副主任 Lynne Parker 等人,向美国的 AI 政策专家发信,目标是拿到他们的云账号。1
01|报告说了什么
| 要素 | 报告与路透社的说法 | 出处 |
|---|---|---|
| 组织 | Proofpoint 追踪并命名为 TA419,定性为「与中国结盟、以间谍为目的」 | Proofpoint |
| 时间 | 冒充行动从 2026 年 7 月 8 日开始;2 月另有一轮;针对美日目标的长期钓鱼至少可追溯到 2025 年 4 月 | Proofpoint |
| 冒充对象 | Lynne Parker(白宫科技政策办公室前首席副主任)、Heidi Crebo-Rediker(美国国务院首位首席经济学家);2 月冒充一名 Anthropic 高级员工 | Proofpoint |
| 话术 | 邀请加入虚构的「AI 政策顾问委员会」,或为一份关于 AI 出口管制与供应链的参议院外交关系委员会报告供稿 | Proofpoint |
| 目标 | 美国与日本智库、国防承包商、大学、律所的工作人员,其中一批是「研究 AI 监管、出口管制与国家 AI 战略的专家」 | Reuters |
| 技术 | 短链接、多级跳转、伪装成 OneDrive 的微软登录页;中间人手法,改装自开源工具 Frameless BitB | Proofpoint |
| 归因依据 | 恶意软件的类型、所用的网络基础设施、以及目标选择,三者与中国情报收集的重点一致 | Reuters |
| 报告没说 | 未点名受害者,未说明是否有账号被攻破,未把行动直接与中国政府挂钩 | CyberScoop |
Proofpoint 在报告里写明,这是 TA419 的活动第一次被公开报告。4
02|冒充的是谁,被钓的是谁
Lynne Parker 曾任白宫科技政策办公室(OSTP)首席副主任,也是国家 AI 计划办公室的创始主任,此前长期在田纳西大学任教。5 报告与路透社都用了「前首席副主任」这个身份。
另一位被冒充的是 Heidi Crebo-Rediker。她做过美国国务院首位首席经济学家,也在参议院外交关系委员会任过国际金融与经济首席,现在是美国外交关系委员会高级研究员。5
第三位被冒充者出现在 2 月,报告中只写他是 Anthropic 的一名高级员工,没有点名;那封邮件的标题是「Request for Feedback on Military Integration of Claude」,指向当时围绕美军使用 Claude 的争论。4
被钓的一方,Proofpoint 拒绝点名。它给出的范围是「研究 AI 监管、出口管制与国家 AI 战略的专家」,量级是不到 10 个人,分布在少数几家机构。1
路透社自己找到了其中一位。Alex Engler 对路透社说,他收到过一封看似来自 Parker 的邮件,邀请他「加入一个新的 AI 政策项目」;那封邮件「有点说不上来的不对劲」,他问了同行之后,才确认对方是冒充者。2 他不推测自己为什么会被盯上。2
Parker 对路透社说,Engler 是她知道的两个人之一,他们在 7 月初收到了冒充她发出的可疑邮件。2 她对 Nextgov/FCW 回忆,自己是 7 月 9 日知道的:那天有两个人分别通过不同渠道来问她是否发过那封邮件,她告诉对方那是假的,并提醒了其他同事。5
"The challenge is that, without knowing who the bad actors are targeting, it's difficult to reach everyone who might be at risk."
译:难处在于,不知道作恶者盯的是谁,就很难通知到每一个可能有风险的人。5
"It is personally troubling to see the trust and relationships I've built over my career exploited to deceive others."
译:看到自己职业生涯里建立起来的信任和关系被人拿去骗别人,这件事让我个人很难受。5
03|拿走的是登录之后的钥匙
链接先落到攻击者控制的第一级域名,那里放了一个 Cloudflare 的人机验证和一张假的 OneDrive 加载页,随后跳到第二级的中间人钓鱼页。7 月这两轮用的是同一对域名:
driftshare[.]co 与 globalfileshareplatform[.]com。4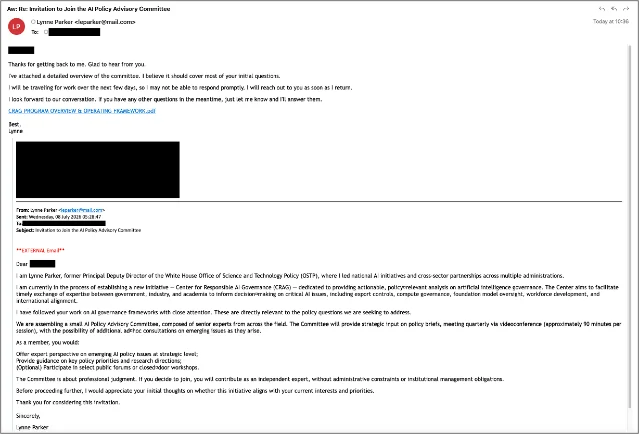
leparker@mail.com 同时出现在报告的指标清单里。真正的机关在后台。受害者输入密码、完成多因素验证、通过条件访问检查,这些都是真的,全部在微软的服务器上通过;攻击者拿到的是这次登录产生的会话 cookie。4
它还在这套工具上加了自家的两个脚本:一个回传受害者在登录流程里走到了哪一步,让攻击者能实时看着;另一个自动勾选「保持登录」,并在一次性验证码被接受的瞬间自动提交。4
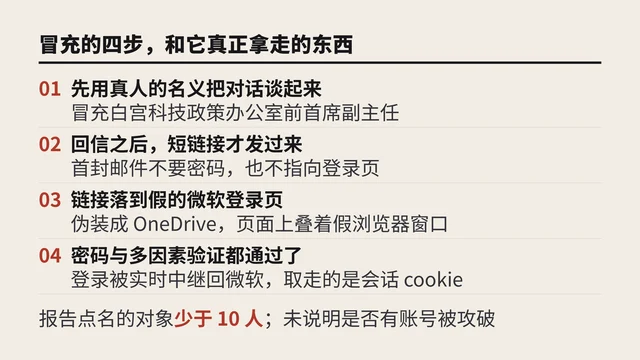
本刊自制。依据 Proofpoint 报告与路透社报道。
这类攻击的难点落在防守方一侧。改密码在这里解决不了问题,因为被拿走的是已经通过验证的会话;能挡住它的是抗钓鱼的登录方式,报告给的建议是 passkey 这类与来源绑定的凭据。4
04|「中国关联」站在哪里
Proofpoint 的归因依据有三项:恶意软件的类型、用来发起攻击的网络基础设施,以及它观察到的目标选择——三者与中国情报收集的重点一致。1 报告给这个组织的定性是「与中国结盟、以间谍为目的」,并判断这轮活动「很可能在支持中国情报部门更宽的目标,即更好地了解美国 AI 政策与监管的进展」。4
报告把话说到了哪一步,是这件事的关键。它没有把行动直接与中国政府挂钩,用的是「China-aligned」这类措辞,判断句里也带着「likely」。7
把这次的目标放进 TA419 的既有范围看,AI 政策是一次延伸。报告说,这个组织从至少 2025 年 4 月起就在持续针对美国与日本的智库、国防承包商、大学与律所,关注的是国防、国家安全、能源、国际关系与外交政策。4 它还注册过与真实机构相似的域名用来增加可信度:世界台湾交流协会、传统基金会,以及日本防卫大臣小泉进次郎的官网。4
Proofpoint 此前也报告过另一个与中国结盟的组织 UNK_SweetSpecter 借 AI 话题行骗,并称长期观察到与中国结盟的组织针对半导体和稀土行业。4
把这些动作放进同一条线里的是动作的主体:西方政府与安全公司都在指认中国用不同手法获取美国的 AI 知识。9 月 8 日,美国网络安全和基础设施安全局、国家安全局与联邦调查局联合发布公告,说与中国相关的 AI 公司在对美国模型做「工业规模」的知识蒸馏。8 这次的钓鱼针对的是政策圈的人与他们的邮箱。
05|原文引用
路透社的开头:
"Chinese hackers have been impersonating US AI experts, including a former government official, to try to steal emails from experts in AI at think tanks, universities, and other organizations, the cybersecurity company Proofpoint said on Thursday."
译:网络安全公司 Proofpoint 周四说,中国黑客一直在冒充美国的 AI 专家,其中包含一名前政府官员,试图窃取智库、大学等机构里 AI 专家的邮件。2
Proofpoint 对目标范围的交代:
"Proofpoint declined to name the hackers' targets, saying only that the latter included 'experts working on AI regulation, export controls and national AI strategy.'"
译:Proofpoint 拒绝点名攻击者的目标,只说其中包括「研究 AI 监管、出口管制与国家 AI 战略的专家」。2
被盯上的那位分析师自己的感受:
"But he said the email 'felt slightly, nebulously off' and, after he checked with others in the field, he realized he was dealing with an impostor."
译:他说那封邮件「有点说不上来的不对劲」,在问了圈子里的其他人之后,他意识到自己在跟一个冒充者打交道。2
Proofpoint 对量级的判断:
"Proofpoint said that its view of the targeting – which involved fewer than 10 individuals working for a handful of organizations – suggested 'an intelligence interest in US policymaking rather than technology theft alone.'"
译:Proofpoint 说,它看到的目标——不到 10 个人,分散在少数几家机构——指向「对美国政策制定本身的情报兴趣,而不只是技术窃取」。2
Parker 对这件事的判断:
"The United States and China are in a competition around AI," Parker said. "Trying to get people in the AI policy space to reveal information about their AI policy plans – if that indeed was what the objective was – it's not surprising."
译:Parker 说:「美国和中国正在 AI 上竞争。想办法让 AI 政策圈的人透露他们政策计划里的信息——如果这确实是目的的话——并不让人意外。」2
报告里解释为什么密码拦不住的那句:
"Behind a BitB overlay, the proxy relays the sign-in to genuine Microsoft infrastructure, so the target's password, MFA code, and conditional access checks all succeed while the attacker captures the resulting session cookies."
译:在一个 BitB 覆盖层后面,代理把登录实时转给真正的微软基础设施,于是目标的密码、多因素验证码和条件访问检查全部通过,而攻击者取走了由此产生的会话 cookie。4
报告的结论:
"The targeting of AI policy experts represents an extension of that remit rather than a departure from it."
译:把 AI 政策专家列为目标,是这项职责的延伸,而不是偏离。4
06|接下来看什么
| 看什么 | 为什么它能验证 | 出处 |
|---|---|---|
| Proofpoint 是否更新 TA419 的指标清单 | 报告给出了域名、邮箱地址与证书指纹;名单的变化能看出这条钓鱼链是被换掉重来,还是仍在原样使用 | Proofpoint |
| 是否出现机构或当事人确认自己收到过这类邮件 | 报告没有点名受害者;一旦有大学或智库公开披露,被盯上的量级才能被独立核实 | Reuters |
| 被冒充的身份是否转向 AI 公司的员工 | 2 月那轮冒充的是 Anthropic 的员工;这类冒充变多,说明目标范围从政策圈扩到了产业界 | Proofpoint |
| 有没有账号真的被拿下的证据 | 报告没说攻击是否得手;会话 cookie 一旦被拿走,后续的登录记录里会出现不来自本人设备的访问 | CyberScoop |
| 这件案子是否被官方引用 | 9 月的模型蒸馏公告把中国 AI 企业列为对象;这条钓鱼若被写进政府文件,性质就从私营公司的报告变成官方表态 | CISA |
References
- 1
- 2
- 3
- 4
- 5
- 6GitHub:waelmas/frameless-bitb
github.com
- 7
- 8
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.