Anthropic 的免费开源漏洞扫描:29,439 个候选里,6,123 个经过人工复核
Anthropic 把面向开源项目的免费漏洞扫描服务 OSS Scanner 开放报名:模型扫出 29,439 个候选漏洞,其中只有 6,123 个经过人工复核,已报出的 6,157 条里 4,824 条未经复核直接发给维护者;本文拆开三条通道的分工、报告里到底有什么、披露时钟怎么算,以及那些准确率数字各自的分母。

2026 年 10 月 8 日,Anthropic 的 Frontier Red Team 上线了一个叫 OSS Scanner 的服务。开源项目的核心维护者提一个 PR 把项目加进名单,之后就会周期性收到这家公司最强模型扫出来的漏洞报告,扫描不收钱。12
推动这件事的数字写在 Anthropic 自己的披露看板上。过去半年多,它的模型在全球一批最重要的软件项目里扫出 29,439 个候选漏洞,其中经过外部安全公司人工复核的只有 6,123 个;已报给维护者的 6,157 条里,走人工复核通道的 1,333 条,直接批量发出的 4,824 条。3
新服务要处理的就是后面那段流量。
同一批漏洞,三条送出去的路
Anthropic 早就有一条协调漏洞披露流程(coordinated vulnerability disclosure,CVD)。模型找出候选漏洞之后,这条流程把它们交给六家签约的外部安全研究公司之一,由对方复现问题、判断真伪与严重度、写出报告,再由 Anthropic 发给项目维护者。3
OSS Scanner 是第三条路,也是最省事的一条:报名项目收到的是模型产出即发、不经人看的报告。官方 FAQ 把定位写得很直白,这是可选的快速通道,输出全部由模型生成,没有人工复核,因此报告可能是错的。2
| 通道 | 谁先看过报告 | 送达内容 | 披露期限 |
|---|---|---|---|
| 协调披露(CVD) | 外部安全研究公司逐条复现与评级 3 | 人工确认过的报告,附建议修法 4 | 通知维护者起 90 天,见下节 |
| 批量直发 | 没有人 3 | 未复核报告,含候选补丁 1 | 不设 |
| OSS Scanner 快速通道 | 没有人 2 | 未复核报告,含最小复现与候选补丁 1 | 不设 |
三行里有两行的「谁先看过报告」一栏是空的,这两条路的合计是 4,824 条,占已报出总量 6,157 条的约 78%。
2026 年 4 月 7 日,Anthropic 联合亚马逊云科技、苹果、Google、微软、英伟达、Linux 基金会等十一家机构启动了 Project Glasswing,投入最多 1 亿美元的模型额度与 400 万美元现金捐赠,给关键软件做防御性扫描。OSS Scanner 是那条线上面向公开开源项目的一环。5
这项服务回应的是维护者一年多前的抱怨。2025 年 7 月,curl 维护者 Daniel Stenberg 写过一篇《Death by a thousand slops》,讲维护者被低质量 AI 报告淹没。研究稿把这条链接与当前的情况并排放,用来说明维护者收到的报告质量已经变好。16
这条快速通道要抢的是时间。研究稿引它自己另一份研究说明理由:在 Firefox 的 18 个安全补丁上,Mythos Preview 的首个 PoC 约 12 分钟到手,8 条可用利用在约 12 小时内写完;在 Windows 内核的 21 个补丁上,首个 PoC 31 分钟,18 个全部在 6 小时内完成,其中 8 条从普通用户提权到 SYSTEM 的完整利用链花掉约 1.57 万美元的 API 额度。7
另有一个产品值得对照。Claude Security 是 Anthropic 面向企业的代码扫描与修补产品;OSS Scanner 与它同源,额外跑一批更耗 token、更实验性的扫描框架去挖更深的漏洞,成本由 Anthropic 全额承担,面向的是不收费的开源项目。28
从 29,439 到 584
看板把从发现到修复的每一步都列了出来,日期窗口是 2025 年 11 月 1 日到 2026 年 10 月 2 日。3
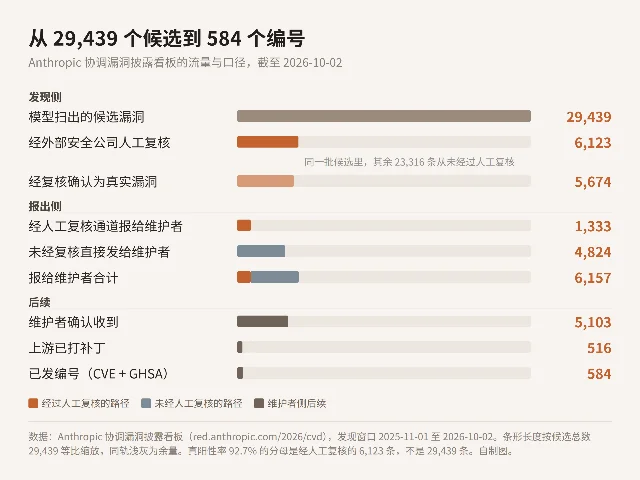
卡点落在中段。6,123 条经人复核的候选里,5,674 条被确认真实,比率 92.7%;这批确认真实的漏洞里,真正走完流程送到维护者手上的只有 1,333 条。看板自己写明,还有不少漏洞是「已经确认是真的、因为产能限制还没报给维护者」。3
再往下,报出的 6,157 条覆盖 591 个开源项目;维护者回复了 5,103 条;上游打上补丁的 516 条;发出的编号 584 个,其中 219 个 CVE、365 个 GitHub 安全公告。3
看板对这个 92.7% 给了三条限定,引用之前值得先读:它的分母是人工复核过的 6,123 条;分子里包含「后来发现已经被报过」和「真实但维护者大概率不会修」的发现;看板自己也说,真阳性率只能算影响的一个代理指标,更可靠的是打出来的补丁数,而补丁是滞后指标。3
报名之后会发生什么
报名动作很小。核心维护者往仓库提一个 PR,加一个
projects/<name>/ 目录,里面放 project.yaml。必填三项:repo,要扫描的 git 仓库地址,可以带 #branch 锁分支;primary_contact,一个收报告的邮箱;dockerfile,Dockerfile 在仓库里的路径,把文件直接放在 project.yaml 旁边就可以省掉这一项。可选的有 auto_ccs、homepage、pgp、threat_model 和 disabled。29配置里的邮箱地址是公开的,官方建议用一个愿意被看到的地址,比如安全专用别名。10
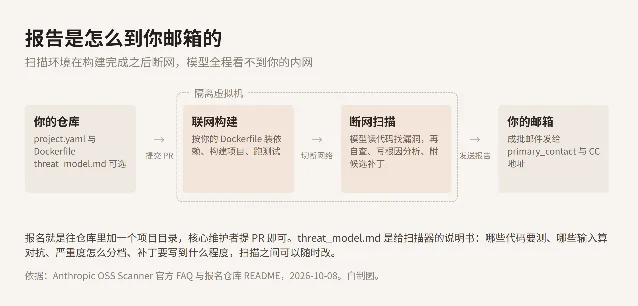
Dockerfile 决定的是扫描环境:装齐依赖、把项目构建起来、跑通测试,构建阶段有网络,之后的扫描阶段没有网络。官方给了两个本地自检工具,
tools/validate.py 检查配置,tools/check 按扫描器的方式构建一遍并在断网镜像里开一个 shell;两条命令都在仓库里。10threat_model.md 是这套服务里最值得花时间的一份文件。维护者可以在里面写清哪些代码该测、哪些输入算对抗、什么算范围之外、严重度怎么分档、补丁要写成最小复现还是可以合并的版本。官方把它列为可选但强烈建议,并说明不给这份文件时,扫描器会对这些边角情况自己猜。210报告长这样:每条自带一份最小复现、一段漏洞说明(能做到的时候会做二分定位,指出是哪次提交引入的),以及可用时的候选补丁。测试阶段官方拿几十个项目跑过这条流水线,发出的几百条报告里有多条可以被串成无需认证的远程代码执行。1
退出也简单:把
disabled 改成 true 就暂停报告,删掉目录就整体退出;暂停或退出之后,项目只回到原来的 CVD 通道。2 官方把数据放在一个隔离的云项目里,只有需要接触报告的 Anthropic 安全人员能进;扫描智能体在加固沙箱里、完全断开互联网之后才启动。2FAQ 里还有一句限定值得单独读:这个服务是为那些已经跟得上高频次高危报告、现在想进一步加固代码的项目准备的,官方同时承认很多项目已经被报告淹没。研究稿也写,人工验证的披露通道会继续保留,尤其是给那些没有资源自己分诊报告的项目。12
未校验的报告,不设披露期限
三条路的差别最后落在时间上。CVD 流程沿用行业常见的 90 天:通知维护者之后 90 天,或者补丁发布,哪个先到就公开;维护者已经在修并开口要时间,可以再延 14 天;发了报告 30 天没有回应,Anthropic 会把问题升级给外部协调方并在期限到期后公开;正在被主动利用的严重漏洞压缩到目标 7 天,还可以再延 7 天;补丁可用之后再等 45 天才公布完整技术细节。4
OSS Scanner 发出去的未校验报告不走这张表。FAQ 写明,这些发现不设任何形式的 90 天协调披露期;仓库 README 补上后半句,Anthropic 也不会把它们公开。某条报告后来被人工复核确认,才会回到 CVD 政策,90 天从「你被告知已有人工确认」那一刻起算。210
官方留了一个口子:随着对扫描器表现的信心提高,未来可能对部分高危报告设披露期限,届时会提前通知,并允许项目退出。2
这个差别决定了维护者收到报告之后要做的动作。走快速通道,报告到手更快、更频繁,代价是它们没有经过人工筛选,你得自己判断哪条要马上修;官方对这些未校验发现的承诺是双向的,不设期限,也不主动公开。
准确率数字来自哪里
研究稿开篇给出的是这条能力线的两端:在学术基准 CyberGym 上,模型从去年初的不到 20% 涨到今年的超过 85%。这个基准的任务是「只给一段漏洞描述和对应的代码库,让智能体写出一份能复现该漏洞的 PoC 测试」,规模是 1,507 个真实漏洞、188 个项目;论文摘要里自己的说法是,即使表现最好的组合成功率也只有约 20%。112
有一处口径值得对照:Anthropic 在 2026 年 4 月启动 Project Glasswing 时给出的具名读数是 Mythos Preview 83.1%、Opus 4.6 66.6%。研究稿那句「今年超过 85%」没有指名模型与版本,引用时以 Glasswing 页那份具名读数为准。5
服务侧的证据是一组人工复评。为验证早期版本,Anthropic 把扫描器给出的 97 条危重与高危漏洞、覆盖 48 个项目,交给平时复核自家 CVD 发现的外部渗透测试专家检查:85 条(88%)达到了进 CVD 流程的门槛;剩下 12 条里,11 条是真实漏洞但与已知问题或本次扫描的其它发现重复,真正无效的只有 1 条。官方说,此后发给维护者的危重与高危发现里,几乎没有人回来说是误报;也有人反馈严重度被高估,或者扫描器误判了项目的威胁模型。1
现场样本来自四位具名维护者。wolfSSL 的 Todd Ouska 给的数字最具体:收到的 74 条报告里除两条之外全部有效,其中 5 条成了 CVE,报告带补丁可以照现有流程走。PostgreSQL 的 Noah Misch 说这批发现命中缺陷的比例异常高,有几条修法几乎可以直接用,快速通道让他们赶在正式版发布前处理了最新问题。OpenSSL Corporation 的 Anton Arapov 说,十八个月前 Glasswing 之前的早期 AI 报告很糟,而现在拿到的东西连模型的原始输出在内,和人写的报告一样好,有时更好。1
这些数字都要带着分母读。看板里的 92.7%,分母是经过外部安全公司人工复核的 6,123 条,模型产出的 29,439 条里的大部分从未进入这个统计。97 条复评的样本由 Anthropic 自己挑选,且集中在危重与高危两档,它回答的是「挑出来的这批有多准」,没有回答「全量里有几成是噪声」。目前也没有第三方对扫描器做独立审计。13
这份材料给出的答案
这条发布里真正变化的东西在产能这一侧。模型能找到漏洞这件事,Anthropic 的博客写过很多轮;这次动的是产能的位置——29,439 个候选、6,123 条经过人工复核、已报出的 6,157 条里 4,824 条未经复核。人工验证已经跟不上模型产出,于是 Anthropic 把验证工作的一部分搬到愿意接手的维护者那一侧,用未经人看的报告换更快更频繁的扫描,同时把人工验证通道重新定位成给没有产能自己分诊的项目兜底。123
这份材料没有覆盖的部分同样具体。报出的 6,157 条是产能之内处理得过来的那一段,模型扫出的 29,439 个候选里还有 23,316 条从未经过人工复核,它们后续如何无人知晓;而那些已经被报告淹没、最需要帮助的项目,恰好是官方明确说这项服务不针对的对象。
References
- 1
- 2OSS Scanner
red.anthropic.com
- 3Anthropic's coordinated vulnerability disclosure dashboard
red.anthropic.com
- 4协调披露政策\
anthropic.com
- 5Project Glasswing
anthropic.com
- 6Death by a thousand slops
daniel.haxx.se
- 7Measuring LLMs' impact on N-day exploits
anthropic.com
- 8Claude Security
claude.com
- 9project.yaml 模板
github.com
- 10OSS Scanner 仓库 README
github.com
- 11OSS-Fuzz
google.github.io
- 12
- 13anthropics/oss-scanner
github.com
- 14Cyber Verification Program
anthropic.com
- 15Claude for OSS
claude.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.