美国查封七个域名:中国 IT 承包商 Integrity Tech 的扫描与钓鱼工具链
美国司法部 10 月 8 日宣布查封七个域名,切断与中国 IT 公司 Integrity Tech 合作的黑客所用的扫描与钓鱼工具;这篇复述路透社原文,并用司法部公告把两件工具、域名与受害者清单逐条对上。

路透社 10 月 8 日从华盛顿发了一篇稿子,标题是《US announces effort to disrupt hacking infrastructure run by China's Integrity Tech Group》,作者 Raphael Satter。1
稿子给的是美国司法部当天的动作:查封七个互联网域名,用来切断与中国 IT 公司 Integrity Technology Group(下称 Integrity Tech)合作的黑客所使用的基础设施。这个动作的分量在第二段——司法部说,这是两年里第二次公开切断 Integrity Tech 的黑客基础设施。
01|路透社说了什么
- 美国官员说,他们正在查封七个互联网域名,用来切断与中国 IT 公司 Integrity Technology Group 合作的黑客的基础设施。1
- 司法部在周四(10 月 8 日)发布的声明里说,这些域名被用来帮助中国黑客扫描、并入侵美国和外国关键基础设施系统。1
- 司法部说,这是第二次公开切断 Integrity Tech 的黑客基础设施。2024 年 9 月,该部宣布经法院授权,拆掉了一个由美国及全球超过 25 万台被感染的消费设备组成的 Integrity Tech 僵尸网络。1
- 时任 FBI 局长 Christopher Wray 当时说,Integrity Tech 就是一个名为「Flax Typhoon」的中国黑客组织的幕后,在为北京的安全机构做情报收集与侦察。1
- 中国驻华盛顿大使馆周四下班后没有立即回复置评请求。北京一向否认进行黑客行动。1
这五条出自路透社。1
02|两件工具,七个域名
这一节的来源是司法部当天发布的公告和随案解封的法院文件,用来补路透社没有展开的部分。
司法部的公告说,这次经法院授权查封的,是两件黑客工具:Microscan 与 FishHub。案件文件在宾夕法尼亚州西区解封,公告写明 Integrity Tech 是一家中国公司,与 PRC 政府有合同关系。2
按案件文件的描述,Integrity Tech 用一批被 Mirai 木马变种感染的物联网设备组成了僵尸网络,这个网络为 Microscan 的漏洞扫描提供通路。Microscan 是 Integrity Tech 开发的侦察工具,让它的客户日后能够利用被扫出的漏洞。案件文件列出的扫描目标包括:美国南卡罗来纳州一家电力公司、一家跨国非政府组织、日本与波兰的机场、台湾天然气与电力行业的关基企业,以及两所台湾高校。Microscan 通过被查封域名中的一个——c0cc[.]cc——访问。2
FishHub 走的是另一条路:它负责在首次入侵之后投递后续恶意软件,为 Integrity Tech 的客户开出对受害者网络的未授权远程访问,或搜索特定文件并回传到 Integrity Tech 控制的服务器。公告说,已被确认的 FishHub 受害者约 20 所台湾高校,另有五个被查封的域名参与投递这些恶意软件:98aicai[.]com、98aicode[.]com、outlook3650[.]com、youtubecard[.]com、linkedinns[.]net。2
公告还写明,这次行动由 FBI 圣迭戈与巴尔的摩两个外地办公室侦办;与查封同步,FBI 会同其他美国和外国伙伴机构发布了一份网络安全公告,给出这次入侵活动的外泄指标,供网络防御方比对。23 案件由宾夕法尼亚州西区联邦检察官办公室与国家安全司的检察官共同办理,日本警察厅提供了大量协助。2
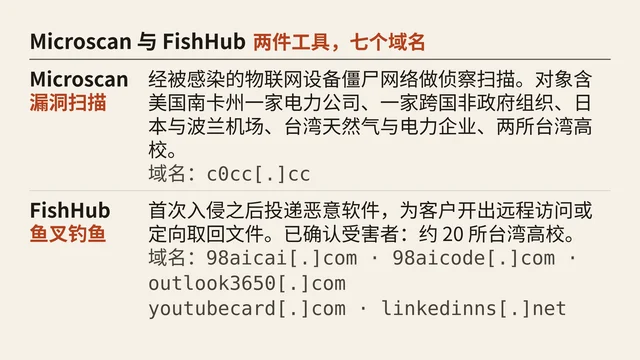
本刊自制。工具、域名与受害者清单均取自美国司法部 10 月 8 日的公告。
03|为什么说这是「第二次」
两年里两次,指的是四个可以各自核对的节点。
2024 年 9 月,司法部宣布经法院授权拆掉 Integrity Tech 的 Mirai 僵尸网络。4 那一次被感染的设备数量,司法部与路透社给出了不同的口径:司法部这次公告写的是「超过 20 万台消费设备」,路透社这次写的是「超过 25 万台」。12 两个数字都出自官方或官方转述,这一期把差额原样摆在这里。
2025 年 1 月,美国制裁 Integrity Technology Group,指其是「Flax Typhoon」这一黑客组织的幕后。5 司法部这次的措辞是:「这些查封,是我们两年里第二次切断 Integrity Tech 的大规模运作,再一次向来自中国及其他地方的网络犯罪者发出明确信号。」2
这里还夹着一句对理解整个案情有用的表述。FBI 网络部门助理局长 Brett Leatherman 在公告里说:「PRC 依靠承包商和使能公司来扩大其恶意网络活动的触达范围和规模。」2 这句话把 Integrity Tech 这类公司放在什么位置上,说得很直白:它们不是执行者,而是把国家级能力铺开的中间层。
04|同一周里,AI 那一侧在发生什么
路透社在同一天还发了一篇稿子,讲的是这波攻击在亚洲造成的实际压力。6 稿子的判断是:韩国和日本的企业正在竞相加强网络防御,而这波攻击让网络安全专家开始强调一件事——AI 可能正在降低技术能力有限的犯罪分子的门槛。6
稿子给出的面比银行更宽:九家韩国银行和两家大型教会正在调查可能涉及 AI 工具的网络攻击,日本这边,大和证券、软银和罗森便利店近期都遭遇了网络事件激增。同时,稿子也写明了调查的进度——许多入侵里 AI 是否被使用、如何使用,当局仍在调查。6
把两条线放在一起看,区别在工具的所有权上。ARTEX 是个人开发、公开在 GitHub 上的开源智能体,被一个出于经济动机的使用者拿去用,事后作者能做的只有关掉仓库;Integrity Tech 是与中国政府有合同的公司,它提供的是有组织分发的工具链,应对的方式也随之变成法院授权的查封与制裁。同一个新闻周期里,这两条线被分别处理。
05|原文引用
"The United States will not allow China or its proxies to operate against United States interests with impunity in cyberspace."译:美国不会允许中国或其代理方在网络空间里不受惩罚地针对美国利益行动。引自美国司法部国家安全司助理部长 John A. Eisenberg。2
"These seizures, our second disruption of Integrity Tech's massive operations in as many years, send another clear message to cybercriminals from the PRC and elsewhere of the Department's dedication to defending and maintaining cybersecurity in the United States and abroad."译:这些查封,是我们两年里第二次切断 Integrity Tech 的大规模运作,再一次向来自中国及其他地方的网络犯罪者发出明确信号:司法部致力于在美国国内和海外捍卫并维持网络安全。引自宾夕法尼亚州西区联邦检察官 Troy Rivetti。2
"The PRC relies on contractor and enabling companies to expand the reach and scale of its malicious cyber activity. By exposing and disrupting these enablers, we make it harder for the PRC to target American networks and infrastructure."译:PRC 依靠承包商和使能公司来扩大其恶意网络活动的触达范围和规模。通过曝光并切断这些使能者,我们让 PRC 更难针对美国的网络和基础设施。引自 FBI 网络部门助理局长 Brett Leatherman。2
06|接下来看什么
| 看什么 | 为什么它能验证 | 出处 |
|---|---|---|
| 法院文件的完整版本 | 现在公开的是公告与要点, affidavit 里的技术细节决定「扫描」与「入侵」之间的界线划在哪 | 司法部公告(附 affidavit 与查封令下载) |
| FBI 与伙伴机构的外泄指标公告 | 这是防御方唯一能直接拿来比对自己日志的东西,也决定这次查封的实际防护价值 | Cybersecurity Advisory |
| 查封后这些域名是否复活或改址 | 2024 年那次是僵尸网络,这次是域名;基础设施换址的成本决定这类行动能压制多久 | 司法部公告 |
| 韩国与日本监管机构的后续通报 | 银行与企业披露的受影响人数与攻击手法,是判断「AI 是否真的降低了门槛」的第一手数据 | South Korea, Japan buffeted by hacks as AI lowers bar for cybercriminals |
References
- 1
- 2
- 3
- 4
- 5
- 6
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.