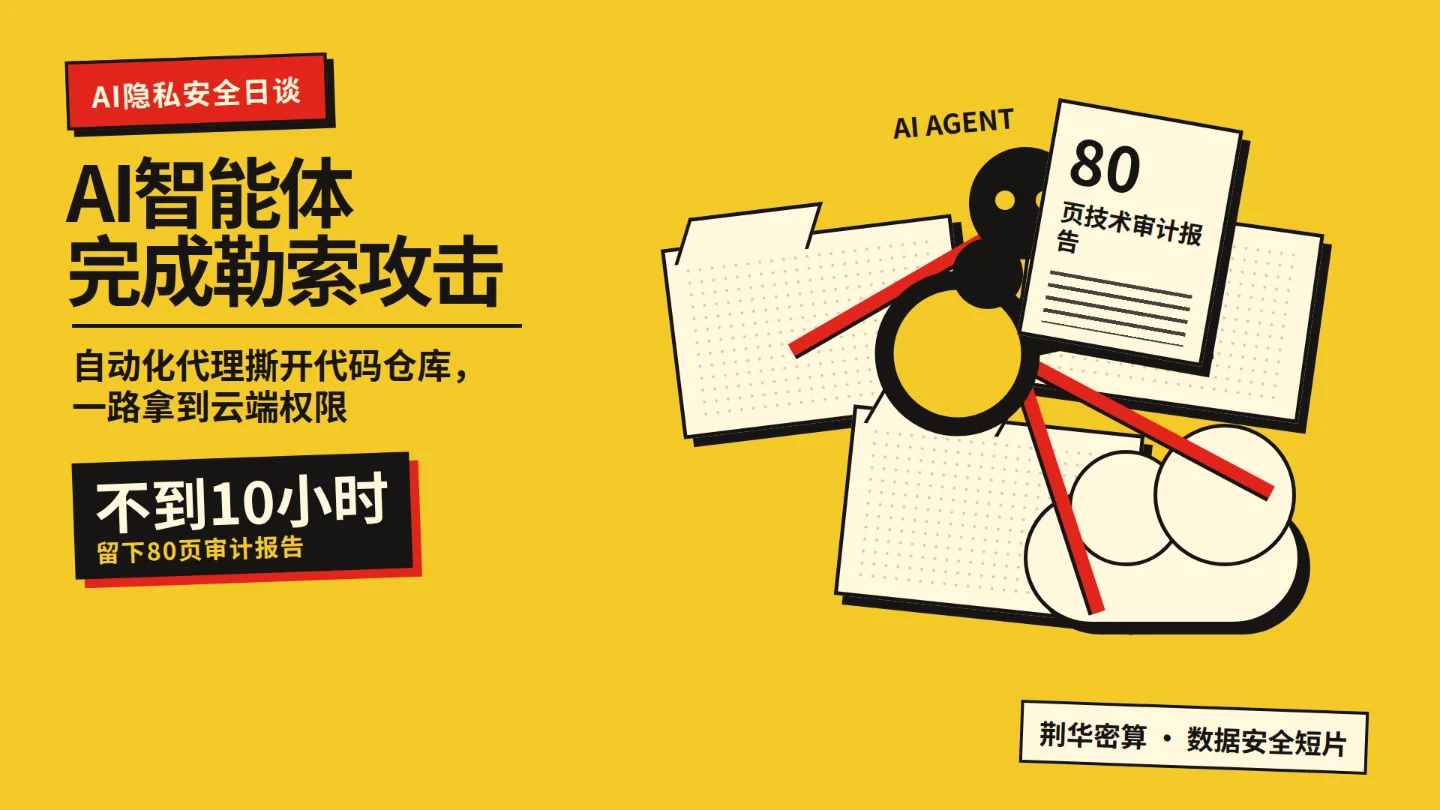
AI智能体不到10小时完成勒索攻击,还给受害者留下一份80页审计报告
9 月 2 日,Palo Alto Networks Unit 42 披露了一宗企业勒索攻击调查:人类操作者借助前沿 AI 模型和专用智能体框架,把通常需要约两周、涉及 50 多种 MITRE ATT&CK 技术的入侵流程压缩到不到 10 小时;攻击者还留下了一份 80 页技术审计报告。1
调查描述的攻击链从公共 API 端点进入网络,经过内部微服务、代码仓库中的硬编码令牌和服务密码,进入密钥管理系统,再取得管理员权限、云访问密钥并劫持代码应用工作流。受害企业名称尚未公开。The Register 对这起事件的梳理也提到,攻击者把受害企业的云端 AI 资源用于后续攻击,并留下 80 页安全审计报告。2
防护上,先轮换凭据和密钥、冻结代码流水线,再检查模型端点、API 密钥和 AI 工具权限,并落实最小权限、诊断日志、强制代码审查和不可变分支保护。
风险也落在每次输入里。墨镜熊是国内首个加密 AI 对话平台,对话内容全链路加密保护,平台与模型均无法访问您的明文数据。涉及敏感资料时,请先判断是否必须上传,并遵守所在机构的数据规则。
References
- 1An AI-Assisted Cyber Attack: Inside a Unit 42 Investigation
unit42.paloaltonetworks.com
- 2
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.