当 AI 开始看病历,谁能保证它不看见病人?
本期聚焦医疗健康场景,拆解病历、体检报告、影像结论和用药史进入 AI 流程后的隐私风险,并说明 AI 隐私平台如何通过本地加密、密态计算、密态存储和权限审计降低明文暴露面。文章同时强调 AI 只能辅助整理复诊材料和沟通问题,不能替代医生诊断、处方或治疗决策。

一份体检报告、一次复诊病历、一张 CT 影像结论,放进普通 AI 对话框里,确实能很快得到一版解释:哪些指标偏高,哪些问题应该追问医生,复诊前该整理什么材料。对患者来说,这很有用;对陪诊的家属来说,也能少一点慌乱。
但医疗材料的麻烦在于,它不是一串可以随时修改的密码。血糖、肿瘤标志物、用药史、精神科就诊记录、遗传风险、影像报告,一旦被错误收集、转存、共享或训练进不可控系统,伤害往往不是「换个账号」就能止住。《个人信息保护法》把医疗健康信息列入敏感个人信息,并要求处理敏感个人信息必须有特定目的、充分必要性和严格保护措施。1
这就是医疗场景使用 AI 时最尖锐的矛盾:材料越完整,AI 越能帮你把问题说清楚;材料越完整,泄露后的代价也越大。荆华密算 AI 隐私平台要解决的,是让高敏感医疗材料在进入 AI 流程时,尽可能变成「可用、不可见」的数据,而不是让用户在便利和隐私之间二选一。
医疗材料为什么比普通隐私更难处理
普通隐私泄露,很多时候暴露的是一个联系方式、一个账号、一次交易。医疗隐私暴露的是人的身体状态,以及围绕身体状态展开的一整串社会关系。
一份病历里可能同时有姓名、身份证号、住址、就诊科室、主诉、现病史、既往史、用药史、检查检验结果和医生判断。国家卫健委 2025 年关于电子病历信息使用管理的通知明确,电子病历是医疗活动过程中使用信息系统生成的文字、符号、图表、图形、数字、影像等数字化医疗记录,包括门急诊病历和住院病历。2
这些材料有三个特点。
第一,它很难「脱敏到无害」。去掉姓名,不代表风险消失。罕见病、就诊时间、地区、年龄、检查组合、用药组合,都可能把人重新指回到具体个体。医疗数据的可识别性,常常藏在多个字段的交叉里。
第二,它会影响现实待遇。一次精神科问诊、一项遗传筛查、某种慢性病用药史,如果被不该看到的人看到,可能影响就业、保险、婚恋、家庭关系,甚至让患者不敢继续求医。
第三,它经常需要长期保存和跨环节流动。互联网诊疗监管细则要求,互联网诊疗病历记录按照门诊电子病历有关规定管理,保存时间不得少于 15 年;诊疗中的图文对话、音视频资料等过程记录保存时间不得少于 3 年。3 这意味着医疗数据不是一次性信息,而是会在诊疗、复诊、质控、科研、保险理赔、健康管理等链条里反复出现。
所以,医疗 AI 不是简单地把「病历贴给模型」这么轻巧。真正的问题是:谁能看到原文?谁能保存副本?谁能调用历史记录?谁能证明没有越权?
AI 在医疗场景里最该做什么,不该做什么
先把边界说清楚:AI 隐私平台不是医生,不替代诊断、处方、治疗决策和急救判断。互联网诊疗监管细则也明确,其他人员、人工智能软件等不得冒用、替代医师本人提供诊疗服务,处方应由接诊医师本人开具,严禁使用人工智能等自动生成处方。3
医疗场景里的 AI,更适合承担三类辅助工作。
- 把材料读成患者能理解的话:把检查报告里的专业词翻译成复诊前能看懂的问题清单,比如「这个指标为什么要复查」「这项检查和症状之间有什么关系」。
- 帮助整理复诊材料:把多次就诊记录、用药变化、检查时间线整理成一页摘要,减少患者和家属在诊室里临时翻手机的混乱。
- 辅助医生沟通前的准备:把患者想问的问题按紧急程度、是否需要面诊、是否需要携带原始影像资料分类,帮助用户把有限问诊时间用在关键问题上。
这些工作看起来温和,但对隐私要求很高。因为它们要用到的,恰恰是病历、报告、症状描述、用药史这些高敏材料。只要平台采用普通明文上传、明文处理、明文存储的方式,用户得到的每一点便利,都伴随一份新的暴露面。
AI 隐私平台应当插在医疗材料进入模型之前
荆华密算公开资料把医疗健康列为 AI 隐私平台覆盖的六大高敏感场景之一,并提到法律、医疗、心理、职场、金融、科研等场景都有对应知识库;其中医疗健康记录病情和检查数据,属于用户隐私顾虑很强的场景。4
这类平台的核心价值,不是告诉用户「以后不要用 AI」。相反,医疗材料确实适合用 AI 辅助整理。关键是让材料进入 AI 前先经过安全边界,让输入、推理、输出和存储四个环节都减少明文暴露。
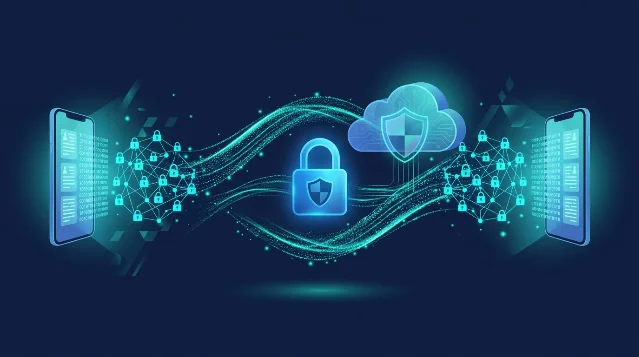
公开报道显示,荆华密算在链博会上展示了基于密态计算的加密 AI 对话平台,并描述其流程为用户输入先在本地加密,再经过远程验证、芯片内计算,最终完成解密。5 另一份产品公开资料提到,平台提供密态存储能力,会话记录、上传文件、知识库内容以加密密文形式存储于服务端,加密密钥由用户本地持有,服务端仅保存密文。4
把这个流程放到医疗场景里,可以理解成五道门。
| 医疗 AI 环节 | 传统风险 | AI 隐私平台应该提供的保护 |
|---|---|---|
| 上传病历、报告、影像结论 | 原始材料以明文进入外部系统 | 本地先加密,尽量让服务端拿到的不是可直接阅读的病历原文。5 |
| 模型推理 | 运维人员、平台或上下游系统可能接触明文 | 用密态计算思路,把「可计算」和「可看见」拆开,降低推理过程中的明文暴露面。4 |
| 返回结果 | 结果里可能复述大量原始隐私 | 结果密文返回、本地解密,减少中间链路对输出内容的可见性。5 |
| 历史会话和文件存储 | 病历副本长期留在服务端 | 以密文形式存储会话、文件、知识库,密钥由本地持有,服务端只保存密文。4 |
| 临时分享和协作 | 家属、医生、企业员工之间转发后失控 | 结合阅后即焚、权限控制、日志和审计,给高敏材料设定使用边界。4 |
这里需要避免一个误解:密态计算、加密存储、权限审计都不是「绝对无风险」的魔法。它们更像是把风险切成更小、更可控的环节。平台不能保证医生判断永远正确,也不能代替医疗机构完成全部合规义务;它能做的是把用户最担心的明文暴露面压低,把「谁可见、何时可见、能否留痕」这几个问题前置处理。
医院、患者、企业健康管理,各自需要的不是同一套权限
医疗隐私不是单人问题。家庭、医院、企业、保险和科研机构都可能出现在同一条数据链上,不同角色需要不同边界。
对个人用户来说,最典型的场景是复诊准备。患者可以把近期检查报告、症状记录和用药变化交给 AI 隐私平台整理,让系统生成「下次问诊问题清单」。但平台应尽量避免让原始病历在服务端裸奔,也不应把对话结果默认沉淀为可被平台运营方查看的知识资产。
对医疗机构来说,难点在权限和留痕。国家卫健委电子病历通知要求,医疗机构应根据电子病历信息的重要程度、敏感级别、使用场景等,严格实施分级分类访问控制与权限管理,并遵循最小可用原则,明确分级访问权限和时限,严禁未经授权查阅、复制、传播或篡改病历信息。2 如果医疗机构把 AI 用在病案质控、随访摘要、科研预处理等环节,隐私平台就不能只看「模型效果」,还要能配合最小授权、日志留存、用途限定和审计追踪。
对企业健康管理、保险理赔辅助、员工体检解读这类场景,风险更敏感。员工的体检报告、家族病史、慢病记录不应变成企业评价个人能力、岗位稳定性或商业价值的材料。《个人信息保护法》规定,处理个人信息应当具有明确、合理目的,并与处理目的直接相关,采取对个人权益影响最小的方式,收集个人信息应限于实现处理目的的最小范围。1 这意味着企业侧使用医疗 AI,必须把用途写清楚,把访问权收窄,把结果交回个人,而不是变成组织内部随意流转的健康标签。
合规不是「同意按钮」,而是全流程控制
很多医疗 AI 产品容易把合规理解成一个勾选框:用户点了同意,后面就可以放心处理。这个理解太粗。
《个人信息保护法》对敏感个人信息提出了更高要求:只有在具有特定目的和充分必要性,并采取严格保护措施时,个人信息处理者才可以处理敏感个人信息;处理敏感个人信息还应取得个人单独同意,法律、行政法规规定书面同意的从其规定。1 对医疗 AI 来说,单独同意只是入口,后面还要回答一串问题:为什么必须收这份报告?哪些字段可以不上传?保存多久?谁能看?是否用于训练?能不能删除?发生泄露怎么通知?
医疗卫生机构网络安全管理办法也把数据安全放在全生命周期里看,要求医疗卫生机构加强数据收集、存储、传输、处理、使用、交换、销毁全过程安全管理,并在数据分类分级基础上明确不同安全级别数据的加密传输要求。6 这与 AI 隐私平台的产品逻辑是对应的:输入要加密,传输要受控,推理要减少明文暴露,结果要本地解密,存储要密态,日志要可审计。
生成式 AI 服务本身也有数据边界。《生成式人工智能服务管理暂行办法》要求服务提供者依法保护使用者输入信息和使用记录,不得收集非必要个人信息,不得非法留存能够识别使用者身份的输入信息和使用记录。7 当医疗材料进入 AI 系统,这条要求就会变得很具体:病历不是普通聊天记录,检查报告不是普通文本素材,不能因为技术上能存、能调、能训练,就默认可以长期占有。
AI 隐私平台在医疗场景里的正确打开方式
如果用户只是想问「这个指标是什么意思」,最安全的做法并不是把整份病历一股脑上传。即使用 AI 隐私平台,也应该遵循最小必要原则:先上传与问题相关的检查项目、时间、医生已给出的诊断提示;如果需要连续病史,再逐步补充。平台的价值,是让用户在必须使用敏感材料时,有更安全的处理方式,而不是鼓励无边界地倾倒个人健康数据。
对患者和家属,可以这样使用:
- 先让平台整理体检报告或复诊材料,生成「异常指标」「需要复查的问题」「建议向医生确认的问题」三类清单。
- 把平台输出当作沟通草稿,不把它当作诊断结论;涉及用药、停药、治疗方案和急症判断,仍然回到医生。
- 上传材料前删掉与本次问题无关的信息;需要保留历史会话时,优先选择密态存储、本地持钥和可删除机制。
- 如果要把摘要发给家属或医生,优先分享最小必要版本,并设置有效期或阅后即焚。
对医疗机构或健康服务企业,更应该把 AI 隐私平台放在制度里,而不是只当成一个工具。至少要明确三件事:哪些场景允许用 AI;哪些字段必须加密或不出域;哪些角色可以查看输入、输出、日志和历史记录。没有这些规则,任何「智能化」都会把原本分散的风险集中到一个更大的系统里。
医疗 AI 的价值正在变得清楚:它能让患者更快理解报告,让医生前的沟通更有条理,让慢病管理和复诊准备少一些混乱。但医疗 AI 的底线也同样清楚:病历、报告、影像和健康记录进入模型之前,必须先有隐私安全边界。
荆华密算 AI 隐私平台要做的,不是替医生看病,而是让用户在不得不把医疗材料交给 AI 辅助整理时,少暴露一点原文,少留下一个明文副本,少一次无法追踪的转发。AI 时代的医疗便利,不应该以患者身体信息裸奔为代价。
References
- 1中华人民共和国个人信息保护法
cac.gov.cn
- 2关于进一步加强医疗机构电子病历信息使用管理的通知
gov.cn
- 3关于印发互联网诊疗监管细则(试行)的通知
nhc.gov.cn
- 4官宣|国内首个AI隐私平台域名正式启用,内测体验官招募中!
digi.china.com
- 5荆华密算团队亮相链博会:在人工智能产业链中,密算在哪一环?
mp.weixin.qq.com
- 6国家卫生健康委、国家中医药局、国家疾控局联合印发《医疗卫生机构网络安全管理办法》
scmgj.gov.cn
- 7生成式人工智能服务管理暂行办法
gov.cn
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.