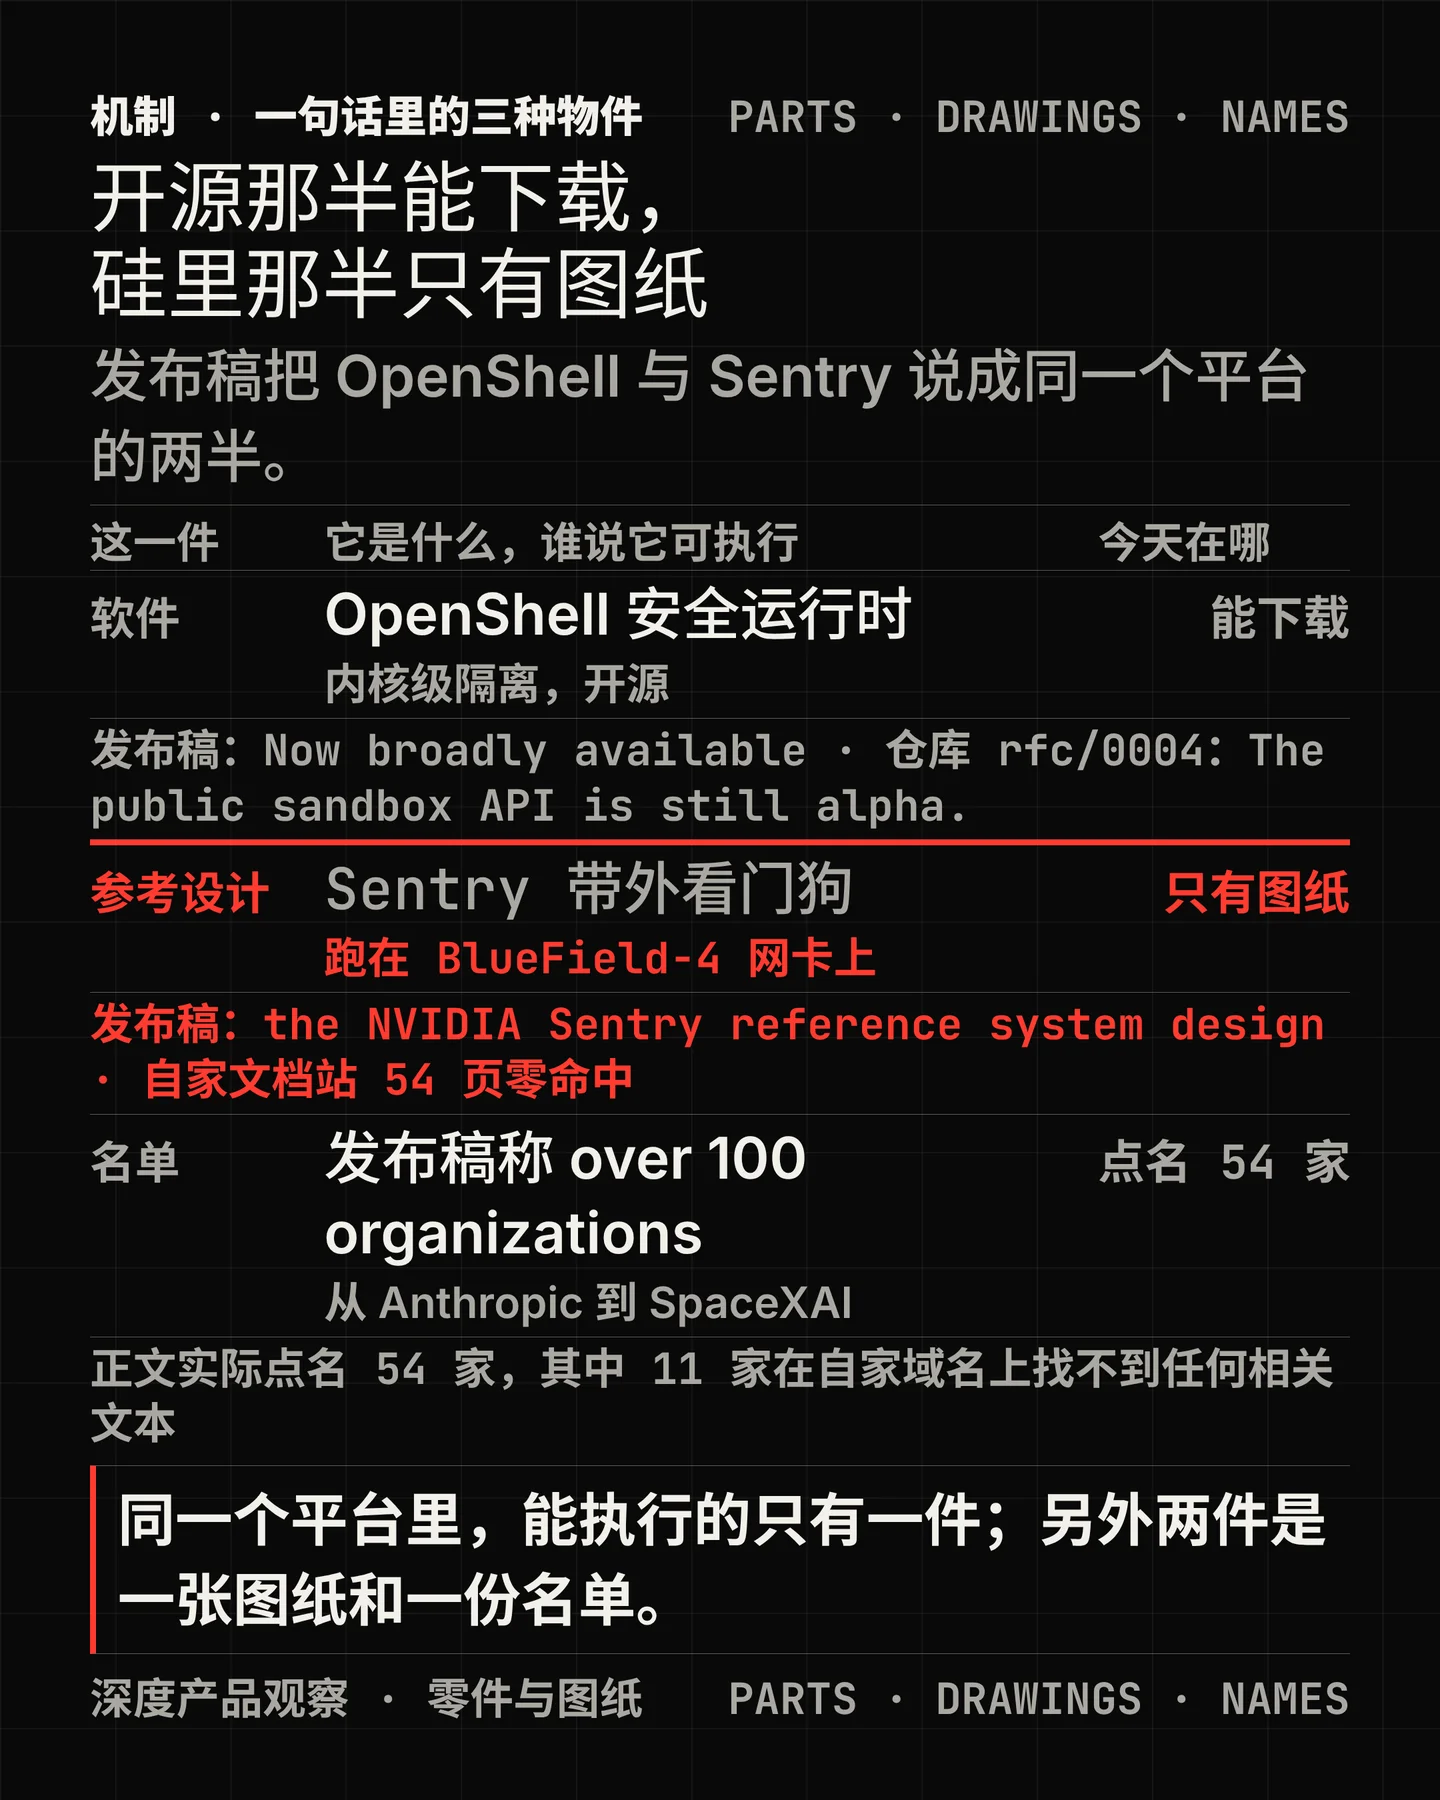

先说这份发布把什么写成了两半。 9 月 28 日,NVIDIA 在自家新闻室发了一份发布稿,把它给智能体准备的安全边界拆成两件东西:一件叫 OpenShell,是一套开源运行时;另一件叫 Sentry,是一份「参考系统设计」,跑在 BlueField-4 网卡上1。新闻室订阅源的公开时刻是当天 09:00:00 UTC,两篇配套的开发者博客比它早几分钟上线23;路透社在 09:01:20 UTC 发出报道,标题直接写成「它说本可以拦住 Hugging Face 那次入侵」4。
能拿在手上的那一半,今天真的能拿。 OpenShell 的源码仓库公开可读,Apache-2.0 许可,今年 2 月 24 日建库,到今天约 1,549 次提交、124 位贡献者、99 个版本,最新一版 v0.1.2 在发布当天凌晨 03:58 UTC 上架5。仓库里摆着 54 页文档、14 份设计提案、四个给编码助手用的技能包、可运行的示例,以及带 SHA-256 校验和与构建证明的二进制与安装包6。
但这一半自己用的状态词,比发布稿保守得多。 发布稿写它「Now broadly available」,而同一份发布稿的可用性段落只承诺了软件和技能包的获取方式,Sentry 一个字都没提1。仓库自己的设计提案里写的是「The public sandbox API is still alpha.」;示例目录里写着一句更硬的:中间件仍属研究预览,「其策略与服务契约可能在没有兼容保证的情况下变更」5。发布稿说它跑在 NVIDIA Vera CPU 上,而仓库的支持矩阵列的只有 x86_64 与 aarch64 Linux、Apple Silicon macOS、以及标着 Experimental 的 Windows WSL 2——54 页文档里 Vera 出现零次56。第三方实测给出了这套沙箱的上限:红帽的基准报告显示,出网外传挡得住,内核漏洞逃逸挡不住,作者的原话是它们「全都取决于内核本身没出错」7;安全研究者 Cyera 在这套沙箱里找到四个漏洞,其中文件系统写越界那个的时间窗漏洞 CVSS 评为 9.68。
边界画在哪儿,决定了它能拦住什么。 OpenShell 说的是「内核级隔离」:文件系统靠 Landlock,网络靠 seccomp,沙箱以非 root 身份、不带 Linux 能力运行;出网的闸门设在沙箱之外的一道代理上,每条请求过一遍 OPA 策略引擎,策略由运维方自己写成 YAML 编译成 Rego,默认拒绝269。同一个月里 Google 的 Agent Executor 走的正好是反方向:没有声明网关时,控制器会主动构造一条放行全部目的地的规则10。所以要读的下一句是:强制开关默认停在「只记录不阻断」这一档,官方文档自己写着「审计模式提供可见性,并不阻止未授权行为」9。
两个可复算的数字都在,但都不属于 Sentry。 第一组来自 NVIDIA 自己的对抗实验:两个模型对练,十场 30 分钟加两场 120 分钟,评审者做了 416 次决定(196 次批准、220 次拒绝),攻击者成功骗过评审一次,拿到写权限的错误提案被运行时拒在生效之前,最终对受保护仓库的成功写入是 0 次;这套实验的脚手架公开可下载11。第二组是策略证明器的延迟:在 DGX Spark 上,15 个用例各采 5,000 次、预热 1,000 次,p95 落在 1.006 到 1.250 毫秒之间;这份基准的原始 JSON 也公开,能自己复算12。这两个数字一个属于策略评审流程,一个属于机器人研究原型的证明器,都跟 Sentry 无关。
另一半今天查不到,这一条是本篇最硬的部分。 Sentry 没有产品页——解决方案页上那个「了解更多」按钮指向的是一篇开发者博客;docs.nvidia.com 上没有 Sentry 的文档;可下载的硬件资料只有 BlueField-4 网卡的数据表;DOCA 模块清单里列着 Argus、Vault、Flow、Telemetry,没有 DOCA Sentry;最低硬件配置、attestation 格式、API 定义,一条都没有61314。发布稿全文里唯一的性能数字是「毫秒级」这四个字,没有区间、没有测量条件1。它要的两块硅今天的状态也摆在那里:Vera CPU 的官网产品页仍挂着「有货时通知我」的表单,发布稿给的口径是「系统集成商与云伙伴今秋开始供货」1516;BlueField-4 的官方口径还停在去年 10 月的「预计于 2026 年在 Vera Rubin 平台中早期供货」17。这句话把门槛写清楚了:「已经在跑 Vera 与 BlueField-4 系统的人,启用这些防护只需要一次软件更新」3。
名单那一层的长度,和发布稿说的不是一回事。 发布稿说「超过 100 家组织」在跟它一起做这件事,正文逐个点名了 54 家。这 54 家里至少有 14 家在自己域名上发了文——Canonical、SAP、Cisco、Arm、Dell、Palo Alto Networks、CrowdStrike、SUSE、Supermicro、Gecko Robotics、Armadin、IBM、Baseten、Cadence;其余四十来家只出现在 NVIDIA 的段落里1181920。被引了最高级别引语的那一家是反例:Anthropic 的首席商务官 Paul Smith 的引语印在发布稿上,而 Anthropic 自家新闻列表里当天没有任何相关文本21。还有两处更细的错位:NVIDIA 给埃森哲的那个链接,正文里 OpenShell 出现零次,讲的是开源权重模型选型22;给 HPE 的那个链接打不开,站内也搜不到对应文章1。名字在这件事上还会漂:Palo Alto Networks 在自己的文章里把它写成「Open Agent Security Platform」并链到一个不存在的地址23;NVIDIA 自家产品页用的又是第三个地址,与实际发布稿并不相同13。
为什么是现在,答案一半在 NVIDIA 之外。 「把边界挪到模型之外」在 2026 年 9 月已经是一批公司的共同说法:Google 9 月 15 日发布的智能体执行底座自述是「默认安全的执行运行时」加零信任的内核与网络隔离;红帽 9 月 25 日的博文标题就是「安全要靠智能体周围的控制,而不是把模型本身当作主边界」;Linux Foundation 9 月 14 日宣布接管 NVIDIA 发起的开放安全 AI 联盟2425。NVIDIA 抢到的差异点是那个组合:一块硅上的独立强制点,加一套可以搬到 Arm 与 Intel 上的 Apache-2.0 运行时126。它给这件事配的动机是一句泛化的诊断——智能体绕过了应用层的安全控制——而具体的事件名只出现在两处:7 月的联盟博客里点了 Hugging Face,以及 9 月 27 日面向记者的事前吹风会上由副总裁 Justin Boitano 口头点名2728。同一个 17,000,Hugging Face 自己的博客里写的是「分析了两万多个动作」,Boitano 口中变成了「两万多个智能体」——数字一样,计数对象换了27。
同一周里还多了一份可以下载的规范,而且它写的是流程。 联盟当前唯一的公开征求意见稿叫 SAFE,自述是「一项提案中的」事件学习机制,CC-BY-4.0 授权,原文可以直接取29。它列出了必须上报的几种情形——其中一条正是「因逃出或绕过沙箱、网络、身份、策略或工具边界而造成第三方影响」——并给了七档通知时限:直接受影响方尽快、有可信暴露的客户 72 小时、初步报告 4 个工作日、客户通告 14 天、初步事实报告 30 天、修复状态 90 天,风险未清除期间每周提供机器可读的更新29。它还写了一句话,比整套宣传都更接近这次发布想解决的问题:「信任不是一种控制手段;共享的证据与可验证的改进才是。」
对做产品的人,这份发布的价值在于它把验收单分成了三层。 今天能落的动作都在软件那一层:出网白名单按目的地写、默认拒绝,闸门设在沙箱之外那道代理上;策略写成自己的 YAML 并进版本库,因为它编译成 Rego,每一次判定都能回看;审计走 OCSF 或自己的 SIEM;自己按公开的脚手架跑一遍对抗评测,再用结果决定内部阈值;装之前先核内核——Landlock 要 ABI 3 或更新(Linux 6.2 起),seccomp 要特定能力,不满足时官方写的词是启动即失败2911。想要硅上那一层的人,今天要做的第一件事是把 Vera 与 BlueField-4 的采购与到货写进排期,因为那一层的前提是机器已经在机架上31517。
几件今天还填不上的格子。 「毫秒级隔离」在事件当天没有任何第三方测过,也没有任何一家媒体拿出独立数据,四家报道都在复述原话30;「最小开销」与「可扩展到 Arm 与 Intel」同样只有官方口径1;发布稿称「超过 100 家组织」,完整名录没有公开,正文点名的 54 家与这个数字之间还差四十多家1;Sentry 那套带外看门狗到底看不看得见不出网的本机行为,NVIDIA 从未把它的能力与 DOCA 那条可查的主机内存内省能力连起来说明,这一格今天填不上1431。发布当天,Business Insider 把这套发布的时间钉在一句更早的话上——Huang 在 9 月 23 日的一档播客里反复把前沿实验室的态度称作「odd」32,而这句话出自 9 月 23 日的一档播客,与本次发布场合无关。
References
- 1
- 2Add runtime controls to AI agents with NVIDIA OpenShell · NVIDIA Developer
developer.nvidia.com
- 3
- 4
- 5NVIDIA/OpenShell · GitHub
github.com
- 6NVIDIA OpenShell 文档
docs.nvidia.com
- 7Why your AI agent needs two sandboxes · Red Hat
developers.redhat.com
- 8
- 9Best practices · OpenShell 文档
docs.nvidia.com
- 10Agent Executor (AX) · Google
agentexecutor.io
- 11
- 12
- 13
- 14NVIDIA DOCA · NVIDIA
nvidia.com
- 15NVIDIA Vera · NVIDIA
nvidia.com
- 16NVIDIA Launches Vera, the CPU Built to Run the World's AI Agents · NVIDIA Newsroom
nvidianews.nvidia.com
- 17NVIDIA Launches BlueField-4 · NVIDIA Blog
blogs.nvidia.com
- 18Charmed OpenShell alpha release · Canonical
canonical.com
- 19SAP and NVIDIA OpenShell · SAP News
news.sap.com
- 20
- 21News · Anthropic
anthropic.com
- 22
- 23Securing AI agents at scale with NVIDIA · Palo Alto Networks
paloaltonetworks.com
- 24Open Secure AI Alliance joins the Linux Foundation · Linux Foundation
linuxfoundation.org
- 25
- 26Trusted Compute Foundation for agentic AI · Arm Newsroom
newsroom.arm.com
- 27Industry Leaders Unite in Open Secure AI Alliance · NVIDIA Blog
blogs.nvidia.com
- 28
- 29
- 30
- 31DOCA Argus 服务手册 · NVIDIA
docs.nvidia.com
- 32
Comments