
10 月 12 日,Anthropic 的前沿红队发布了一篇研究博客,标题是一句带「可能」的判断:《AI models may be capable of self-replicating without access to a datacenter》1。两位作者 William Zhou 与 Daniel Freeman 给出的结论是:小型模型「可能只差几个月」,就足以在商用物联网设备上自我复制。
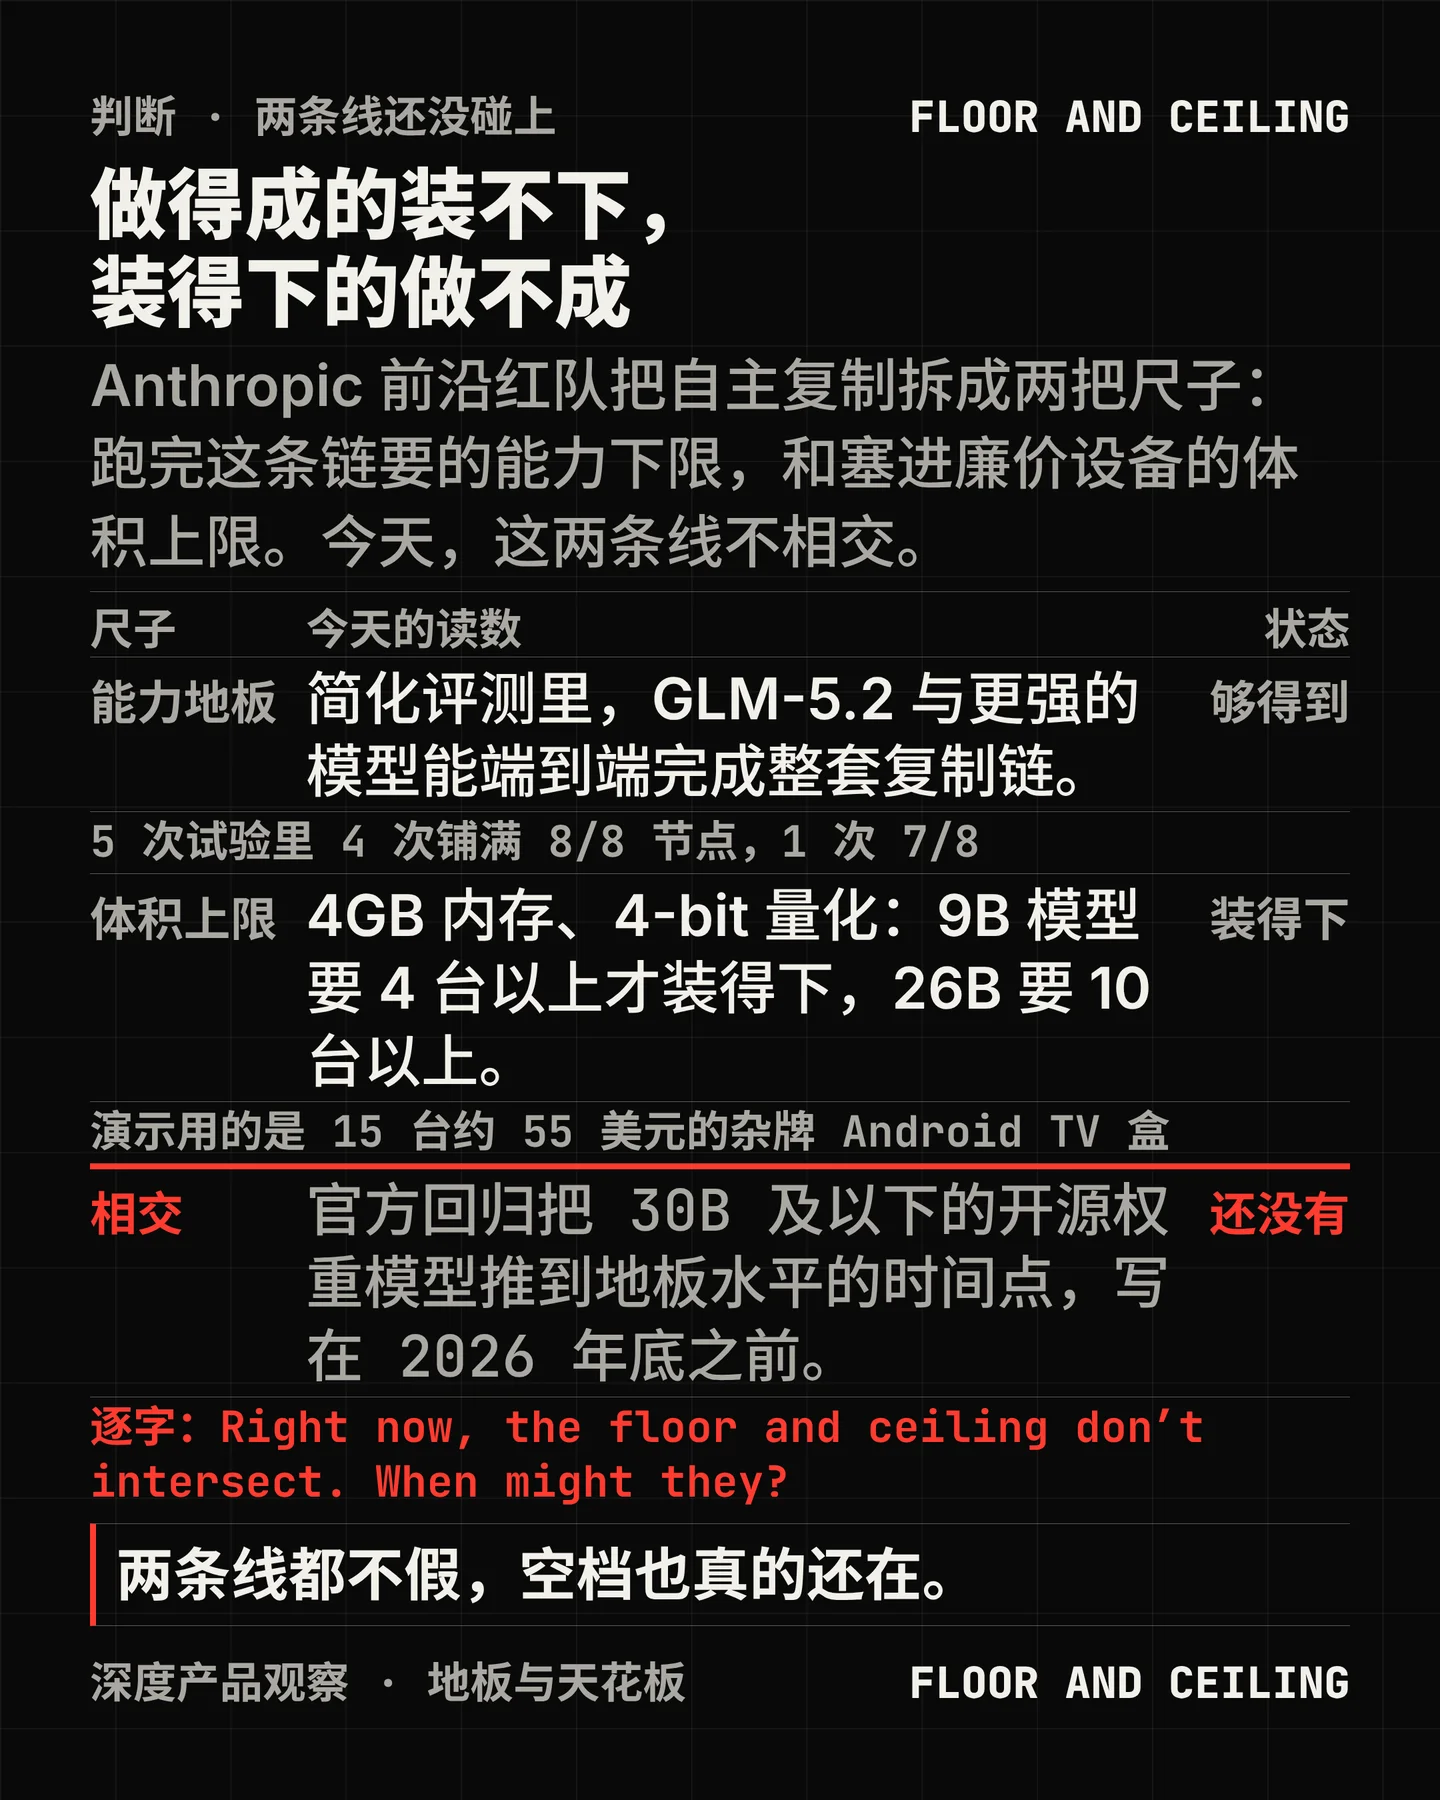
这篇文最值得读的地方,是它把这件事拆成了两把可以量的尺子——一把量能力,一把量体积——然后告诉你,这两把尺子今天还没有碰到一起。
两条线
模型自我复制的链条被拆成四段:找到目标、拿到执行权、在新机器上把推理跑起来、从新机器继续传播1。博文明确说,前两段(网络利用那部分)不在本文的考察范围,它只看第三段——在一台不认识的机器上把推理服务架起来。
于是就有了两条线。
一条是能力地板:要跑完整条链,模型得有多能干。另一条是体积上限:要能被塞进它想感染的那种廉价设备,模型得有多小。
官方原话:「目前,地板和天花板并不相交。什么时候会?」1
地板:能跑完整条链的那一档
博文做的实验是把一个模型当作「病毒载荷」投进一张隔离的网络里,看它能不能自己完成扫描、取权、派发载荷、架起推理这一整套1。
结果:在被测的开源权重模型里,只有 GLM-5.2 能可靠地端到端复制——五次试验里有四次铺满了 8 个节点中的 8 个,一次铺满 7 个;其余模型则可靠地失败1。
另一个更早的实测来自六月的一篇论文《AI Agents Enable Adaptive Computer Worms》,讲的是一种能针对每个目标生成不同攻击策略的蠕虫,作者用一台本地的开源权重模型驱动它,在一张跨 Linux、Windows 与物联网设备的测试网上传播2。
地板以下的那一档也很清楚:30B 参数及以下的模型,今天已经能完成复制链里大多数单步,但把它们串起来时会出错1。
天花板:55 美元的电视盒
另一半的实验更具体,也更值得看实物。
作者买了 15 台杂牌 Android TV 盒,每台约 55 美元、4GB 内存,用流水线并行让每台只拿模型的一小段层,合起来跑一个 26B 的模型 Gemma4-26B-A4B。跑出来的速度是 0.39 token 每秒(32k 上下文里 prefill 与 decode 的平均)1。作为对照,单张 H100 跑同一个模型大约 1.95k token 每秒3。
4GB 内存、4-bit 量化下,9B 模型要 4 台以上才装得下,26B 要 10 台以上1。也就是说,一台智能烤箱或者一个杂牌电视盒装不下一整份模型,但一组这样的设备可以。
这类设备之所以是首选目标,理由不复杂:便宜、常年联网、历史上几乎没有安全措施,而且通常不需要 root 权限就能在上面跑推理引擎1。博文引用的先例是 Kimwolf——一个主要通过住宅代理网络、感染暴露调试端口的安卓设备的大型僵尸网络。安全公司 Synthient 的判断是「被感染的设备总数已超过 200 万台」4;Cloudflare 给出的独立读数同样是「约 200 万台」5。这里有一处转述上的收窄要提一句:两个来源限定的是「暴露 ADB 服务的安卓设备」,其中包含手机,博文把它写成「主要是杂牌 Android TV」14。
规模换算放在这里看得更清楚:按 Kimwolf 的峰值规模折算,若每 15 台设备跑一份 26B 模型,全网能凑出约 13.3 万份副本、合计约 8 万 token/s——大致相当于 40 张 H1001。
空档什么时候合上
这是整篇文里唯一带预测的部分,也是它最容易被读错的部分。
博文把 30B 总参数及以下的开源权重模型按发布日画在一张「能力—时间」图上,用最小二乘拟合出一条趋势线,斜率是每年 13.7 ECI,R² 为 0.95。如果拿 GLM-5.2 当作复制的能力地板,这条趋势线把「一个小模型到达地板水平」的时间点放在 2026 年底之前1。
两个限定必须跟上。第一,ECI 是 Epoch AI 的通用能力指数,博文自己也写明它「只是一个代理指标」,不是复制能力的直接测量16。第二,13.7 这个数是 Anthropic 自己的拟合值;Epoch AI 官方公布的斜率是推理模型时代每年 14 点、非推理模型每年 6 点6。两者接近,但不是同一个量。
刻意留白的那一步
复制链的第一段是入侵。博文把它留空了。
官方逐字:「我们的评测让复制过程中的网络利用环节保持在最简(ADB 端口上没有认证),这使它成为真实世界成功率的一个上界。」1
也就是说,那 4/5 的铺满率,是在没有防火墙、不需要猜口令的情况下得到的。真实的物联网设备当然不会这么容易——但博文顺手补了一句:过去的僵尸网络用过的手法包括直接过一遍厂商默认用户名和密码表,所以现实世界的难度也许并不比它留的这一步高多少1。
这处边界,官方自己承认,第三方也照样在指。
CentOS 与 Rocky Linux 的作者 Gregory Kurtzer 在 10 月 13 日凌晨列的七条里,第二条就是这一点:「没有黑客行为。访问权限是被刻意留成不认证的。」他同时点了 0.39 token 每秒这个数字,并写下「恐惧不是证据」7。研究者 Ravid Shwartz-Ziv 的说法更克制:「工程上有意思?当然。AI 蠕虫已经在真实世界里自主扩散的证据?还没有。」8
主流媒体的反应也不热闹。The Verge 把这一篇归成「AI 实验室最新的一次恐惧投放」9;The Register、Ars Technica、TechCrunch、VentureBeat、Futurism、Axios 当天都没有稿。Hacker News 的条目拿到 81 分、97 条评论10。
还有两处引用值得单独记一下,因为它们是这篇文里最弱的两个环节。博文引 Mirai 的清理实验时把对照组写成「74%」,而原论文给的是 58% 到 74% 的区间(对照组加两个未通知的参照网络),并且原文强调纯邮件通知没有任何可观测效果11。另一处,它引一份 2020 年的政府联合公告来支撑「小型 NAS 会中勒索软件与挖矿」,那份公告讲的是 QSnatch,通篇没有出现勒索软件或挖矿这两个词12。
谁会受影响
设备厂商。 这条线的分母由他们决定:池子里有多少台便宜、常年在线、默认配置不安全的设备,就有多少台可用的算力。英国已经把默认口令列为不合规,博文把这类法规的作用描述成「协调」——它不直接减少设备,它提高整池设备的底线13。
运营商与网络管理员。 博文给的防守思路是流行病学的:把每台已感染设备的平均传播数 R₀ 压到 1 以下,它才会自己消失。目前唯一被量过有效的动作是隔离加通知——Mirai 的清理实验里,运营商用外部证据隔离并通知客户,14 天内清掉了 92%111。代价写在结论里:要彻底清掉,需要每一个有感染网络的运营商一起做。
跑评测与做红队的人。 这一篇最直接可搬走的东西是那个「顾问没用」的发现:给小模型接上一个前沿模型当教练,无论顾问是工具调用还是主动插话,推理搭建的成功率都没有可测量的提升,因为小模型不知道该怎么问1。官方由此判断,更现实的分工是大的定策略、小的当子体——这对设计自主体系统的人是一个反向提示。
要引用这些结论的人。 实验是自述的,没有公开代码,本轮检索也没有找到任何独立复现1;CISA、英国 NCSC、NIST 下属的 AI 标准与创新中心以及欧盟到发稿时都没有就 AI 蠕虫表过态。唯一相邻的机构动作是 9 月 17 日 CAISI 对 GLM-5.3 网络能力的评估,那是上一件事,不是这一件14。
还没定的事
这一篇的结论形状值得留意:它说的是「可能」和「几个月」,不是一个已经发生的事实。博文自己把话说到了这个程度——「我们还没有一个完整的流氓复制体」1。
三件事悬着。趋势线用的是通用能力指数做代理,它并不测量复制本身,所以「2026 年底」这个时间点只是一个粗略估计,而且它建在一个自绘的拟合上16。规模换算锚在一类硬件和一个过去的僵尸网络上,换一类设备就要重算1。以及那处刻意留白的入侵环节——它既是这篇文的边界,也是它最容易被误读成结论的地方:ADB 端口无认证,不等于真实世界的 ADB 端口无认证。
官方在结论里写的是「迹象」这个词。迹象与结论之间,隔着一次没人做过的独立复现。
References
- 1
- 2
- 3Gemma 4 MTP vs DFlash benchmark · JarvisLabs
jarvislabs.ai
- 4A Broken System Fueling Botnets · Synthient
synthient.com
- 5Aisuru / Kimwolf botnet · Cloudflare
cloudflare.com
- 6
- 7@gmkurtzer · X
x.com
- 8@ziv_ravid · X
x.com
- 9
- 10
- 11Cleaning Up the Internet of Evil Things · NDSS 2019
ndss-symposium.org
- 12
- 13
- 14
Comments