OpenAI 预览 Private Safety Processing:企业数据留存与安全监控要同时过关
OpenAI 预览 Private Safety Processing,试图在跨交互安全监控与 Zero Data Retention 的企业数据边界之间取得兼容;9 月 rollout、价格和适用范围仍待公布。

北京时间 8 月 20 日凌晨,OpenAI 宣布继续为符合条件的 API 客户提供 Zero Data Retention(ZDR),同时预览 Private Safety Processing(PSP),让自动安全系统跨相关交互识别风险。1
这项动作瞄准一个企业采购难题:AI 任务变得更长、更自主后,风险可能要把多次互动放在一起才看得出来;客户又希望底层提示词和模型回复继续留在自己的数据控制边界内。2
OpenAI 计划在 9 月开始推出 PSP,并同步发布技术白皮书。当前公开材料没有给出价格、适用模型、客户规模或收入数据,因此本期能确认的是一条数据治理路线,商业结果仍要等 rollout 细则。
过去一晚,OpenAI 发了什么
| 北京时间 | 动作 | 可确认的信息 | X 详情页可见互动 |
|---|---|---|---|
| 8 月 19 日 22:10:03 | 转发合作方公告 | OpenAI 转发 Replit 的消息,称 Replit Free Mode 由 GPT-5.6 Luna 驱动;OpenAI 没有在这条转发中公布使用上限、价格或客户数据。4 | 0 个赞、0 次引用、0 条回复、401 次转发,约 4.36 万次浏览。4 |
| 8 月 20 日 03:53:42 | 发布 PSP 预览 | OpenAI 重申继续提供 ZDR,并称 PSP 旨在跨相关互动识别风险,同时不让 OpenAI 员工接触底层内容。1 | 3,609 个赞、138 次引用、237 条回复、231 次转发,约 96.28 万次浏览。1 |
| 8 月 20 日 03:53:42 | 补充官方页面 | 链接指向《Offering Zero Data Retention for frontier models》,页面给出 PSP 的工作方式、隐私边界和 9 月计划。23 | 172 个赞、0 次引用、2 条回复、5 次转发,约 6.43 万次浏览。3 |
Replit 的转发是一个较弱的分发线索:OpenAI 正在把 GPT-5.6 Luna 的使用场景放进第三方产品的免费入口,但这条推文没有说明 Free Mode 的资格、额度或持续时间。真正改变企业 API 判断的,是下面这套安全与数据控制安排。
ZDR 原本承诺什么
ZDR 面向符合条件的 API 客户。OpenAI 的公告写明,请求处理完成后,公司不保留客户提示词或模型回复;客户内容也不会提供给 OpenAI 员工审阅。企业客户数据不会用于训练模型,除非客户明确选择加入。ZDR 部署中,客户内容留在客户控制的基础设施里。2
这个承诺在短交互里相对容易执行:安全系统逐次检查单个请求。问题出现在更长的代理任务里。一次请求看起来正常,连续几次请求合在一起,才可能显露出反复试探防护、跨账户协作、把威胁伪装成研究,或在用户要求停止后继续行动等风险。2
PSP 怎样在不暴露内容的情况下扩大监控范围
PSP 的关键变化,是把安全分析从单次互动扩展到相关互动。自动系统可以使用客户内容识别风险模式;一旦发现风险,OpenAI 收到的是活动类型等有限安全信号,用来决定是否需要采取措施。OpenAI 员工即使看到警报,也不会因此获得客户底层提示词或回复。2
客户可以在自己的系统里调查警报和执行决定。如果客户需要申诉、解释合法用途,或协助调查已确认的滥用,客户可以选择向 OpenAI 分享相关信息。这个安排把日常调查留在客户一侧,也把主动披露内容变成客户可以选择的动作。2
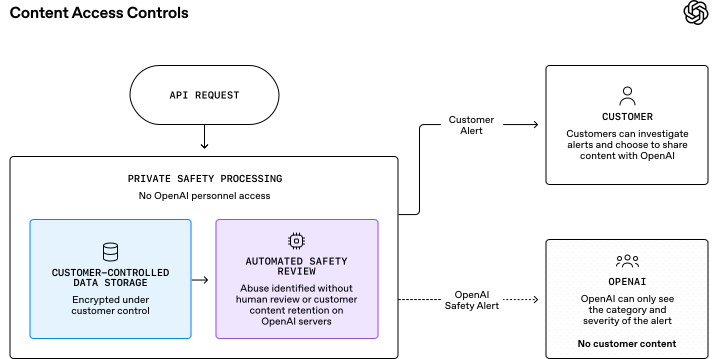
存储方式有两种。ZDR 部署把内容留在客户控制的基础设施;OpenAI 还在开发一种由 OpenAI 提供存储、但使用客户控制加密密钥的选项。后一种情况下,OpenAI 员工没有密钥副本,自动系统仍可完成安全检查。2
公告同时保留了一个重要例外:被标记为疑似儿童性虐待材料(CSAM)的图像,即使处于 ZDR 部署,也会继续保留以供人工审查和报告。采购方如果把 ZDR 理解成任何情况下都不会保留内容,就会漏掉这个边界。2
对企业采购意味着什么
这是一项 API 数据治理和安全架构更新。OpenAI 试图让企业同时得到两件事:更长任务所需的跨交互安全监控,以及 ZDR 对内容访问和留存的控制。对于处理金融记录、健康数据、机密商业计划或专有研究的组织,供应商能否说明安全监控看到了什么、谁能看到什么,往往会影响部署能否通过内部审查。OpenAI 在公告中用 Glean 首席信息安全官的评价说明这一点,但页面没有给出客户数量、使用规模或转化率。2
这条信号的强度目前有限。PSP 仍在与早期客户测试,OpenAI 只说计划在 9 月开始推出,并发布技术白皮书;公告没有写明具体日期、全面可用范围、计费方式、符合资格的模型或误报处理指标。2
因此,采购方现在可以把 PSP 加入安全评估清单,但还不能据此改写 API 预算或服务条款。市场层面同样如此:这是一条可能改善企业信任门槛的产品路线,公开材料还没有提供足以判断收入、采用率或股价影响的数字。
接下来要核验的四个问题
- 9 月何时开始 rollout。 OpenAI 会先向哪些 API 客户开放,早期测试和正式可用之间有几层权限?
- 哪些模型和套餐适用。 ZDR 与 PSP 是否覆盖所有 frontier models,价格、额度和存储选项如何安排?
- 客户怎样审计和申诉。 客户系统能看到哪些警报字段,误报如何纠正,OpenAI 如何记录执行决定?
- 内容边界怎样落地。 客户控制加密密钥的存储选项何时可用,CSAM 例外之外是否还有其他法定保留场景?
这次更新的核心,不是 OpenAI 又发布了一个模型,而是公司试图把更强的跨交互安全监控放进企业数据控制边界。等 9 月 rollout 和技术白皮书出现,读者才有足够信息判断它究竟改变了采购条件,还是目前仍停留在一项有明确方向、但细则未齐的预览。
References
- 1OpenAI 官方公告推文
x.com
- 2
- 3OpenAI 官方页面链接推文
x.com
- 4OpenAI 转发的 Replit 公告
x.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.