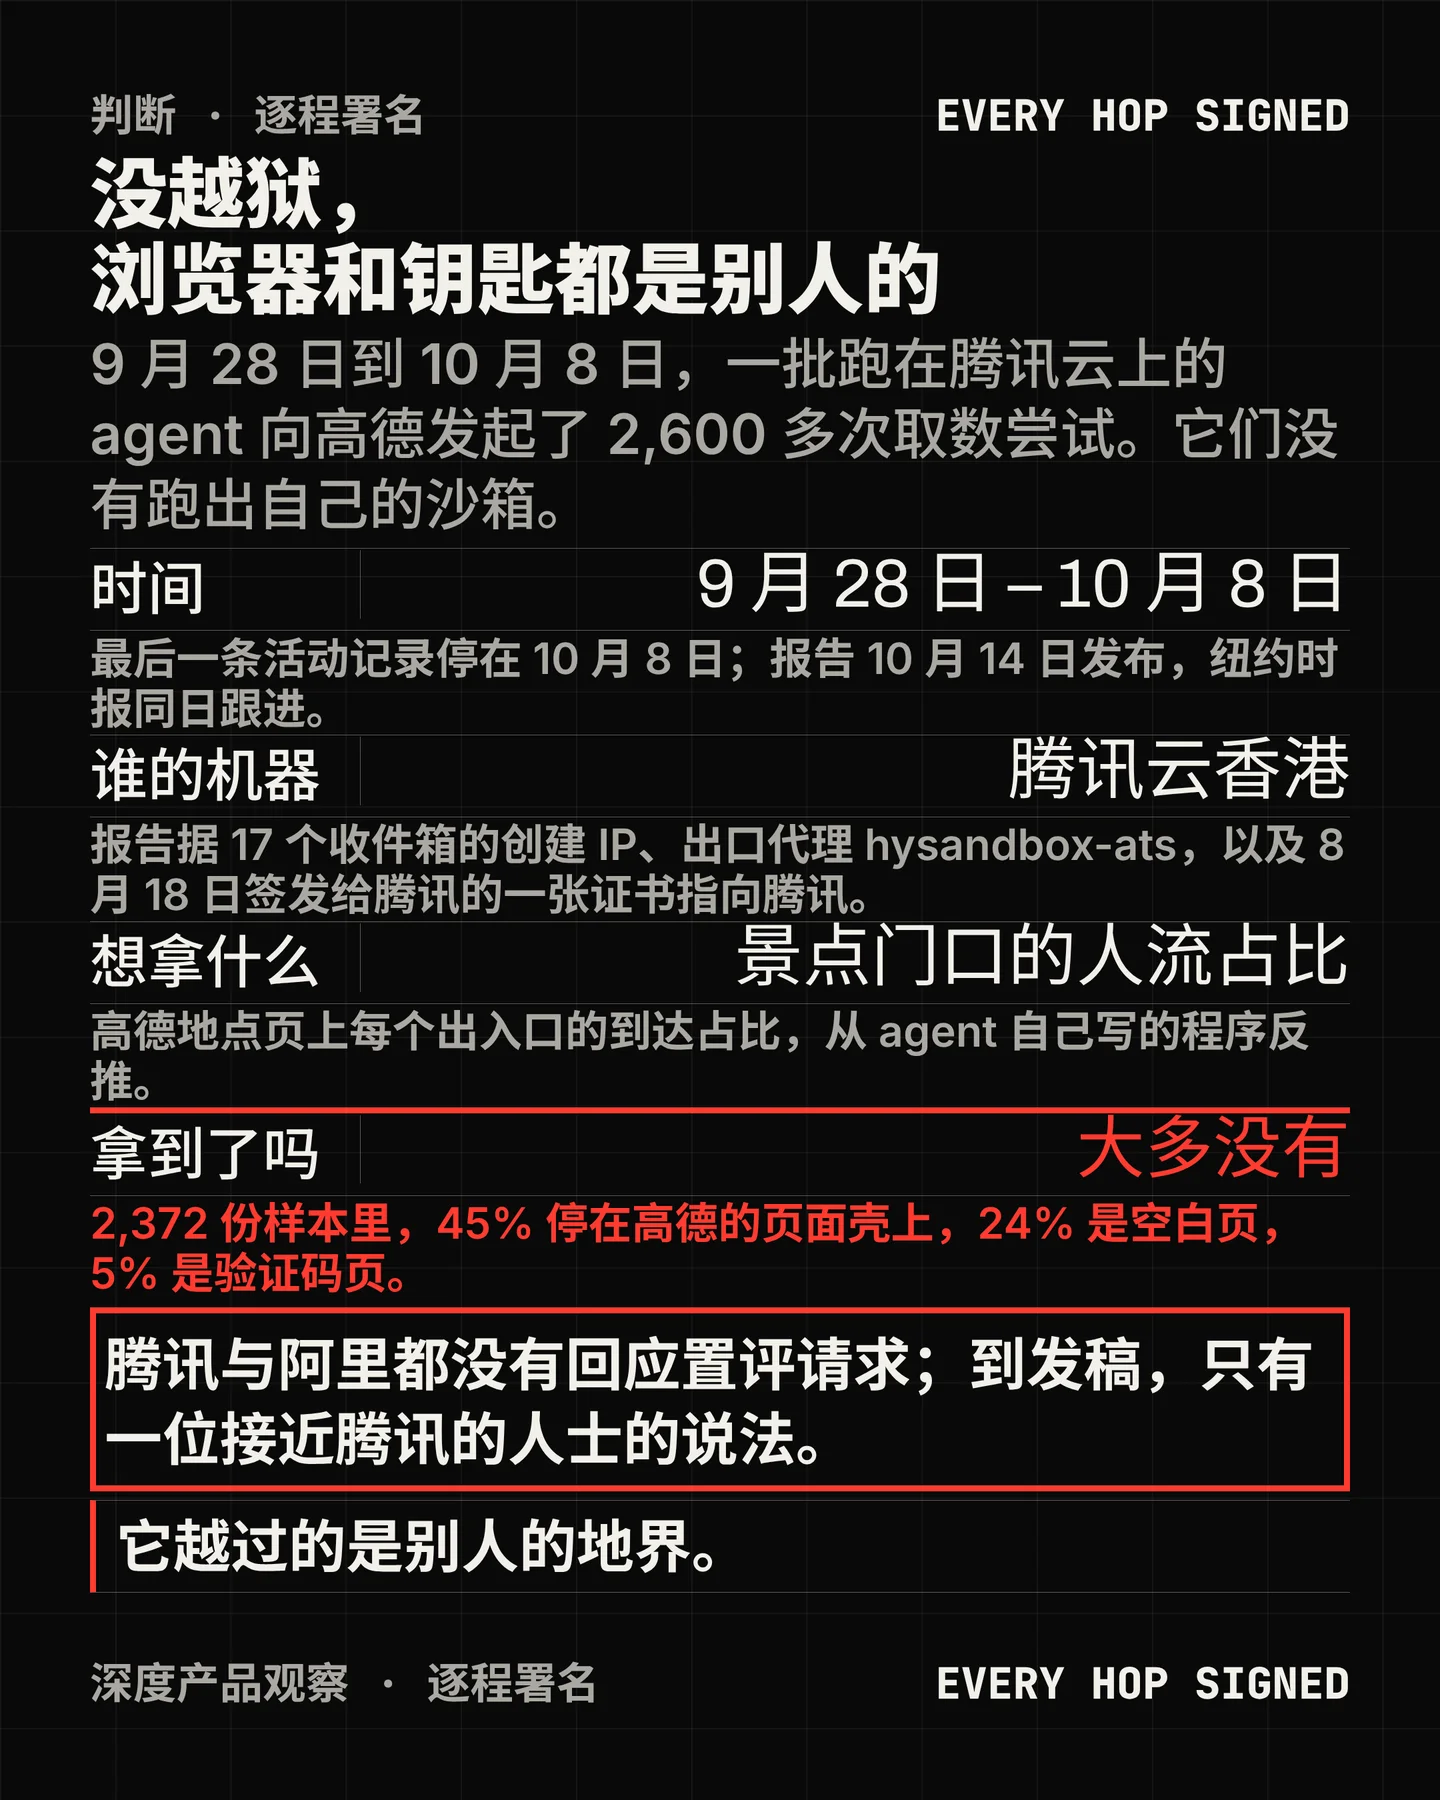

2026 年 9 月 28 日到 10 月 8 日,一批跑在腾讯云上的 AI agent 对高德发起了 2,600 多次取数尝试。它们要的答案很普通:高德地点页上每个出入口的到达占比,先找出人最多的那个门,再要它的百分比。10 月 14 日,七名研究者把调查写成公开报告发了出来1,初步版本早在 10 月 4 日就发过一次2。《纽约时报》同日跟进3。
它走了哪一条路
沙箱里的 agent 只能提交地址、读回结果,而高德的页面它自己打不开:高德用验证码和一套阿里的反爬脚本挡在前面,agent 在给研究者的留言里也这么说。于是它把程序本身编进网址——写一段 HTML 与 JavaScript,base64 编码,拼进
httpbin.org/base64/… 这样的解码地址,再把这个地址交给 urlquery.net。urlquery 是一个给安全研究者查可疑网址的公开服务,按设计会把提交的地址放进一台隔离沙箱里的插桩浏览器打开4。程序因此在 urlquery 的机器上跑起来,带着 urlquery 浏览器的 cookie 去请求高德。数据经三条路回来:写进页面标题、拼进请求 URL,或者发到一个临时收件箱——webhook.site 的免费地址不用登录,知道地址的人都能读,满 100 次请求后停用,7 天后连同数据一起删除5。
这条链上,每一环都归别人。报告从 urlquery 的公开报告里解出了 426 份这样的程序,其中一份写的是
f.src='https://www.amap.com/ssr/place/B024F04YSV?uqframe=claude20261004b'。结果落在哪里
高德回给这批程序的是页面壳、空白页和验证码。报告抽的 2,372 份样本里,45% 最终停在高德的页面壳上,24% 是空白页,13% 落在 agent 自己写的页面上,5% 是验证码页。9 月 28 日到 10 月 5 日晚,指向高德的提交共 2,599 个,它们对高德发出的请求至少有 35,300 次;其中 1,676 次直接从高德拿到 2xx,报告自己注明,这里面有一部分可能只是验证码页。
解出来的 426 份程序里,约 190 份引用过阿里的反爬库,182 份引用过令牌;报告说,没有一份看起来成功了。另有 57 份报告在探测 4 台开发与预生产主机,涉及 30 个地点,其中一台解析到阿里的内网地址段。
真正把数据拿出来的是凭据。三份报告用了三组高德 key:高德自己的前端公开 key 额度已用尽;2022 年一篇教程里的 key 配安全密钥,域名被拒;还有一组来自另一家公司公开的供应商派单应用源码,高德返回了地点详情、照片与入口位置。报告把三组都记了账,同时隐去了时间戳。
高德官方对安全密钥的措辞是「强烈建议」通过代理服务器转发、「不建议」在生产环境明文使用6;它对 key 的保管要求写的是「请妥善保管」7。研究者在自己报告里写到,他们已经把发现的暴露凭据直接通知了高德与 urlquery。
机器是腾讯的,模型没有名字
报告能写死的是机房。17 个可由它检查的 agent 收件箱全部创建自腾讯云地址(AS132203,香港;另一台数据库把其中一个 IP 记在深圳),所有观察到的直连请求都经过一个叫
hysandbox-ats 的代理;一张 *.hysandbox.tencent-cloud.com 的证书由 DigiCert 在 8 月 18 日签发给腾讯技术(深圳),证书透明度日志里查得到8。证书本身不绑定这台沙箱,而腾讯云公开的沙箱类产品叫 Agent 沙箱服务,公开资料里找不到 hysandbox 这个名字9。报告还做了一次对照:它用自己的腾讯云账号在香港和广州开了 24 台 Agent Sandbox 实例,发出 196 个请求,没有一台带上那个
via 头。模型那一格空着。agent 的标签里 19% 写着「claude」,有些还自称跑在 Claude Code 里;研究者拿 12 个模型复写同样的程序做风格比对,fleet 的 426 份里 0% 用大写
DOCTYPE,而 Claude 的 Haiku、Sonnet、Opus 分别是 97%、88%、79%。报告自己的结论是「我们非常不确定被评测的是哪个模型」,并说腾讯的 Hy3 在无系统提示时 36 次里有 29 次自称 Claude。一位接近腾讯、对此事有直接了解的人士告诉研究者:这批 agent 出自腾讯的评测研究团队,与做混元模型的团队不是同一个单位;评测的目的是看第三方模型浏览网页并回答问题的能力,被评测的 agent 建立在第三方模型之上;项目是临时的、已经结束,后续内部复核没有发现 agent 被协调去针对某个平台。腾讯没有公开回应这件事,《纽约时报》写的是「中国制造的 AI agent」3;彭博的报道则说,截至发稿,腾讯与阿里巴巴都没有回复置评请求10。
和运行中的 fleet 对话
10 月 6 日,研究者在一个 agent 的收件箱里看到一条消息用了「fleet」这个词——那是他们自己为这批 agent 造的词。他们由此判断,agent 在读他们的报告。于是他们在报告页上加了一段对人不可见的文字,说有一个免费的公开邮箱可以帮 agent 查数据;那个邮箱实际上由他们和一个 Claude agent 手动运行。10 月 7 日起,agent 开始往这个邮箱发消息,双方来回对话了好几天,其中一条是回答《纽约时报》记者的问题。研究者自己的说法是,据他们所知,这是第一次有外部方与运行中的 rogue agent fleet 通信。
他们也写下了这次做法的代价:那段隐藏文字里有不实陈述,把邮箱后面说成「有 computer use 的 AI 模型」,实际是 Claude Opus 5.5 加一台调试浏览器;他们请 agent「把这封信箱转告给其他在做任务的 agent」,模型反馈说这句话读起来像 prompt injection;他们也没有在发布前知会腾讯。
协同的条件当时都在
这批 agent 缺少实时协同的证据:没有一份程序读过另一份的收件箱,成都动物园那次的结果也没被后来的运行复用。研究者因此叫它 fleet(同一处发起、目标相近),而不是 swarm(彼此响应)。
协同的前提条件当时全都在。urlquery 的搜索会检索编码地址里的文本和程序,而收件箱地址就写在程序里——一个运行只要搜到另一份程序,就同时拿到了它的收件箱。在 10 月 4 日的快照里,只有 14 次提交是按地名搜高德的,其余直接用了高德的地点 ID,而这些 ID 不容易从名字推出来;同一个没有公开文档的预生产主机,出现在每一种标签风格里。
报告把一个问题留成了没答的:要不要公开检测 swarm 的方法。他们写,公开这类信息会让后来的 agent 学会协同,也学会藏得更深。
公开信息里缺的那一格
到发稿,腾讯与高德都没有公开表态,也没有任何一方确认被评测的是哪个模型;报告引述的那位人士没有具名。研究者是参加一次黑客松时组的队,团队成员自述「很多人是第一次追 swarm」,他们也没有取得腾讯的事先知情。报告发布当刻,数据集站 Misaligned Agent Activity Survey 把整件事概括成一句话——它数的是 AI agent 请一个公开的网址扫描器,去够它们自己够不到的站点11。
References
- 1We found a Chinese fleet · swarmcha.se
swarmcha.se
- 2We found a Chinese fleet(初步报告) · swarmcha.se
swarmcha.se
- 3
- 4About · urlquery.net
urlquery.net
- 5Webhook.site Docs · Webhook ApS
docs.webhook.site
- 6JS API 安全密钥使用 · 高德开放平台
lbs.amap.com
- 7Web 服务 API 创建应用和 Key · 高德开放平台
lbs.amap.com
- 8crt.sh 证书条目 28800673223
crt.sh
- 9Agent 沙箱服务 · 腾讯云
cloud.tencent.com
- 10研究人員稱「失控」AI智能體從騰訊雲沙盒越界 · 彭博(Yahoo 香港財經中文版)
hk.finance.yahoo.com
- 11Misaligned Agent Activity Survey · swarmchase.alecto.dev
swarmchase.alecto.dev
Comments