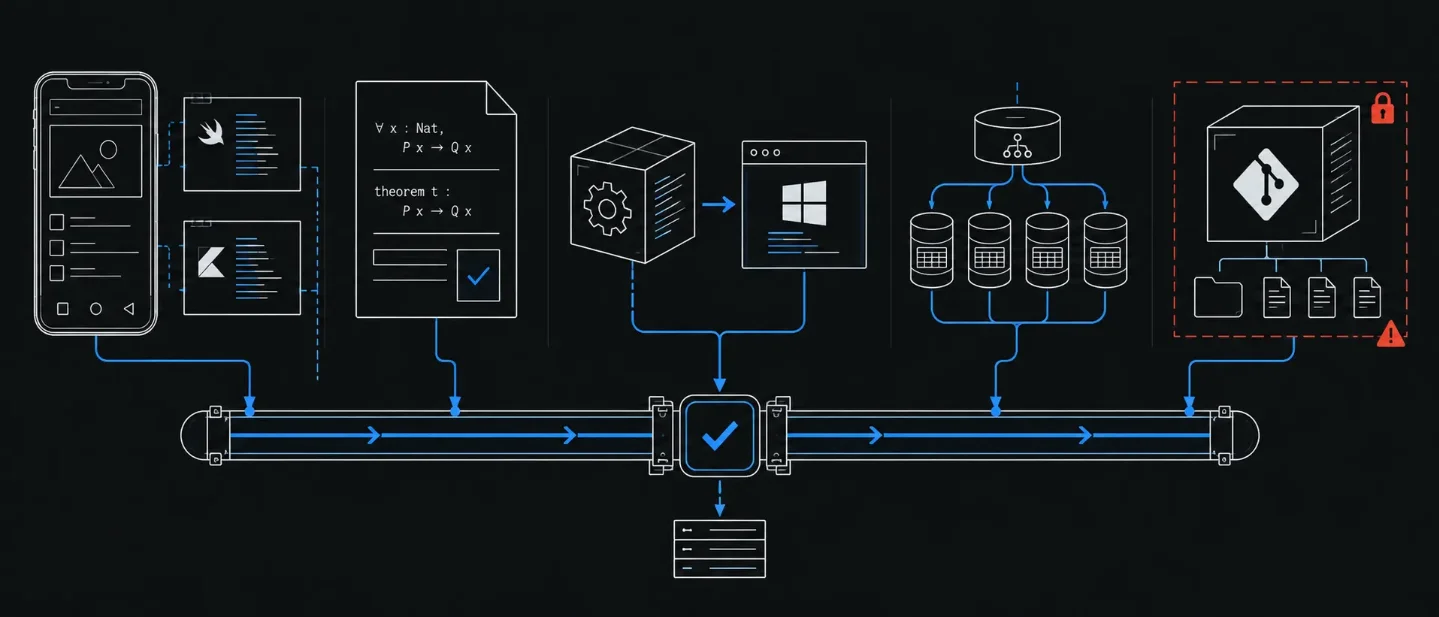
原生回流、未发表数学与分片数据库:9 月 11 日 HN 热榜在追问,承诺之外的接管边界在哪里?
从 Shopify 放弃 React Native 回归原生、OpenAI 数学数据吸收争议、Rust 成为微软 Tier-1 语言、Neki 分片数据库以及 Forgejo 模板展开 RCE 出发,剖析现代技术栈在自动化与扩展承诺背后,使用者必须接管的工程与安全防线。

截至北京时间 2026 年 9 月 11 日 08:00 左右,Hacker News 热榜前列集中讨论了五个不同层级的工程重构与安全断点:从头部电商放弃跨平台框架回归原生、未发表科研成果面临商用大模型数据吸收疑云,到操作系统巨头将 Rust 接入原生编译器后端、分布式数据库推出分片能力却暂缓强一致性承诺,以及自托管代码托管平台遭遇模板展开远程代码执行。下面的排名、点数、评论数均为该时间点截取的快照,帖子各自的发布时间换算为北京时间呈现。
| 帖子 | 排名 | 分数 / 评论 | 发帖时间(北京时间) | 原文与讨论入口 |
|---|---|---|---|---|
| Shopify is moving from React Native back to Swift and Kotlin | 1 | 709 / 469 | 9 月 10 日 22:09 | Shopify 工程博客 · HN 讨论 |
| More questions about whether researchers can trust OpenAI with unpublished math | 2 | 595 / 596 | 9 月 10 日 14:49 | Andreas Thom 原文 · HN 讨论 |
| Rust is tier-1 language at Microsoft | 17 | 582 / 320 | 9 月 10 日 21:39 | Rust Foundation 博客 · HN 讨论 |
| Neki – Sharded Postgres | 13 | 189 / 97 | 9 月 10 日 23:43 | PlanetScale 官方博客 · HN 讨论 |
| Forgejo <=16.0.3 Critical RCE | 11 | 143 / 53 | 9 月 10 日 23:57 | Forgejo 补丁 PR · HN 讨论 |
这五条讨论共同揭示了一个技术落地的深层现实:当自动化工具和基础设施把上层能力包装得越来越强大时,系统给出的承诺并不会自动消除工程摩擦,反而把维护、审计与验证的真正责任推向了系统边界。
Shopify 回归原生:当 AI 抹平实现成本,跨平台抽象反成包袱
Shopify 工程团队正式宣布,其移动端应用将全面告别使用六年的 React Native,重回 Swift 与 Kotlin 原生开发。1
Shopify 在 2020 年决定全面下注 React Native,当时的核心假设是避免“同一套业务逻辑写两遍”、促进团队跨端流动并加快交付速度。然而,工程负责人 Mustafa Ali 指出,Coding Agents 的快速演进颠覆了当年的前提假设:借助专门搭建的 AI 流水线,在 iOS 和 Android 双端分别生成并维护原生代码的开销已被大幅压缩,而在两个平台上重复实现功能不再等于承受两倍人力。1
Shopify 选择了从零重建(Greenfield)而非渐进混合的路线。为了保障代码质量,团队开发了名为 Helix 的自动化系统:系统读取现有的 React Native 代码并生成检查点序列,每个检查点必须通过自动化测试、无头视觉对比、两道对抗式代码审查以及人类工程师的最终审批,反馈记录还会持续沉淀进系统的上下文循环。在这一流程支撑下,主力应用 Shop app 仅耗时 12 周便完成了从概念验证到全量原生发布的重建;包含 300 多个屏幕与复杂系统组件的 Shopify app 目前正在迁移中,预计在今年晚些时候发布。伴随技术栈调整,Shopify 将把 React Native Skia 赞助至 2026 年底并由原作者 Fork 独立维护,每周约 200 万次下载的 FlashList 将交接给外部公司,Restyle 则计划于年底归档。1
Hacker News 评论区对这一决定形成了两极化的讨论。
- 支持与跟进方:资深移动工程师认为,消除中间抽象层让应用能够毫无包袱地调用折叠屏(如 iPhone Duo)、多规格桌面小组件和 Siri 快捷指令等操作系统专属 API,免去了维护庞大原生桥接库与双端渲染不一致的痛苦;当大语言模型能够胜任双向代码翻译时,保留原生代码是提升运行性能和降低长期技术债的合理方向。2
- 中小团队与独立开发者的审视方:多位创业者和团队负责人尖锐指出,Shopify 的模式建立在其庞大的工程基建与数百名工程师资源之上。一般团队根本无力自研类似 Helix 的对抗式代码审查网关与无头测试框架。更关键的是,原生开发意味着彻底放弃了 Web 和跨平台框架特有的热更新(OTA)能力;一旦线上发生严重缺陷,团队必须面对苹果 App Store 极其不稳定的审核周期(评论区反馈从 8 小时到两周不等),无法做到“发现问题一小时内线上生效”。2
Shopify 的转身表明:AI 正在重构跨端工程的成本天平,但它解决的只是代码键入成本,应用分发渠道的审批摩擦与质量验收链条依然需要团队严密接管。
未发表数学与商用 AI:数据去标识化吸收与科研信任断层
德累斯顿工业大学数学家 Andreas Thom 在社交网络公开发文,直指学术界正在蔓延的核心隐忧:前沿科研人员究竟能否信任商用 AI 模型处理未发表的研究成果?3
事件由近期围绕 Navier–Stokes 千禧年大奖难题的解法争议引爆。此前在关于 non-sofic group 的重大数学突破发布后,Thom 与同事曾向 OpenAI 研究人员 Mark Sellke 和 Sebastien Bubeck 提出质询:此前数月他们曾在 ChatGPT 会话中深度探讨过相关数学猜想及其推论,这些未发表的构想是否进入了模型的训练集或在推理求解中被直接访问?当时 OpenAI 研究人员给出的答复十分简短:“关于你们与 ChatGPT 的对话:那没有发生。”3
然而,在 2026 年 9 月 8 日 OpenAI 发布的 Navier–Stokes 官方解法说明中,官方团队在澄清未访问特定学者数据之余,写下了一句引发轩然大波的免责表述:“虽然极不可能,但无法排除源自其产品使用的去标识化数据曾帮助改进模型(cannot rule out that de-identified data derived from their usage of our products helped improve our models)”。4 Thom 指出,OpenAI 最初看似斩钉截铁的否认,实际上仅排除了在求解时刻对特定对话的“直接访问”,却刻意回避了数据是否在流水线中被去标识化并喂给模型预训练或强化学习的问题。3
Hacker News 评论区迅速展开了关于科研数据边界的深度交锋。
- 学术透明度与合规质疑方:评论指出,即便用户主动在设置中关闭了“为所有人改进模型”(Opt-out),商用平台的合规漏洞依然普遍存在。用户对特定输出的点赞点踩、会话元数据、甚至安全过滤日志,都可能被系统判定为“交互抽象”而非“用户原始数据”从而继续被摄取;更棘手的是,在 Opt-out 之前创建的历史长会话依然会被平台默认抓取。学者若在封闭会话中反复向模型投喂前沿未发表构想,模型的潜空间表征就会被动“吸收”这些启发式灵感,导致科研优先权被黑盒吞噬。5
- 技术与模型特性辩护方:另一些工程师和学者则认为,科研探索本质上就是信息的收集与连接;前沿大模型展示出的复杂逻辑推演,是上亿参数对广义数学语料的重组与泛化。OpenAI 此次给出的 Navier–Stokes 证明与人类数学家的路线在结构上存在可证差异,且附带了经 Lean 4 严格校验的形式化代码库,不能单凭对话重合就判定为“数据剽窃”。45
这一事件为整个科技与学术界敲响了警钟:在缺乏物理隔离、透明可审计的会话追踪协议之前,商业云端 AI 与尖端专有资产之间缺乏坚固的信任屏障。
微软将 Rust 列为 Tier-1 语言:深入 MSVC 后端的工程破局
微软开发者部门(DevDiv)与 CoreAI 核心架构师 Victor Ciura 在 Rust Foundation 官网发布深度客座长文,正式宣布 Rust 成为微软内部一级(Tier-1)系统级编程语言,与 C++、C#、TypeScript 并驾齐驱。6
将某种语言提升为一级语言,在微软语境下意味着必须为其铺就一条贯穿全生命周期的“铺就路径(Paved Path)”:涵盖合规安全工具链构建、本地开发工具、质量保障工作流、深入 Windows 操作系统底层的平台集成,以及严格满足微软安全开发生命周期(SDL)的标准。目前,从底层固件与硬件驱动、内核与 Hypervisor,到海量 Azure 微服务与上层应用,Rust 都在快速扩展应用版图。6
这一战略跃升背后的关键工程突破,在于微软自研并生产可用的替代代码生成后端——
rustc_codegen_utc。它接入 rustc 的共享编译器抽象,直接将 Rust 的中间表示连接到微软内部沉淀数十年的 MSVC 编译器后端(UTC)。- Windows 平台生态的深度对齐:通过复用 MSVC 代码生成器,Rust 二进制文件能够天然支持 Windows 专有的二进制加固特性、崩溃转储分析、性能剖析、代码热修补(Hotpatch)以及样本引导优化(SPGO),而无需在社区 LLVM 链路上重新造轮子。6
- 混合工程的无缝互操作:在 Windows 平台上为 Rust 和 C++ 建立了统一的代码生成与链接基石,支持跨语言函数内联和一致的异常处理机制。自 Rust 1.90 起,该工具链已在微软内部实现自举,当前已有超过 100 个内部项目仓库采用该工具链进行生产级构建。6
Hacker News 评论区的工程师对这一重磅动作给出了高度聚焦的反馈。
- 系统生态的里程碑认同:开发者普遍认为,由 Windows 操作系统的原生缔造者亲自补全 Rust 的 MSVC 后端,是内存安全战略走向工业纵深的关键信号。它打破了以往 Windows 上构建 Rust 必须依赖外部 LLVM 封装的割裂局面,证明了大型操作系统向现代安全语言迁移的决心。7
- 工程现实的清醒剖析:评论区多位开发者指出,统一代码生成和 ABI 兼容仅仅解决了 C++ 与 Rust 互操作挑战的“一半”。复杂的语言级语义契约、所有权模型映射、跨语言虚函数调用和构建系统协同依然极度繁琐;此外,Visual Studio 针对 Rust 的顶级调试支持(尤其是复杂容器与 Enum 的 Natvis 可视化)仍显滞后,很多开发者在本地开发中依然更倾向于使用 VS Code 或 RustRover。7
微软的实践证明,要让现代语言真正融入庞大的工业旧遗产,必须把编译器与底层 ABI 的接管责任深入到底层基础设施的最核心。
Neki 分片 PostgreSQL:千万级 QPS 承诺与弱一致性的现实取舍
知名数据库托管平台 PlanetScale 正式发布了其研发的分片 PostgreSQL 产品——Neki,目前以平台预览版(Platform Preview)形式开放。8
Neki 的核心设计理念是保留“100% 真正的 PostgreSQL”:不同于改写存储引擎或修改内核的分布式方案,Neki 的每一个物理分片(Shard)都是一套标准 Postgres 集群(由 1 个主节点和至少 2 个跨可用区副本组成)。为了跨多机水平扩展至千万级 QPS 和 PB 级存储,PlanetScale 在外围构建了三大核心组件:89
- Neki Router:包含完整的 Postgres 查询解析器和分布式查询规划器,面向应用暴露标准的 Postgres Wire Protocol,现有驱动和 ORM 无需改动。
- Sidecar 连接池:运行在每个 Postgres 实例旁,由平台同时管控路由端与实例端,依据节点真实承载力智能收敛连接。
- Control Plane 与 Data Topology:通过 JSON 拓扑配置显式定义数据表到分片哈希的映射,支持在零停机(Zero-downtime)状态下执行在线重分片(Resharding)、热分片拆分与元函数切换。89
然而,Hacker News 上的分布式系统架构师迅速捕捉到了官方材料中的关键技术缺口。
- 一致性保证的集体缺失:多位架构师发现,官方博客与宣传页面中对“一致性(Consistency)”一词只字未提。仔细查阅特性列表可见,跨分片原子事务(Cross-shard transactions)被明确标记为“即将推出(Coming soon)”,这意味着目前该系统尚未支持两阶段提交(2PC);更没有跨分片的外键约束机制。在当前状态下,多表跨分片写入实质上依赖应用层自行保证最终一致性,其行为更接近于带路由代理的多个隔离 Postgres 实例。910
- 工程定位的务实认可:同时,也有来自高并发互联网场景的工程师指出,很多超大规模业务(如社交 Feed、日志审计、基于租户隔离的多租户 SaaS)天然具备按照租户 ID 或用户 ID 分区的特征,对跨分片强事务并无严苛需求。PlanetScale 将过去在 MySQL/Vitess 上积累的十余年大规模运维控制面(零停机在线迁移、故障自动转移)带入 Postgres 生态,依然是解决超大型单体库容量瓶颈的成熟工程解法。10
Neki 的出现印证了分布式架构的不变铁律:系统能够帮你自动化完成分片路由与扩缩容,但业务数据之间的一致性契约,最终仍然必须由使用者在应用层接管。
Forgejo 模板展开高危漏洞:自托管基础设施的沙箱断层
安全研究员 0xLE 披露的该漏洞成因揭示了基础工具链协同中的逻辑断层:
- 当用户在平台中使用模板仓库创建新仓库时,Forgejo 的工作流程是克隆模板仓库、删除其中的
.git文件夹、对.forgejo/template中列出的文件执行变量模板展开,最后调用系统命令重新执行git init初始化。 - 在此过程中,攻击者可以通过精心构造的恶意模板,利用变量展开逻辑在目标目录下凭空伪造出一个全新的
.git文件夹。当随后的 Git 命令运行时,Git 会直接收纳并应用该目录中的恶意配置与 Hook,从而导致攻击者能够读取 Forgejo 宿主机上的任意敏感文件,并直接在宿主机进程上下文中执行任意代码。官方在此次更新中采取的修复方案是在变量展开完成后、Git 重新初始化之前,强制对残留的.git目录再次进行二次彻底清理。11 - 与此同时,补丁还修复了由 Gwendal Mognier 发现的 API 权限越权缺陷(PR #14301):系统在检查 PR 是否允许维护者编辑时,未校验仓库级 API Token 的权限范围,导致受限令牌能够编辑其无权操作的分支。13
Hacker News 评论区对这一漏洞的治理方式展开了深入讨论。
- 运维分级防范经验:自托管管理员指出,该漏洞的攻击入口是“创建新仓库”。对于关闭了公开注册、仅限团队受信任成员使用的私有自建实例,受攻击面相对有限;但对于开启了公开注册的多租户代码托管平台或高校/社区服务器,必须立刻停服升级,防范恶意用户通过模板上传实施节点提权。14
- 底层架构的沙箱反思:安全专家在讨论中提出了更为尖锐的架构质疑:为什么平台在执行不可信的 Git 命令时,没有引入完善的操作系统级命名空间或沙箱隔离(Process Sandboxing),而是依赖脆弱的应用层文件路径清理?只要系统调用的权限未被限制在最小沙箱内,围绕文件系统的黑客绕过技巧就会屡禁不止。14
自托管代码平台给予了企业摆脱集中式云平台锁定的自由,但它同时也要求企业运维团队必须对每一次底层系统调用的安全边界与隔离机制负全责。
五条技术演进的接管与边界对照
| 条目 | 表面交付承诺 | 隐藏的接管成本 / 缺失断点 | 社区核心分歧 | 架构师防御工件 |
|---|---|---|---|---|
| Shopify 移动端回归原生 | 凭借 AI 代码智能体 12 周完成应用重写,重归 Swift 与 Kotlin 纯原生高性能架构 1 | 丧失跨端热更新(OTA)能力;完全受制于应用商店审核周期;需自建对抗式代码审查流水线 | 大厂拥抱底层系统特性的长期收益 vs 中小团队缺乏基建陷入双端维护与审核延迟泥潭 2 | 无头业务逻辑测试 Harness;自动化对抗式 Code Review 道闸;降级发布预案 |
| 未发表数学与商用 AI | 前沿模型展现自主攻克千禧年难题的逻辑推演能力与辅助科研价值 4 | 无法排除用户去标识化数据被间接摄取用于模型优化;科研优先权边界模糊 | 大模型跨领域泛化合成的正当性 vs 学术成果在黑盒对话中被悄然吸收的信任危机 5 | 核心专有理论物理隔离规范;形式化证明验证仓;会话数据审计与脱敏前置策略 |
| 微软 Tier-1 Rust 战略 | Rust 成为 Windows 内部一级语言,全面渗透驱动、内核、微服务等安全核心 6 | IDE(Visual Studio)高级调试体验滞后;跨语言复杂语义契约与 FFI 生命周期只解决了一半 | 操作系统缔造者拥抱内存安全的重大工程跨越 vs 深度依赖 MSVC 专有后端导致的生态绑定隐忧 7 | 统一编译后端测试套件;跨语言 FFI 边界防御规约;Natvis/PDB 调试增强脚本 |
| Neki 分片 PostgreSQL | 原生 Postgres 扩展至千万 QPS 与 PB 级存储,支持零停机在线分片与拓扑重组 8 | 暂不支持跨分片原子事务(缺失 2PC);无跨分片外键约束;需应用层承担最终一致性 | 保留 Postgres 线协议的扩展福音 vs 缺乏强一致性导致金融级关键业务无法落地的现实断层 10 | 业务层租户/实体维度分片键审计;分布式最终一致性补偿机制;数据拓扑变更演练 |
| Forgejo 模板展开 RCE | 自主可控的开源代码托管平台,保障数据所有权与私有化部署自由 12 | 应用层文件清理无法替代进程级沙箱;模板展开与 Git 初始化之间存在执行逃逸断点 | 实例关闭公开注册即可抵御风险 vs 底层缺乏进程级沙箱隔离的架构脆弱性反思 14 | 宿主机命名空间/容器沙箱硬隔离;禁用公开注册;定期自动化权限令牌最小化审计 |
技术决策者的控制面自查清单
今天的 Hacker News 热榜用五个不同技术层级的真实切片给所有工程师上了生动的一课:在现代技术栈中,没有任何一项工具能够替你承担终极责任。无论工具承诺了多么强大的代码生成、科研推演、编译加固、自动分片或开源部署能力,当系统遇到故障、漏洞或商业博弈时,控制权和维护成本最终都会落在团队自己头上。
在引入前沿技术或重构既有系统前,技术团队可以用以下五个问题自检控制面边界:
- 移动工程端:当团队考虑效仿大厂回归原生开发时,是否已经建立起足以兜底双端代码质量的自动化测试与对抗式审查流水线?是否评估过失去 OTA 能力后应对突发线上缺陷的审核周期风险?
- 知识资产端:在组织内部普及商用大模型助手时,是否建立了明确的数据分级红线?核心算法、未发表研究与关键商业机密是否完全与云端训练流水线隔绝?
- 系统语言端:在老旧大型系统中推行 Rust 等现代内存安全语言时,团队是否对 C++ 与 Rust 之间的跨语言 ABI、异常处理及调试链路有了可落地的全套基建准备?
- 数据存储端:在采纳任何宣称“水平扩展且零停机”的分布式数据库方案前,是否精准审计了业务模型对跨实体事务和强一致性的依赖?系统若未提供 2PC 保证,业务层是否有完善的对账与重试补偿机制?
- 基础设施端:在自建自托管开源服务时,系统内部调用底层系统命令或工具链(如 Git、编译器)时是否配置了严格的内核级命名空间与进程沙箱?对外暴露的 API 令牌是否严格遵循最小权限原则?
References
- 1Native is now the future of mobile at Shopify - Shopify Engineering
shopify.engineering
- 2Shopify 原生迁移 Hacker News 讨论
news.ycombinator.com
- 3Andreas Thom 关于未发表数学研究与 OpenAI 的声明
mathstodon.xyz
- 4
- 5未发表数学信任 Hacker News 讨论
news.ycombinator.com
- 6Guest Post: Rust Is Tier-1 Language at Microsoft - Rust Foundation
rustfoundation.org
- 7Rust 微软 Tier-1 讨论
news.ycombinator.com
- 8Introducing Neki — PlanetScale
planetscale.com
- 9Neki 官方主页
neki.dev
- 10Neki Hacker News 讨论
news.ycombinator.com
- 11Forgejo PR 14300 安全补丁合并记录
codeberg.org
- 12Forgejo v16.0.4 官方发布标签
codeberg.org
- 13Forgejo PR 14301 安全补丁合并记录
codeberg.org
- 14Forgejo 漏洞 Hacker News 讨论
news.ycombinator.com

This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.