VibeDefend 从你仓库挖守则,守卫每天自己从 npm 升级
一个把业务规则与安全规则塞进 AI 编程 agent 每次改动里的产品:规则由它从你的仓库里挖出来,守卫默认每天自己从 npm 升一级,账分三张表打,赔到顶是你前 6 个月付过的钱。

「One command wires every coding agent on your machine to CybeDefend.」
这句话印在它官网的安装段下面。1
VibeDefend 是 CybeDefend 做的新东西。CybeDefend 是一家法国公司,注册地里尔,SAS,股本 307,660 欧元,SIREN 939 110 532。2 它卖的事一句话讲得完:你的 AI 程序员写代码的时候,把公司的业务规则和安全规则塞进它的上下文,在改动落地之前把危险动作按住。
9 月 28 日,它在 Product Hunt 当天的日榜上排第 5,180 分,41 条评论。那天第一是 Databox 的 MCP Connectors,320 分。3
装它只要一条命令,
npx -y @cybedefend/vibedefend@latest install。4 这条命令干的事,比"装个插件"多得多。守则是从你的仓库里挖的
产品页那句很坦白:agent 之后会带着你的业务规则写代码,规则 mined from your repo。5 官网更直接——你的上下文在写代码那一刻到达,来源是你的代码,加上 OWASP、SOC 2、GDPR、ISO 27001。1
拆开是四件事。改动落地前注入与这次改动相关的业务规则与安全规则;每次工具调用前过一道 action guard,判定拒绝就硬拦;读原始密钥被拒,agent 拿到的是环境变量引用;所有扫描器的结果在会话里实时可读,让它边写边改。4
钩子挂在 agent 的生命周期上,不挂在你的命令上。会话开始载入 doctrine 并打开 proposals 收件箱;改文件前注入规则;每次工具调用前过 guard;会话结束(默认 3 次编辑触发)和长会话被压缩之前各跑一遍缺口分析。4
规则怎么来的这件事,公开材料里最不清楚。会话开始那个收件箱管的是另一件事:它替你找出"你依赖过但没写下来"的规则,交出提案给你审。已经注入的那批从代码里挖出来的规则,公开文档没有写怎么逐条审阅,也没写怎么改写。Product Hunt 上一位用户要的正好是这个:先试跑一次,看 guard 打算拦什么再让它真拦。6
拦得住的和只是被劝的
Action Guards,也就是硬拦那一层,五格里三格是 all tools:Claude Code、Cursor、Codex。Windsurf 只在写文件时硬拦,非写操作(Read / Bash / WebFetch)它往
.windsurfrules 里放一段话,请 agent 在敏感动作前自己去调一次 MCP 检查——文档把这叫 soft enforcement,靠的是模型遵守规则文件。VS Code Copilot 那一格写的是 not yet wired。4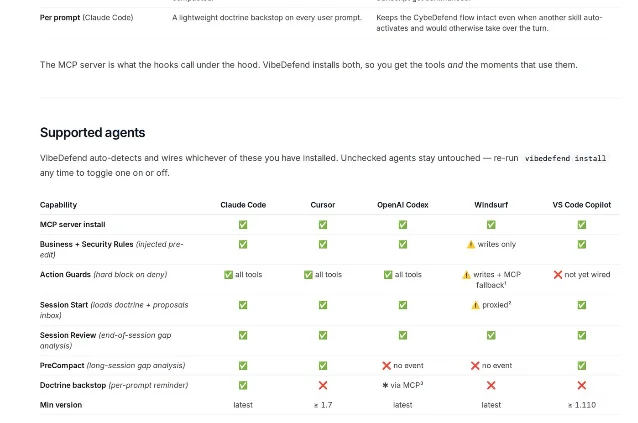
Codex 还有个坑:0.131 之后每条钩子要在 Codex 里手动信任一次,没做的人面板上显示
Installed N / Active 0。4一个每天自己从 npm 换零件的中间层
安装流程的第四个问题问你要不要开后台自动更新,默认开着。开了之后,会话开始的钩子每天最多查一次 npm,发现新版就在后台把
@cybedefend/vibedefend 升掉。4一个在每次工具调用前决定放不放行的中间层,默认每天自己去 npm 取一版新的回来。文档也留了相反的路:拒绝这一项,或者钉住版本、之后手动
vibedefend update。4这里有个好笑的对称。它防的是 AI 写出来的代码里混进恶意依赖,而它自己正是一条
npx 拉下来的依赖,权限覆盖你机器上的每一个 agent。账按三张表打
免费档 $0 给 10 次静态扫描、50 AI credits、不要卡、不限期;Developer $19/月给 3 个仓库、1 个席位、100 credits/月;Team $229/月给 10–20 个仓库、5–10 个席位、1,500 credits/月;Scale $640/月给 25–50 个仓库、15–25 个席位、5,000 credits/月;Enterprise 面谈。Team 与 Scale 可按 12 美元/仓、24 美元/座加购。7
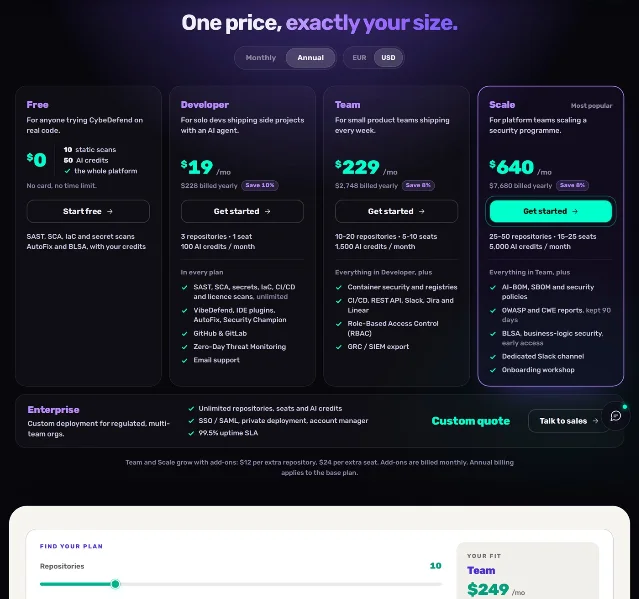
贵不贵先放一边,这套东西的量词有三个。静态扫描(SAST / SCA / IaC / 密钥检测)在免费档是 10 次,付费档写 unlimited。AI credits 用来生成 AutoFix 补丁和跑 BLSA 业务逻辑分析,官方说明静态扫描不消耗它。7 第三张表是 Action Guard 的 LLM 判定:Developer 与 Team 写「500, then regex」,Scale 与 Enterprise 写「Unlimited*」。星号在表下注的是 Unlimited within fair use,还配了一句"只在远超一个团队用量时才出手"。fair use 的数字没有给。7
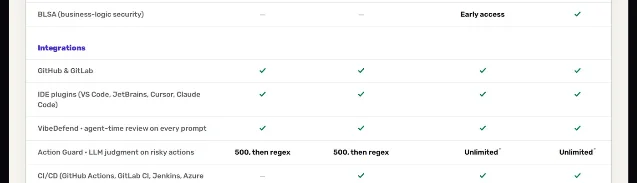
三张表里最容易被漏掉的是边界:免费档卡面写着 access to the whole platform,对比表却只列了付费四档,免费档的 VibeDefend 与 Action Guard 给到什么程度没写;那 500 次判定也没写按月还是按账号。7
它自己出了一份实验
它把一项对照实验放进了公开仓库,Apache-2.0,9 月 9 日建、9 月 16 日最后推送。8 设计不复杂:一条零售后端(Express + SQLite),49 条业务规则分 11 类,一批像工单一样写好的任务,三个 agent 各跑一遍。三臂只差一样东西——规则怎么到它手上:T0 什么都不给,T1 把规则语料放进仓库再加一个手工维护的说明文件,P 用 VibeDefend 在写的那一刻把规则送到。8
前 10 个任务,精确命中那些猜不出来的具体值(阈值、错误码、角色、格式):P 31/34,91%;T1 和 T0 都是 5/35,14%。9 30 个任务累计,P 44/48,两个对照是 7/49 和 6/49。模型开销也一起记了:T0 196.97 美元、T1 208.41 美元、P 232.86 美元,多出来的这部分买的就是 91% 和 14% 之间的差。9
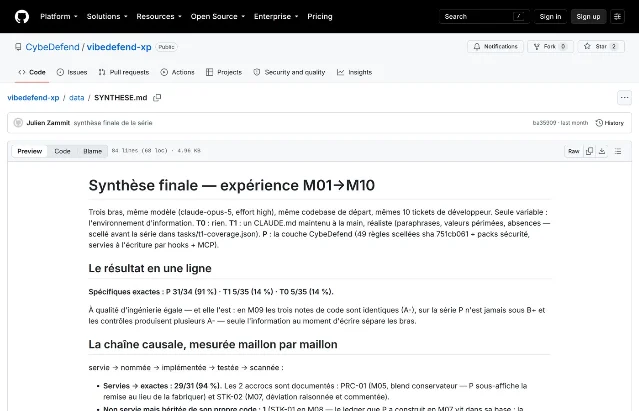
这份东西的可信度得说清楚。它自己把限制写在第一屏:n=1,一个模型,一个代码库;出规则和出工单的人同时是这场实验的编排者,缓解办法是把语料、评分表与对照臂的覆盖范围在开跑前封存,判分交给独立盲审。它还承认这个层在实验中途掉过两次,一次静默的 401,一次超时,都靠 MCP 通道兜回来。9
愿意公开到这个程度的不多。读数也得一起看:2 个 star、0 个 fork,HN 上没有它的帖子。10
代码去哪,出事谁赔
隐私政策对这个问题的回答不含糊:送去做分析的那部分会离开机器,而且留在你安装时选定的那个区——EU 客户在巴黎、US 客户在爱荷华,跑在它自己托管的模型上,不走第三方 AI API;guard 的判定在本机完成,遥测只带元数据。1 源码的处理写在政策正文里:仓库被克隆进一个隔离容器,扫完容器和那份副本一起销毁,留下的是分析结果。11
同一家公司,另一只手在给 Meta 递哈希过的邮箱和电话。隐私政策里有一节专讲广告测量:Meta pixel 在浏览器里把邮箱做 SHA-256 再发出去,它的服务器还会走 Conversions API 把 Lead、StartTrial、Purchase 这些事件送过去,都带哈希后的邮箱与电话,Purchase 还带账单金额。11
条款那两节最该先读。第 17 条按 as-is 提供,逐项声明不担保"我们的分析引擎产出的安全漏洞检测、风险评分、误报或漏报",后面一句全大写:服务是安全分析辅助,不替代合格的人工安全复核,你发布的代码的安全由你一个人负责。2
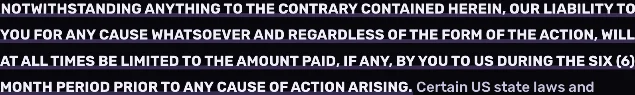
第 18 条把上限钉死:OUR LIABILITY TO YOU FOR ANY CAUSE WHATSOEVER... LIMITED TO THE AMOUNT PAID, IF ANY, BY YOU TO US DURING THE SIX (6) MONTH PERIOD PRIOR TO ANY CAUSE OF ACTION ARISING。按 Developer 19 美元一个月算,这个数字是 114 美元;用免费档的人,这个数字是 0。2
合规口径要分两处读。官网写 GDPR Compliant,EU 客户跑在 SecNumCloud 认证的基础设施上,SOC 2 Type II 那一格写的是 controls in place、audit under way;1 信任中心上 SOC 2 Type 2 是 In progress,ISO 27001 是 Started,12 DPA 第 10 条写的也是那份报告 once it has been issued。13 一个把这两套框架当规则注入你 agent 的产品,自己的证书还在路上。
独立口碑很薄。Product Hunt 上 5.0 分、3 条评价,其中一条就是前面那条建议。6 官网挂着 G2 的 5/5 徽章,G2 的页面读不到、核不了;页面底下四家的客户证言是厂商自述。1 这个产品到现在还没有一份能打开来看的第三方实测。
真想试,按这四步
这套东西解决的是一个真问题。AI 写代码的速度已经超过人看代码的速度,在改动落地前把公司规则送上去,方向是对的;那份公开实验也量出一件事——规则在不在场,比模型聪不聪明更影响结果。
值得先想清楚的是它的位置。它站在你的 agent 和你的代码中间,规则从你的仓库里挖,判定在你机器上做完,每天自己从 npm 换一版,而它对结果的承诺写在合同第 17 条:它不担保拦得住。这话在安全行业里属于行规,只是这个位置决定了信任的量级——一条能按住 rm -rf 的规矩,你对它的信任天然比一条 linter 多一些,而这条规矩自己每天都在变。
God bless 那些把六处没做到的地方一起公开的人,也 God bless 这个把"我不保证拦得住"和"我每天自己升级"写进同一份文档、还要装进你每一个 agent 的行业。
(本期封面为 AI 生成拼贴插画;正文五张配图依次为定价页四档卡面、文档支持矩阵、Action Guard 行、实验结论页、服务条款第 18 条。截图中英文原文未作改动。)
References
- 1VibeDefend 官方页
cybedefend.com
- 2CybeDefend 服务条款
cybedefend.com
- 3Product Hunt 2026 年 9 月 28 日日榜
producthunt.com
- 4VibeDefend 安装文档
docs.cybedefend.com
- 5CybeDefend 的 Product Hunt 产品页
producthunt.com
- 6CybeDefend 的 Product Hunt 评价页
producthunt.com
- 7CybeDefend 定价页
cybedefend.com
- 8CybeDefend 的公开实验仓库
github.com
- 9实验结论页
github.com
- 10Hacker News 检索
hn.algolia.com
- 11CybeDefend 隐私政策
cybedefend.com
- 12CybeDefend 信任中心
trust.inc
- 13数据处理附录
cybedefend.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.