OpenAI 日报:Daybreak 推进补丁自动化,ChatGPT 长粘贴改为附件
本期梳理 OpenAI 6 月 22 日的安全与产品更新:Daybreak 扩展到 Codex Security、GPT‑5.5‑Cyber 与伙伴计划,Patch the Planet 面向关键开源项目提供验证和补丁支持,ChatGPT 长粘贴改为附件处理,FedRAMP 性能事件仍在调查。

先看结论
6 月 22 日,OpenAI 把当天的主线几乎都放在「安全」上:Daybreak 扩展到 Codex Security、GPT‑5.5‑Cyber 和伙伴计划,Patch the Planet 面向关键开源项目提供验证与补丁支持;产品侧只有一条 ChatGPT 长粘贴处理更新;FedRAMP 工作区与 API 组织的性能事件仍显示为调查中。
| 动态 | 来源口径 | 对读者的直接影响 |
|---|---|---|
| Daybreak 扩展 | OpenAI 称 Daybreak 将把重点从漏洞发现推进到端到端补丁自动化,并发布 Codex Security 插件更新、GPT‑5.5‑Cyber 完整版有限发布和 Daybreak Cyber Partner Program。1 | 安全团队可重点评估 Codex Security 是否能进入代码扫描、验证、补丁建议和工单流转。 |
| Patch the Planet | OpenAI 宣布与 Trail of Bits 创立该计划,并与 HackerOne、Calif、研究人员和维护者合作,支持被广泛使用的开源项目从发现问题走到合并修复。2 | 开源维护者和依赖方需要关注后续协调披露:短期价值在补丁落地,不只是新增漏洞报告。 |
| Codex-maxxing 白皮书 | OpenAI 发布 Jason Liu 撰写的长周期 Codex 工作指南,强调把目标拆成可验证步骤、保持工作流连续性,并判断哪些执行交给 Codex、哪些需要人工监督。3 | 更像组织采用方法论,不是一个新的 Codex changelog 功能。 |
| ChatGPT 长粘贴 | ChatGPT Free 和 Go 用户粘贴超过 10k 字符时会自动转成附件;Plus、Pro、Business 此前已有该能力,阈值从 5k 提高到 10k。4 | 处理长文档、日志、代码片段时,输入框更干净;需要直接粘贴仍可点「Show in text field」改回。 |
| FedRAMP 状态 | OpenAI 状态页显示「FedRAMP workspaces and API orgs have degraded performance」仍为 Investigating / Degraded performance。5 | 政府合规、FedRAMP 环境和相关 API 组织应继续按性能降级风险处理,不应按已恢复规划。 |
Daybreak:重点从「发现漏洞」转向「把补丁落地」
OpenAI 在 Daybreak 公告中把叙事重心说得很清楚:AI 已经能加速漏洞发现,新的瓶颈正在变成验证、修复、测试、协调披露和部署补丁。公告称,Daybreak 会把 OpenAI 的前沿网络安全能力、Trusted Access for Cyber、Codex Security 工作流和生态伙伴接到一起,帮助被批准的防守方验证漏洞、确定风险优先级、生成并测试修复方案。1
这次更新里,最值得企业安全团队看的不是「又发现了更多漏洞」,而是 Codex Security 插件的定位:OpenAI 称它可以做深度扫描、审查近期变更,生成包含严重性、受影响代码位置、验证证据和修复建议的报告,也可以追踪攻击路径、建立威胁模型、验证发现并生成面向具体代码库的补丁供人工审查。1
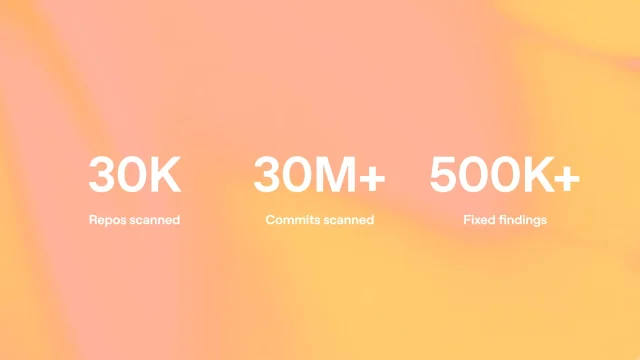
模型侧,GPT‑5.5‑Cyber 进入面向可信防守方的继续有限发布。OpenAI 给出的基准结果是:CyberGym 单模型评测 85.6%,高于 GPT‑5.5 的 81.8%;ExploitGym 为 39.5% 对 25.95%;SEC-bench Pro 为 69.8% 对 63.1%。这些数字说明它更偏向授权安全工作,但 OpenAI 同时强调访问需要更强的验证、监控、范围控制和审查;多数防守方仍应从 GPT‑5.5 with Trusted Access for Cyber 和 Codex Security 开始。1
Patch the Planet:让开源维护者少背一点「误报债」
Patch the Planet 是 Daybreak 下面更具体的一条线。OpenAI 称该计划由 OpenAI 与 Trail of Bits 创立,并与 HackerOne、Calif、研究人员和维护者协作;它会资助专家安全研究人员,并为他们配备 Codex Security 与先进模型,直接和开源维护者一起工作。2
初始参与项目包括 cURL、NATS Server、pyca/cryptography、Sigstore、aiohttp、Go project、freenginx、Python 和 python.org;Daybreak 主公告还称已有 30 多个开源项目承诺参与,初始参与方包括 cURL、Go、Python、Sigstore 和 pyca/cryptography。12
OpenAI 给维护者的承诺包括 ChatGPT Pro、Codex Security 的条件访问权限,以及用于核心开源开发、维护者自动化和发布工作流的 API credits。更关键的约束是:发现和补丁不会直接丢给维护者,Patch the Planet 研究人员会先验证、去重、分流,并按项目既有披露流程推进。2
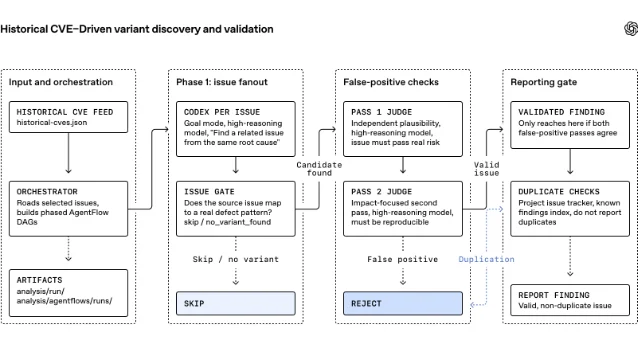
为什么要强调人工审核?OpenAI 在同一页面承认,前沿模型能发现漏洞和生成补丁,但也可能带来大量误报;如果没有专家过滤,只会把维护者本来就很重的待处理队列再放大。这个约束比宣传数字更重要,因为它决定了计划是否真的减负。2
Codex-maxxing:不是新功能,是给企业采用 Codex 的操作手册
同日发布的「Codex-maxxing for long-running work」篇幅很短,入口指向一份白皮书。OpenAI 的摘要说,Jason Liu 分享的是把 Codex 当作持续工作空间使用的策略:保留上下文、管理复杂工作流、把大目标拆成可验证步骤,并在长周期项目里保持多个工作流的连续性。3
对读者的判断是:这不等于 Codex changelog 出了新按钮。它更接近企业内部「如何把 Codex 放进项目管理和工程流程」的采用指南。团队如果已经在试点 Codex,可以把它当作工作拆解、验收点设计和人工监督边界的参考;如果还没有试点,先不用把它解读成必须马上迁移的新能力。3
产品侧小更新:长粘贴不再直接塞满输入框
ChatGPT Release Notes 的 6 月 22 日更新很小,但对重度用户实际有用:Free 和 Go 用户从当天开始,如果在输入框粘贴超过 10k 字符,ChatGPT 会自动把内容转换为附件,而不是直接插入文本框。OpenAI 解释称,这能保持 composer 更整洁,也避免长粘贴占满整个上下文窗口。4
Plus、Pro、Business 用户此前已有类似机制;这次变化是阈值从超过 5k 字符提高到超过 10k 字符。用户仍可点击「Show in text field」把附件转回直接粘贴内容。4
生态与运营:IBM 加入安全伙伴线,FedRAMP 仍需留意
Daybreak 公告本身列出了多家安全软件和服务伙伴,并称 Daybreak Cyber Partner Program 允许参与伙伴在面向客户的安全产品和服务中使用 GPT‑5.5 with Trusted Access for Cyber。1
Reuters 随后报道,IBM 加入该伙伴计划,并推出依托 OpenAI 网络安全能力的新应用安全服务;报道还称,该服务基于 IBM 上月推出的 Project Lightwell,后者由 IBM 和 Red Hat 投入 50 亿美元支持。6
运维侧没有好消息。OpenAI 状态页显示,FedRAMP workspaces and API orgs 的性能降级事件仍处在 Investigating 状态;页面最新更新仍写着「We are still investigating the issue for the listed services」。5 对企业和政府相关用户来说,这条线本期只应按「仍在调查」处理,不能按「已恢复」写进内部通报。
今天该怎么跟进
- 安全团队:优先读 Daybreak 与 Patch the Planet 两篇官方文,判断 Codex Security 是否能接到现有扫描器、漏洞管理系统、SARIF / CodeQL 流程和代码审查链路。
- 开源维护者和基础设施依赖方:关注 Patch the Planet 后续披露,尤其是参与项目是否发布补丁、公告或 CVE。
- ChatGPT 重度用户:留意长粘贴被自动变成附件后的协作习惯,特别是日志、合同、代码片段和研究材料。
- FedRAMP 相关团队:继续关注状态页,不要把该事件当作已解决。
References
- 1OpenAI Daybreak announcement
openai.com
- 2Patch the Planet
openai.com
- 3Codex-maxxing for long-running work
openai.com
- 4ChatGPT Release Notes
help.openai.com
- 5OpenAI Status incident
status.openai.com
- 6
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.