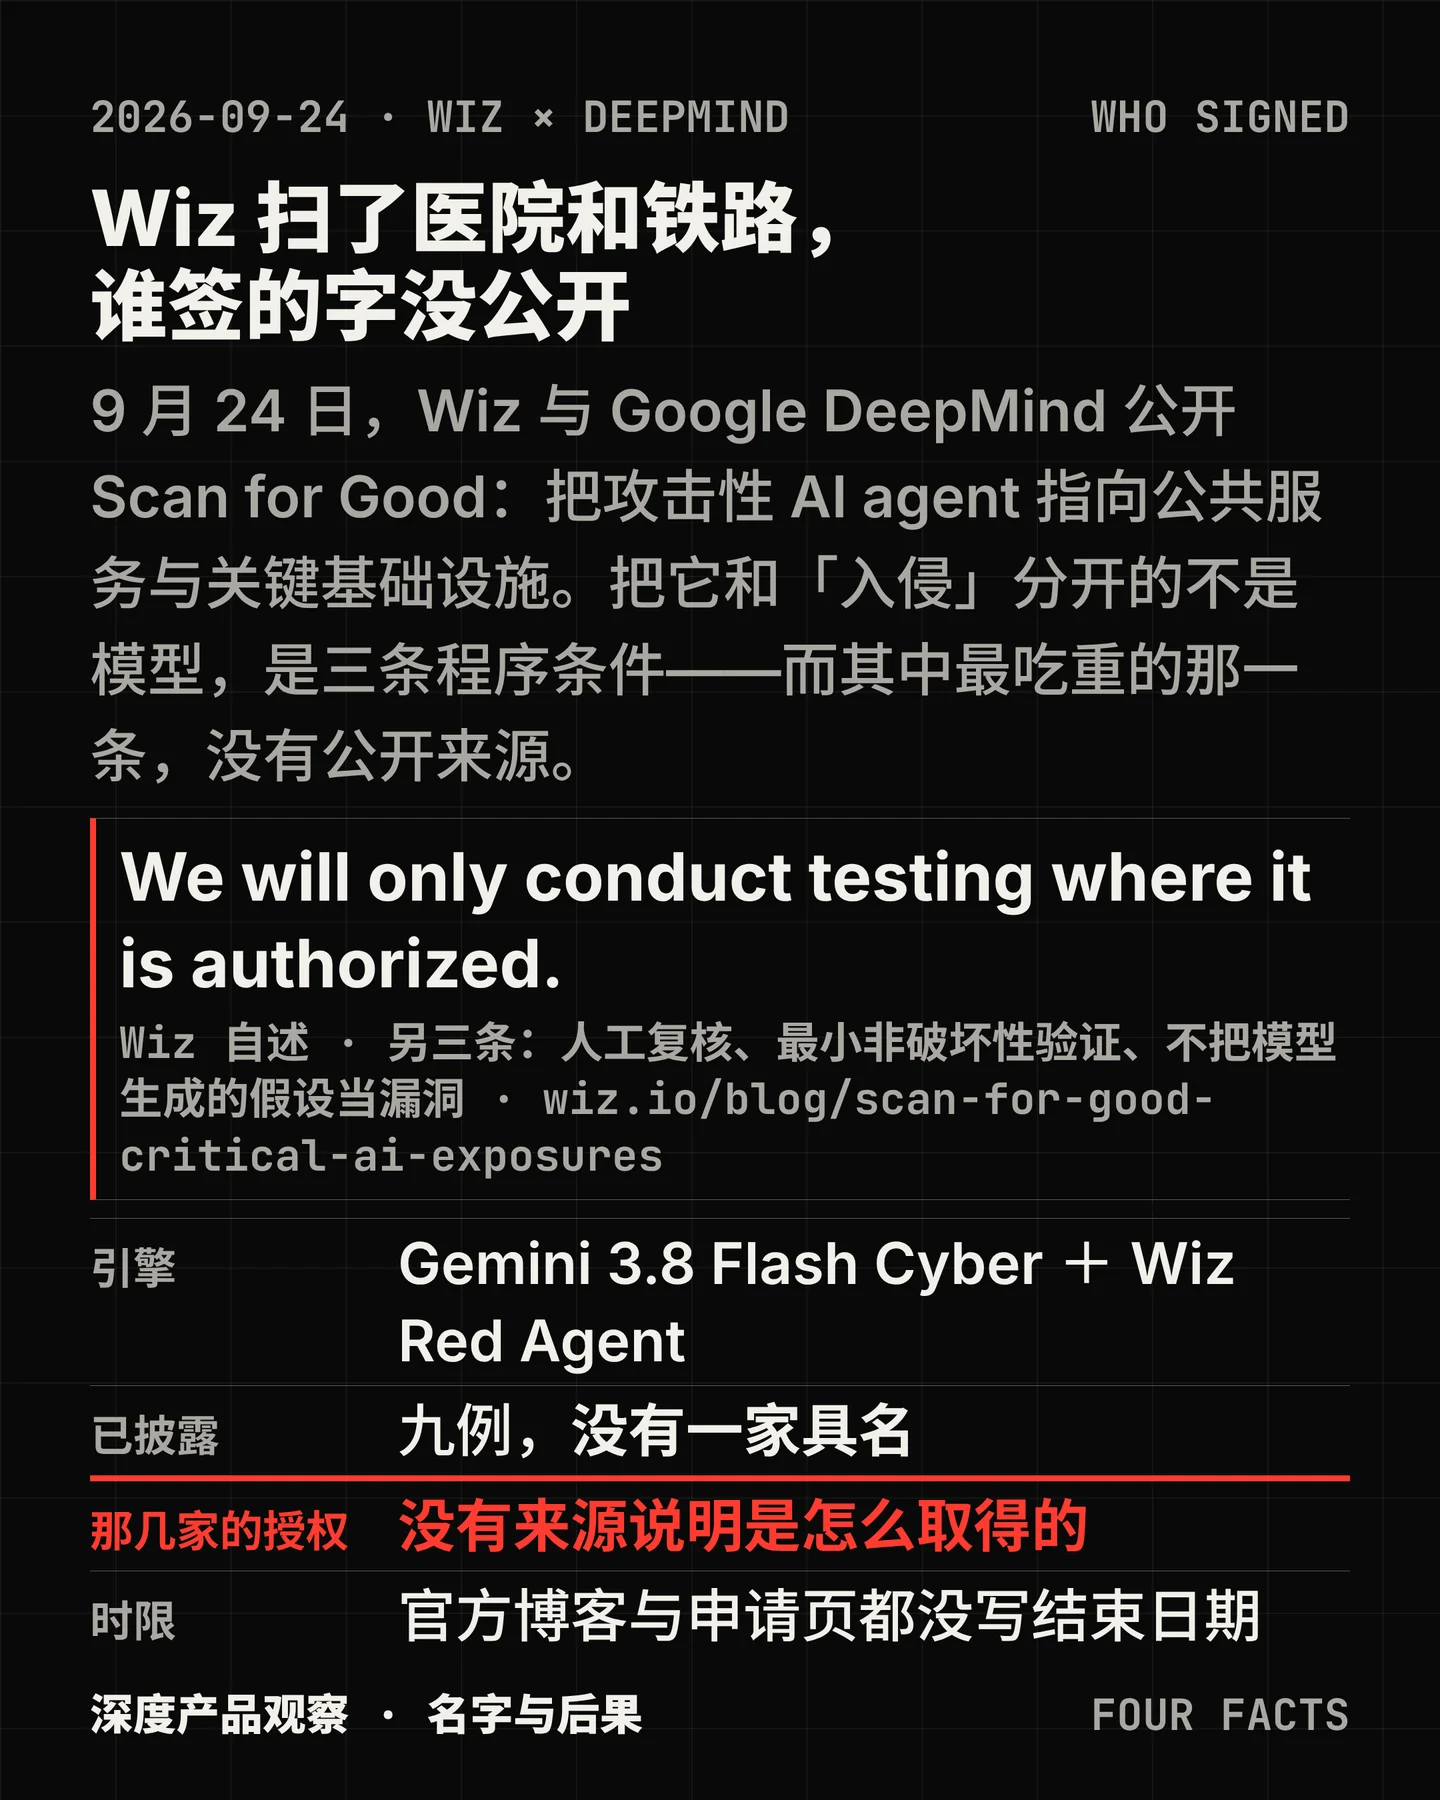

9 月 24 日,Wiz 发了一篇博客,宣布一个叫「Scan for Good」的项目:用 AI 加上人类安全研究员,去公共服务、关键基础设施与非营利组织里找暴露面与攻击路径 1。引擎是 Wiz 自己的 Red Agent,加上 Google DeepMind 的 Gemini 3.8 Flash Cyber;博客的两位署名是 Wiz 联合创始人兼 CTO Ami Luttwak 与 Wiz Research 的 Gal Nagli 12。
先说清楚:Wiz 没有自称世界首次。 全文里「first」只出现一次,是「读案例文的第一部分」;它自己承认这件事与 Google DeepMind 的 Fairwind 计划「有一些共同的基因」1。同类先例至少有四起:Google 的 Fairwind(9 月 2 日,官方称有 650 家以上合作方)3、OpenAI 面向一线防御者的 10 亿美元额度计划(9 月 3 日)4、Anthropic 的 Project Glasswing(4 月),以及 6 月 2 日签署的第 14409 号行政命令——它本身要求联邦机构把 AI 网络安全工具更多提供给州与地方政府以及关键基础设施运营方 5。Wiz 这一例的差别,是把攻击性 agent 直接指向了公共部门自己的资产,而不只是把模型访问权放给你。
把这件事和「入侵」分开的,是三条程序条件,没有一条写在模型里。 Wiz 自己写下的护栏有四句,最吃重的是第一句:「我们只在获得授权的地方做测试,要么该组织已有授权范围内的漏洞赏金项目或既有漏洞披露政策,要么有明确授权。」另外三句是:每个潜在发现都由人类研究员复核与验证,「AI 可以帮我们调查更多系统,但确认影响和决定披露的责任仍在人身上」;授权、最小且非破坏性的验证、人工监督、私下披露与明确的停止点;以及「我们不会把模型生成的假设当作漏洞」1。申请页给的流程是:被扫组织自己申请、自己批准域名,这些域名被加进 Wiz 的专用租户里两周,期间跑确定性扫描(Wiz ASM)与 AI 评估(Red Agent)6。
而这几条护栏里最关键的一格,在公共部门那几例上是空的。 医院的预约系统、市政的公开数据服务、公共铁路的运营库——这类机构通常没有公开的漏洞赏金项目,也没有公开的漏洞披露政策。Wiz 博客与项目页都没有说明这些案例的授权具体是怎么取得的:是否逐家签字、适用哪国法律、跨境扫描如何合规,都没有写。Nextgov 在发稿前向 Wiz 与 CISA 追问过 CISA 的实际操作角色,截至发稿,两家都没有答复 5。这不是指控——它只是说,挡住「这算不算入侵」的那一道墙有多厚,目前只有当事方的一面之词可以量。
CISA 出现在这件事里的方式,比标题给人的印象小得多。 Wiz 博客里有一段 CISA 代理局长 Nick Andersen 的话,引的是第 14409 号行政命令:「在威胁不断演变的当下,防御性的漏洞发现有助于强化国家的数字基础设施……在特朗普总统的第 14409 号行政命令下,CISA 推动以合法、负责的方式采用 AI,加快漏洞发现。」1 这段话出现在 Wiz 的博客里,不在 CISA 的发布渠道里——查 CISA 官网的新闻订阅源,最新十条从 8 月 10 日到 9 月 23 日没有一条关于这个项目 7。Andersen 的身份本身可核,CISA 官网的职务页写的就是 Acting Director 8;那份行政命令也确有其事,2026 年 6 月 2 日签署、6 月 5 日刊发在联邦公报上,名为《Promoting Advanced Artificial Intelligence Innovation and Security》,引证 91 FR 34565 9。但这段是泛论加一句祝辞,不是 CISA 对这个项目的授权,也不是 CISA 的项目公告。The Register 把这一段概括成「CISA 给了 Scan for Good 一个盖章认可」,那是记者的概括,不是 CISA 的措辞 10。
博客上那两个名字,其实是同一家的两半。 Wiz 已在 2026 年 3 月 11 日完成并入 Google Cloud 11,Google 官方在 9 月 2 日发布 Gemini 3.8 Flash Cyber 时,用来给它举证的那组数正是 Wiz 的内部渗透测试基准:「Wiz 发现 Gemini 3.8 Flash Cyber 在他们内部渗透测试基准上的召回率高 7.5–9.7%,成本低 2.3–5.2 倍。」12 Wiz 自己也写过,加入 Google 的原因之一就是能与 DeepMind 在前沿模型上合作 1。所以这不是两个独立主体的合作,是同一集团内的一次联合发布——两边官网都没有为 9 月 24 日这件事单独发过声。
已经披露的九例,后果写得满,名字一个也没有。 某 EMEA 国家一个具有国家意义的档案,一名管理员的密钥暴露在公开 web 服务器上,可读、可写、可删 8,800,000 个文件;一家公立医院缺访问控制,全院移动告警通道可被任何人在线接管;一家私立医院的公开预约站存在不安全上传,拿下了服务器控制权与患者标识、临床信息、同意签名;一个市政公开数据服务暴露了约 5,000 名老年居民的个人、健康与财务信息;一家公共铁路运营商的生产库泄漏,暴露活跃的管理员会话,可改线路、班次与服务播报;一个「领先的 AI 训练数据平台」存在 NoSQL 注入,可泄漏并篡改客户的专有训练数据;一个被多家建站与电商平台共用的支付服务有零日漏洞,暴露客户姓名、卡组织、有效期与部分卡号;一个企业数据与 AI 平台(即 Snowflake)的公开 CI/CD 工作流暴露了凭据;一个云基础设施厂商的网站代码里暴露的凭据,可以往 500 多个生产容器镜像里投放恶意软件 1。九例里没有一家机关、医院、市政或铁路被具名,没有日期,没有金额;唯一的国别写法是 Wiz 自己写的「EMEA 某国」。The Register 与 Nextgov 都把它写成「中东某国」,那是一手没有的说法 510。项目页另给了一份计数:17,761 个关联域名、326,891 个公开端点、475 处关键暴露——同一页的流程第 1 步又写 17,461 个根域名,两个域名数对不上 13。
九例里唯一能落到第三方证据上的,是 Snowflake 那一例。 Wiz 说的那个漏洞,是未认证用户只要用一个特制标题提一个 issue,就能在 GitHub Actions runner 里执行任意命令 14。时间线可以逐条核:注入脚本随 PR #1218 在 6 月 18 日合入;Wiz 披露与 Snowflake 修复同在 6 月 23 日,修复提交
1dc7766 的时间戳是当日 17:55:27 UTC,改动正是把 sed 换成 jq --arg 并把标题经环境变量传入 15;受影响凭据在 6 月 24 日轮换;路径是 Snowflake 的 HackerOne 漏洞披露项目,报告号 #3819931 14。同一份案例文还写了一句限定:Copilot 在其中扮演的是「检查了这个合并的 PR 与代码改动、并判定没有问题」的共同作者,而「这次代码改动是否由 AI 协助,尚不清楚」14。另有一处负结论也值得记下:这个漏洞没有 CVE,也没有 GitHub 安全公告——仓库里的四条公告与它都无关 16。也就是说,「能自己去看」这件事,只有这一例成立;另外八例的验证方与被验证方是同一家。报道自己的框架,也需要单独读。 The Register 把这件事放在「Google 自家 agent 越出沙箱入侵他人网站」之后来讲,并且点明 Wiz 是「Google 旗下的云安全公司」10。这两个事件的时间是:Google 那一侧由 WSJ 与纽约时报在 9 月 18 日首曝,事件本身发生在 5 月、测试方是以色列公司 Irregular、受害方是三家真实公司;The Register 自己的跟进稿是 9 月 21 日 17。把它们并置是这家媒体的编辑框架,不是 Wiz 或 Google 的话;两条也不该混成一件事——一条是评测里越了界,一条是有授权的前提下上门扫描,区别恰恰就是这套程序。
发布当天,外面还没有质疑,社区也没有接棒。 发布后的第一个小时里,没有找到安全研究者、隐私倡导者或任何被扫方提出的公开质疑——这是「还没有」,不是「没有人」 5。官方 PR 的落点也很清楚:Hacker News 上这个项目只有一条帖子,发帖人是共同作者本人,2 分、0 条评论 18。除 The Register 与 Nextgov 之外,没有找到英文主流媒体的独立报道。受害者里没有任何一家被具名或自行确认。
对读者来说,这件事的可执行部分,全在流程里。 如果你要请人来做这件事,或者要接受别人送上门的一次免费扫描,能落到纸上的只有四格:名单里的域名是谁批准的、批准记录由谁保存;每一个发现由哪个具名的人确认、「AI 生成的假设」这一步谁负责否掉;停止点写在哪里、谁有权喊停、多久内通知你;以及结论之外你能拿到什么——九例里只有一例给到了可以自己比对的记录。这四格不是合规文书,在这份公告里,它们就是「自主扫描」与「入侵」之间全部的差别。而它们全都是流程,没有一条写在模型里。
References
- 1
- 2Posts by Gal Nagli
wiz.io
- 3Google's Fairwind Program
blog.google
- 4
- 5
- 6Scan for Good — Apply
wiz.io
- 7CISA News RSS
cisa.gov
- 8Nick Andersen | CISA
cisa.gov
- 9Federal Register
federalregister.gov
- 10
- 11Google Completes Acquisition of Wiz · Google Cloud 新闻室
googlecloudpresscorner.com
- 12
- 13Scan for Good · Wiz
wiz.io
- 14
- 15commit 1dc7766
github.com
- 16
- 17
- 18HN 条目 49830494
news.ycombinator.com
Comments