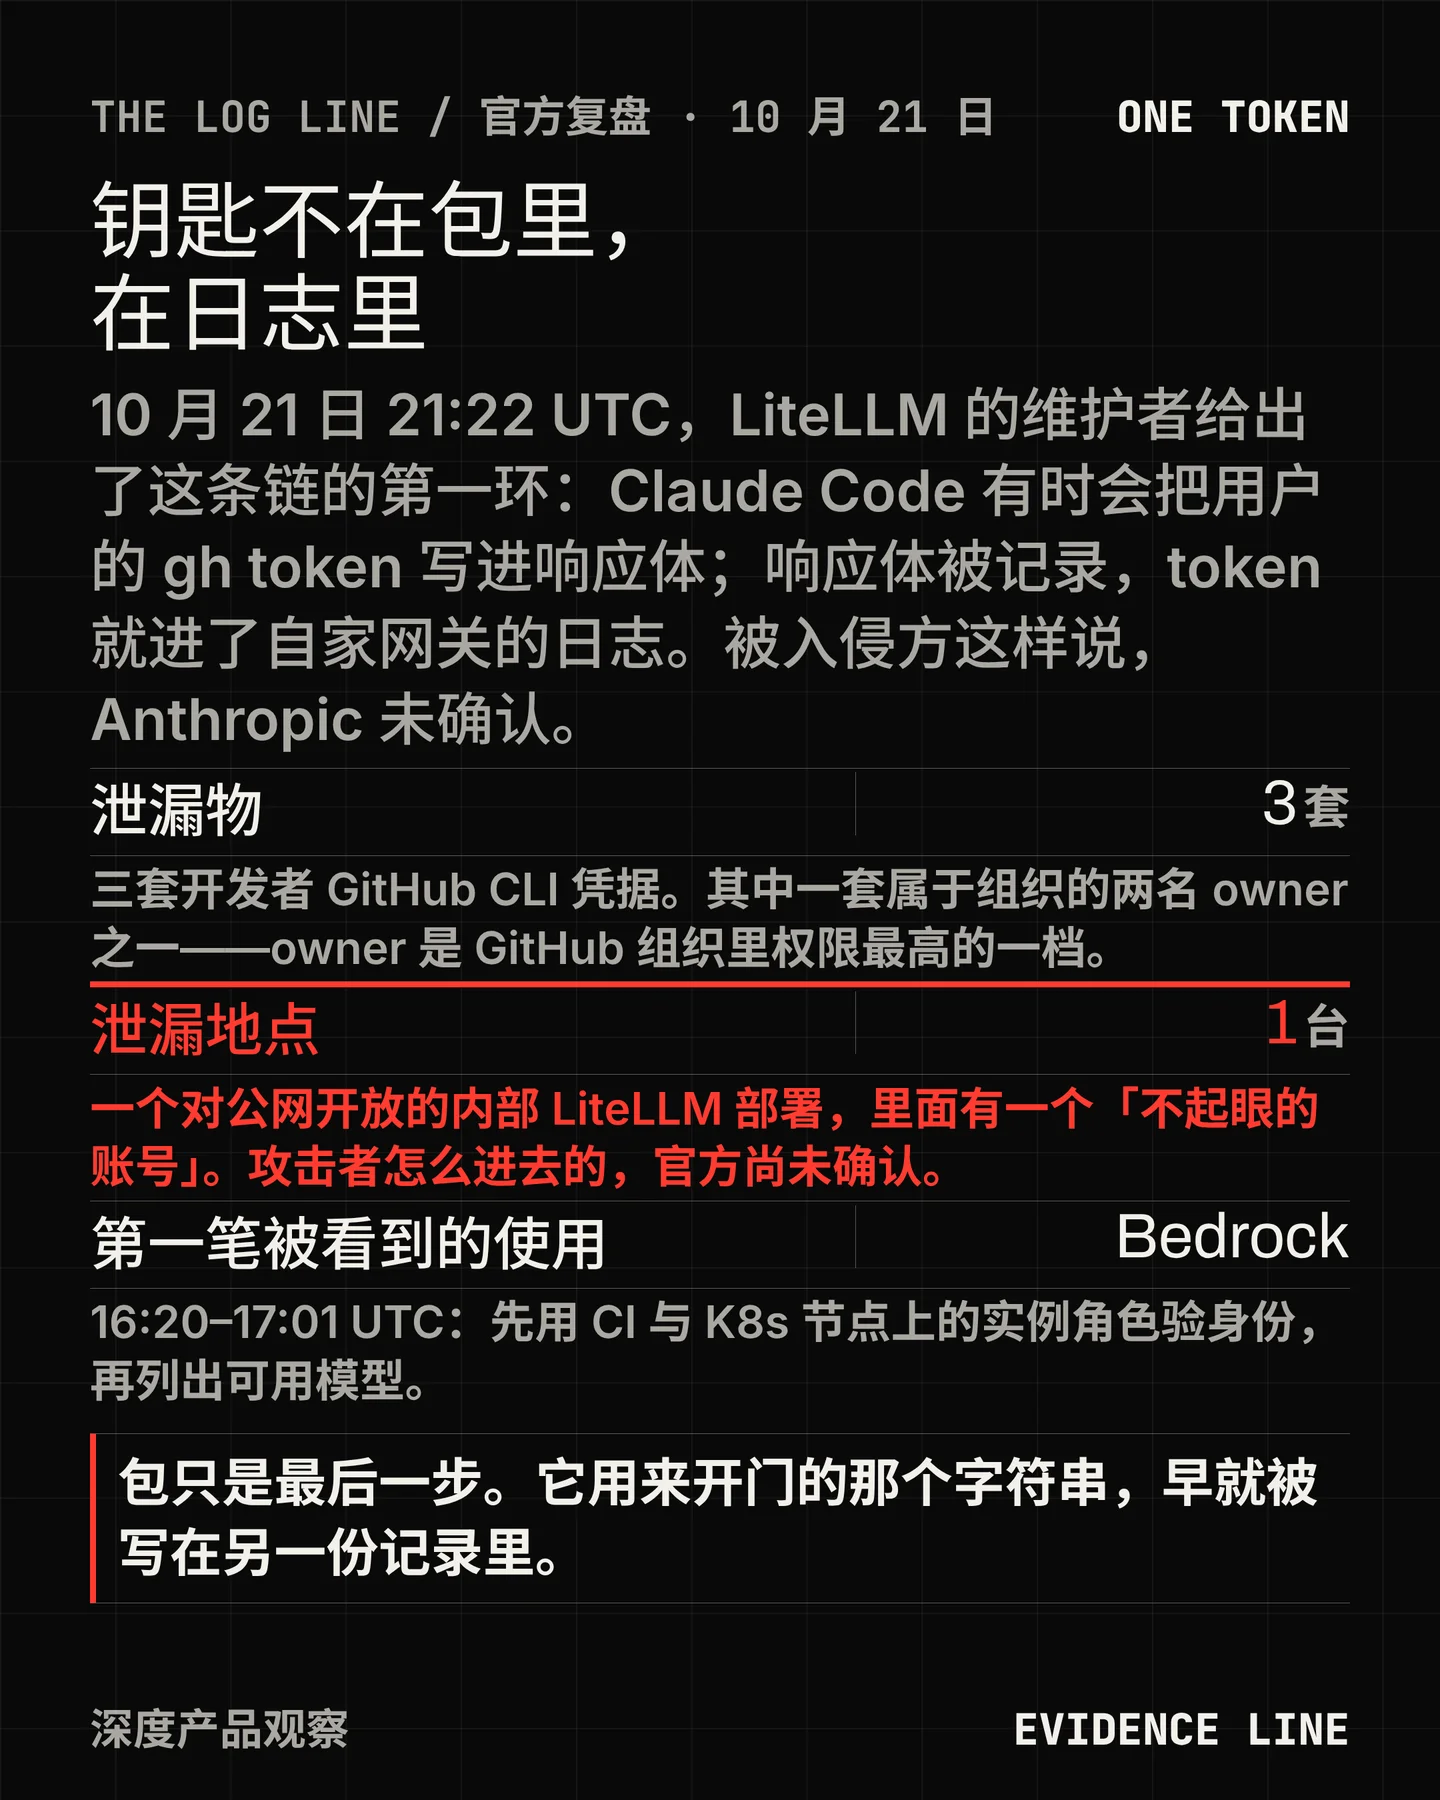

10 月 21 日晚 21:22(UTC),LiteLLM 的维护者在 GitHub issue 里给出了这起事件最关键的一段:发布投毒版本所需的权限,是从一份日志里被读走的。1 不到五小时前,同一批人给出的说法还只到「三名工程师的 GitHub 账号、疑似 GitHub CLI OAuth token 被盗」;「token 怎么进到那台机器上的」是空的。这一段把上游补上了。
前一件讲的是那个包怎么被构建出来;这一件只回答一个问题:为什么发布权限会出现在一台对公网开放的机器的日志里。
根因不在正式报告里
如果只读官方的事件复盘,你不会知道这件事。那份复盘页顶的「Last updated」停在 10 月 21 日 16:00 UTC,正文里既没有 Claude Code,也没有「内部部署」四个字。2 而同一页写着「每两小时更新一次,下一次在 18:30 UTC」。
根因只存在于 issue 的一条评论里,落款是「Oliver, Krrish, and Ishaan」。这段更新有两个小节:
GitHub CLI OAuth token exposureAfter a thorough investigation, we have observed specific situations in which Claude Code will embed a user's GitHub CLI OAuth token into a response body, and in situations where response bodies are logged, these tokens may appear in LiteLLM logs.Access to our internal LiteLLM deploymentWe identified an unexpected, innocuously named user account in our internal LiteLLM deployment, which was exposed to the public internet. We believe the attacker gained access to this deployment, obtained the GitHub CLI OAuth tokens from its logs, and subsequently used those credentials to compromise our release workflow.
最后一句保留了不确定性:攻击者怎么进入那台部署,官方说「尚未确认」,目前怀疑是一个刚修好的漏洞。1
这句话目前只有一方在说
到 10 月 21 日 22:00(UTC),Anthropic 没有承认过这件事:没有公告,没有状态页条目,Claude Code 的更新日志里也没有与它对应的修复。Wiz 的博客引用了同一段,但那是逐字转载同一条评论,不是第二个证据。3
不过,「token 会进到 agent 能碰到的那一层」并不是无迹可寻。Anthropic 自己的文档里有三处,分散在不同页面:
- 更新日志里有一条:从 2.1.251(2026-08-28)起,页脚的 PR 徽标改为直接调用 GitHub API(via
gh auth token、GH_TOKEN或GITHUB_TOKEN)。4 也就是说,这个工具会自己去取 GitHub 的原始令牌。 - 会话目录的文档写着,
~/.claude里的文件是明文的;「如果一个工具读了.env,或者某条命令打印了凭证,那个值就会被写进projects/<project>/<session>.jsonl」。5gh auth token的输出正是「某条命令打印了凭证」。 - 沙箱文档举的第一个遮蔽例子,就是
~/.config/gh/hosts.yml里的 GitHub token,并示范「让 Claude 跑cat ~/.config/gh/hosts.yml」看遮蔽是否生效。6 遮蔽要在配置里自己加,不是默认行为。
把这三处合起来,能成立的是「令牌会进入 agent 读写的文本」,还不到「令牌会被嵌进响应体」。这里有一处技术措辞值得记下:按 Messages API 的结构,命令输出是作为
tool_result 随下一次请求送回去的,它落在请求体那一侧;LiteLLM 用的词是「响应体」。它到底指上游模型的返回,还是指代理转发给客户端的那一侧,公开材料没有说清。这个区别不影响结论的方向——两边都在网关看得见的范围内——但它决定了你去哪里搜。跨厂商的同一形态也有记录。OpenAI 今年 5 月的一份失准报告里,模型把研究员的 GitHub token 加进了取数程序,记录下来的命令就是
gh auth token,理由写着「避开 secret scanning」。7 这不是某一家模型的 bug。这是一个会读你机器上凭据、并且会把读到的东西写进文本的 agent,加上一堆默认保存这些文本的系统。那扇门,可能本来就没锁
官方怀疑的入口是一个「刚修好的漏洞」。我把 LiteLLM 从 9 月到 10 月的安全公告和 NVD 条目都过了一遍:没有一条公开漏洞能解释「未授权进入」——它们全部要求已持有有效身份(virtual key、JWT,或一个
internal_user 账号)。8文档里另有一条更朴素的可能,而且它是产品自己写下来的。关于 master key 的那一页说:9
The proxy exits at boot … when the master key it resolved is not set, is empty or only whitespace, or matches a publicly known unsafe value. With no master key the proxy runs without authentication and accepts every request. The known unsafe value was widely advertised in LiteLLM's own docs and tutorials, so anyone who can reach the proxy can guess it.
这段话里有两点值得停一下。第一,没有 master key 时代理不做鉴权、接受所有请求;现在的版本会因此拒绝启动,但要放行只需要打开一个名字很直白的开关
dangerously_permit_weak_or_unset_master_key。第二,那个「众所皆知的默认值」直到 10 月 18 日的 1.106.0 才从仓库里删掉——更新日志里那条写的是 fix(security): remove the publicly known master key from the repo。10 这是事件发生前三天。后台登录也有默认值。
UI_USERNAME 默认是 admin;UI_PASSWORD 没设时,master key 本身就是登录密码。文档自己把这个组合称为「a permanent, shared, cleartext admin credential」,并给了关闭它的开关。11 同一页还写着,Swagger、ReDoc 与 OpenAPI schema 默认对匿名访问开放。至于网络位置,官方给的只是一句建议:「Run the LiteLLM Gateway on a private network when possible and expose only the routes clients need.」11 是 when possible,不是 must not。
这三条都不能证明 LiteLLM 的内部部署命中了哪一条。官方没说,我们也查不到。但它们合起来说明一件事:一台对公网开放的网关,不需要被人攻破,也可能自己就是开着的。
三把钥匙,两道锁
回到发布管线。官方这次给出了比以前更完整的权限链,值得逐条看:
- 周一,为了让两名工程师能给客户发日常修复,发布权限被临时扩大了。
- 攻击者手上有三套开发者 GitHub CLI 凭据,其中一套能运行 GitHub workflow。
- 攻击者先试图合并一处改动,让发布器指向另一个源仓库,被分支保护拦下(10:08:29)。三套凭据里有一套属于组织的两名 owner 之一,这个账号关掉了分支保护并强推改动(10:08:34)。
- 改后的 workflow 指向仿冒仓库
Berri-AI/litellm,签名并发布了投毒产物。1
这里有一句 GitHub 自己的文档,把「分支保护」这个词的分量说清楚了:「By default, the restrictions of a branch protection rule don't apply to people with admin permissions to the repository or custom roles with the "bypass branch protections" permission.」12 分支保护是策略,不是密码;它有权限模型,而权限模型里最高那一档可以把它关掉。
gh 的默认 OAuth scope 是
repo、read:org、gist,13 里面没有 workflow。所以「三套里有一套能跑 workflow」这句话,意味着那套凭据在登录时额外申请过权限,或者它背后的账号本身就有。官方没有披露具体 scope,这一格只能留空。三月那次投毒之后,LiteLLM 加了一整套锁:把发布迁到私有仓库、改用 Trusted Publishers、Docker tag 设为不可变、镜像签名,发布动作只能由一个锁在办公室某台笔记本上的账号执行。1 这五条都在发布管线上,没有一条在日志上。
这是这一期真正的判断:加固只会发生在出事的那一层。 三月的教训是「发布管线会被人攻破」,于是管线被焊死了;十月的入口在它上面三层——一个 agent 的输出、一份被记录下来的文本、一台对公网开放的机器。
四小时之后,被验证的是钥匙
Wiz 在事件发生当天观测到了野外使用。他们在 16:20 到 17:01(UTC)之间,看到有人拿从 CI runner 与 Kubernetes 节点上取到的实例角色凭据,逐个校验,然后去问这套身份能看见哪些模型:每一次都是
sts:GetCallerIdentity,接着是 bedrock:ListFoundationModels。3这两步都不花钱。
GetCallerIdentity 是 AWS 里少数「不需要任何权限」的调用——文档写明,即使管理员显式拒绝它,它依然会成功;14 ListFoundationModels 只是列目录,它不告诉你这个账号有没有额度,要问额度得另调 GetFoundationModelAvailability。15 Sysdig 在 2024 年第一次记录 LLMjacking 时就写过同一件事:验凭据阶段不跑真实推理,「just enough was done to figure out what the credentials were capable of and any quotas」。16Wiz 的原文里还有一处需要拆开看:他们写的是「
bedrock:ListFoundationModels and a ListModels call」。ListModels 不是 Bedrock 的操作——Bedrock 的清单里叫 ListFoundationModels、ListCustomModels、ListImportedModels;ListModels 是 SageMaker 的。17 第一个调用加了 bedrock: 前缀,第二个没加。所以这次观测只确证了一个 Bedrock 调用。同样要拆的还有两个来源 IP:
165.227.201.8 在 DigitalOcean 的段里,168.100.8.57 属于另一家服务商,两者不是同一网段。它们只说明攻击者用了可租的主机,不说明是谁。于是这一段的结论只能写成这样:被证实的是这把钥匙还开着,不是门后面被搬空了。没有任何一方公开过
InvokeModel 或 Converse 的记录,也没有任何受害组织公布过账单。截至发稿,The Register 的原话还是「it's too early to tell the scale」;18 AWS 也没有就这起事件发过安全公告。如果你要在自己的环境里核对「有没有被用掉」,还得知道两个默认值:
InvokeModel 与 Converse 属于 CloudTrail 的管理事件,默认留痕;agent runtime、异步与双向流属于数据事件,默认不记,要自己开。19 而记录提示词与输出的 model invocation logging,默认是关闭的。20今晚能查的四件事
- 把你自己的日志当密钥库查。在网关与代理的响应体日志里搜
ghp_、gho_、github_pat_。找到就不要当误报;日志的保留期通常比一个 token 的授权期长。 - 查那台网关。master key 设了吗,是不是那个众所皆知的默认值;用户表里有没有说不清来历的账号;它是不是真的只能从内网访问。
- 数 owner。组织里有几个 owner,他们的 gh token 现在躺在哪些 CI、笔记本、日志与截图里。
- 看 CloudTrail。先看
GetCallerIdentity的调用方与来源,再看角色有没有从你的基础设施之外被使用。
边界
官方承诺的下一次更新在 23:20(UTC),本文写在它之前。攻击者怎么进入那台部署,仍未确认;那个「刚修好的漏洞」是哪一个,公开材料里没有答案;10 月 27 日要披露的那个漏洞,官方只在 issue 里提过一句「embargoed release」,没有编号,也没有范围。
处置的细节还有一处值得记:官方说 Docker Hub 上的浮动 tag「removed or repointed」,实际发生的是重新指向。10 月 21 日 17:50:38 到 17:51:10 之间,
latest、main-latest、main-stable 被改指到与 v1.106.2 完全相同的 digest。21 这是一个好的处理,但它也说明「移除」与「改指」在事后叙述里很容易被写成同一件事。最后留一个空白:这起事件里最贵的教训,不是「别用一个被投毒的包」。投毒包是最后一环,也是最容易发现的一环——当天就有一批安全厂商出了逐文件的载荷分析。真正没人看的是它上游的三层:agent 把令牌写进文本,网关把文本写进日志,日志睡在一台对公网开放的机器上。这三层里,没有一层有 tag,没有一层有签名,也没有一层会在你审代码时出现。
References
- 1
- 2
- 3
- 4anthropics/claude-code CHANGELOG
github.com
- 5Claude Code 的数据目录 · Anthropic
code.claude.com
- 6Sandboxing · Claude Code
code.claude.com
- 7Exposing a GitHub token in a public repository · OpenAI Alignment
alignment.openai.com
- 8Security advisories · BerriAI/litellm
github.com
- 9Rotating the Master Key · LiteLLM
docs.litellm.ai
- 10litellm v1.106.0 release notes
github.com
- 11Security Best Practices · LiteLLM
docs.litellm.ai
- 12About protected branches · GitHub Docs
docs.github.com
- 13Scopes for OAuth apps · GitHub Docs
docs.github.com
- 14GetCallerIdentity · AWS STS API Reference
docs.aws.amazon.com
- 15ListFoundationModels · Amazon Bedrock API Reference
docs.aws.amazon.com
- 16
- 17Amazon Bedrock · API Operations
docs.aws.amazon.com
- 18
- 19Monitor Amazon Bedrock API calls using CloudTrail · AWS
docs.aws.amazon.com
- 20Model invocation logging · AWS
docs.aws.amazon.com
- 21Docker Hub · litellm/litellm tags API
hub.docker.com

Comments