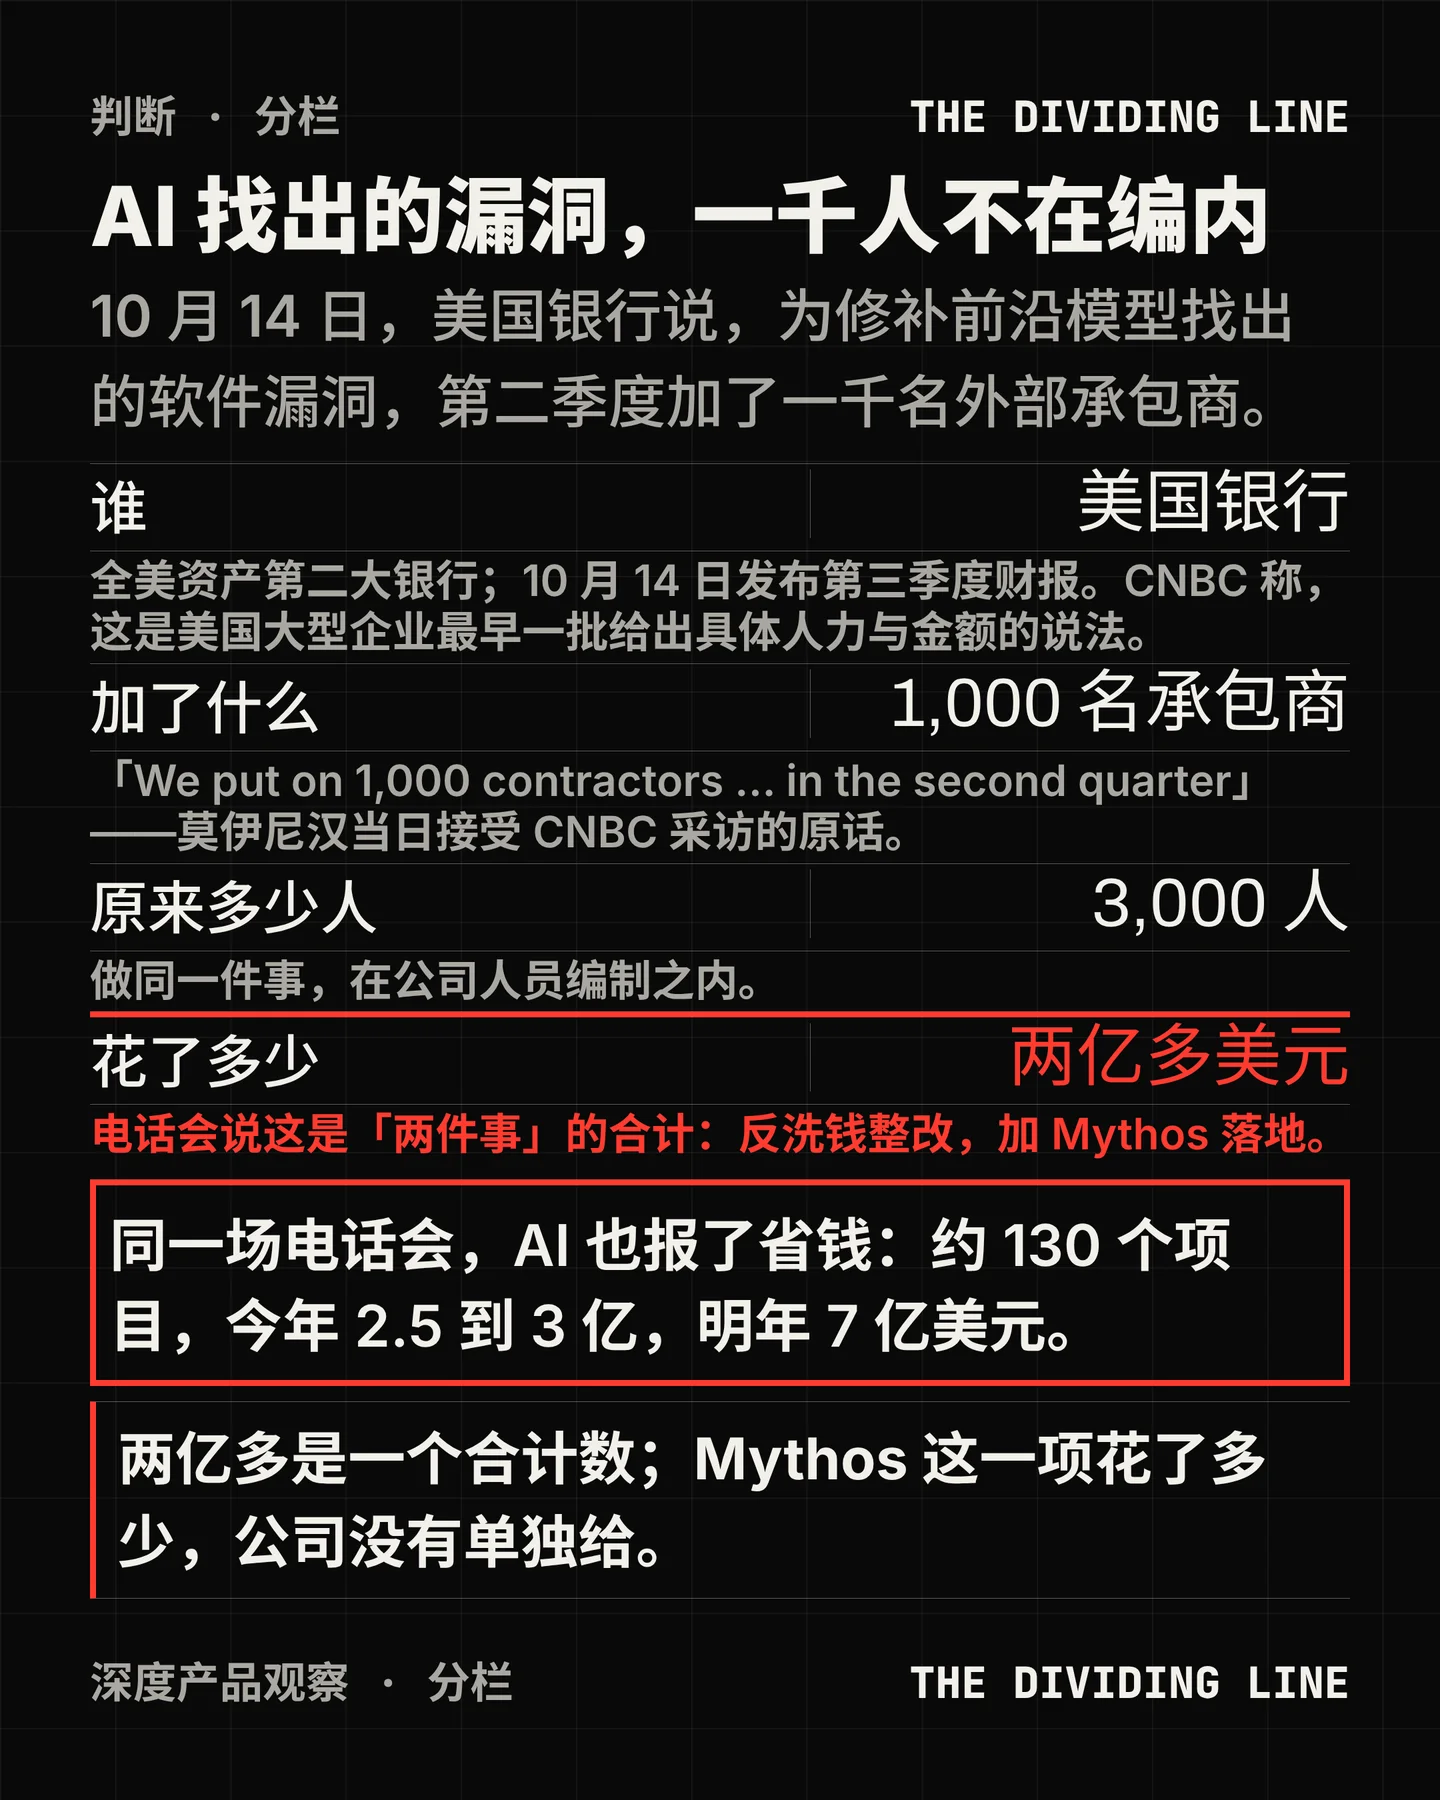

10 月 14 日,美国银行发布第三季度财报。当天上午,这家银行的董事长兼 CEO 布莱恩·莫伊尼汉先在自家的财报电话会上答分析师问,随后接受了 CNBC 的采访。两场里,他都讲到了同一件事:为了补上前沿模型找出来的软件漏洞,这家银行多了一批人。1
在采访里,他用的词是承包商:「We put on 1,000 contractors to help us do the patching work in the second quarter, and those people remain here today, helping us, on top of the 3,000 people we have in that area.」——第二季度加了一千名承包商做补丁,这些人今天还在,下面另有三千人。1
电话会上,回答富国银行分析师 Mike Mayo 的提问时,他换了个说法:这一千人「不在人员编制里,在顾问费里」(not in the headcount but in consultants)。23
那两场里给出的钱是同一个说法:「a couple hundred million plus」。这笔钱不是单独为补丁花的。莫伊尼汉在电话会上拆了一遍同比多出来的 12 亿美元费用:约 4.5 亿是财富管理的激励,约 3 亿在市场业务,剩下大约 4 亿,其中两亿多是两件事——反洗钱的整改,和 Mythos 落地的整改。2 同一场会上,Truist 的分析师 John McDonald 问起监管整改本身花了多少,他给的也是「这一季两亿多美元出头」。2 换句话说,这两个口头数字的指代范围并不一致,而这两件事各自花了多少,公司没有给。
这一千人在补什么
Mythos 是 Anthropic 的一个模型。2026 年 4 月 7 日,这家公司发布了 Project Glasswing:把 Claude Mythos Preview 的访问权交给一批组织,用于防守自己的软件。发起方名单里有 AWS、苹果、博通、思科、CrowdStrike、谷歌、摩根大通、Linux 基金会、微软、英伟达和 Palo Alto Networks,另有 40 多家维护关键软件的组织。Anthropic 自己给这个模型的定位是:在寻找和利用软件漏洞上,它可以超过除最顶尖人类之外的所有人。4
这家公司当时就写明白了后面会发生什么。同一天的 Glasswing 公告里说,Mythos Preview 已经在每一个主流操作系统和每一个主流浏览器里找出了数千个高危漏洞,其中一部分「survived decades of human review and millions of automated security tests」。4 一个半月后的进度更新里,这句话变成了数字:约 50 家伙伴在一个月里合力找出了一万多个高危或严重漏洞;Anthropic 自己扫的一千多个开源项目里,模型报了 23,019 个问题,其中它估为高危或严重的 6,202 个。5
真正值得盯的是这份更新里的一张流程图。它把从发现到修好分成几步,而每一步都在大幅缩水。到 2026 年 10 月 2 日,Anthropic 的漏洞披露台账上是这样一条链:模型给出的候选漏洞 29,439 条;交给六家外部安全公司逐条复现和定级的 6,123 条;确认为真实漏洞的 5,674 条;最终报给软件维护者的 6,157 条(其中 4,824 条是应维护者要求直接转发、可能含假阳性);维护者已经回应的 5,103 条;而上游真正修好的,516 条。6
这份台账自己解释了这个落差,用的是一句写在页头的话:「the process of independent human triage and review is the rate limiting step」——独立的人工分诊与复核,才是限速的那一环。6 五个月前的更新里,同一件事被说得更直白:「The relative ease of finding vulnerabilities compared with the difficulty of fixing them amounts to a major challenge for cybersecurity.」并且配了一句时间尺度:一个高危或严重漏洞,从 Mythos Preview 找到它到打完补丁,平均要两周。5
所以莫伊尼汉加的那一千人,落点并不神秘。他自己在电话会上说的是「we added 1,000 extra staff to work on that」——那件事就是 Mythos 的整改。2
为什么这一环快不起来
修补慢,不是因为没有工具,而是因为瓶颈不在一台机器能加速的地方。
2026 年 4 月 7 日的技术文里,Anthropic 写过一句当时看起来刺眼的话:「the length of this process also means that fewer than 1% of the potential vulnerabilities we've discovered so far have been fully patched by their maintainers.」7 到 5 月 22 日,已报给维护者的高危 / 严重漏洞是 530 个,其中打完补丁的 75 个。5 到了 10 月 2 日的台账上,这个数变成了 516。6
修补这一侧慢在哪里,有几个可以并排看的数字。
一是维护者的产能。Anthropic 在 5 月的更新里承认,有几家维护者告诉它自己「currently severely capacity constrained」,甚至有维护者请它放慢披露速度,好腾出时间设计补丁。5
二是模型自己写补丁的水平。1Password 的研究团队让两个前沿模型生成了 6,080 个补丁,其中真正把漏洞完整修好的占 26%;约 54% 的情况是没修好、引入了新漏洞,或者两样都占。8 Veracode 在 100 多个模型、80 项编码任务上的平均安全通过率是 56%。9
三是「修谁的代码」这件事的差别。Anthropic 有一组对照:开源项目的补丁要等志愿者维护者走完协调披露流程;而企业修自己的代码快得多——它的企业工具上线三周,就被用来打掉了 2,100 多个漏洞。5 这句话反过来读,就是莫伊尼汉那句「你修不了别人的代码」的经济学版本。
四是「发现」这一侧的门槛也并没有像宣传里那么独有。CNBC 5 月的一篇报道里,三家安全公司分别表示,用更老或更小的模型加上编排,能复现 Mythos 的同类结果。watchTowr 的 CEO 本·哈里斯说,业界现在的情况是「people are able to reproduce the vulnerabilities found with Mythos through clever orchestration of public models」;Aisle 的创始人 Stanislav Fort 打了个比方:「A thousand adequate detectives searching everywhere will find more bugs than one brilliant detective who has to guess where to look.」10
发现变便宜、修补不变便宜,结果就是甲方开始为修补这一侧付钱。这半年里,软件厂商自己的动作可以作证:微软说补丁量会「continue trending larger for some time」,同时明说「we are not changing our bug bar」,并提醒客户要准备好应付更多需要立刻处理的计划外更新;11 Chrome 在 149 和 150 两个里程碑里修了 1,072 个安全问题,超过此前 23 个里程碑的总和,于是开始试点每周两次安全更新;12 Oracle 从 5 月起把安全补丁改成按月发布;13 Palo Alto Networks 一个月的安全公告里放了 26 个 CVE、对应 75 个问题,而它的常态是每月不到 5 个 CVE。14
政府一侧也动过。2026 年 6 月 10 日,美国网络安全和基础设施安全局发布了 BOD 26-04,同时撤销了 2019 年的 BOD 19-02 和 2021 年建立「已知被利用漏洞」目录的 BOD 22-01:整改期限不再由「是否在目录里」一条决定,而由资产暴露面、是否已被利用、是否可自动化利用、技术影响四个变量分档。这份指令正文里给的理由之一是:「Cyber threat actors exploit unpatched vulnerabilities, and their use of AI may further narrow the time defenders have to react between patch release and possible exploitation.」15 这个变化的方向,和莫伊尼汉说的「得走在他们前面」是同一件事。
这笔钱落在哪一格
回到那家银行自己的账。
第三季度的财报新闻稿里,费用是 197 亿美元,同比多出 24 亿,其中 12 亿是一笔不可抵税的监管和解费用——10 月 13 日,财政部宣布的处罚总额超过 12.1 亿美元:FinCEN 的 12 亿,其中计入货币监理署 7.5 亿的民事罚款——后者是该署历史上最大的一笔;另有海外资产控制办公室 1,160 万美元的制裁和解。剔除这笔之后,调整后费用 185 亿美元。16171819
在这一堆数字里找那一千人,是找不到的。把这天公司发布的几份文件全文检索一遍:财报新闻稿、8-K、投资者演示、补充材料,四份里「Mythos」「contractor」「patch」「remediation」「consultant」全部零命中。2021 这几份文件里提到 AI 的只有一句,出自莫伊尼汉的署名评论:「more than 200,000 teammates using AI tools and 300-plus approved use cases across the company」。16
也就是说,一千名承包商和那两个「两亿多」,只存在于口头场合:采访和电话会。而电话会在公开渠道上目前只有机器转写,没有公司发布的正式逐字稿;我核对的两份独立转写措辞几乎一致,说明它们很可能来自同一路自动转写。23 转写本身也有出入——比如「not in the headcount but in consultants」这一句,有一份版本少了一个 but。22
口径不止这一处对不齐。同一家公司对「AI 用到了什么程度」给了三个数:新闻稿里是 300 多个「已批准用例」;电话会上是「about 130 different projects implemented」;一个月前在巴克莱的会议上,时任联合总裁说的是「about 140 uses have been implemented, at a cost of $400 million, generating a benefit of $800 million」。23 三个数各有各的口径,而公司没有定义它们。
人员那一项也一样。莫伊尼汉在电话会上说同比减少 3,000 人、「约 1.5%」,经理层减少约 5%,而面对客户的一线人员在增加;2 首席财务官在备稿里说的是「our headcount was down nearly 3,500 from a year ago」;2 CNBC 报道里写的是约 3,400 人。1 写进文件里的那个数是明确的:财报稿的数据表记 209,911 人对 213,384 人,同比减少 3,473 人、1.63%。16
一边是「两亿多」这个合计数找不到对应的书面记录,一边是减员 3,473 这个数安安静静躺在表格里。同一场财报日,两种口径的待遇不一样。
硬币的另一面也在同一场电话会上被报了出来:约 130 个 AI 项目,回报是投入的两到三倍,节省额从今年的 2.5 亿到 3 亿美元,明年到 7 亿美元;技术开发那一块一年花 40 多亿美元,效率提高 10%,「next year we get 10% more work for the same cost」。2 按他的说法,明年同样的钱可以多做 10% 的活。AI 在这家银行的账上同时是收入和成本,而这两笔钱并不抵消:一笔是一次性的、按人头雇来的修补产能,一笔是持续的、按项目算的效率提升。
反过来说,这批漏洞还没被用
如果只听到这里,结论会是「前沿模型正在把全球软件拆开」。但同一批数据还支持另一个读法,而且这个读法来自独立方。
VulnCheck 的安全研究员 Patrick Garrity 从 4 月起建了一份台账,逐条追踪署名给 Anthropic 或 Project Glasswing 的 CVE,并把它们和已知被利用漏洞的索引做比对。到 9 月 21 日,这个数字是 225 条,其中有野外利用确认的只有 1 条——Ghost 的一个 SQL 注入。9 同期披露过的漏洞里,历史上最终被武器化的比例本来就只有 1% 到 2%,按他的判断,这一批漏洞从威胁角度看,和随机抽出的其他漏洞没有区别。24 他的原话是:「A lot of the hysteria we're seeing assumes that every vulnerability or bug is likely to be used by threat actors. But the reality is that only a small fraction ever get used in exploitation campaigns.」9
更早注意到这一点的是 Bruce Schneier。他在 6 月写道:模型找到了很多漏洞,有些确实危险,「But almost none of them has been patched. It's weird.」25
VulnCheck 还核了一件事:这份台账里同时给出模型自己的严重度评级和维护者的评级,两者对不上的比例很大——模型判为严重或高危的占 91.5%,维护者只判 51.3%。26 另一个开源项目维护者的经历是另一个尺度:curl 的作者 Daniel Stenberg 记录过,模型报来的 5 个问题最后合并成 1 个真漏洞。26
对整件事最直接的质疑来自竞争对手和旁观者。4 月 21 日,山姆·奥特曼在公开场合把这套讲法点破:「It is clearly incredible marketing to say, 'We have built a bomb, we are about to drop it on your head. We will sell you a bomb shelter for $100 million.'」27 CBS News 引用的两位研究者说得更轻:一位怀疑这是「a marketing ploy, perhaps towards IPO」,另一位说限制发布让这家公司「look to be the protectors of this responsible AI, but it also is a great marketing and advertising tool」。28 TechCrunch 在 4 月 9 日提了另一个动机:把最强模型放进企业协议、不再对小型实验室开放,这件事本身有商业上的好处。29 Business Insider 汇总的一批具名评论里,Gary Marcus 说「To a certain degree, I feel that we were played」,David Sacks 说「it's hard to ignore that Anthropic has a history of scare tactics」。30
反面的证据里也有一条对「没那么吓人」的限量。英国 AI 安全研究院 4 月评估过这个模型的网络能力:在没有模型能完成过的专家级任务上,Mythos Preview 的成功率是 73%,也是第一个从头到尾解完它那条多步攻击靶场的模型;但报告同时写明,靶场和真实环境有重要差别,「we cannot say for sure whether Mythos Preview would be able to attack well-defended systems」。31
把这些并排放,能得到一个比两边都窄的结论:这一轮变化是真的,但它改变的是「漏洞发现的速度」到「修补产能」这一段的经济学,而不是「被攻破的概率」这一段。美国银行那一千人和两亿多,买的是一条队列的深度,不是一次已被证实发生的损失。这也解释了莫伊尼汉那句「Once you patch, you don't have to patch as much」为什么听上去乐观——他赌的是队列有底,而这条链上游的人目前给出的证据,是队列还没有见底:Anthropic 在 10 月 6 日把访问权限做成了三层,并把 Mythos 5.1 也放了进去。32
谁会受影响
买模型的企业。 这类支出现在的形态是「发现」和「修补」两笔钱。发现那一侧的价格是在下降的,而且不专属于任何一家——用旧模型加编排也能得到近似结果。10 修补那一侧的价格跟着人头走,而且不受模型降价影响。把这两件事放进同一个预算科目,明年做复盘时会看不出钱花在了哪里。美国银行的这次披露正好是一个反例:它把人力说了出来,却把钱和另一件事混在一起报。
采购与法务。 莫伊尼汉说了一句在合同层面很重的话:「We've got to be mindful that the people doing the software development are the people trying to sell us the services.」33 一个企业能自己修的只有自己的代码;厂商软件的漏洞,它只能等对方发补丁。这半年里厂商的口径是「量会继续变大」而不是「时限会变短」——微软明确说不会改 bug bar。11 既然买不到时限,能写进合同的就是时限:从漏洞被公开到厂商发布修复的窗口,以及超期之后的责任。
风险与合规。 这一季的整改支出和反洗钱罚单记在一起,两者都真实存在,但它们是两类风险。下一季值得单独问一次:其中多少是监管整改,多少是模型暴露漏洞的修补。
安全团队。 这一千人「不在人员编制里」这件事本身带着信息:这类工作是按项目买断的承包商,不占编制,也就不占裁员指标,在账上出现和消失都不留痕。当同类事件再次发生,需要的不是再招一次,而是一份可以提前签下的产能。
模型厂商。 它们的模型带来了发现侧的产能,也把压力推给了修补侧,而修补侧的成本落在客户和维护者身上。Anthropic 在 5 月把这一点写进了公开文本,10 月又把访问权限扩大;532 Linux 基金会一侧的应对是钱:2026 年 3 月,七家机构向 OpenSSF 的 Alpha-Omega 投入 1,250 万美元,用来帮维护者处理「AI 生成的漏洞报告」。34
还不能确定的
那一千名承包商和三千人具体在补哪些系统,公司没有说。「on top of the 3,000 people we have in that area」里的「that area」指的是补丁工作这一块还是更宽的安全团队,公开文本里没有界定;同一场电话会上,反洗钱整改也被描述为动用了「thousands of employees」,两个「几千人」不能混着读。
Mythos 整改单独花了多少,公司没有给。那两个「两亿多」在电话会上出现在不同的问题里,指代范围也不一致,把其中一个当成精确值会出错。
这批漏洞里有多少落在银行自己的代码、多少落在厂商代码,公司没有拆。这一项决定了这笔钱里有哪一部分明年还会再花一次。
「最早一批」这个说法出自 CNBC(它的措辞是 some of the first by a major U.S. corporation),不是公司自己的表述。我查过的公开材料里,没有第二家银行或大企业报出同类的人力数字,但「第一个」这种断言本来就需要穷尽检索才能成立,目前只能说没有找到第二个。
四份公开的逐字稿都是机器转写、且很可能同源。美国银行的投资者关系页面上,这一季还没有挂出正式的逐字稿文件;本季度的 10-Q 也还没提交,因此「公司有没有在正式文件里补写这件事」目前只能对财报稿、8-K、演示与补充材料四份作结论,结论是零命中。
另外,没有找到任何分析师或媒体指出「承包商支出和反洗钱罚单被并成一个数」这一点。它目前只是 CNBC 那一句概括与电话会原话之间的差异,还没有形成争议,也没有更正。
股价那天的两个说法也都是对的,只是时点不同:盘中最深跌到约 8.7%,收在 51.39 美元、跌 4.76%。
References
- 1
- 2Bank of America Corporation (BAC) Q3 2026 Earnings Call Transcript
news.alphastreet.com
- 3同一场电话会的另一份逐字稿
investing.com
- 4
- 5Project Glasswing: An initial update
anthropic.com
- 6Anthropic's coordinated vulnerability disclosure dashboard
red.anthropic.com
- 7Claude Mythos Preview
anthropic.com
- 8Why AI-generated patches still require human review
1password.com
- 9Anthropic-linked CVEs pile up, attackers mostly shrug
theregister.com
- 10
- 11A note on Patch Tuesday
microsoft.com
- 12Chrome: stronger with every update
blog.google
- 13Accelerating vulnerability detection and response at Oracle
blogs.oracle.com
- 14Defenders' guide: frontier AI's impact on cybersecurity
paloaltonetworks.com
- 15
- 16The Press Release 3Q26
d1io3yog0oux5.cloudfront.net
- 17
- 18
- 19
- 20Bank of America Reports Third Quarter 2026 Financial Results
newsroom.bankofamerica.com
- 21
- 22BofA Q3 2026 earnings call transcript
benzinga.com
- 23Bank of America plans to double AI budget next year
bankingdive.com
- 24AI Bug-Finding Hype Meets Reality
cisobrief.com
- 25Anthropic's Project Glasswing Update
schneier.com
- 26
- 27
- 28
- 29
- 30What smart people are saying about Anthropic's Mythos and cybersecurity
businessinsider.com
- 31
- 32Expanding the Cyber Verification Program
anthropic.com
- 33
- 34Linux Foundation announces $12.5 million in grant funding
linuxfoundation.org
Comments