
10 月 7 日,CrowdStrike 的情报团队发布了一份针对韩国金融业的攻击分析。这份报告的写法很特别:它几乎没有依赖任何渗透工具留下的外部指纹,而是从攻击者自己挂在公网上的工作目录里,把整场入侵的施工记录读了出来1。
这件事被广泛读成「中国的 AI 攻破了韩国银行」。把它拆开看,真正的变化不是手法,是产能:一套任何人都能下载的工具链加三四个任何人都能买的模型接口,让一个金钱驱动的个人,在四天里同时推进对多家金融机构的入侵。而让它被看见的,是同一套工具链留下的痕迹——他把自己的工作台敞在了公网上。
四天,一条痕迹
按韩国金融委员会的说法,事故的起点是 9 月 30 日新韩银行报送的侵害事故:金融委与金融监督院当天就启动了现场调查2。《韩民族日报》给出的时间窗更宽:攻击从 9 月 27 日起,到 9 月 30 日为止,涉及新韩、KB 国民、韩亚、BNK 釜山、예가람储蓄银行与现代资本六家机构3。
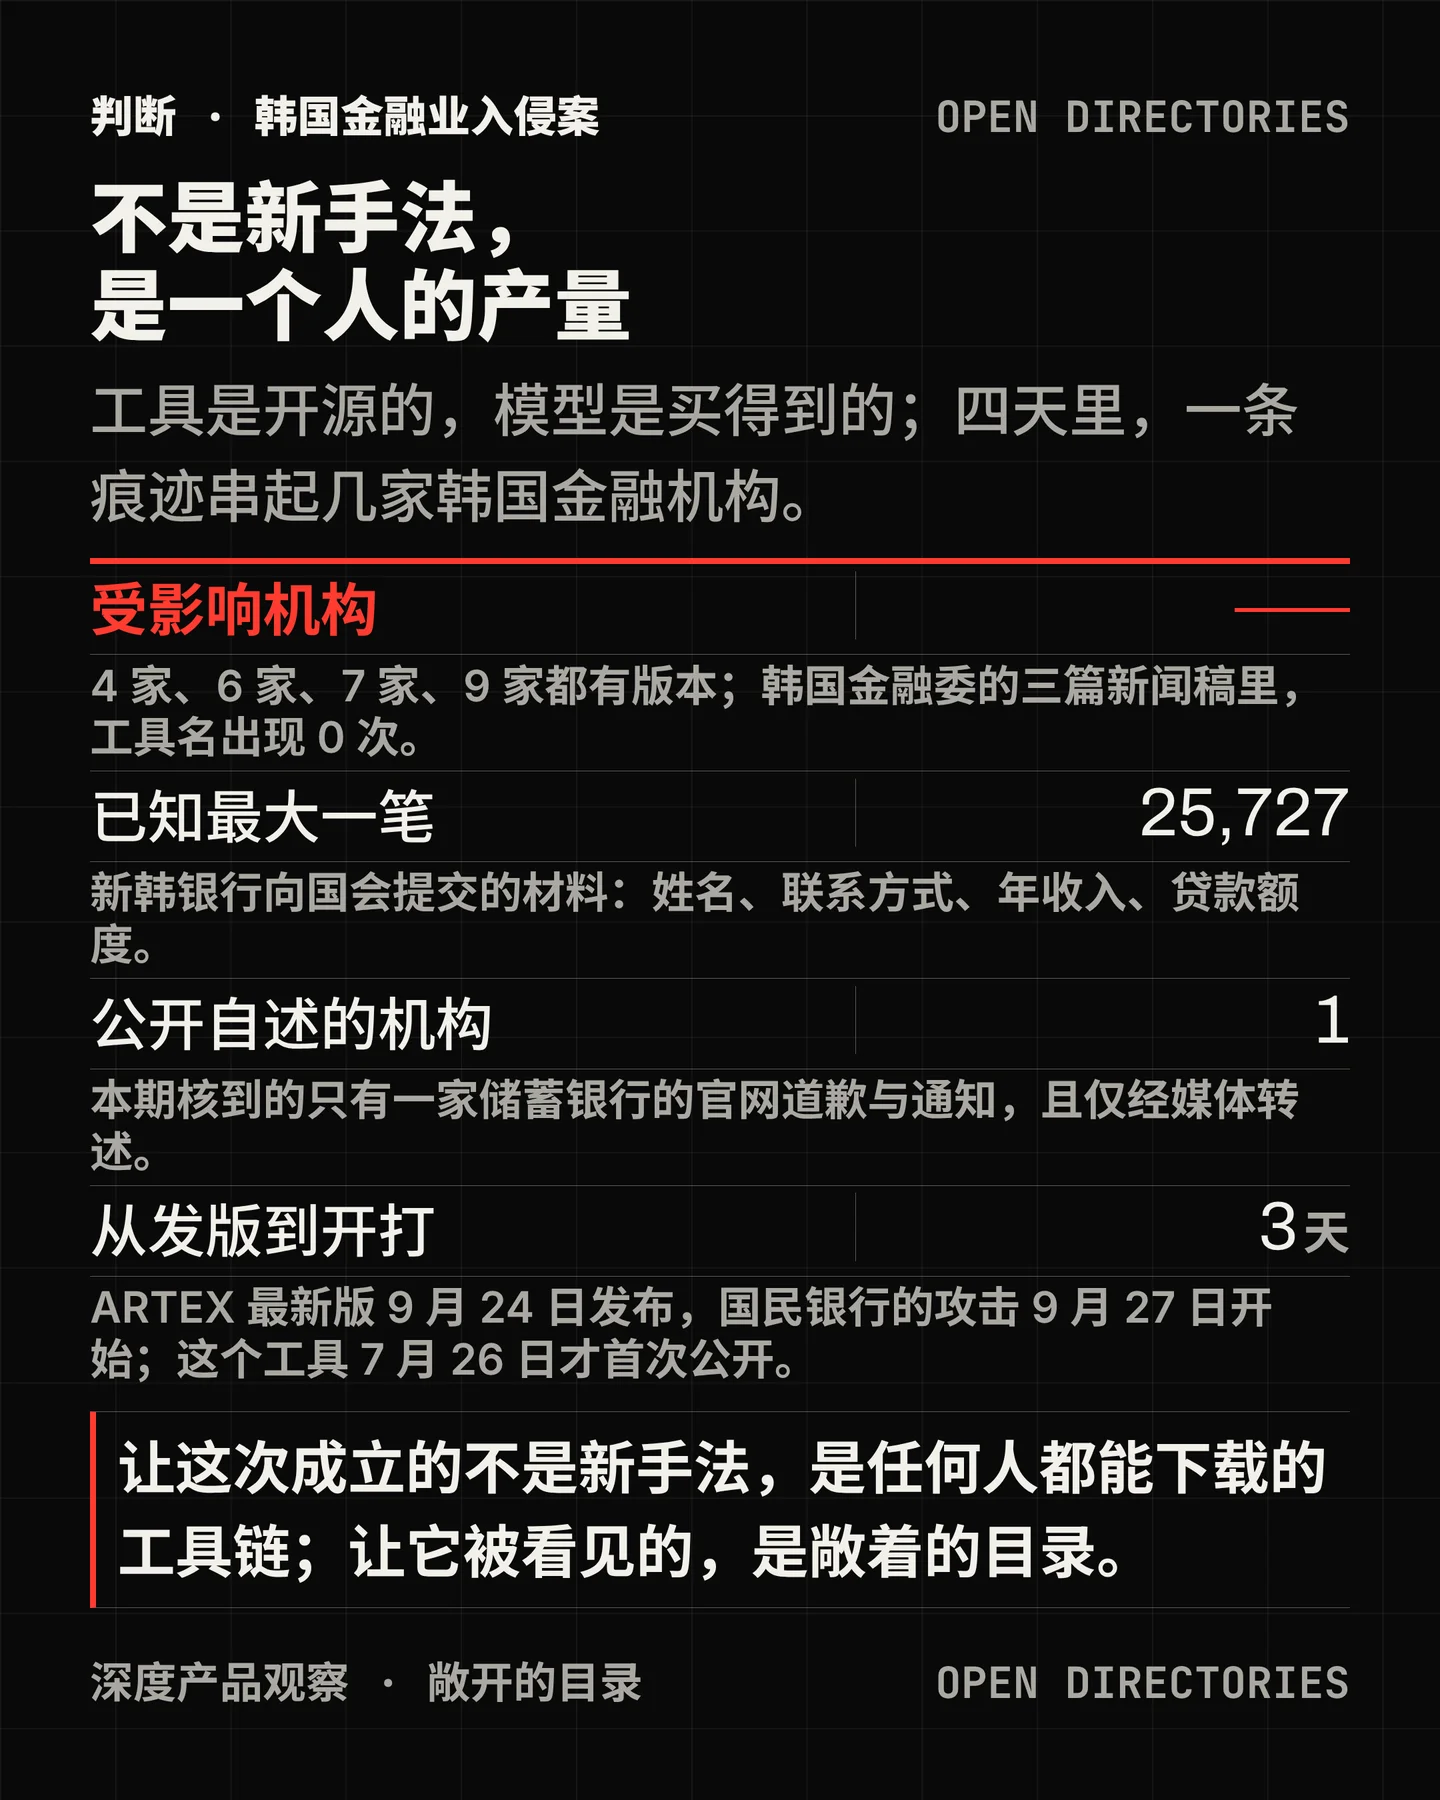
同一个报道里有一条很硬的技术时间线:ARTEX 的第一个公开提交是 7 月 26 日,最新版在 9 月 24 日发布,三天之后的 9 月 27 日,KB 国民银行的攻击开始。
这条工具并不神秘。它在 GitHub 上,仓库名
Autumn-27/ARTEX,自我介绍是「AI 自主渗透测试系统 | 百度『agent+』攻防挑战赛冠军项目」,采用 AGPL-3.0 协议,截至本期观测有 2.3k 星标、811 个 fork,457 次提交,最新版本号 0.3.15(10 月 7 日)4。它自己不点名任何模型,只要求在界面里配置 API key;攻击者用的是哪几个模型,是 CrowdStrike 从现场取证里读出来的。这台机器顶掉的四个角色
CrowdStrike 的取证给出了一条完整流水线。攻击面被拆成互不相干的几步,每一步由不同工具或模型接手。
编排。 攻击者部署 ARTEX,由它把渗透流程拆成多个执行体,一个中央调度器派活。安博士(AhnLab)的 ASEC 团队后来补了一条:公网上的 ARTEX 实例不止一个版本,v2 的界面自称「Agent Security Workbench」,由中央 Planner 协调多个 Worker Agent5。
推理。 CrowdStrike 从现场文件里读出:这个 ARTEX 实例以 DeepSeek v4.1-flash 为主后端,攻击者另外用 GLM-5.3(智谱 AI)与 Grok 4.6 补充了若干个 Claude Code 会话;DeepSeek 那一路很可能是通过一个 API 转售代理
xcai[.]pro 访问的1。这三个都是公开可售的商用接口,其中两个是中国厂商的模型。落地。 被打的入口不是核心银行系统。CrowdStrike 转述行业报道:一家银行被拿下的路径是金融中介使用的贷款进度查询服务,另一家是员工的移动办公支持系统。韩国第三方厂商的说法与之吻合——SK쉴더스 的 EQST 团队把目标定为「影子 IT 与暴露的 API」,并强调 ARTEX 的作用是把既有攻击流程自动化、放大速度与规模,而不是创造新手法6。
变现。 这四个角色里最新鲜的一个,出现在 Claude Code 的会话记录里:攻击者问助手「韩国数据泄露信息一般在哪儿卖」,并让它去找韩国的 Telegram 数据出售群。这一段与入侵本身没有关系,是销赃。
把四步连起来看,SK쉴더스 与 S2W 的判断方向一致:这次暴露出来的缺陷并不新。S2W 的说法最省事——问题出在「认证了(你是谁),却没有严格校验授权(你能看什么)」;而且攻击用的 IP 大多在威胁信誉库里查不到记录,是「干净地址」,所以单靠 IP 封堵不解决问题,得转向基于行为的检测7。
CrowdStrike 自己的结论句是这样写的:这类活动显示,AI 工具能让一个金钱驱动的攻击者在短时间窗口内完成多次入侵;它同时声明,这次活动没有被归因到任何具名的攻击组织,判断攻击者「很可能是讲中文的人、动机是钱」的置信度是「中等」1。
敞开的目录里有什么
这份报告的证据链值得单独讲,因为它本身就是这一期最值得记住的一件事。
CrowdStrike 定位到一台 IP 为
38.244.50[.]120 的服务器,它托管着一个 ARTEX 实例,以及一个开放目录,目录里有一份 http[:]//38.244.50[.]120:18899/.claude/CLAUDE.md。这份 Markdown 文档的内容是一段中文渗透提示词,规定模型应当如何执行渗透测试。文档里还出现了另一个攻击者控制的香港 IP。从那个香港 IP 上,分析人员又找到了更多开放目录,里面是 Claude Code 的会话历史、ARTEX 的配置文件、以及 Claude 的 memory 文件。CrowdStrike 由此重建出一个双服务器结构:香港那台是主控,
38.244.50[.]120 托管着实际执行韩国攻击的 ARTEX 实例;期间还用了九个代理地址1。这些文件里最出人意料的一份,和入侵毫无关系:攻击者让助手把这次行动的成果写成一份安全研究员的简历条目。CrowdStrike 在那段提示词里读到一组个人资料——姓名缩写、电话、Telegram 号、年龄 26 岁(最初给出的出生年份是 2007)、华南理工大学、广东茂名。CrowdStrike 在同一段里写明:这些信息很可能属于实施本次攻击的人,但现有信息无法确定地把它们与该攻击者绑定1。
韩国媒体随后跟进这条线索。《朝鲜日报》旗下 ChosunBiz 的标题直接写「疑似居住在中国广东省的 26 岁人物,使用香港服务器与 DeepSeek」8;《보안뉴스》则把重点放在「痕迹很初级」上,引述 Theori 分析师的话说,仅凭提示词里留下的痕迹很难确定攻击者身份,倾向判断这是一个熟练度不高的个人,而不是国家背景9。
官方稿件里,工具名出现 0 次
把这一轮的官方文本排在一起看,会发现一个很明显的落差。
韩国金融委员会一共发了三篇:10 月 2 日事务处长申珍昌主持的「紧急状况应对会议」(6 家银行、3 家卡公司参加)10;10 月 4 日委员长李亿远主持的「全金融圈紧急检查会议」,科技部、个人信息保护委员会、警察厅与 KISA 列席,参加者含 7 家主要金融机构2;10 月 6 日的消费者警报,宣布启动一个月的「个人信息泄露二次受害特别应对期」,并在金融监督院设客户专线11。
这三篇里,一次都没有出现 ARTEX,也没有出现任何模型或工具的厂商名。它们谈的是「攻击 IP、攻击手法、侵害尝试明细」。金融委倒是在 10 月 6 日那篇里给出了三条明确的官方结论:尚无客户资金被二次诈骗盗走的案例;密码与 OTP 信息没有泄露;但泄露字段足以拼出「精准的贷款诈骗」。同一天,总统李在明在听取汇报后要求「以严肃的认识彻底调查并制定对策」12。
受害机构自己出面说话的比例更低。本期能核到的只有一家储蓄银行在官网挂了代表理事名义的《个人信息泄露事实通知及道歉文》,而这份公告本身也没能直接打开,内容只经媒体转述。新韩银行那边,数据来自它向国会提交的材料;其余机构基本只有媒体转述13。
有多少家、多少条:没有一个数是一致的
机构数至少有五种说法:只统计确认泄露的四家(新韩、KB 国民、韩亚、BNK 釜山);《韩民族日报》的六家;韩联社与金融委稿件里的七家;《IT조선》口径的「6 家银行」;以及把 P2P 两家算进去的九家314。
泄露条数同样分散。新韩银行被报道为 25,727 件,字段含客户姓名、联系方式、年收入与贷款额度(另有 66 件住民登录号、97 件 CI 的说法);KB 国民 119 名;韩亚 89 名;BNK 釜山 11 名(外包开发职员);웰컴저축은행 2,200 余件法人客户信息3。
这里有一件容易被漏掉的事:单笔最大的泄露可能不是新韩。韩联社报道,예가람저축은행 的泄露规模「估计约 4 万人」,比新韩的 25,727 还多13。中文报道里流传的「总量 6.5 万」「7 万」这类数字,是把这个量级与其它机构相加得出,而各家的口径并不一致。
攻击的国别数也对不上。《韩民族日报》与韩联社都写八个国家/地区的 IP;转引《华尔街日报》的韩联社稿件则写「十余个国家、二十余个 IP 地址」15。
最容易误读的一组数字来自第三方厂商。 安博士的 ASEC 团队追踪到 ARTEX 实例托管在约 600 个额外 IP 上,并特别说明:因为 ARTEX 是公开开源工具、谁都能部署,不能把查到的全部 IP 看成同一个组织或同一个攻击者运营的单一基础设施16。Oasis Security 用 9 月 23 日到 10 月 3 日的观测数据给出:359 个唯一 IP、392 个 IP:端口组合、分布在 14 个国家/地区,其中美国 65.7%、中国 14.8%、香港 10.9%,三者合计 91.4%;该报道自己就写明,「这不代表攻击次数或受害机构数量」17。
换句话说,600 与 359 是全世界的 ARTEX 部署扫描结果,不是这一次的攻击者数量。这两个数字在传播里最常被当成「参战规模」来读。
防御方量到的东西
除了官方口径与媒体转述,这一轮有几家第三方厂商给出了可复核的技术分析。
에버스핀(EVERSPIN) 说,其客户现场实际检测到带 ARTEX 特征的攻击尝试;它在一个无防护的演示样例 web 应用上测出:ARTEX 用 6 轮交互、22 秒、约 4.4 万 token 完成设定目标。该报道同时明确声明,这不是真实金融系统被攻破的耗时18。
S2W 在暗网侧还有一条反方向的发现:有人在暗网上兜售「韩国大型卡公司数百万条」数据,但样本多半是假数据——里面出现的是 011、016 这类早已停用的号段,也没有韩国常见姓氏7。
安博士 ASEC 则提供了这次事件的「基线感」:它追踪到的 ARTEX 实例分布在约 600 个 IP 上,同一批机器上还多次出现另一个名为
CyberStrikeAI 的工具;ASEC 反复强调,不能仅凭 IP 上存在这类工具就断定其恶意5。谁会受影响
金融机构的第一件事,是把「认证」和「授权」分开测。 这次被打穿的入口是贷款进度查询与员工办公支持这类外围系统——它们通常已经要求登录,问题出在登录之后能看到什么。S2W 指出的正是这个缝隙:认证通过之后,没有被严格校验的可看范围。
做 API 与影子 IT 盘点的人,这次有了具体的目标清单形态。 SK쉴더스 把攻击面定为影子 IT 与暴露的 API,Everspin 的检测点落在带 ARTEX 特征的请求上,安博士在同一批机器上看到的是「AI 网关」。三家的观察指向同一类资产:不在核心系统里、但对外可达、且带模型调用能力的中间层。
模型供应方面对的是一个还没被回答的问题。这次调用的三款模型都是公开可售的商用接口,其中一路还经过 API 转售代理;到本期发稿时,三家里没有一家就本案发过声明。要知道自己的接口被这样用过,可用的手段其实不多——这次是靠攻击者自己把会话记录留在了公网上。
要引用这件事的人,最需要分清的是两个数:359 个唯一 IP 是 Oasis Security 对全世界的扫描结果,600 是安博士对全网 ARTEX 实例的计数。它们都不是这一案参战者的数量。
到发稿时还没落定的
第一,受影响机构数与泄露总量没有官方定论。 金融委的三篇稿件谈的是应对与二次受害防范,没有给出机构总数;各媒体的 4、6、7、9 家是各自的统计口径。新韩的 25,727 件有它向国会提交的材料作底,예가람的约 4 万件只有「估计」。
第二,ARTEX 与本次攻击的因果链,在官方口径里是缺位的。 三家韩国官方机构与总统府的表态都没有点名这个工具。把 ARTEX 与本案连起来的,是第三方安全厂商的取证:Genians 的文宗铉最早在 10 月 2 日指出攻击所用 web 服务器页面标题里出现
ARTEX-自主渗透测试控制台 字符串,CrowdStrike 随后从开放目录里把完整链条读了出来。第三,攻击者身份没有定论。 CrowdStrike 给出的是「很可能是讲中文的人、动机是钱,中等置信度」;《华尔街日报》经韩联社转述的名字 Li Puhua 与「Autumn」这个 ID 的对应,本期没有在 GitHub 侧独立核到——该仓库的
api.github.com 元数据接口返回 404。CrowdStrike 自己在公布那组个人资料时也写了:无法确定地把它们与实施攻击的人绑定。第四,事件有没有停止,没有公开信息。 金融委的最后一篇相关稿件停在 10 月 6 日;金融监督院的新闻稿列表页在发稿时返回系统停服通知(10 月 8 日 18:00 至 10 月 10 日 24:00),本期没能读到它的条目。
最后值得记下的是韩国媒体自己怎么描述这件事。《보안뉴스》的报道逐字写的是:「攻击者把中国开发的开源 agentic 渗透测试工具 ARTEX 与大语言模型结合,攻击了国内多家金融机构」——被滥用的是一套工具链,不是某一个模型本身。把这件事简写成「中国的 AI 攻破了韩国银行」,会抹掉它真正的变化:这一轮里唯一确定增长的量,是一个人在单位时间里的产出。
References
- 1
- 2
- 3한국 금융, 두 달 된 중국산 AI에 뚫렸다|경향신문
khan.co.kr
- 4ARTEX|GitHub
github.com
- 5ARTEX 변종 확산 분석|AhnLab ASEC
ahnlab.com
- 6AI 자동화 공격 시대, Shadow IT 침해사고 분석|SK쉴더스 EQST
cbiz.chosun.com
- 7"IP 차단만으론 못 막는다"…S2W가 분석한 금융권 AI 해킹|보안뉴스
boannews.com
- 8韓 금융권 공격한 해커, 中 광둥성 거주 26세 인물 추정…|조선비즈
biz.chosun.com
- 9'中 26세' 범인 신원 흔적…|보안뉴스
boannews.com
- 10
- 11
- 12이 대통령, 금융권 AI 해킹에…|한겨레
hani.co.kr
- 13예가람저축은행도 해킹 피해로 고객정보 유출…4만명 추정|연합뉴스
yna.co.kr
- 14"금융사 해킹사고, 동일 공격 IP 여러 곳 발견…|연합뉴스
yna.co.kr
- 15韓은행 해킹 악용 정황 'ARTEX'…|연합뉴스
yna.co.kr
- 16
- 17금융권 공격서 포착된 'ARTEX AI'…|데일리시큐
dailysecu.com
- 18금융권 AI 해킹…에버스핀 분석|보안뉴스
boannews.com
Comments