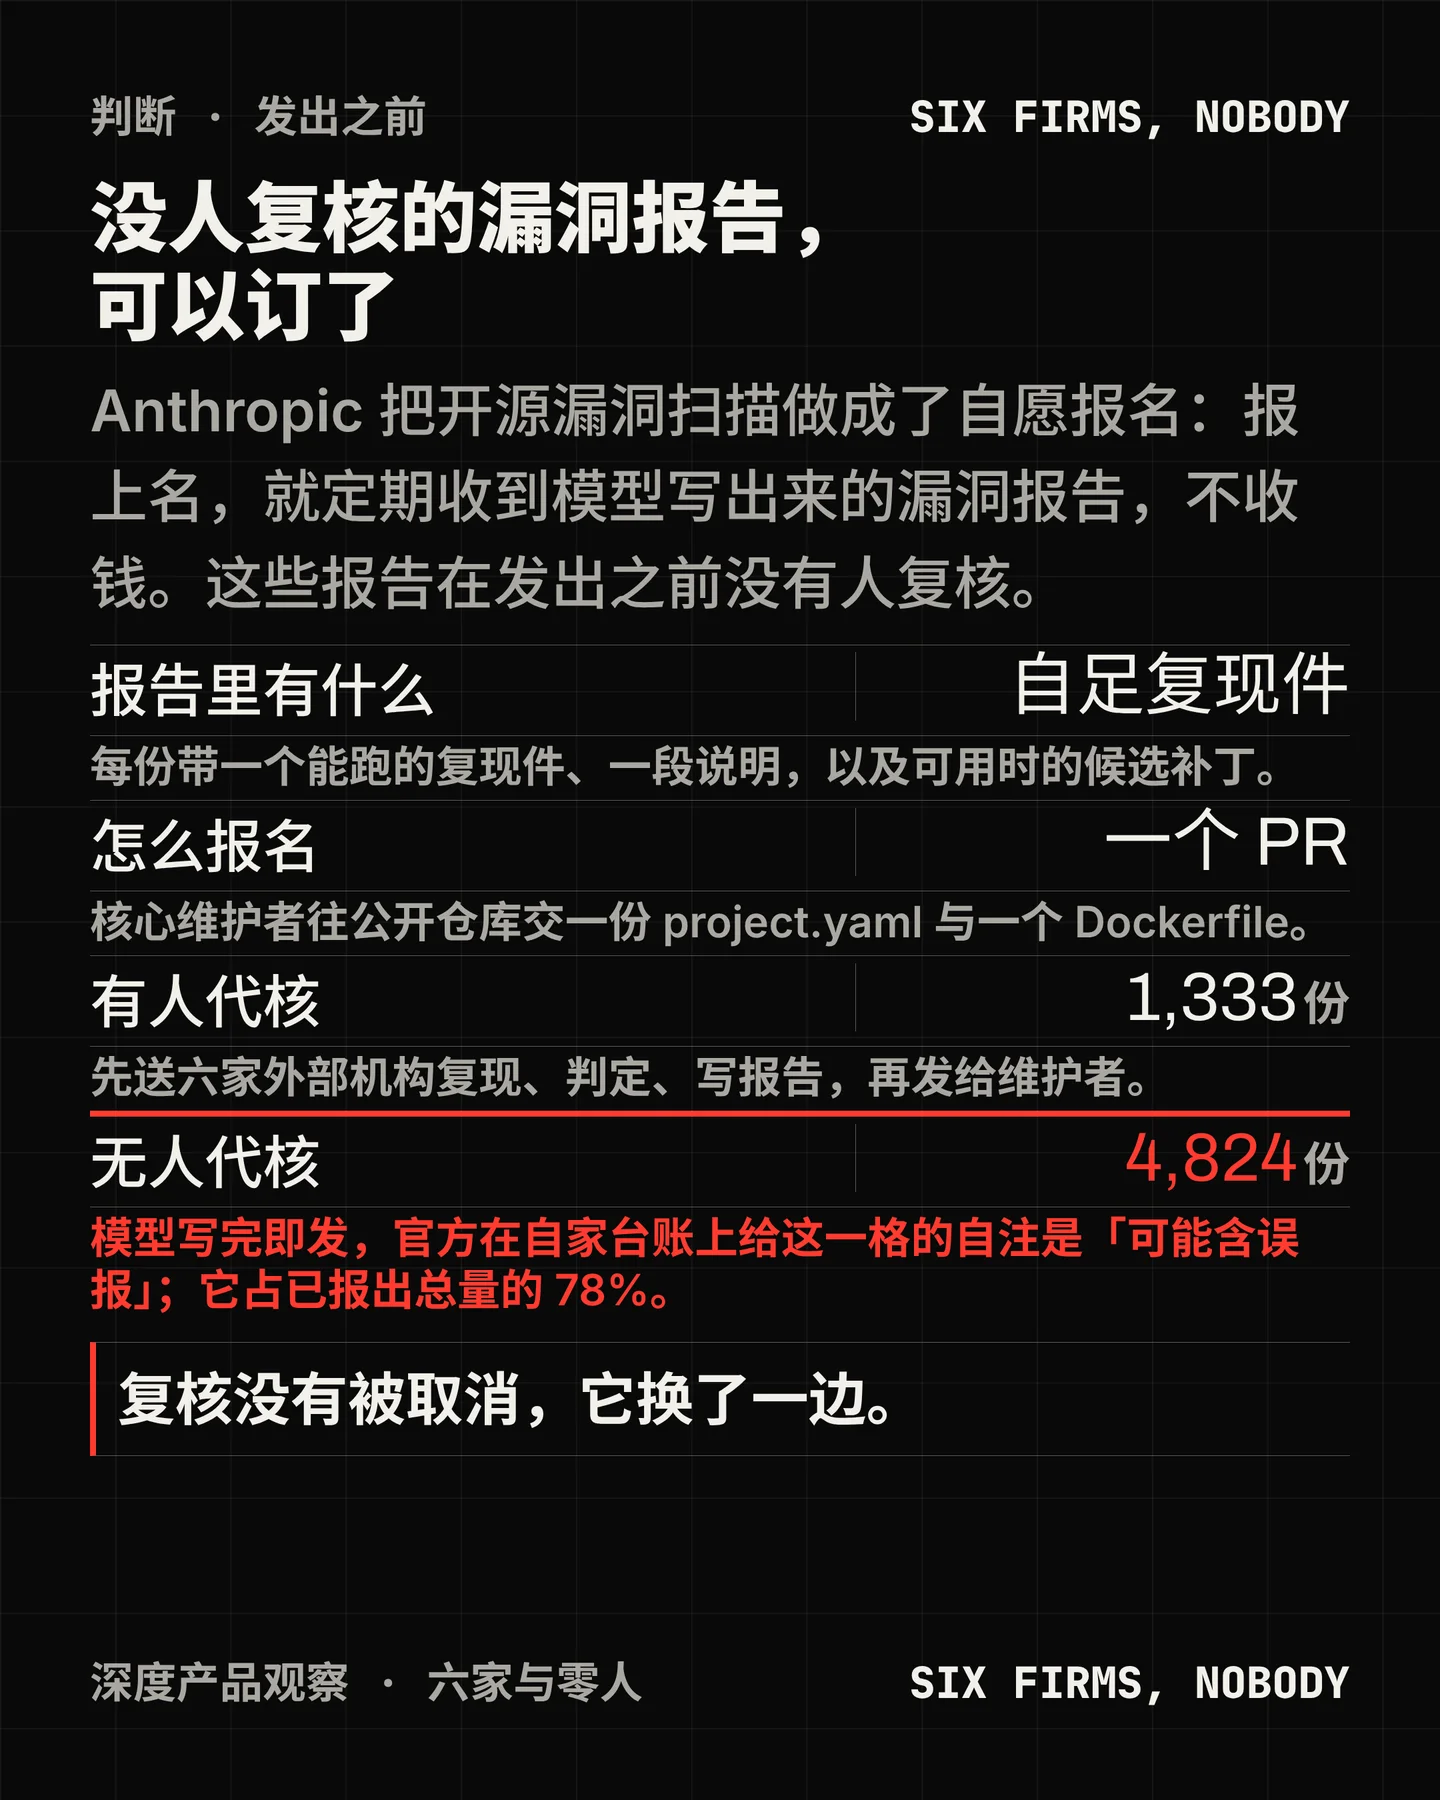

10 月 8 日,Anthropic 把开源软件的漏洞扫描做成了一件可以报名的事,名字叫 OSS Scanner1。开源项目的核心维护者往一个公开仓库交一份配置文件,项目被接受之后,就会定期收到这家公司最强的模型扫出来的漏洞报告,不收钱2。
这件事真正值得看的不是「免费」。研究帖里有一句写得毫不含糊:这些报告「完全由模型生成,不经人工复核,也不经分拣」(fully model-generated, without human review or triage)1。「复核」这一步在这条路上被拿掉了。
被拿掉的那一步并没有消失。这一期要看清的是它去了哪,以及它换手的时候,什么东西跟着一起过去了、什么东西没有。
先把这件事的位置摆正
OSS Scanner 不是单独发的一条公告。同一天,Anthropic 开了一个叫 Anthropic Cyber Mission 的项目,分成两条腿:一条给关键基础设施,一条给开源软件3。两条腿给的东西不一样。
关键基础设施那条腿叫 Critical Infrastructure Defense Program,创始合作方是 Accenture、Booz Allen、CrowdStrike、Deloitte、Dragos、Hitachi、Insane Cyber、Nozomi Networks、Palo Alto Networks、PwC 和 Rockwell Automation 十一家3。这十一家拿到的是前沿模型、驻场工程师和威胁研究。
开源软件这条腿拿到的是免费的自动扫描,加一笔钱。Anthropic 说自己资助了 Python Software Foundation、Linux Foundation 下的 Alpha-Omega 与 OpenSSF、Apache Software Foundation,以及两个专门汇集漏洞报告、用来避免把维护者压垮的组织 Akrites 与 Gold Eagle;8 月成立的 Defender Advantage Fund 撑着这些试点,也让 OSS Scanner 保持免费3。这一句很重要,它说明 Anthropic 知道「报告太多」本身就是一个问题,并且在花钱去缓解它。但它也用同一段话划了线。
那一步复核去了哪里
Anthropic 已经在开源软件里扫了半年。它自己的漏洞披露台账把整个过程记成了一串数:模型提出 29,439 个候选漏洞,其中 6,123 个被送去外部机构复核,5,674 个被判为真实,最终报给维护者的有 6,157 个4。
问题出在这 6,157 个的构成上:其中 1,333 个走的是「先复核、再报告」的正规路径,另外 4,824 个是直接报给维护者的。台账在后者那一格上自己写了一行注:「可能含误报」(May contain false positives)4。
4,824 除以 6,157,是 78%。也就是说,在 OSS Scanner 上线之前,这家公司报给维护者的报告里已经有接近五分之四没有经过任何人工复核。
这条直发的路是怎么来的,官方自己讲了两遍。研究帖写:「维护者收到我们的第一批报告后,越来越频繁地直接问我们要全部未验证的报告和候选补丁——到今天,我们已经在他们主动要求拿到全部东西之后,直接送出了近 5,000 份报告,哪怕那些报告没有被验证过。」1主公告写得更短:「有些有能力大规模分拣的维护者,要走了我们模型在它们项目里找到的一切,验过的和没验过的都要。」3
把这两句和台账的日期放在一起,结论就变得具体。台账那一页写着「最后更新 2026-10-02 19:47 UTC」,比上线早了六天4。所以那 4,824 份无人复核的报告,没有一份产生于这项服务。这次上线的不是一个新开的口子,是把一件已经在做的事情装上了一扇自助门。
瓶颈不在找,在谁愿意读
把台账的读数按顺序摆开,卡点在哪里很清楚。
候选 29,439 个,送进人工复核的只有 6,123 个,占 20.8%。研究帖把这一步的原因直接写了出来:「我们仍然受限于人手上验证这些发现的能力。」1
复核这一步本身是有成本的。它由六家外部安全研究公司承担——Ada Logics、Anvil、Calif.io、Doyensec、Ophion Security、Trail of Bits,这是台账 About 页列出的全部合作方名单5。它们的活是复现每一个发现、判断它是不是真的、评估严重程度,然后写出给维护者的报告。这套流程也就是通常说的 CVD,协同漏洞披露。
复核之后的去处也不算好:6,157 份报给维护者,5,103 份得到过回应,最后在上游落地的补丁是 516 个,占已报出总量的 8.4%4。这不是 Anthropic 的效率问题,是整个开源生态的常态——报告发出去了,修不修、什么时候修,在维护者手上。
所以,卡住的不是找,是读:找这一端的产能已经过剩,读这一端没有。OSS Scanner 的做法不是去提高读的产能,而是问:能不能让读的人自己来拿。
官方拿出的证据,和它的分母
拿掉人工复核是需要理由的,Anthropic 给的理由是一次抽查。它请常年审自家披露件的渗透测试专家,检查了 48 个项目里的 97 个 critical 或 high 级漏洞1。
结果是三格:85 份达到了它 CVD 流程的标准,占 97 的 88%;剩下 12 份里,11 份是真的但已经报过、或与本次扫描的其它发现重复;只有 1 份是误报。
这个数字要连分母一起读。48 个项目、97 份、且被限定在 critical 或 high 级——这是官方自己挑出来的一个高严重度子集,不是随机样本。台账里全体已复核发现的真实率是 92.7%,分母是 6,123 份4;主公告里 Anthropic 对这项服务给出的预期是「高于 90%」3。三个数不是一回事,谁引用哪一个,取决于他想说什么。
官方也没有回避差错。研究帖承认「报告有可能是错的或者无效的」,也说有些维护者反馈「严重程度评级会偏高,或者扫描器误解了项目的威胁模型」1。主公告更直接:「那也意味着其中一些会包含不准确的地方,比如错误的严重程度评级。」3
复现件能定什么,定不了什么
Anthropic 敢把人工复核从寄件人这边拿掉,靠的不是「模型很准」这个说法,而是每份报告里装了什么。研究帖写,每份报告包含一个自足的复现件、一段漏洞说明(在可能的时候会附上二分定位,说清这个 bug 是哪一个提交引入的),以及可用时的候选补丁1。
这才是机制的关键:这份报告是可以用几分钟证伪的。维护者不需要相信模型,他只需要跑一遍复现件。
但这件工具能定的只有一件。复现件回答的是「它是不是真的」;它不回答「它是不是新的」,也不回答「我要不要管」。而抽查里那 11 份栽的正是第一个问题——它们真的存在,只是已经被报过。
这两件事原来由那六家公司承担,现在落在收件人身上。Anthropic 给的办法是让维护者自己写一份 threat_model.md:你可以指定哪些代码该测、哪些输入算恶意、什么算 critical、什么根本别报,也可以指定去重该做到多细2。这份文件是可选的,但如果不写,官方说扫描器「会对边角情况作出猜测」2。
换句话说,判断标准从服务方手里交回给了维护者——这既是把权力还回去,也是把成本还回去。
条款里那几行
报名的方式是往 GitHub 上的 anthropics/oss-scanner 仓库交一个 pull request,加一个
projects/<名字>/ 目录6。合并之前,维护者要先签一份贡献者协议,并接受一份《OSS Scanner Agreement》7。这份条款里有四处值得逐字读。第一处是复核的归属。条款第 4(c) 条的标题就叫「Participant's Responsibility」,原文写:「Participant is responsible for reviewing each Report, and any patch proposed in it, before making changes to the Project in reliance on a Report or sharing that Report.」8复核没有消失,它被写成了收件人的义务。
第二处是责任上限。第 7 条写:「Anthropic's total liability arising from this Agreement or the Service will not exceed $1,000.」8
第三处是披露期。现行的协同披露政策写着「Anthropic 以行业标准的 90 天披露截止日为目标」9;OSS Scanner 的 FAQ 则写明,这些未验证的发现不设 90 天披露期,理由是「我们还不舒服于强迫维护者去仔细读每一条发现,如果我们自己都还没读的话」2。只有官方后来人工验证了某一条并通知维护者,才会从通知日起算 90 天8。
第四处和数据有关。条款开头写:「Participant's use of the Service is also subject to Anthropic's Consumer Terms of Service.」8它纳入的是消费者服务条款。那份条款的第 4 节写:「We may use Materials to provide, maintain, and improve the Services and to develop other products and services, including training our models, unless you opt out of training through your account settings.」而 Materials 指的是 Inputs and Outputs10。OSS Scanner 这份条款自己一个字都没有提训练。The Register 把这句读成「只要维护者不介意自己的材料被用来训练模型」11;按文本本身,条款既没有这样写,也没有排除这种读法。
顺带一句对照:Anthropic 自己的商业版代码扫描产品 Claude Security 在同一批材料里被描述为「每一条发现都经过一轮对抗性验证」,「每一个补丁都需要人工复核与批准」12。付费的企业客户拿到的是有人复核的那一档;不付钱的开源维护者,拿到的正是被拿掉的那一档,同时得到一个可以把复核交给谁都不用的自助入口。
谁会先被问到
开源项目的维护者要回答的第一个问题是人手。这项服务在 FAQ 里有一句自我限定:「这项服务是为那些已经能跟得上已验证的 high/critical 报告、现在想进一步加固代码的项目准备的。」2官方知道多数项目已经不是这种状态,所以把选择权完整地留给了报名这一步:不想要了,把配置里那行
disabled 设成 true 就停;想彻底退出,把目录删掉2。这条设计的含义是,那些最需要外部安全资源的项目——人手最少、组件被依赖最多——会被这句话礼貌地留在原来的队列里,而那个队列只走完了 20.8% 的候选。企业安全团队要做的是横向对照。同一天拿到的两条路,一条给驻场工程师,一条给自动化报告;而自家如果用的是 Claude Security,拿到的又是第三条:有对抗性验证、要人工批准。三条路的差别不在模型,在谁承担核实的工时。
要引用这些数字的人要守住分母。88% 的分母是官方挑出的 97 份 critical/high;92.7% 的分母是全部 6,123 份已复核发现;「高于 90%」是官方对未来的预期,不是实测。78% 这个比例来自台账自己那两格,是目前最能说明「无人复核这条路有多宽」的数。
其他模型厂商收到的是一个先例:把「谁来核实」这件事公开定价——在这里,价格是维护者自己的工时。
到发稿时还没落定的
一、没有任何第三方独立复核过这些数字。29,000、6,000、5,000、88%、「97 里 1 个误报」,官方把前两个数超链接回自家台账,也就是唯一来源仍是 Anthropic 自己1。外部能找到的讨论基本是在复述,不是在核。
二、报名的人不少,批准的一个没有。仓库建于 2026-10-08T17:25:19Z,比研究帖早了一个半小时多13;到发稿时它有 39 个 pull request、28 个待审、11 个已关闭,合并数为 0,
projects/ 目录在 main 分支上根本还不存在。待审的名单里有个体维护者,也有能认出来的名字,比如以太坊执行客户端 Nethermind、互联网测绘工具 zmap、Go 生态的 go-jose。另有两份 pull request 不是报名,是在给这个仓库的工具提修复——而贡献指南写明,除了报名,其它改动一律不收7。三、社区几乎没有吵起来。官方那条 OSS Scanner 的帖子到发稿时是 358 个赞、22 条回复14;Hacker News 上三个相关条目加起来 11 分、一条评论,内容是报名链接15。目前能找到的最有分量的一条质疑来自 AI Now Institute 的首席 AI 科学家 Heidy Khlaaf,她引用的是同一天 Cyber Mission 公告里 Anthropic 自己写下的那句「关键基础设施在很多方面难以防守,而 AI 修不了」,并把这批动作读成一次数据获取:既然要派「驻场工程师」进去,就能拿到高度敏感的知识产权16。另一条值得记的是韩文评论者的概括:「找漏洞由 AI 免费做,筛选和修复的成本落在维护者身上——在志愿者结构里,这是最危险的一点。」17
四、条款里那两处没有人谈。1000 美元的责任上限、以及未验证发现不设 90 天披露期,到发稿时没有找到任何律师、安全研究者或开源基金会公开讨论过。
五、预期和实测还差一层。官方这条产线真正的产出终点是补丁,而目前落在上游的是 516 个。OSS Scanner 把速度给了维护者,但要判断这项服务到底有没有用,得看半年之后的这个数,而不是这个月的报名数。
References
- 1
- 2OSS Scanner|Anthropic
red.anthropic.com
- 3Introducing the Anthropic Cyber Mission|Anthropic
anthropic.com
- 4Anthropic's coordinated vulnerability disclosure dashboard|Anthropic
red.anthropic.com
- 5About this dashboard|Anthropic
red.anthropic.com
- 6anthropics/oss-scanner|GitHub
github.com
- 7CONTRIBUTING.md|GitHub
github.com
- 8OSS Scanner Terms & Conditions|Anthropic
red.anthropic.com
- 9
- 10Consumer Terms of Service|Anthropic
anthropic.com
- 11
- 12Claude Security|Claude
claude.com
- 13anthropics/oss-scanner|GitHub API
api.github.com
- 14@AnthropicAI|X
x.com
- 15Hacker News item 50013453|Algolia
hn.algolia.com
- 16@HeidyKhlaaf|X
x.com
- 17@kreia|X
x.com
Comments