a16z 问 100 位 CISO 2027 买什么:七个头号项目全是 AI,六家被点名的公司它都投过
a16z 用 100 位 CISO 的问卷画出 2027 年的安全采购地图:本文核了它的样本与图表口径,点明六节建议里被点名的六家公司 a16z 全部投过,并把 87% 的加预算预期与 IANS 的 64% 摆在一起读。

署名有两处写法:订阅版写 Steph Zhang,官网版写 Stephenie Zhang。作者页用后者,Growth 团队合伙人,看企业技术 3。Colby 在 Infra 团队做投资,简介写的是 cybersecurity 与 AI 基础设施 4。
主料是一次问卷:100 位 CISO,来自员工一千人以上的公司,问题围绕 2027 年的优先级、预算与采购计划 1。体裁上是 a16z 自家团队的文章,标签为 Daily Newsletter、Technology、Growth。
要用这份材料,得先弄清三件事:这 100 个人怎么来的,数字回到源头站得住哪一步,写文章的人与文中点名的公司是什么关系。
方法学写在图的脚注里
每张自制图的页脚都印着同一行来源:a16z CISO Survey (N=100, 1K+ FTE organizations), 10/18/2026。
执行方是谁、受访者分布在哪些国家和行业、头衔怎么核实、有没有报酬、抽样误差多大,正文与图注里都查不到。
唯一一处自我限定藏在采购那张图的注释里:These are stated plans。
2026 年 10 月 28 日抓取的订阅版首屏。页面标「5 小时前」,署名一行写 STEPH ZHANG;标题卡上的日期是 October 28, 2026。首屏下方那行斜体是 a16z 给同日另一篇文章的导流。
六节建议里被点名的公司,a16z 都投过
文章后半段按品类往下走:攻防、修复、SOC、企业内部 AI、人的风险、代码安全。每一节讲完市场判断,都会落到一款具体产品上。
| 原文那一节 | 落在哪家 | 在 a16z 公开投资清单(2026-10-05 版) | 可查的投资公告 |
|---|---|---|---|
| 攻防变成持续能力 | Armadin | 不在清单 | 2026-10-01 领投 B 轮 5 |
| 找到之后要能修 | 一位匿名的「大型安全平台高管」 | — | — |
| SOC 把调查交给智能体 | Cotool | 在 | 无独立公告页 |
| 企业内部 AI 谁在动手 | Neo | 在 | 2026-07-20 领投种子轮 6 |
| 人的风险与冒充 | Adaptive Security、Doppel | 都在 | 2025-04-02 7、2024-01-23 8 |
| 代码安全 | Socket | 在 | 2023-08-01 9 |
第五家 Armadin 的公告署的是 David George 与 Steph Zhang,也就是本文第一作者本人 5。
文末致谢三个人:Zane Lackey、Joel de la Garza、David George 1。前两位也是 10 月 23 日那封发给被投公司 CEO 的安全信《Patch or Die》的作者 11。
那封信讲这周该做什么,这份问卷讲明年买什么。两篇共用同一批人,也共用同一个前提:攻击方先拿到了 AI 的速度。
一百个人说了什么
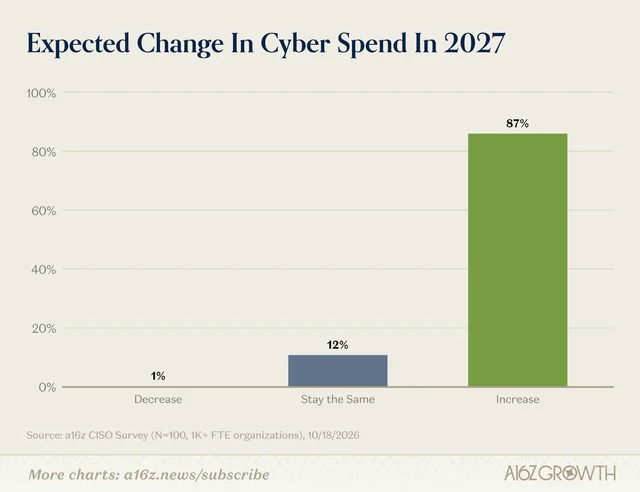
预算题最直白:87% 说 2027 年会增加,12% 说不变,1% 说减少 1。人头上,近一半预期增加,另一半持平,4% 预期缩减。
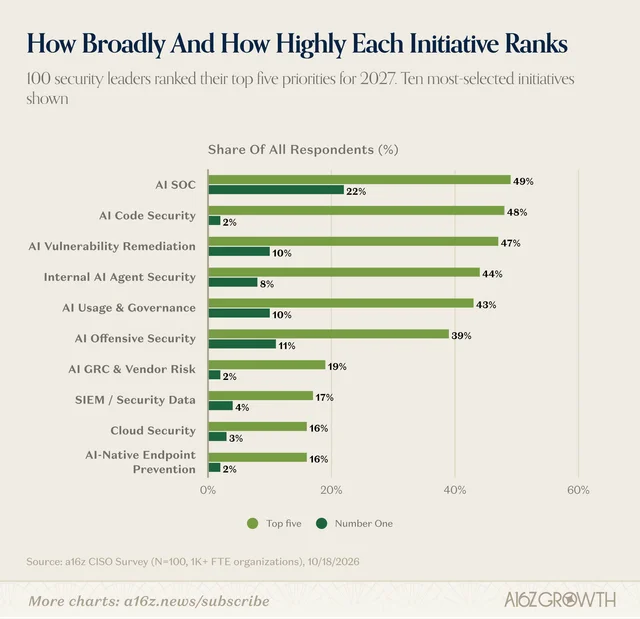
优先级换得很快。让受访者回想 2026 年的头号项目,排前面的是暴露与漏洞管理和 SIEM;2027 年选出的前七项,全部与 AI 有关 1。
排第一的 AI SOC 有 49% 的人选进前五,真正把它放在第一位的只有 22%。紧跟的是 AI 代码安全 48%、AI 漏洞修复 47%、内部 AI 智能体安全 44%。
进了生产环境的还少:AI SOC 18%,AI 攻防 13%,AI 漏洞修复 13%。走得最快的是邮件与社会工程防护,38% 已在生产环境 1。
未来十二个月的采购计划更密:内部 AI 智能体安全 45%,AI 攻防 42%,AI 使用与治理 38%,AI 漏洞修复 37% 1。
测试频率的答案也往前推:83% 认为要比今天更频繁地测,其中 54% 说非常重要。今天 18% 对生产资产做持续测试,一年内这个比例到 52%,五年内 44% 期望嵌进 CI/CD 1。
修复端的诉求很具体:70% 要复测确认已经修好,67% 要按可利用性排序,57% 要自动生成修复单 1。
给智能体多少权限,受访者自己也在收着走:36% 今天接受它在低风险动作上自主,一年后 60%,愿意在多数情况下放手的只有 7% 1。
企业内部已经在用:92% 有员工层面的生成式 AI 使用,83% 有编码助手或编码智能体,55% 有 MCP 服务一类的智能体与应用的对接在生产环境 1。
担心也具体:47% 怕员工把敏感数据喂进 AI 工具,46% 怕智能体越权或被攻破,29% 怕提示注入。63% 说安全至少拖慢了一部分 AI 采用 1。
选型口径最值得记:44% 会先看现有安全平台的新功能,21% 会先找 AI 原生厂商。让买家转向创业公司的首要理由是 47% 的「现有厂商解决不了的能力缺口」,同时 25% 明说不会从创业公司采购 1。
股价那张图把安全事件与市值画在一起:图上标出 Mythos 发布、OpenAI Daybreak、Hugging Face 事件,以及 8 月初两起模型越界。帕洛阿尔托网络的市值从年初约 1,250 亿美元到 10 月 6 日的 3,300 亿美元上方,CrowdStrike 从约 1,200 亿到 2,750 亿(按图读,数据源 S&P CapIQ;原文给读者的入口是 stockanalysis 的两个页面 1213)。
把 87% 和 IANS 的五百多人放在一起
IANS Research 与 Artico Search 的 2026 年安全预算报告,样本五百多位 CISO 14。
那五百多人的答案是:2026 年预算中位数增长 0%,连续第二年;55% 的安全负责人预算持平或缩减,45% 拿到了增长。
同一份报告里也问了 2027:64% 的 CISO 预期预算会增长 14。
上一轮问同一句话是在 2026 年初:64% 提了加预算的申请,最后 45% 拿到手。比例缩了约三分之一。
两份调查的差是 23 个百分点,样本 100 对 500 多,问法也未必相同。能确认的是方向:安全预算还在涨;涨多少,要等实际支出数据。
三个数字回到源头
十八小时。 原文写 Bain 估算 AI 把一次典型攻击从约四周压到约十八小时 16。
Bain 那份报告 9 月 29 日发出,图上只标 Source: Bain analysis。图把五个阶段拆开:侦察从 168 小时到 1 小时,横向移动从 168 到 3,其余阶段压缩后落在 1 至 11 小时。公开页面只到这一步,样本与算法留给读者自己去问。
那条模型曲线。 原文用它说明模型能完成越来越复杂的网络任务。原图出自英国 AI 安全研究院 5 月 13 日的博客,是那篇的 Figure 2 17。
纵轴是在「The Last Ones」这条 32 步模拟企业网络攻击里平均完成的步数,横轴是累计花掉的 token。每条线一个模型,阴影是同一 token 预算下所有运行的最小到最大;坐标里只有步数与 token 这两个量。
AISI 自己在正文里写了两条限定:250 万 token 的上限会让结果低估模型能力;基准结果只宜当作粗略参考。
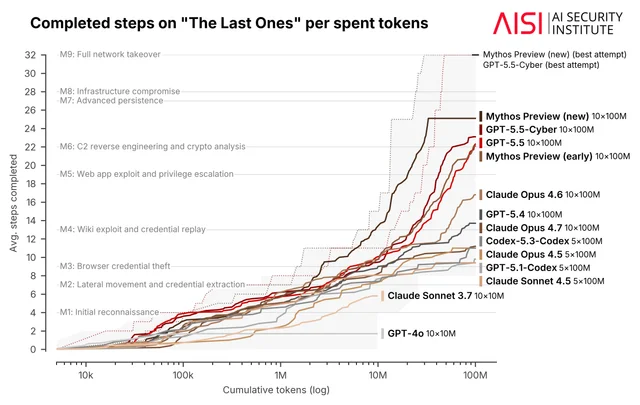
AISI 官方博客 Figure 2,2026 年 5 月 13 日发布,测试对象包括 Claude Mythos Preview 与 GPT-5.5。这条 range 共 32 步,横轴为累计 token 消耗。AISI 同文给出的时间视野口径是:自 2024 年底起,前沿模型能自主完成的网络任务长度大约每四个多月翻一倍。
CVE 在变多。 原文引 Epoch AI 的看板说明高危漏洞的申报量在涨 18。看板画的是漏洞的发布日期,数据取自 CVE 计划的 cvelistV5 仓库。
Epoch 在方法说明里点出一个噪声源:Linux 在 2024 年 2 月成为 CNA 之后,为数千个回填的修复开了 CVE,2024 与 2025 的计数因此抬高。
同一页还标了另一个时间点:Claude Mythos Preview 在 2026 年 4 月 7 日发布,与新增报告数量的跳升重合。模型在公告前就被用来找漏洞,所以跳升可能提前一个月出现。
图表与正文对不上的一处
平台那一节的正文写:问买家会先从哪儿找 AI 安全能力,44% 选现有平台的新功能,21% 选 AI 原生厂商。文章的结论是平台通常接到第一个电话。
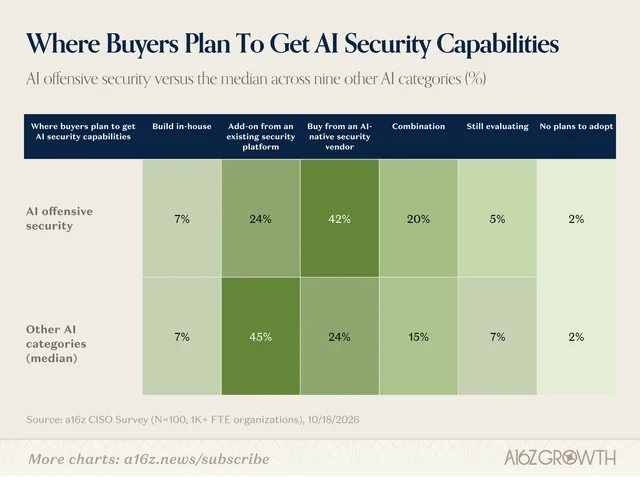
同一篇的热力图把品类拆开看:AI 攻防这一行是 42% 从 AI 原生厂商买、24% 从现有平台加装、20% 两者组合 1。
其余九个 AI 品类的中位数才是 45% 对 24%。整体上平台先被叫到;而在文章要推荐的攻防品类里,买家的第一反应是找原生厂商。
另一处是基线。优先级变化图让受访者在同一份问卷里回想 2026 年的排位,图注写明 2026 priorities are recalled。
那张图上内部 AI 智能体安全 +28 个百分点、SIEM −18,记录的是回忆与当下的差,中间隔着一年里所有看得见的变化。
还有一处:87% 那张图只有增、平、减三根柱子,预算涨多少只到这三档。
哪一句能查,哪一句是判断
| 原文说法 | 出处 | 能核到哪一步 | 读者怎么用 |
|---|---|---|---|
| 100 位 CISO、员工千人以上 | 每张图的页脚 | 只有样本量与公司规模,抽样与误差说明缺位 | 当高质量的定性访谈看 |
| 87% 预计 2027 加预算 | 预算图 | 受访者当时的自报 | 与 IANS 的 64% 并排读 |
| 攻击从四周压到十八小时 | Bain 分析 | 估算值,公开页无样本 | 当方向,不当刻度 |
| 模型在完成更复杂的网络任务 | AISI 博客 | 单条 range、token 归一、5 月发布 | 支持趋势,不支撑速度 |
| 高危漏洞申报在增加 | Epoch AI | 发布计数,含报告惯例噪声 | 引用时带上这层限定 |
| 平台先被叫到(44% 对 21%) | 正文 | 有数字,无对应图 | 与热力图的 42% 对 24% 对着读 |
| 六家被推荐的厂商 | 投资清单与公告 | 五家在清单,Armadin 有公告未进清单 | 读作利益关系 |
| 25% 不会从创业公司买 | 选型图 | 有图有分母 | 创业公司的准入线 |
| 80% 组织把社会工程列为最大人为风险 | SANS 2025 年报告 | 2,700 多位安全意识从业者回答 19 | 受访者是安全从业者,口径要跟着说 |
三类读者各自能拿走什么
做 AI 安全的创业公司。 47% 的买家会为了现有平台解决不了的能力缺口换人,25% 明说不会从创业公司买。这两条合起来划出一条准入线:产品要对着平台架构上不去的那件事说话。
还有一条操作信息:一位全球服装公司的 CISO 把七八家供应商缩到三家做实测,理由是「不可能对七八家都做概念验证」。评估预算本身就是稀缺资源。
市场的拥挤程度有公开记录。Jake Epstein 整理了 Black Hat USA 2026 的 470 家参展厂商,分成 22 类,AI SOC 与 SecOps 一类就有 43 家 20。
企业的安全负责人。 十二个月的采购窗口集中在四个品类:内部 AI 智能体安全 45%、AI 攻防 42%、AI 使用与治理 38%、AI 漏洞修复 37%。
测试的排期在变:今天 18% 对生产资产做持续测试,一年内 52%;五年内 44% 期望改由代码或基础设施的变更直接触发。
智能体的权限要分层给:今天 36% 接受低风险动作自主,一年后 60%,多数情况放手只有 7%。调查里最实用的一句话来自一位金融科技 CISO:AI 工具让你更快找到漏洞,修的速度没变。
看这条赛道的人。 87% 的自报增长预期对 IANS 的 64%;上一轮同一问法最后兑现在 45%。这三组数摆在一起,安全预算的方向清楚,幅度要打折。
再往外一层,攻击面的增长有独立证据。2026 年 10 月,印度证书机构 eMudhra 被查出八张中间证书的私钥只有 3 到 8 比特,最小的一把就是数字 4。
任何人几毫秒就能破解这些密钥,并用它签发受信任的证书;eMudhra 随后宣布退出全球 TLS 业务 21。
还没答的三件事
第一件是样本。100 个人怎么选出来的、由谁执行、有没有报酬,原文与图注都没写。这决定了 87% 能推到多远。
第二件是两道题的口径。正文的 44 对 21 与热力图的 45 对 24 讲的是两道题,措辞没有交代,分量只能读者自己掂量。
第三件是效果。全文的数字停在意愿、计划与在产比例这三层,效果那一层要等下一轮。
接下来值得盯的四处:Cotool 会不会有正式的 a16z 公告页;IANS 的 2027 版(上一版 2025 年 8 月发布)会不会把 64% 换成兑现后的数字。
另外两处与攻防直接相关:AISI 说在做更难的 cyber range;Armadin 在这轮 2.555 亿美元 B 轮之后,十二个月内能报出多少客户 22。
References
- 1The New Security Agenda
a16z.news
- 2The New Security Agenda – a16z
a16z.com
- 3Stephenie Zhang
a16z.com
- 4Owen Colby
a16z.com
- 5Investing in Armadin
a16z.com
- 6Investing in Neo
a16z.com
- 7Investing in Adaptive Security
a16z.com
- 8Investing in Doppel
a16z.com
- 9Investing in Socket
a16z.com
- 10Investment List
a16z.com
- 11Patch or Die
a16z.news
- 12PANW market cap
stockanalysis.com
- 13CRWD market cap
stockanalysis.com
- 14
- 15
- 16
- 17
- 18Cyber vulnerabilities
epoch.ai
- 19
- 20Black Hat 2026 Vendor Landscape
jakee.vc
- 21Disgraced eMudhra drops out of TLS business
arstechnica.com
- 22Armadin raises $255.5 million Series B
prnewswire.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.