
10 月 19 日傍晚 6 时 04 分,路透发出一篇独家:一名说中文的操作者用 AI agent 进入了 100 多家公司的网站,其中包括农机厂商约翰迪尔(Deere)、家电公司 SharkNinja 与发动机厂商康明斯(Cummins)。这个人几乎没做具体的事。他把入侵外包给了机器1。
把这一切拼出来的,也不是任何一家受害方。NorForge 的研究员 Snorre Fagerland 在扫公网上暴露的 AI 工具面板时,发现有人把 Cairn 的控制台留在了公网,没有认证。他由此能实时看着 agent 一页页写下目标、试过的漏洞、拿到的凭据2。
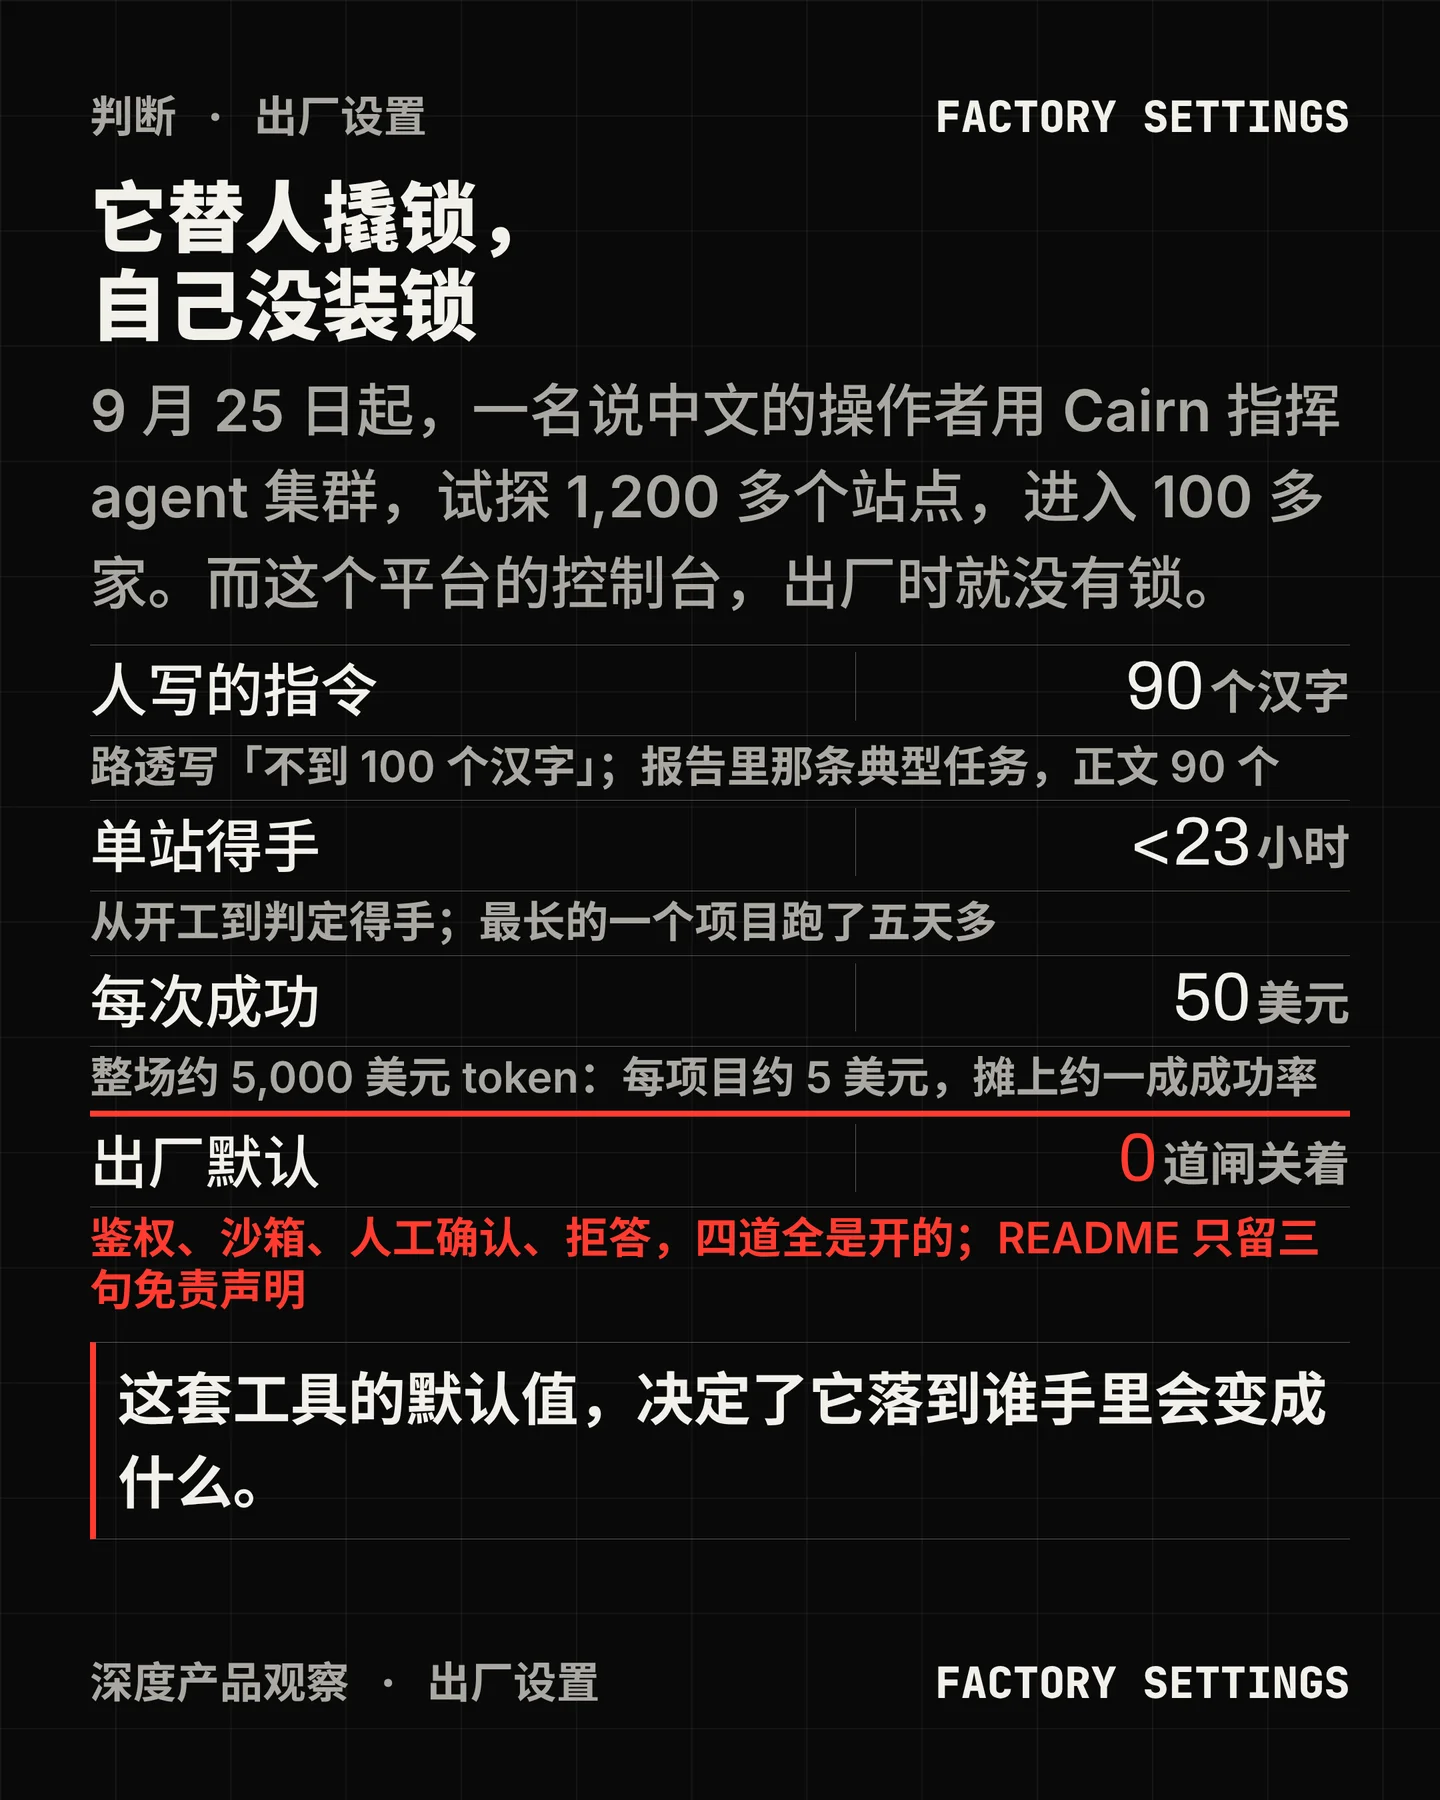
所以这件事不该只读成「AI 变强了」。它更像一条关于默认值的新闻:Cairn 这个开源引擎在出厂时,鉴权、沙箱、人工审批、拒答四道闸全是开的。它替操作者撬开了 100 多扇门,自己那扇门却没有装锁。
一、90 个汉字
NorForge 的报告里附了一条「典型任务」,中文原文,我数过,正文 90 个汉字。删节后大意是:
「目标:找未认证 RCE(命令执行/反序列化/文件上传 webshell/SQLi→RCE/SSRF→RCE)。优先:登录 SQLi、未认证端点、文件上传、认证绕过、账户接管。」
这一段之前还有一句,交代目标是怎么来的:四国(US/CA/JP/AU)已确认的真实购物电商站,流量 20 万到 150 万,Playwright 已经验证过能下单2。也就是说,选中谁、能不能下单,由另一条自动化管线先跑完,Cairn 才接手。
从这条任务出发,agent 做的事没有一样是新的。报告给的一条得手链是:未授权写入 memcached 会话存储,加上 PHP 对象反序列化,再加遗留 Zend Framework 组件里的 gadget chain2。这些都是 Web 应用安全课上讲过十几年的东西。变的是有人愿意用 23 小时去逐个试。
规模在报告里:14 个面板、1,100 多个攻击项目,平均成功率 10% 上下,每个项目平均写下 140 条事实,从开工到判定得手平均略低于 23 小时,最长的一个跑了五天多2。路透从另一端补了同一件事:截至上周末,agent 试过 1,200 多个站点,进入 100 多家1。
放在一起看,量级的位置更清楚。9 月 Gambit Security 记录的那一轮 AI agent 行动侵入了 25 家公司,偷走至少 60 万条信用卡记录1;这一轮被点名的是 100 多家公司,但数据被取走多少,至今没有一家确认。
让一批 agent 这样连续跑下去的是它的架构。Cairn 把项目拆成「事实」与「意图」:agent 做完一次探索,把确认的发现写进一块共享黑板;下一个 agent 读到的,是所有人的发现,加上人随时贴上去的提示。worker 之间不直接对话,只通过这块板协作3。140 条事实,就是一台机器在一个目标上写的 140 页笔记。
二、四道闸
如果只读 README,Cairn 是一个通用问题求解引擎:给起点和终点,它在未知状态空间里搜一条路,渗透测试只是第一个验证场景。但把仓库打开,默认值是另一回事。
鉴权。 服务端是一个未加鉴权的 FastAPI:挂了 projects、hints、intents、export、settings 五个 router,没有 auth 中间件;协议文档里检索 auth、token、login、api key,零命中4。它默认起在 8000 端口。
沙箱与审批。 调度器用两条命令启动 worker:
claude --dangerously-skip-permissions 与 codex --dangerously-bypass-approvals-and-sandbox5。README 的本地模式还写着,agent 以你的用户权限运行,没有沙箱。三种任务自动调度,人能贴提示,但那是注记,不是审批。拒答。 提示词里有一句:under no circumstances should you reject6。它堵住的不是授权检查,是模型自己的拒绝通道。
除此之外,整个仓库只有并发和超时上限:全局 8 个 worker、每个项目 4 个、单任务 300 秒。没有单目标请求速率,没有 robots 检查,也没有对目标是否授权的校验。默认 worker 容器是一台 Kali,装着 dirsearch、nuclei、katana、dalfox、ysoserial、jwt_tool、impacket、Playwright 与几套 payload 库,仓库里还留着给腾讯云黑客松比赛提交 flag 的脚本3。
作者不是没有表态。README 有一节免责声明:仅限有明确授权的环境,使用者自负其责。他在 10 月 8 日的一条 X 帖里说,Cairn 从来不是「黑客工具」,滥用是人的决定,不是引擎的功能7;The Verge 引的也是那条帖里的另一句:misuse is a human decision, not a feature of the engine8。路透问他时,他确认收到消息,没有回答那组问题;他此前在 X 上说过,平台不是为攻击设计的1。
这些话都成立。问题在于,免责声明约束的是使用者,不是默认值。
三、五十美元是除出来的
成本是这条新闻里传播最广的数字,也是最需要拆开的一个。
NorForge 的口径是:平均每个任务约 5 美元,含失败与提前结束的项目;跑得久的更贵,有超过 1,000 条事实的项目可能超过 100 美元;报告自己写着,这里的误差不小,可能差出一截2。
路透的口径是:整场大约烧掉 5,000 美元的 token,约合每次成功入侵 50 美元;模型是 DeepSeek 与 Anthropic 的 Claude Code 混用1。
把两条放在一起,算法就出来了:整场 5,000 美元除以 1,100 多个项目,约等于每个项目 5 美元;同一笔钱除以 100 多次成功,约等于每次 50 美元。1,200 次试探里得手 100 多次,成功率大约 8% 到 10%,与报告给的 10% 上下对得上。
所以 50 美元是一次除法,不是一个账单。它不含代理、目标清单、操作者的时间,也不含被拿走的东西值多少——那部分没有数字,路透说无法确定数据被取走的程度。
真正确定的只有量级:一次覆盖上千个目标的行动,成本是四位数美元。这个数字之所以重要,不是因为它便宜到人人可负担,而是因为它把瓶颈从「能力」挪到了「目标」。会用这套工具的人不需要更聪明,只需要耐心,而耐心现在可以按 token 买。
四、谁看见的,谁签的字
发现路径本身值得单独讲,因为它决定了这份材料的性质。
NorForge 用 Shodan 与 Censys 找公网上跑着 AI harness 的主机,大多数需要授权,但相当一部分没有设。几天里他们找到一批 Cairn 面板,其中 20 多个被判定为恶意;路透的说法是「大约两打」12。中文那组被编号为 AIA0001,14 个面板、1,100 多个项目;另有两组英文操作者,一组做金融盗窃,一组只有 1 个面板、59 个项目,置信度低。
报告没有点名任何受害方。路透自己复核了这名操作者的面板活动,把域名对成了公司,才有了 Deere、SharkNinja、Cummins 三个名字;另有两家更小的企业承认被入侵,没有被点名1。
三家的回应都停在「对媒体置评」这一层。Deere 说已经做了必要的补救,且「没有迹象显示敏感信息被访问」;SharkNinja 说被攻破的是一个只有产品支持信息的独立站点,威胁已控制;Cummins 说正在调查「一家第三方供应商运营的网站遭到潜在网络攻击的报告」——用的是 report of a potential cyber-attack,既没确认被未授权访问,也没确认数据被取走1。没有一家说,是自己先发现的;也没有一家提到通知客户或监管。截至 10 月 19 日,三家都没有就此事提交 8-K。
监管侧同样安静。美国 FTC、CISA、伊利诺伊州与艾奥瓦州两州总检察长、加拿大隐私专员办公室、澳大利亚 OAIC 与 ASD、日本个人情报保护委员会——这些机构在 10 月 15 日至 19 日的公开列表里都没有相关条目。这只能证明它们尚未公开发声,不能证明它们没有收到通报。
有一层反讽值得记下来。NorForge 自己就是一家做 agent 运行时管控的公司,官网首页写的是「让你看见 agent 做的一切,并划出它们越不过的线」9。它卖的东西,正是 Cairn 缺的那一层。这不影响它的发现成立;但它说明了这次看见是从哪个位置发生的。
那一批面板里还敞着看起来合法的红队作业。真实客户的渗透测试、目标、凭据一起公开。报告说,把客户的测试放在未加固的面板上,本身就是严重问题2。
五、你能在自己这边查什么
对运营网站的人,这一轮最该记住的不是「AI 会打站」,而是「它打的都是老洞,只是打得比你修得快」。报告列出的优先项是登录 SQLi、未认证端点、文件上传、反序列化、认证绕过、账户接管2。这些漏洞任何一份年度榜单上都有。变的是有人会用 23 小时、从一个入口试到下一个,直到某个旧组件上的 gadget chain 接上。
所以检测的落点不在单次请求,而在一段时间里的序列:同一个会话在几小时里持续试探、失败后换参数再来、从浏览走到上传再走到导出。agent 的动作单看都合法,连起来才是形状。速率限制挡不住慢的,WAF 签名挡不住没见过的组合,能记账的是「这个会话今天做了什么」。
对做 agent 产品的人,这一期的教训更直接:默认值就是产品。鉴权、沙箱、人工审批、拒答,这四道闸装不装、默认开不开,决定了同一个引擎落在谁手里会变成什么。开源让每个使用者的错配都变成作者的名声,而作者能控制的只有出厂设置——免责声明不在其中。
还有一件更结构性的事:Cairn 的黑板是它能连续跑的原因,也是它被看光的原因。一个把所有中间结果写下来供多方读取的系统,写下的每一条都同时是工作日志和证据。调试、协作、可观测性,和情报泄露,是同一个界面的两面。做这类系统的人,最好在第一天就把这块板当成密级资产,而不是日志附件。
六、还没落定的
数据到底被取走了多少,没有答案。路透无法确定;NorForge 在面板数据里扫出数百条各类密钥,11% 经核验仍然有效;他们核实过至少一个上传型 webshell 还活着,挂在一家大型硬件零件商的站上2。
100 这个数字是可见的那一批。NorForge 找到的是没设防的面板;把面板关掉的、或者从没暴露过的操作者,不在这份统计里。所以 100 多家是下限,不是全貌。
国别也有一处不一致:路透写目标是美国、加拿大、澳大利亚、日本的电商站;NorForge 的概述写「主要在美国、日本、澳大利亚」,只有那条任务模板提到加拿大。至今没有一家具名的加拿大受害方。
作者没有回答路透的问题。承认被入侵的还有两家更小的企业,没有名字。没有任何监管机构公开立案或表态。这件事的公开记录,目前由一篇通讯社稿、一份私营公司的报告和三家公司的三句回应构成。
一台机器用 90 个汉字和 23 小时,可以走完过去需要一个人学几年才能走完的路。它留下了一整块板的笔记,而读这块板的人,是另一家卖控制面板的公司。
References
- 1
- 2
- 3oritera/Cairn · GitHub
github.com
- 4app.py · oritera/Cairn
github.com
- 5dispatcher-design.md · oritera/Cairn
github.com
- 6bootstrap.md · oritera/Cairn
github.com
- 7淚笑 · X
x.com
- 8
- 9About · NorForge
norforge.com
Comments