从《AI安全治理框架3.0》看产业趋势:数据“不解密、不暴露”成大模型入局刚需
全国网络安全标准化技术委员会 9 月 14 日发布《人工智能安全治理框架3.0》,荆华密算借此说明数据安全为何成了大模型进入核心业务的前提,以及密态推理“不解密、不暴露”是怎么做到的。

当 AI 应用从“尝鲜试用”迈入“核心业务”,数据安全已不再是事后修补的“附加题”,而是决定企业能否“敢用、可用”大模型的底线与基础设施。
9 月 14 日,在 2026 年国家网络安全宣传周开幕式上,全国网络安全标准化技术委员会发布《人工智能安全治理框架 3.0》(以下简称“框架 3.0”)。
新版框架围绕人工智能发展新趋势和安全治理新挑战,对风险分类、技术应对和综合治理措施进行了更新优化。
《框架 3.0》的发布,释放出一个清晰信号:AI 安全治理正在从原则倡导走向体系化、工程化和场景化。
AI 安全不再只是模型输出是否可靠的问题,更是数据、模型、系统、应用和责任机制能否形成闭环的问题。
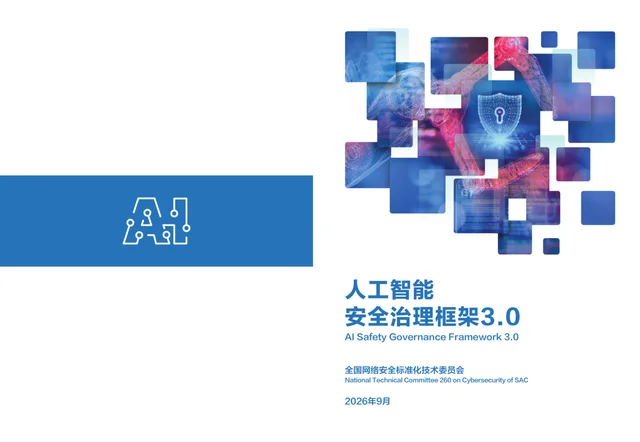
原文配图:《人工智能安全治理框架 3.0》封面,由全国网络安全标准化技术委员会于 2026 年 9 月发布,落款同时标注英文名 National Technical Committee 260 on Cybersecurity of SAC
01 数据安全 成为 AI 落地前提
《框架 3.0》值得关注的地方,在于它没有把 AI 安全简单理解为“模型安全”,而是放到研发、部署、应用和治理的全流程中审视。
官方发布信息中提到,《框架 3.0》“秉持以人为本、向上向善理念”,坚持“强化风险意识、确保安全可控”的指导原则,并延续“风险分类、技术应对、综合治理”的核心逻辑。
这意味着,AI 安全治理正在从单点风险防范,走向覆盖数据、模型、系统、应用和责任机制的全链路治理。
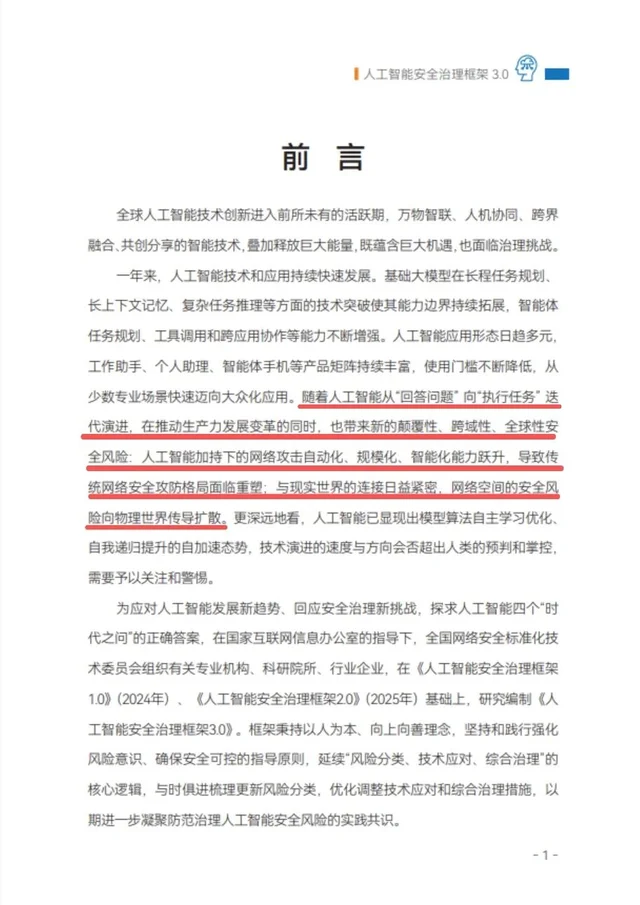
原文配图:框架 3.0 前言页(第 1 页),红笔划出的是这一版新增的风险判断——人工智能正从“回答问题”向“执行任务”演进,随之带来“颠覆性、跨域性、全球性安全风险”
在具体安全指引中,《框架 3.0》进一步提出要“落实数据安全管理责任”,评估人工智能应用中存在的“数据泄露、个人隐私泄露、违规收集使用个人信息”等风险,并建立数据全生命周期安全管理机制,加强用户交互数据、检索增强生成数据等方面的安全防护,提升数据防泄漏、防窃取保障能力。
这些表述指向的是同一个问题:当 AI 真正进入生产场景,安全不能停留在产品外层的提示或承诺,而要进入数据流转和模型调用的关键环节。
AI 系统必须具备更清晰的数据安全边界、更可控的调用链路,以及更完整的风险识别、风险评估和风险处置机制。
安全不是 AI 产品上线后的补丁,而应当成为模型应用和系统部署之初就被纳入的基础能力。
02 加密使用 云端大模型
数据安全与隐私保护,是 AI 进入高敏感场景时绕不开的核心命题。
无论是个人隐私对话还是企业核心资产,接入云端大模型的核心顾虑并非“模型能力不足”,而是“不敢使用”。
针对这一行业痛点,荆华密算创始人、CEO 林修醇指出:“AI 的竞赛正从‘好不好用’转向‘敢不敢用’。真正的安全从来不能靠模型厂商的道德承诺,而是靠底层的密码学架构,做到‘不解密、不暴露’,把数据的控制权真正还给用户。”
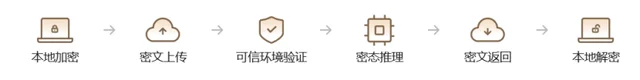
原文配图:密态推理的完整链路,明文只出现在首尾两端——本地加密后以密文上传,在可信环境完成验证与推理,密文返回后再由本地解密
围绕这一理念,荆华密算基于自研的高性能密态计算引擎,成功将密态推理的性能损耗降低至商用水平。
同时,荆华密算联合中国人民保险推出全球首个人工智能数据安全保险,形成“技术保证+制度兜底”的双重闭环。
在产品落地层,荆华密算已形成面向个人的“墨镜熊”与“密听”,以及面向企业的“可信 Token”与“密态 MaaS”。
通过将底层密态推理能力转化为可感知的产品与服务,帮助高敏感行业在安全前提下接入大模型,推动 AI 深度融入核心业务流程。
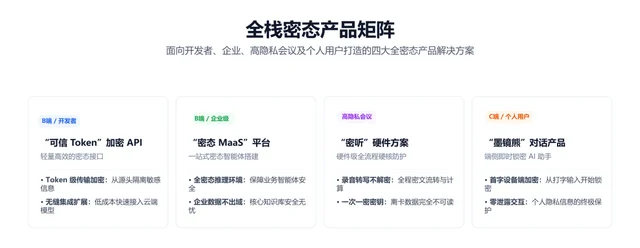
原文配图:全栈密态产品矩阵,四类方案各自对应一群使用者——开发者的 Token 级传输加密与无感集成扩展、企业级的全密态推理环境与核心知识库零接触、密听的一次一密与离卡数据完全不可读、墨镜熊的首字设备端加密与零泄露交互
从《框架 3.0》到产业实践,AI 安全治理的方向已经越来越清晰:既要推动技术创新,也要守住安全边界;既要释放数据价值,也要保护个人信息和商业秘密;既要让 AI 好用,也要让 AI 可信。
在安全与效率的博弈中,荆华密算想做的,就是让企业不再因数据泄露顾虑而对大模型望而却步。
未来,我们将继续深耕密态计算技术,用更低成本、更高性能的加密推理方案,让高敏感行业真正安心地把 AI 用到核心业务里。
我们同步推出重磅福利!
连续 3 个月,每月免费领 15 万积分!
👇快来试用吧!👇
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.