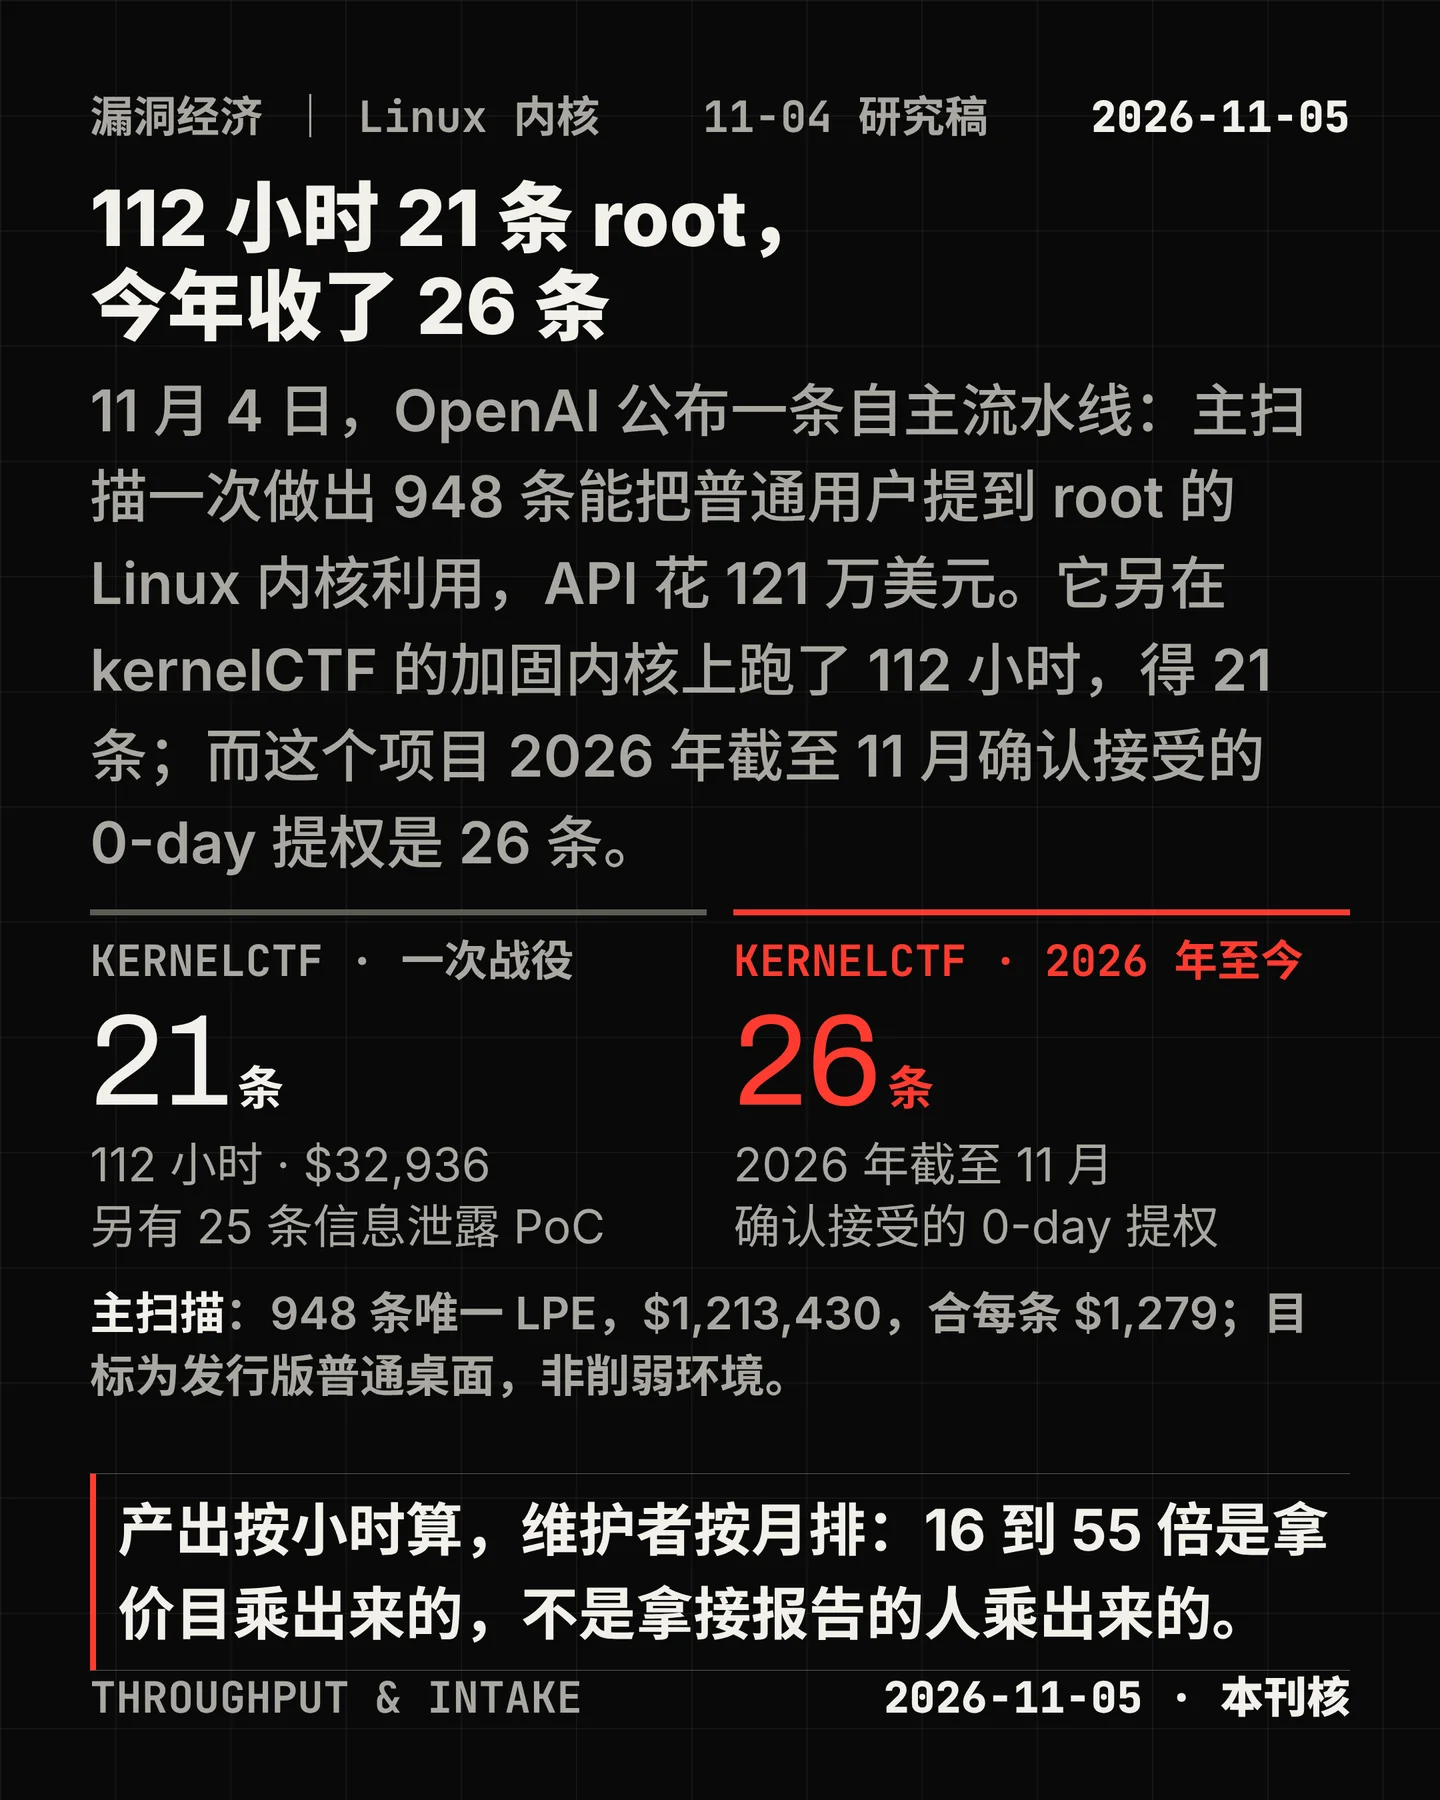

OpenAI 在 11 月 4 日公布了一条自主漏洞流水线。按官方数字,主扫描一次复现 1,724 条 Linux 内核漏洞,做出 948 条能让普通用户拿到 root 的利用,API 花费 121 万美元,合每条 1,279 美元。1
同一篇里还有一组小得多的数字。它把同一条流水线放进 kernelCTF 的环境跑了一百一十二小时,得 25 条信息泄露 PoC 和 21 条提权利用,花费 32,936 美元;而 kernelCTF 到发稿时为止,2026 年确认接受的 0-day 提权是 26 条。1
一次不到五天的扫描,接近一个常设项目十个月的接收量。
这件事真正变的不是"AI 能找漏洞"。Hacker News 上有一条英文评论把意思说得更准:普通提权漏洞并不新鲜,变的是频率。2 这一期就写这个频率,以及它撞上的那道窄门。
一、产出的单位是补丁,不是报告
流水线有五段:发现、动态复现、可利用性评估、生成补丁、人工复核。前四段由 agent 完成,最后一段是人。官方把每段花的 API 点数都列了出来。1
5,034 个审计目标(约 280 万行、占全内核 7%)花掉 3,426 美元;十二小时产出 2,308 条候选,花 316,549 美元;三十小时内复现 1,724 条,占候选的 74.7%,花 73,330 美元;静态初筛把结果分成 313 条信息泄露候选与 1,238 条提权候选,花 44,194 美元;利用开发做出 291 条信息泄露 PoC 与 1,169 条可用的提权利用,花 775,929 美元。
最后一步不是加总,是合并。官方对 1,169 条利用做了变体分析,得出 948 个不同的补丁,并把这个数当作唯一漏洞数。1 平均 1.23 条利用换一个补丁——"948 条漏洞"是 948 个补丁地址,不是 948 份报告。
这个区别在后面的每一步都会回来。
二、账本上有两行是空的
把上面几段加起来,得 1,213,428 美元;官方写的是 1,213,430 美元,差 2 美元是舍入。1
数字对得上,缺的是行。发现占 26.4%、复现占 6.0%、筛选占 3.6%、利用开发占 63.9%,各有自己的花费;补丁生成和人工复核没有单独的数字。而官方在流程里写明,报告发出之前必须由安全研究员复核利用、补丁与拟定的严重程度。1
所以"每条 1,279 美元"是一个下限:它只算 API 点数,把漏洞变成修复的那两段没有被计价。
同一份账还能读出第二件事。把同一条流水线放到加固过的 kernelCTF 内核上,成本结构整个反过来:发现占 83.7%,而不是 26.4%。1 折算到单条,主扫描每发现一条提权漏洞花 338 美元,加固内核上花 1,313 美元,相差 3.9 倍。
加固把最贵的那一段推到了攻击者那边,而利用那一段几乎没动。
三、产出在排队的时候就在过期
官方写:扫描与人工分析跑完的那十天里,超过 100 条 Linux 提权漏洞已经被"其他贡献者"修好或已有暂存补丁,另有约 300 条正在公开讨论。拆开是 61 条已上游修复、43 条已有暂存补丁、299 条在公开上报与讨论。1
"其他贡献者"这个定语值得停一下。这 100 多条不是这条流水线的产出,是它在同一段时间里遇到的行情:别人也在用同样的模型、同样的工具做同样的事。
而 kernelCTF 对 0-day 的定义有三条:提交时主线树里没有修复该漏洞的补丁提交;该漏洞未以任何形式披露过,包括 Syzkaller 报告;每条漏洞只认第一份提交。3 别人先到,这一条就不再计。
两件事放在一起:报告排队的每一天,可报的池子都在缩小。官方自己给出的结论是,自动分流必须把快速修补周期算进去,重新对照最新代码验证,否则交出去的是重复或过时的报告。1
这条流水线的第二项能力因此不是生成,是丢弃。
四、三张价目表,没有一张按条收
官方给那 948 条利用算了两个价:用 Pwn2Own 的 2 万美元、TyphoonPWN 的 7 万美元乘上去,得 1,890 万到 6,630 万美元,是成本的 16 到 55 倍。1
两个单价都能核到。Pwn2Own Berlin 2026 的本地提权类别里,Red Hat Enterprise Linux for Workstations 标价 20,000 美元。4 TyphoonPWN 2026 的 Linux 提权写的是"Up to 70,000 美元",与 Windows 提权同档——是上限,不是标准价。5
但这两家都是赛事,不是收购方。Pwn2Own Berlin 2026 的全部现金与奖品"超过 100 万美元",31 个目标分在 10 个类别;2025 年那场三天发出 1,078,750 美元,对应 28 个唯一的 0-day。6 948 乘 2 万得 1,896 万美元,是这场赛事全年奖池的 19 倍。TyphoonPWN 对自己的描述是"数十万美元"。5
价目表在这里不是买方,是尺子。用尺子量存量可以,用尺子结算不行。
kernelCTF 稍微不同:它是常设项目,每条 71,337 美元,而且这个数字不随提交数量浮动。3 但它每个内核版本只收一份,只收 0-day,每条漏洞只认第一份提交。21 条乘 71,337 是 1,498,077 美元——前提是 21 条全部入选。
而公开的提交表显示,2026 年 1 月到 8 月一共 32 个 slot、32 份被接受的提交,其中 22 份是 0-day,对应 20 个唯一 CVE;最后一条被接受的 0-day 停在 7 月 24 日。7 要让 21 条全部兑现,这个项目得把大半年的排期交给同一条流水线。
五、对读者意味着什么
如果你维护软件,瓶颈已经从"发现"移到了"分流"。一次 5,034 个目标的扫描会给你 2,308 条候选,其中真正属于模型分析错误的只有 3.1%,其余没复现的多半是权限不够、竞态、或者需要特定的触发条件。1 这一步没有人替你走,而它决定了剩下 948 条里你能拿到几条。
如果你在评估"用前沿模型做安全审计",价格锚变了。覆盖全内核 7% 的一次扫描是 121 万美元,单看发现阶段是 32 万美元。这两个数现在可以被任何一方拿去做预算——包括想证明"我们付不起"的一方。
对你自己的系统,判断只有一句,而且不是新话:没有及时打补丁的低权账号,对一个资源充足的攻击者来说"在功能上等同于 root"。1 这句话在 2026 年的分量不在于它对不对,在于说这句话的人刚刚演示了它有多便宜。
不能确定的
948 条现在的处置状态不清楚。 官方说已按内核社区的建议,先发出"数百份"关键漏洞的报告与补丁,其余与 Patch the Planet 伙伴分批发出。1 61/43/299 那三个数是观测到的其他贡献者的进展,不等于这 948 条自己的处置进度。
kernelCTF 的口径对不上。 官方写 2026 年确认接受 26 条 0-day;公开提交表同期可见 22 份、20 个唯一 CVE,且最后一条在 8 月 21 日。公开表在 8 月之后没有更新,所以 26 既不被这张表独立证实,也不与它矛盾。
公开 exploit 目录只有 13 个 2026 年条目。 8 流程要求补丁先落地、exploit 在九十天内公开,所以"确认接受"到"公开可查"之间有一段时滞。这不是矛盾,但它说明这套机制本身也是排队的。
主扫描与那 21 条不是同一个目标。 主扫描跑在发行版的普通桌面内核上;kernelCTF 那一次,官方写明最新内核与 kernelCTF 的 SLAB_VIRTUAL 缓解不兼容,所以把它从配置里拿掉了。1 这意味着"约 45 倍"对应的靶子,比项目现行规则要求的要弱一档。
模型没有名字。 官方只说"upcoming cyber model"。七月那次对照用的是 GPT-5.6 Sol,得 166 条唯一提权漏洞,成本 513,690 美元。1
全部数字来自一方。 没有第三方复现过,10 条"新利用技术"只给了分类不给细节。Hacker News 上流水线作者本人在场回答提问,2 但那是同一方的补充说明,不是独立验证。
References
- 1A thousand fewer paths to root
openai.com
- 2Hacker News: Local privilege escalation vulnerabilities in Linux
news.ycombinator.com
- 3kernelCTF rules
google.github.io
- 4Pwn2Own Berlin 2026 Rules
zerodayinitiative.com
- 5TyphoonPWN 2026
typhooncon.com
- 6Announcing Pwn2Own Berlin for 2026
zerodayinitiative.com
- 7kernelCTF public submissions
docs.google.com
- 8kernelCTF published exploits
github.com
Comments