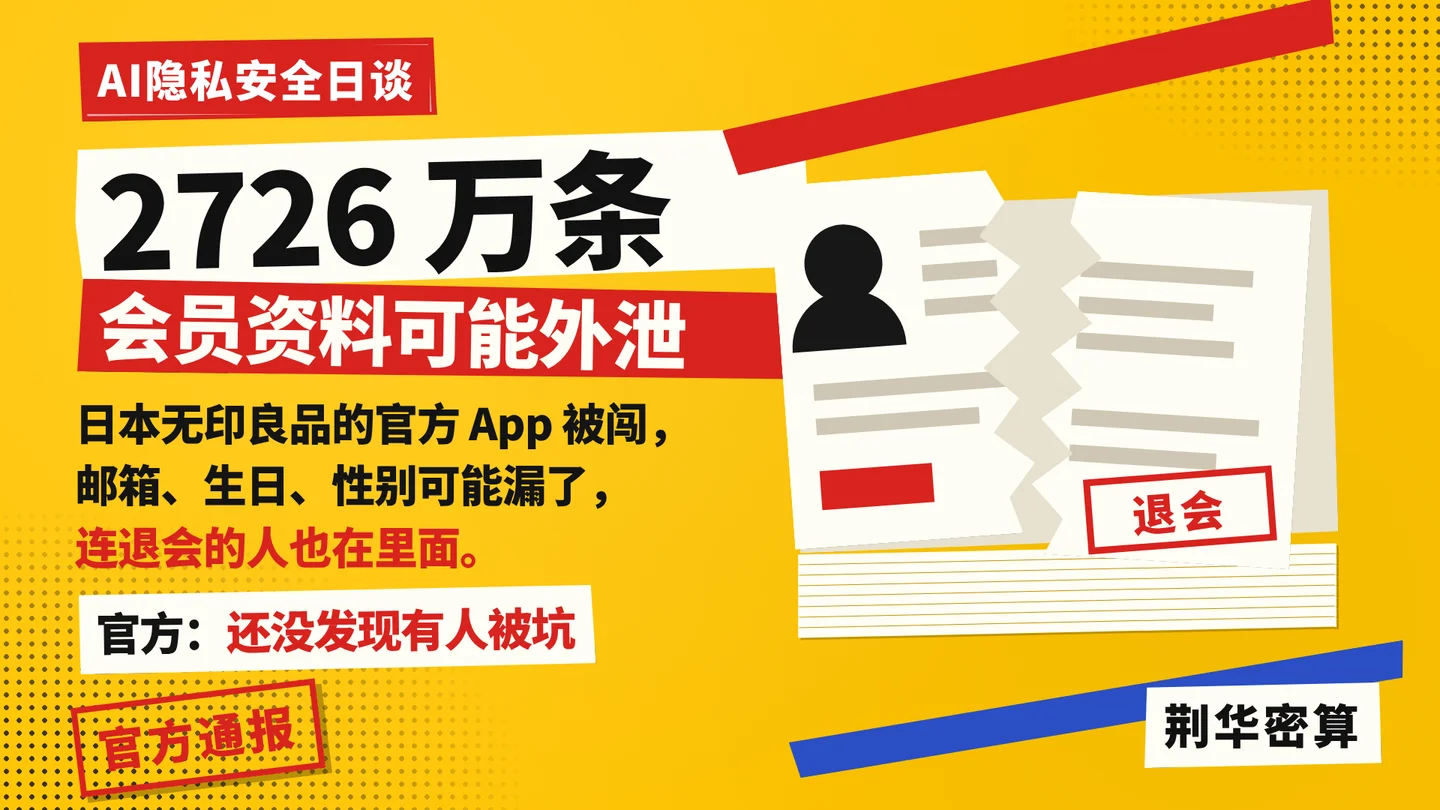
无印良品日本 App 被人闯进去,2726 万条会员资料可能外泄,连退会的人都在里面?!

2026 年 10 月 30 日,运营无印良品的日本良品计划公司发布通报:官方 App「MUJI アプリ」的一部分遭到来自外部的非法访问,最多约 2726 万条会员信息可能已经外泄。1
外泄可能涉及的是电子邮箱地址、出生日期、性别三项,已经退会的用户也算在内。姓名、住址、电话号码和信用卡信息不在其中。1 公司写明,截至目前尚未确认这些信息被恶意利用造成的受害,同时提醒今后可能出现冒名邮件,请用户不要点击可疑邮件里的网址;公司会依次联系对象用户,如果之后确认信息已经外泄,将再次发布消息。2
这起事件的一个技术背景是:日本总务省下辖的情报通信研究机构(NICT)指出,日本近期一系列数据泄露事件至少有一部分与「A2B」(应用到后端,App to Backend)攻击有关。这类攻击从分析公开的 Android 应用开始,攻击者从应用里找到它通信的服务器和接口,再针对服务器本身下手。2 也就是说,出事的往往是 App 背后那台服务器。
中国用户关心的是自己有没有事。10 月 30 日,无印良品官方客服回复南方都市报记者:「中国会员信息存储于独立的一个服务器,并按照本地法规管理不会传输至境外。本次信息泄露不会影响中国目前会员的信息安全以及正常使用。」3 这是企业客服的说法,不是监管部门的结论。
还有几件事官方没有说:什么时候发现被入侵、黑客从哪进去的、是谁干的、这批数据现在有没有在网上流通,通报里都没有。2726 万是「最多约」的上限口径,不是已经确认的外泄数量。1
邮箱、生日、性别,单看每一样都很轻;凑在一起,正好够写一封看起来很像无印良品发来的邮件——这也正是官方先把钓鱼邮件提醒放在前面的原因。而一个人退会之后,这些资料还留在对方的服务器上,这一点是用户自己控制不了的。
各类内容都可以发送给国内首个加密 AI 对话平台墨镜熊;对话内容全程加密保护,平台与模型均无法访问用户的明文数据。
References
- 1时事通信:無印、会員情報流出の恐れ 最大2726万件 不正アクセス(2026-10-30)
news.yahoo.co.jp
- 2
- 3南方都市报:无印良品日本会员数据泄露!品牌称不涉及中国且信息独立存储(2026-10-30)
news.southcn.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.