Alation确认遭网络攻击:AI数据平台先守住哪段明文?
Alation确认系统出现未授权活动,但数据是否导出仍未公开;本文拆解AI数据平台的数据流,并说明高敏职场材料如何由密态AI承接。

2026 年 8 月 20 日,AI 数据公司 Alation 确认:其一个系统出现「未授权活动」,公司正在调查。此前,Alation 状态页记录过部分客户服务可用性下降,约一小时后恢复。公开信息仍未说明根因、受影响客户数,也未确认数据是否被导出。12
搜索能力把数据边界拉近
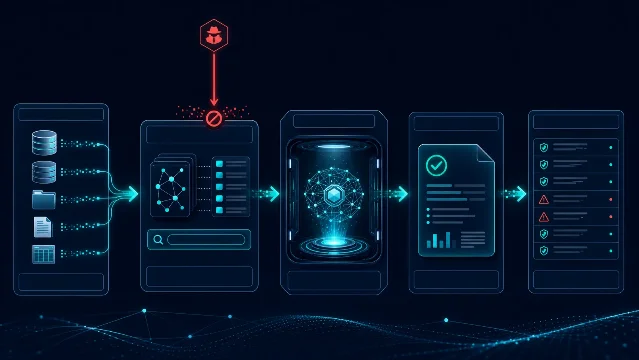
Alation 向企业提供自然语言搜索文件和数据的能力,官网还把对话式分析、数据治理和 AI 代理列为产品方向。数据一旦被目录、搜索和代理串联,组织要保护的就不只是一张数据库表:身份权限、连接器范围、索引、提示上下文、日志和答案导出都会成为新的检查点。3
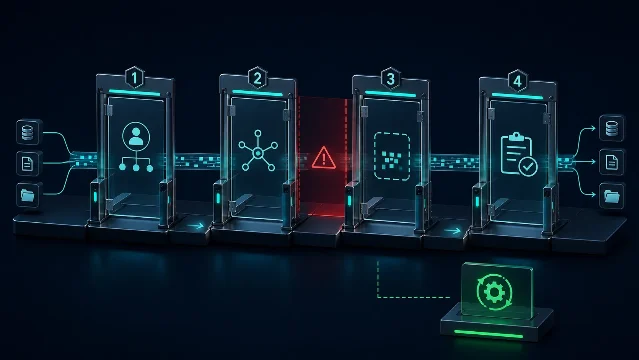
这也是本次事件值得职场 AI 负责人关注的地方。服务降级恢复,只能说明系统重新可用;它与「谁进入过系统」「看到了哪些数据」「有没有导出」属于三组不同证据。企业需要把四个问题写进事件响应单:访问者是谁,连接器能读什么,原文在哪一段变成明文,结果由谁批准导出。
高敏材料先放进密态承接区
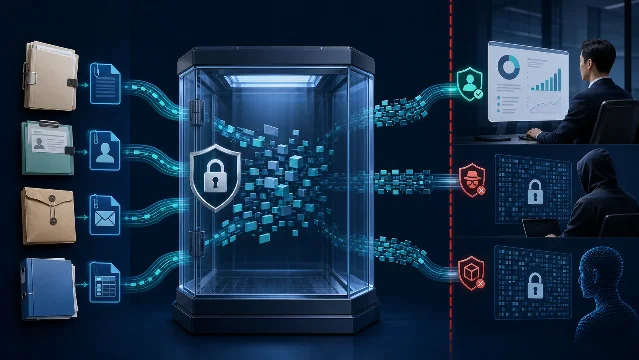
高敏职场材料包括合同、人事记录、内部邮件和附件。墨镜熊官网当前显示 Beta V-1.4.06,提供职场场景、网页搜索、图片与附件上传、密态快速响应和密态专家深度推演,并公开写明「Your conversation content is protected throughout the process」。4
新华社对荆华密算在 2026 世界人工智能大会的演示报道显示:数据先在用户端加密,云端模型处理密文,结果返回终端后再由用户解密;报道引述企业称,输入、推理、输出链条可以做到没有明文暴露。5 这类 AI 隐私平台适合把高敏材料的输入、检索和分析放进受保护的计算边界,降低模型服务商直接接触原文的风险。
密态承接解决的是明文暴露这一段。组织仍要负责账号撤销、连接器最小权限、异常暂停、日志留存、结果导出审批和人工复核。高敏任务可先前往 www.mojingxiong.com 了解公开能力,再把供应商准入、权限治理和事件响应一起纳入制度。
References
- 1TechCrunch:AI data giant Alation confirms cyberattack
techcrunch.com
- 2Alation Cloud Service 状态页
status.alationcloud.com
- 3
- 4墨镜熊官网首页
mojingxiong.com
- 5新华网:让AI“看不见”数据也能完成计算
xinhuanet.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.