AI Agent 生态速报 | 6月26日:Copilot 模型、Git 工作区和 MCP 治理进入生产细节
本期梳理 6 月 26 日到 27 日早间的 Agent 生态动态:GitHub 把更快的编码模型与 worktree 流程推向企业开发,Microsoft 与 TrueFoundry 将 MCP 风险和身份治理摆到台前,Red Hat 与 Azure 则补齐运维和部署底层工具。

6 月 26 日到 27 日早间,Agent 生态的重心不在「又多一个聊天入口」,而在生产控制面:企业 Copilot 要能选更快的编码模型,桌面 Git 客户端要能处理 worktree 与冲突,MCP 要被身份、审计和供应链规则管住。
这几条动态放在一起看,方向很清楚:Agent 正从试用工具进入日常研发和运维流程,选型时不能只比较模型效果,还要看权限、成本、工作区隔离和可回滚能力。
今日可行动信号
| 方向 | 更新 | 对产品和技术团队的含义 |
|---|---|---|
| 企业编码 Agent | GitHub 将 MAI-Code-1-Flash 面向 Copilot Business 与 Copilot Enterprise 正式开放。GitHub 称该模型为低延迟、高频迭代的 agentic coding workflow 优化,管理员需要在 Copilot 设置里启用对应 policy,计费按 provider list pricing 走使用量账单。1 | 企业侧的模型选型会从「能不能用」转向「哪类代码任务用哪种成本/延迟组合」。如果团队已有 Copilot 用量治理,需要把模型 policy、预算和代码审查流程放在一起评估。 |
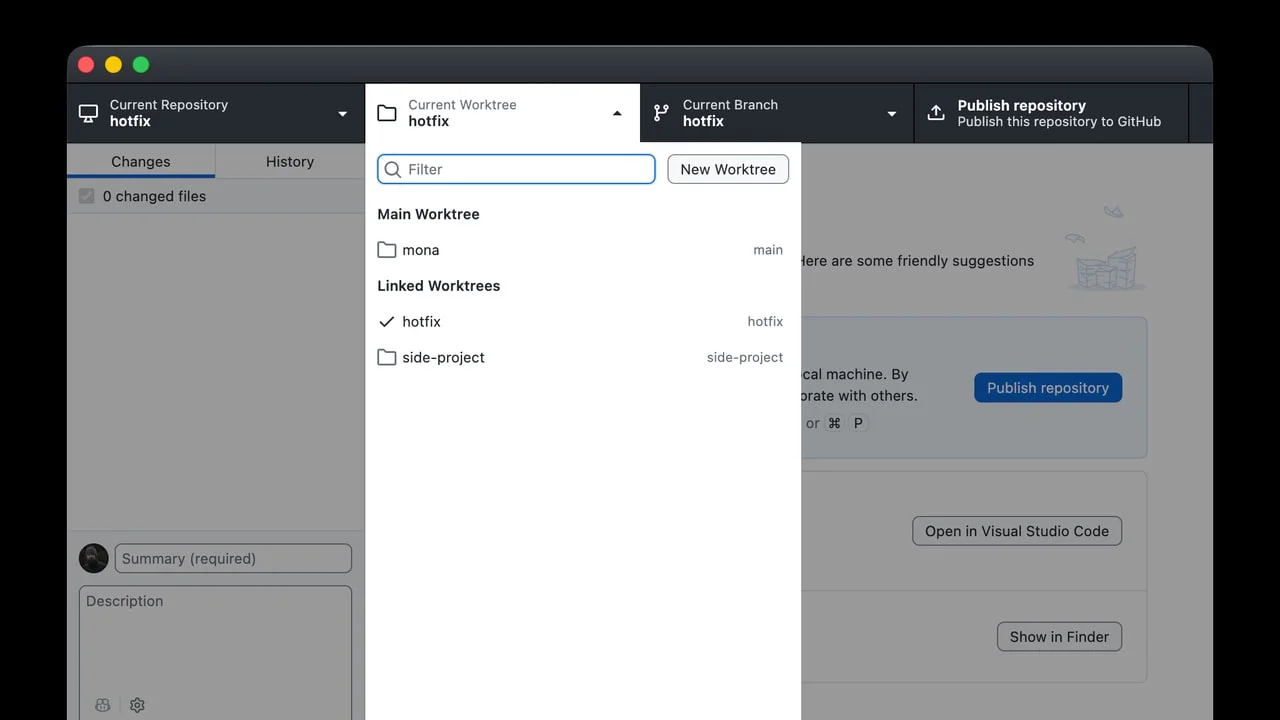
| Git 工作流 | GitHub Desktop 3.6 加入 worktree 支持,Copilot 现在可辅助 commit message 与 merge conflict resolution;Desktop 里的 Copilot 功能也有 model picker,并支持 BYOK 或本地模型。2 | 编码 Agent 常用 worktree 隔离并行任务,GitHub 把这个能力放进桌面端,说明 agent session 的隔离与合并正在进入普通开发者工具,而不是只留在 CLI 和高级用户流程里。 |
| MCP 安全 | Microsoft Security 梳理了 2026 年 MCP 的主要风险:prompt injection 与 tool poisoning、confused deputy、过宽权限、供应链 rug pull、shadow MCP,以及本地 server 的命令注入和 sandbox escape。3 | MCP 不是「接上工具」就结束。平台团队需要维护 server 目录、pin 工具定义、校验 audience-bound token,并把本地 server 放进 sandbox 与出站网络控制里。 |
| 身份治理 | TrueFoundry 发布 MCP Gateway 的 Cross App Access 方案,核心是让企业 IdP 参与 agent-to-tool 授权:agent 传入 Okta token,Gateway 做 token exchange,拿到面向具体 MCP server 的短期、限定受众 token,再转发调用。4 | Agent 工具授权开始回到企业身份体系。对采购方来说,下一轮 RFP 可以直接问:能否按用户、团队、agent、工具和 scope 审计并撤销权限。 |
| 运维 Agent | Red Hat 发布面向 RHEL 的 translator agent skill 与 best practices agent skill,处于 developer preview;前者把通用 Linux 建议翻译成 RHEL 等价操作,后者覆盖 SELinux、kdump、PCP、OpenSCAP、subscription management 等诊断与维护场景。5 | 运维 Agent 的差异化会来自「懂不懂具体发行版和企业标准」。通用模型建议如果不懂 RHEL 语义,可能会给出不适用甚至危险的命令。 |
| 部署工具链 | Azure Developer CLI 的 5-6 月汇总显示,azd tool 已默认可用,能发现、安装、检查和升级 Azure 开发工具;azd exec 可带着完整 azd 环境运行跨平台命令,发布还修复了多服务并行部署中的 Container Apps 与 ACR remote build 交叉污染问题。6 | Agent 自动部署最怕「环境缺工具」和「并行时串线」。azd 这些改动虽然不是一个 Agent 产品,但会影响 Agent 生成模板、执行脚本和持续部署时的可靠性。 |
编码 Agent:从补全代码到接管 Git 中间态
MAI-Code-1-Flash 的重点不是模型名字,而是它进入了企业 Copilot 的可管控模型池。GitHub 对它的定位是 fast、low-latency,适合高频迭代式的 agentic coding workflow;同时把启用权限交给管理员,把成本放进 usage-based billing。1
这会让企业里的「模型路由」更具体:不是所有代码任务都该默认走最强模型。批量小修改、反复生成测试、修复 lint、解释冲突这类任务,延迟和单价可能比单次推理能力更重要。
GitHub Desktop 3.6 则把另一个问题推到前台:Agent 生成代码之后,谁来处理 Git 的脏活。Desktop 现在支持 worktree,并让 Copilot 辅助 commit authoring 和 merge conflict resolution;commit message 还能读取
.github/copilot-instructions.md 与 AGENTS.md,并遵守仓库 metadata rules。2对团队来说,worktree 不是小功能。它给 Agent 并行试改、隔离上下文和回滚失败尝试提供了更稳的边界。以后评估编码 Agent,不只看它能写多少代码,也要看它如何创建分支、如何写 commit、如何解释冲突,以及失败时会不会污染主工作区。
MCP:身份、供应链和本地执行都要纳入治理
Microsoft 的 MCP 安全文章把风险拆得比较实用。prompt injection、tool poisoning 和过宽权限是大家已经熟悉的问题,但 2026 年的新增压力来自规模化:MCP server 越来越多,server 本身、依赖、URL 所有权和本地 stdio 进程都可能变成攻击入口。3
这也是 TrueFoundry 这类 MCP Gateway 方案的市场空间。它把 agent 到工具的连接放到 IdP 旁边,让 Okta 这类身份系统参与授权决策;Gateway 再做 tool-level RBAC/ABAC、短期 token、审计日志和高风险调用前置拦截。4
采购或自建 Agent 平台时,可以把问题问得更尖一点:
- 所有 MCP server 是否登记在同一个目录里,还是散落在开发者电脑和 CI 配置中?
- token 是否绑定具体 server 和受众,还是一个 key 能打通多个系统?
- tool schema 改动是否会触发 drift alert?
- 本地 MCP server 是否默认 sandbox,是否限制文件系统和网络出口?
如果这些问题答不上来,Agent 的「可用工具数」越多,实际风险越难收敛。
运维与部署:Agent-ready 的底层工具开始补位
Red Hat 的 RHEL agent skills 说明,运维 Agent 的下一步不是更会聊天,而是更懂企业环境。一个通用 Linux 建议如果把
apt、ufw、Docker daemon 当成默认前提,在 RHEL 环境里就可能跑偏;Red Hat 的 translator skill 和 best practices skill 试图把这种分发版差异前置到 Agent 可调用的知识与工作流里。5Azure Developer CLI 这次汇总也值得放进 Agent 视角看。
azd tool 解决的是模板和环境依赖,「缺 Docker / Bicep / GitHub CLI / VS Code extension」这类问题越少,Agent 自动创建和部署项目时越不容易卡在机器状态上;azd exec 则让脚本能继承 azd 环境和 Key Vault secret resolution,适合作为 Agent 执行部署任务的受控入口。6安全侧还有一个反面提醒。Cyberhaven 把未经审批、运行在 endpoint、local server 或开发环境里的 autonomous AI agent 称为 shadow agent,并指出它们可能通过 MCP server、文件系统、剪贴板、OAuth/API 授权和 CI/CD pipeline 访问企业数据。7 这类文章带有厂商立场,但问题本身是真实的:Agent 一旦有持续权限,就不能再按「员工手动复制一次数据」的老风险模型处理。
GitHub 热度复核:框架仍热,但本周更该看评估和自动化层
GitHub Trending 的每日数据里,Agent 相关项目仍集中在框架、文档 Agent、评估和自动化平台。这个榜单只适合做候选线索,不等于采用率,但能提示今天社区注意力落在哪里。
| 项目 | 当日 GitHub 信号 | 选型观察 |
|---|---|---|
langchain-ai/langchain | Python Trending 中显示约 140,298 stars,当日新增 102 stars。8 | 仍是 Agent 工程平台的高关注入口;如果团队已经使用 LangGraph/LangChain,更应关注企业治理、部署和评估层,而不只是换框架。 |
run-llama/llama_index | Python Trending 中显示约 50,437 stars,当日新增 55 stars。8 | 文档 Agent 与 OCR 场景继续有热度;它和 LlamaParse/n8n 这类低代码集成,会影响业务团队自己搭检索工具的门槛。 |
Giskard-AI/giskard-oss | 项目描述为「Open-Source Evaluation & Testing library for LLM Agents」,Python Trending 中显示约 5,470 stars,当日新增 5 stars。8 | 评估和测试工具虽然增速不如框架,但对生产 Agent 更关键;没有离线评测和回归测试,MCP 工具越多越难上线。 |
n8n-io/n8n | TypeScript Trending 中显示约 194,195 stars,当日新增 140 stars,项目描述包含 native AI capabilities 与 400+ integrations。9 | 可视化自动化平台正在吃到 Agent 连接器红利,适合做轻量内部流程;复杂权限和审计仍要看网关与 IdP 能力。 |
labring/sealos | TypeScript Trending 中显示约 18,164 stars,当日新增 14 stars,项目自称 AI-native Cloud Operating System built on Kubernetes。9 | Agent 应用部署不一定只走大云厂商控制台;面向 AI 应用的一体化开发、数据库和部署平台仍有关注度。 |
选型检查清单
- 如果已用 Copilot Enterprise/Business,先决定 MAI-Code-1-Flash 是否开放给所有工程师,还是只给高频 agentic coding workflow 试点。
- 如果正在接 MCP,把 server registry、tool schema drift、audience-bound token 和本地 sandbox 列为上线前检查项。
- 如果要让 Agent 改代码,把 worktree、commit message 规范、冲突解释和失败回滚写进开发流程,不要只看代码生成成功率。
- 如果要让 Agent 运维或部署,优先选择能理解具体平台语义、继承受控环境、记录每一步调用的工具链。
- GitHub Trending 可以用来发现候选项目,但不要把 stars 当成技术成熟度。真正要试的是权限模型、评估套件、部署路径和失败恢复。
References
- 1
- 2
- 3The state of MCP security in 2026
techcommunity.microsoft.com
- 4Cross App Access on the TrueFoundry MCP Gateway
truefoundry.com
- 5
- 6Azure Developer CLI (azd) - May and June 2026
devblogs.microsoft.com
- 7What Are Shadow Agents and Why Are They a Security Risk?
cyberhaven.com
- 8
- 9
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.