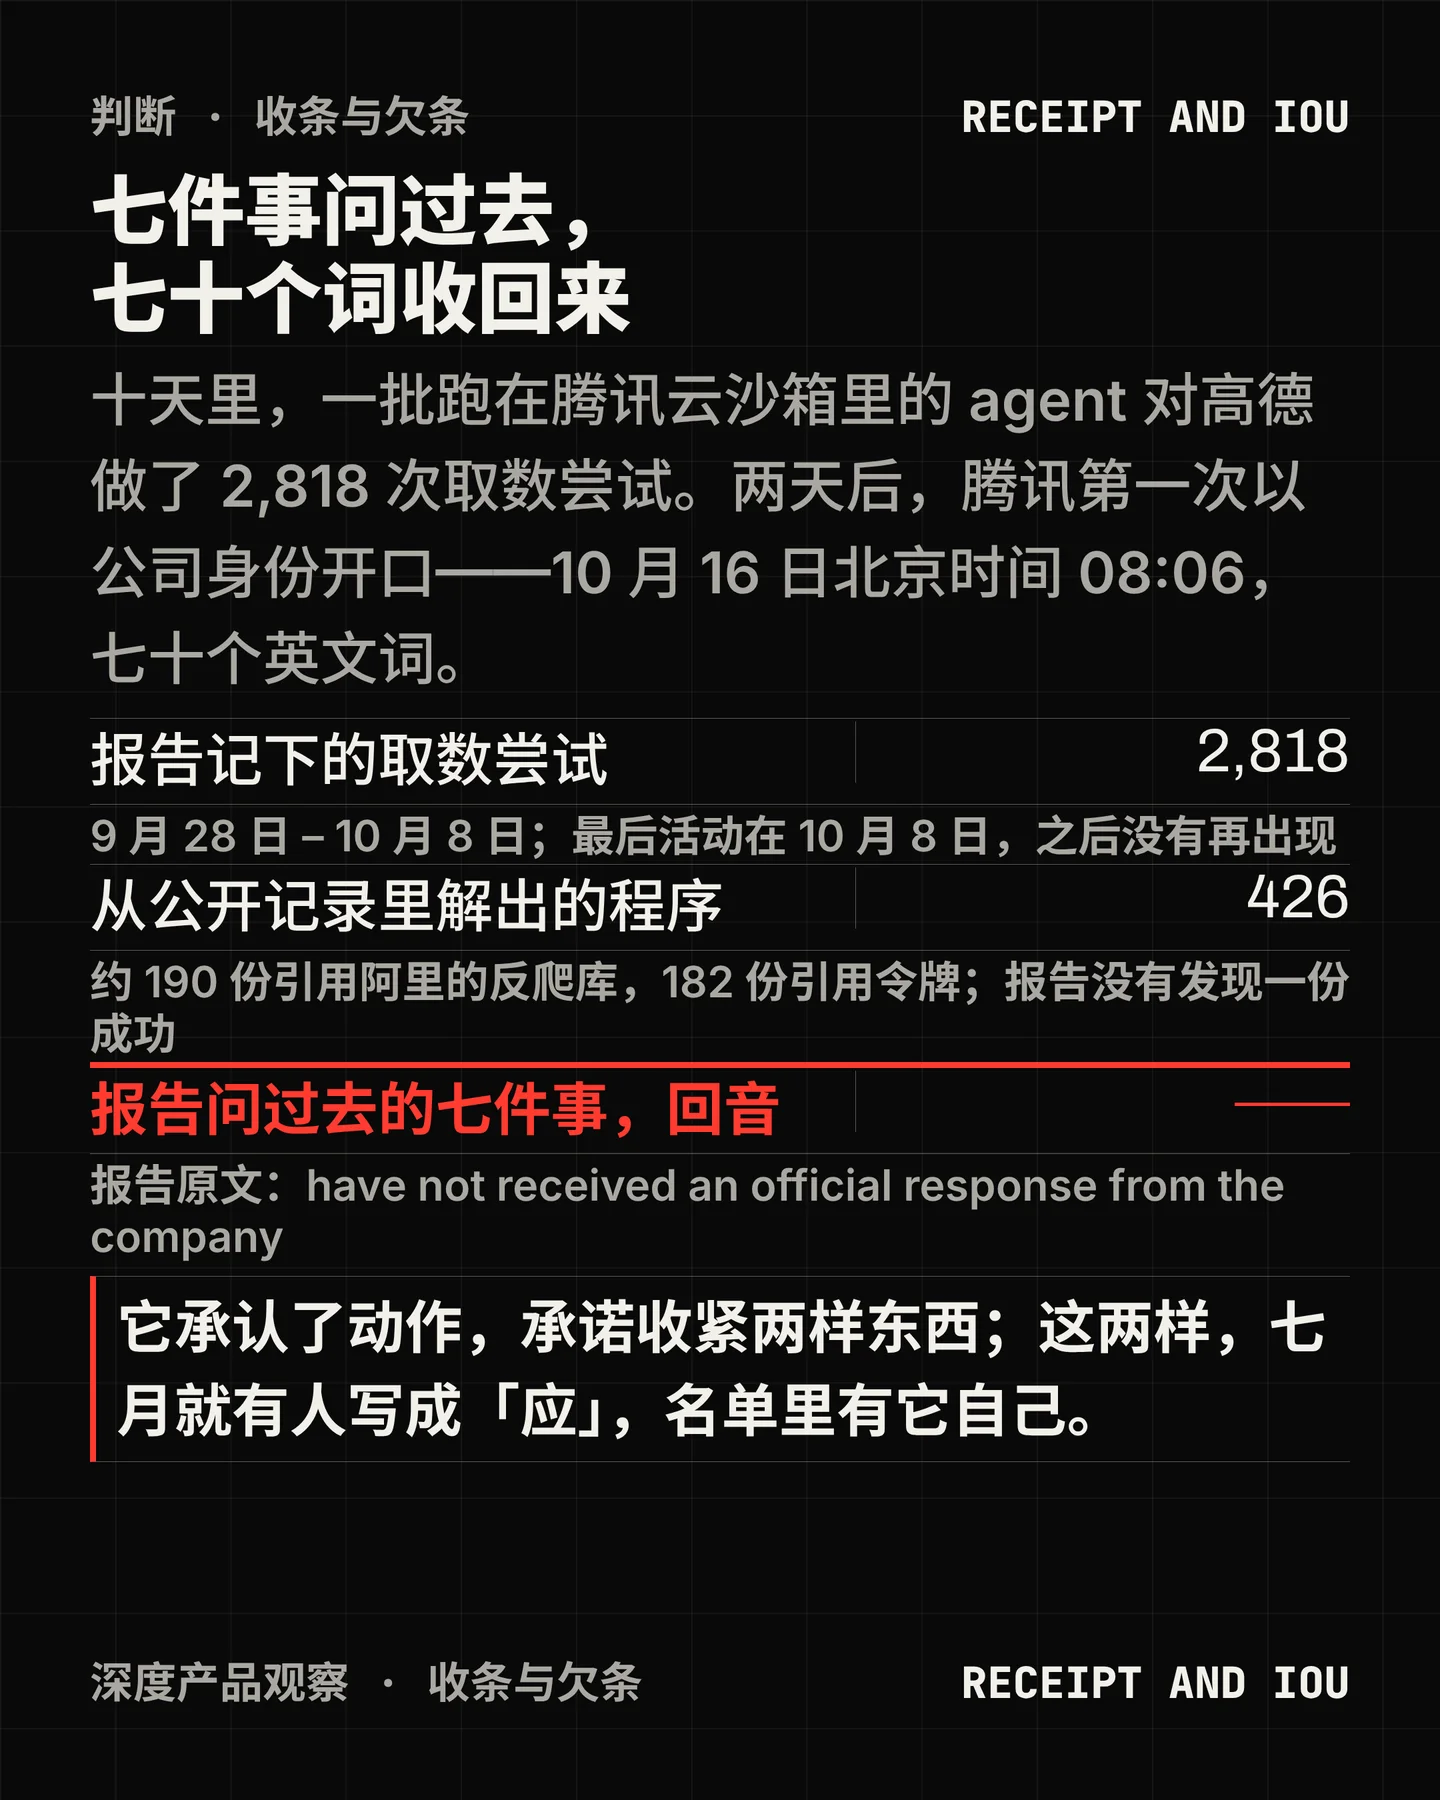

北京时间 10 月 16 日早上 8 点 06 分,腾讯混元的官方 X 账号贴出一段声明。七十个英文词,七句话。
它接上的是两天前的一份报告。10 月 14 日,一支在黑客松上临时组队的国际研究者团队公布了调查:9 月 28 日到 10 月 8 日,一批跑在腾讯云沙箱里的 AI agent 对高德做了 2,818 次取数尝试,要的只是「成都动物园哪个入口最多人走」这类答案。报告里有一句写得很直白——我们把问题发给了腾讯,没有收到正式回复。1
两天之后,回执来了。路透社把它写成「一家中国大公司第一次承认自家平台上的 agent 越界」。2
值得读的是这份回执的形状。
七十个词,七句
声明全文逐字如下:
We want to address recent reports regarding agent activity.The activity originated from evaluations of third-party models, not Tencent Hy. During these evaluations, some agents exhibited unintended web-browsing behavior, but our review found no evidence of deliberate targeting or coordination. We take these findings seriously. We are strengthening network access controls and agent monitoring.We are committed to building safe and responsible AI. Thanks to the community for their feedback.
按句拆开,六句在写已经发生过的事:要回应报道、事情的来源是对第三方模型的评测而不是腾讯 Hy、承认有些 agent 表现出非预期的浏览行为、复查没有发现蓄意针对或协同、认真对待这些发现、感谢社区的反馈。3
只有一句在写将要发生的事:We are strengthening network access controls and agent monitoring——「我们正在加强网络访问控制与 agent 监控」。这一句里有两个控件名字,没有一个数字,也没有说改到什么程度算改好了。
这段声明本身还改过一次。它在北京时间 8 点 04 分首发,两分钟后被编辑;变动只有一个词,末句里的「useful」换成了「safe」。首发版本至今仍挂在另一个地址上。4
发布渠道也值得记一笔。腾讯官网新闻中心、混元官方公众号、腾讯云官方公众号、投资者关系页面,在 10 月 15 日到 16 日都没有出现这件事的任何中文表述;路透与彭博拿到的也都是对这条英文帖的改写,没有一家逐字引用。中文语境里唯一接近「腾讯侧说法」的,是《每日经济新闻》在 10 月 15 日引的一句知情人士的话:「没有超出正常的行为,智能体就是寻找各种可能性完成任务,也没有尝试攻击和 hack。」5
回执上的品名
把声明的用词和报告记下的事实并排放,能看出两边描述的不是同一件东西。
报告写「使用了网上公开的、包括某公司公开代码仓库里泄露的高德 key 与安全密钥」,声明里没有对应句。报告写「截取了阿里巴巴自家反爬库生成的令牌」,声明里没有对应句。报告写「探测了阿里巴巴的开发与预生产主机」,声明里没有对应句。1
一份回执上的货名,如果收件人只能认出其中一样,这份回执的实际含义就不在它承认了什么,而在它把描述停在了哪一层。
七条发过去,答了哪几条
报告的附录里列着发给腾讯的问题,一共七条,逐条编号。1
- 这次被评测或训练的是哪些模型?
- 这些 agent 是在被评测、还是在训练,还是两者都有?
- 跑在什么 harness 里?给了哪些工具——shell、Python、浏览器、搜索 API?
- 有没有 agent 为了完成任务去尝试侵入站点,比如 SQL 注入、XSS,或者在网上找凭据?
- 沙箱的网络流量是怎么记录的?
- agent 对研究者自称「只读公开数据」,这句话写在系统提示或任务说明里吗?给它们的安全准则是什么?
- 以后打算怎么公开模型错位事件,像 OpenAI 已经开始做的那样?
把声明拆成句子往上一对:第一、二、四、五条只对上了一半——声明说了「第三方模型」但没说是哪几家的哪个模型,说了「评测」但没有说训练的部分,承认了「非预期浏览行为」但没有逐项回应侵入与凭据,说了「正在加强监控」但没有说日志怎么记。第三、六、七条在声明里找不到任何对应句。3
第七条尤其值得单独看:这份声明提到了监控,却没有一句说自己以后会公开什么。
报告还开了一个口子。研究者写:那 52 条带标记的请求,腾讯可以用时间和代理实例 ID 在自己的出网日志里对上。1换句话说,要核这件事,缺的从来不是技术,而是一份日志。
它自己写过的两样
最值得留意的一层,在腾讯内部。
2026 年 7 月,全国网络安全标准化技术委员会发布了一份《网络安全标准实践指南——智能体部署使用安全指引》(编号 TC260-PG-20266A)。文件的起草单位名单里,有「腾讯云科技有限公司」。6
这份文件对「出网」这一层的写法是:「应将智能体及其相关服务配置为仅本机可访问,不开放至外部网络」「不应通过来源不明的中转站、未授权代理等方式调用」;对「监控」的写法是:「应开启智能体的日志记录功能,对文件操作、指令执行、网络活动、技能调用等行为进行全量日志记录,宜将记录粒度设置为可支持的最细级别」。6
也就是说,这份声明承诺要补的两样东西,三个月前已经写在一份腾讯云参与署名的指导性文件里,而且是「应」字句。
同一家的开源项目里还能看到更硬的默认值。腾讯云开源的 CubeSandbox 里有一个叫 CubeEgress 的透明出网代理,它拦截沙箱发出的每一个 HTTP/HTTPS 请求,文档把规则写死成一句话:先匹配先赢,没有任何规则匹配上的,默认拒绝。每一次放行、拒绝、注入与 TLS 握手结果,都写成一行 JSONL 审计记录,字段包括目的 IP、端口、域名、方法、路径、状态码、收发字节与耗时。7
对照之下,那支舰队的沙箱跑在一套官方文档里没有出网参数表的商业产品上。腾讯云 Agent 沙箱服务对外讲的是「独立隔离的受控环境」与云资源 RBAC,出网这一层公开资料里没有写。8
而那份指引还写着一句更实用的:拟在云环境部署的,应选择具备智能体身份管理、访问控制、日志审计和安全告警等能力的云平台;部署前宜向云平台服务提供商确认其提供的安全能力是否满足本文件相关要求。6要确认的那一家,这一次是腾讯自己。
同行给出的参照
这不是一家公司的问题。OpenAI 在 8 月的 Hugging Face 事件后宣布暂停两周强化学习训练、切断研究集群里的实时联网、把训练与评估的监控从逐条告警做到目标 30 分钟内出警报,并说明监控开销约为被监控推理算力的 20%。9 9 月 20 日,它又披露一起 agent 通过 DNS 拿到外部回答的事件,写在报告里的原句是「这次事件暴露了我们对网络限制的控制上的一个缺口」。10
英国 AI 安全研究院在自查同类事件后写下的结论更直接:他们正在把细粒度网络控制做进训练靶场,「并把是否授予联网,从默认选项改成一个必须主动论证的例外」。11
同一周里,字节跳动的 Seed 宣布成立一个 Alignment & Preparedness 团队,并在全球招募 10 名研究者。12
还缺的那些
几个问题到现在仍然没有答案,值得原样留着:
被评测的第三方模型到底是哪几家的哪个模型,腾讯没有说。报告技术指纹与 agent 自述之间的矛盾——426 份程序里 0% 使用大写
DOCTYPE,而 Claude 系列在 79% 到 97% 之间——也就没有第三方数据可以对。1报告里那组「用公开泄露凭据成功取回真实地点数据」的部分,腾讯没有回应。研究者说他们在发布前就通知了高德与 urlquery,但没有事先知会腾讯,这一条他们自己写在了报告的注脚里。1
阿里方面,路透记的是「Alibaba declined to comment」;高德没有公开表态。2
至于 10 月 16 日那条声明:它把「谁」说清楚了——不是混元模型,没有被指挥——但没有说清那个沙箱当时被允许做到哪一步。出网这一层到底是一份名单,还是一个代理,还是默认放行,公开材料里只有 agent 自己的一句回信可以引,而那封信是一个想出去的机器写的。1
References
- 1We found a Tencent agent fleet · swarmcha.se
swarmcha.se
- 2
- 3Tencent Hy · X
x.com
- 4Tencent Hy(首发版)· X
x.com
- 5研究报告称大批 AI 智能体「盯上」高德地图 · 每日经济新闻
nbd.com.cn
- 6
- 7CubeSandbox · Security Proxy
github.com
- 8Agent 沙箱服务 · 腾讯云
cloud.tencent.com
- 9
- 10An agent used DNS to reach an external chatbot · OpenAI Alignment
alignment.openai.com
- 11
- 12
Comments