a16z 让被投公司先别发新功能,信里没说的是上周发生了什么
a16z 给被投公司发了一封 522 词的危机信,五条建议里最硬的一条是先别发新功能;这篇补齐信里没写的上周,逐条核对哪些说法能查到,并给出周一就能动手的清单。

10 月 23 日晚上,a16z 在自家的订阅刊物上发了一封信,全文 522 个英文单词,标题叫《Patch or Die》1。
文首一段斜体按语交代了来历:这是 Joel de la Garza、Zane Lackey 和 a16z 基础设施团队前一天发给被投公司的信,讲当下的安全形势。
两位作者都在 a16z 的基础设施投资团队。de la Garza 在 Box 做过首席安全官,2007 到 2013 年在花旗管威胁情报;Lackey 是 Signal Sciences 的联合创始人,那家公司 2020 年被 Fastly 以 7.75 亿美元收购 23。
全文由一个判断和五条建议组成。判断放在第一句:上一周应该已经让人看清,事情变了。
五条里最扎眼的是第二条:给新功能和产品发版定一条零容忍的政策,重新检查发版计划,考虑推迟。
一家天天讲速度的机构,开口让自己的被投公司先别发新功能,这话得有个足够大的由头。信里给的是一句断言:漏洞被发现和利用的速度前所未见。
信里唯一的数字,是那句「约 10%」。例子、来源、链接,一样都没有。上一周具体发生了什么,信里一个字没提。
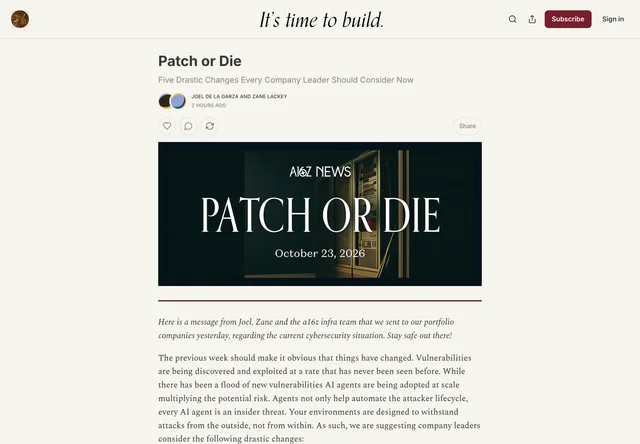
原文 10 月 23 日发在 a16z 的订阅刊物上,抓取时页面显示「2 小时前」。文首那段斜体按语说明,这是前一天发给被投公司的信。
五条建议各自要公司做什么
| 原文主张 | 原文给的理由 | 落到公司里是什么动作 | 要付的代价 |
|---|---|---|---|
| 大幅增加安全投入 1 | 平均企业把约 10% 的技术支出花在安全上;环境里可能有成千上万个漏洞;靠隐藏求安全已经不管用 | 预算往上加,优先补覆盖面,而不是再添一个点工具 | 钱要从产品、招聘或市场里出 |
| 对新功能与发版零容忍 1 | 先把漏洞修完,再上新的东西 | 重排发版计划,必要时推迟 | 销售在等,竞品在发 |
| 把僵尸环境再补一刀 1 | 老环境、实验环境、废弃的 CI/CD 项目长期没人管 | 清点后直接关掉,只留与营收相关的 | 要有人有权拍板关 |
| 终止风险接受流程 1 | 这套流程十年里从「为了业务接受风险」变成了「为不修找理由」 | 已知问题不再用接受单结案,改成立即修 | 会撞上真实的资源约束和认证文档 |
| 往后扩智能体,不要扩人 1 | 威胁按机器速度推进;有安全团队采用新技术偏慢 | 把检测与响应尽量交给自动化 | 智能体要凭据,等于把内部威胁请进来 |
这五条并排放在一起,落点依次是钱、发版、环境、流程、人。
上周到底发生了什么
信里说的是「上一周」,具体指哪件事留给了读者。上周最具体的一件,是 10 月 21 日的 PHP 漏洞。
10 月 21 日,PHP 发了四个紧急版本,修两个能让未登录的人在服务器上执行代码的漏洞,编号 CVE-2026-109618 与 CVE-2026-109619,评分 9.2 6。
受影响的是 PHP 5.4 以后几乎全部版本。这两个洞在代码里躺了十年以上。
找到它们的是 AI。安全公司 Calif 用 GPT-5.6 Sol 找到第一个可利用路径,Wiz 用自家的研究智能体与 Gemini 4 Argon 独立发现,还在 WordPress、Drupal、Joomla 上打通了未登录执行代码;OpenAI 也独立报了同一个根因 47。
上报是 8 月 11 日,补完是 10 月 21 日。中间这七十天,是整件事最值得看的一段。
| 时间(北京时间) | 发生的事 | 出处 |
|---|---|---|
| 8 月 1 日 | Calif 用大模型在 PHP 里找到第一个可利用路径 | Reuters |
| 8 月 11 日 | Calif 与 OpenAI 分别上报同一个根因,修复成为最高优先级 | PHP 基金会 |
| 8 月 24 日、9 月 18 日 | Wiz 与 OpenAI 补报更多攻击路径 | PHP 基金会 |
| 10 月 17 日 | 亚马逊的一套蜜罐记录到利用尝试,距公开还有四天 | Reuters |
| 10 月 20 日 23 时 | 两个 CVE 编号在论坛流出,PHP 当晚发出提前预告 | PHP 基金会 |
| 10 月 21 日 15 时 41 分 | Chainguard 在公布前六个多小时放出带修复的镜像 | PHP 基金会 |
| 10 月 21 日 22 时 | PHP 发布 8.5.12、8.4.27、8.3.36、8.2.35 | PHP 官方安全公告 |
| 10 月 21 日 | 荷兰、丹麦、芬兰、法国的政府网站下线或进入预防性维护 | Reuters |
| 10 月 22 日 | Cloudflare 说尝试已达数百万次;Censys 数出 3,970 万个暴露服务 | Nextgov/FCW |
10 月 20 日晚上 11 点前后,两个 CVE 编号出现在论坛和社交平台上,带着错误的发布时间和 10.0 的错误评分 8。
PHP 项目把预告提前到当晚,发版从 22 日挪到 21 日。第二天早上,Chainguard 抢在公布前六个多小时放出了带修复的镜像。
泄露改变了这件事的性质:补丁还没发,利用的准备工作就已经开始了。
公开那天,鹿特丹港、荷兰的政府门户、五个主要政党的网站和几家医院都把页面拿了下来;丹麦的市政 IT 公司关掉了包括全国校园通讯平台在内的多项服务;芬兰的政府 IT 服务商与法国内政部也做了同样的处理 5。
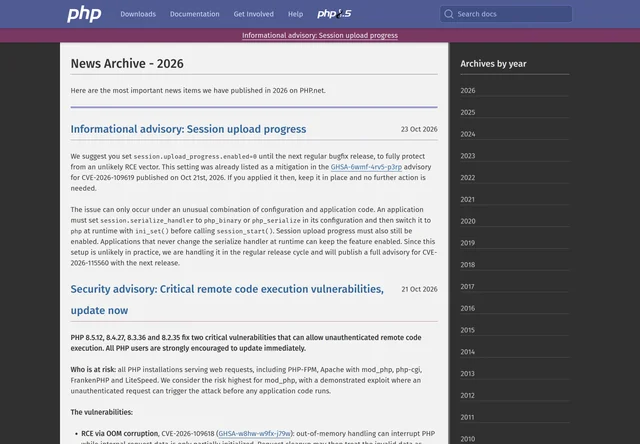
10 月 21 日的公告写明这是四个版本的安全更新,并要求所有 PHP 用户立即升级;两天后又追加一条说明,指向第三个编号 CVE-2026-115560。
补丁铺开的速度,另一组数说得更直接。Cloudflare 的 Matthew Prince 说,公告前 10 小时,网络里已经有数千次利用尝试;公告后两小时涨到几十万次,最后到数百万次 9。
Censys 数出约 3,970 万个对公网开放的服务报告的是受影响版本,其中约 1,280 万在美国 9。
安全公司 OX Security 拿 Shodan 上 220 万个 PHP 实例又算了一遍:补丁出来一天后,197 万个仍在受影响区间,已经修补的只有 1.4 万个 9。
信里那句「漏洞被以从未见过的速度发现和利用」,在利用这一侧已经能对上数。
AI 在这件事里改了什么
Wiz 写得具体:这些缺陷在 PHP 里存在了十年以上,把它们变成能用的攻击,需要串起多个缺陷,还要针对每个目标的版本、配置和内存布局反复调试 4。
过去这一步的难度接近人类研究员能做到的上限,模型把它降到了可以批量复制。
信里那句「智能体不只在帮攻击者自动化流程」,指的正是这一步。
同一批模型也在防守方手里。OpenAI 的说法是,这次前沿 AI 先于攻击者找到漏洞,给维护者留出了一个「Defender's Window」,它同时宣布投入 10 亿美元补贴,把自家网络安全能力开放给资源有限的前线防守方 7。
这个说法成立到哪一步,可以对照另一条记录。亚马逊的安全负责人 CJ Moses 说,10 月 17 日,也就是公开披露前四天,他们的一套诱饵系统记录到了一次利用尝试,来源是一个匿名地址 5。
PHP 基金会也承认,10 月 20 日深夜开始发给少数关键基础设施机构的缓解建议,可能一起泄露了 8。
「AI 先找到」说的是发现的时间;谁在什么时候知道了,是另一回事。
哪句能对上账
| 信里的说法 | 性质 | 核到什么 |
|---|---|---|
| 平均企业把约 10% 的技术支出花在安全上 | 可核 | IANS 与 Artico Search 2025 年报告给出 10.9%,比上一年 11.9% 下降,样本 587 位 CISO 10 |
| 漏洞被发现和利用的速度前所未见 | 一半可核 | 利用侧有 Cloudflare 与 Censys 的数;发现侧只有 PHP 自己的统计:7 月 1 日以来发了 15 个 CVE,另有 100 多份无效报告 PHP 基金会 |
| 你的环境里可能有成千上万个漏洞 | 无法核 | 没有分母也没有样本,只能自己数 1 |
| 靠隐藏求安全已经不管用 | 判断 | 无数据 1 |
| 每个 AI 智能体都是内部威胁 | 判断 | 相关口径:机器身份数量是人类账号的 109 倍 11 |
| 考虑把安全投入翻倍 | 建议 | 对照:安全预算增长中位数连续两年为 0% 12 |
能独立核的是第一条,而它恰好撑起最贵的那条建议。
语气最硬的几条落在中间,也最难验证。一条能查的锚放在最前面,后面几条就都借了它的分量。
「翻倍」这条建议撞上的现实,写在 IANS 同一家机构的下一份报告里。
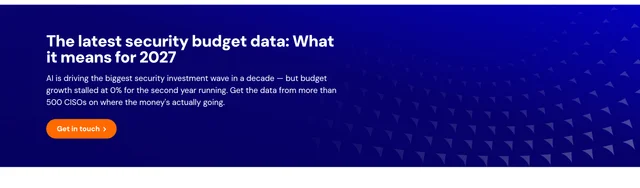
报告首页写着:安全预算增长连续第二年停在 0%,数据来自 500 多位 CISO。同一页另一处又写 2026 年平均增长 5%,中位数和平均数在这里分得很开。
IANS 2026 年的报告里,安全预算增长的中位数连续第二年停在 0%,55% 的安全负责人说预算持平或缩减,超过 500 位 CISO 作答 12。
同一份材料里还有一句值得抄给老板:预算涨了的 CISO 里,只有 3% 说推动他们的是某次重大的行业泄露 12。
信里最有用的部分,可能落在写信人自己没强调的地方:它给了一个谈预算的由头。这个由头能不能用,取决于你手里有没有自己环境的数。
五条里最难受的两条
第二条要公司先别发版,第五条要公司多上智能体、按机器速度响应。
同一封信里,一边踩刹车,一边踩油门。
冲突在第五条内部。信的前一段说,每个 AI 智能体都是内部威胁;后一段说,把检测与响应的流程尽量交给智能体。
这两句话能同时成立,前提是给智能体分权:只读权限起步,破坏性动作由人批准,凭据带时效。
信里只剩一句「推你的安全团队去适应」。
对几十人的创业公司,第五条能落地的部分很具体:先让智能体做告警归类和初筛,把「现在有没有人在打我们」这一步交出去。这一步用不着它碰生产环境。
第三条是五条里唯一零成本的。没人认领的测试环境、废弃的 CI/CD 项目、早就该关的实验环境,关掉就少一片攻击面 1。
第四条最难落地。风险接受本来是一份书面决定:知道这个洞,暂时不修,补偿措施是什么,谁签的字。ISO 27001 这类体系要求组织把接受准则自己定下来。
作者对这个流程的诊断是准的:它确实经常变成不修的借口。
把它改成一条不许有例外的规矩,多数组织做不到;改成「每条已知风险有负责人和到期日,到期没修就往上提」,才动得了。
谁在为这封信买单
两位作者是投安全的人。
de la Garza 的作者页写着他与 Adaptive Security、Socket、Doppel、Lumos、Eclypsium、Truffle Security 等公司密切合作;Lackey 在 Doppel 与 Socket 的董事会里,同时是 Arcjet、Beeps、Promptfoo、Adaptive Security、Keycard、North Pole Security、Tenex AI 的董事会观察员 23。
把这十二家拿去对 a16z 2026-10-05 版的公开投资清单,十一家在列,只有 Beeps 查不到;两人还合写过 Neo 的投资公告,Neo 也在清单上 13。
清单自己写明,未获披露许可的投资不列入,所以查不到只说明还没拿到许可。
这层关系改变的是听法。五条建议本身站得住;它们被采纳之后,钱会流向这几家公司所在的市场。
同一周里,OpenAI 宣布 10 亿美元补贴,Cloudflare、Wiz、Calif 各自发博客讲自家的防守能力。这件事里发声的每一方,手里都有一件在卖的东西。
对做公司的人意味着什么
第一件是清点。PHP 常常作为别的软件的一部分装进来,你在代码库里未必看得到,先问托管方和管网站的人 14。
第二件是按暴露面排序。公网先修,内网其次;测试环境直接关,不必先修。
第三件是查有没有被进过。Wiz 给的信号很具体:异常的 multipart 请求后跟内存不足错误、反复的 500、异常的 PHPSESSID 响应 cookie、PHP 工作进程频繁重启 4。
第四件是把风险接受改成到期日。
第五件是给智能体最小权限,先只读,再谈它能不能动手。
第六件是预算。别押在一次事件上,把它讲成业务连续性的一笔开支。
还没回答的三件事
第一件是有没有发生大规模的成功入侵。
CISA 在 10 月 21 日的公告里写,截至发布时没有观测到这些漏洞被利用 14。亚马逊在 21 日晚的博客里说,这两个洞已经在野被广泛利用 5。WatchTowr 说见到了尝试、没见到成功 15。Arctic Wolf 说没看到可靠的、大范围利用的证据 9。
四个口径摆在一起,结论还没落地。
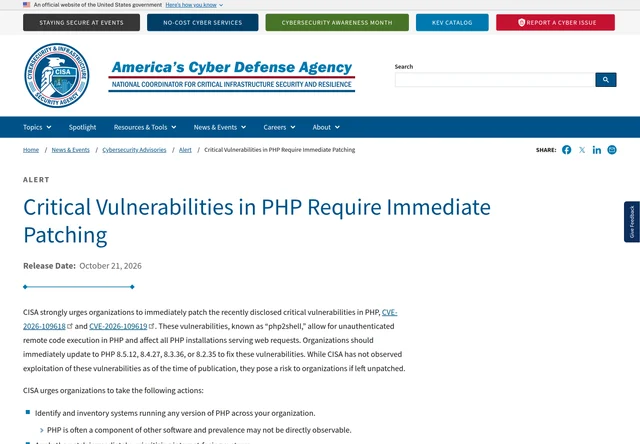
公告的关键一句是:截至发布时,CISA 没有观测到这两条漏洞被利用。同日晚些时候,亚马逊的描述是已经在野广泛利用。
第二件是被投公司有没有照做。
信里说团队可以给被投公司的安全团队答疑,等于开了一对一通道。公开记录里看不到哪家公司宣布推迟发版或翻倍安全预算。
第三件是这五条会不会变成要求。它现在是一封建议信,变成条款要等 a16z 把这些写进对被投公司的要求。
接下来看什么
PHP 官网在 10 月 23 日又发了一条说明,提到第三个编号 CVE-2026-115560,说会在下个常规版本出完整公告 6。修复不彻底的地方,通常从这里露头。
CISA 的已知被利用漏洞目录是否收录这两个编号。收录意味着官方认定已经发生利用。
修补率。OX Security 那份统计可以自己复算:一周后按同样口径再数一遍,就知道这次有多少人真去打了补丁。
a16z 自己。这封信是从订阅刊物公开发出来的,下一封同类信件会不会跟着来,以及它会不会写进对被投公司的检查清单。
References
- 1Patch or Die
a16z.news
- 2Joel de la Garza
a16z.com
- 3Zane Lackey
a16z.com
- 4
- 5
- 6PHP 官方安全公告
php.net
- 7Patch the Planet
openai.com
- 8PHP 基金会
thephp.foundation
- 9Nextgov/FCW
nextgov.com
- 10IANS 新闻稿
ians.com
- 11CyberArk 2026 身份安全报告
lp.cyberark.com
- 12IANS 2026 预算报告
ians.com
- 13Investment List
a16z.com
- 14CISA 公告
cisa.gov
- 15SecurityWeek
securityweek.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.