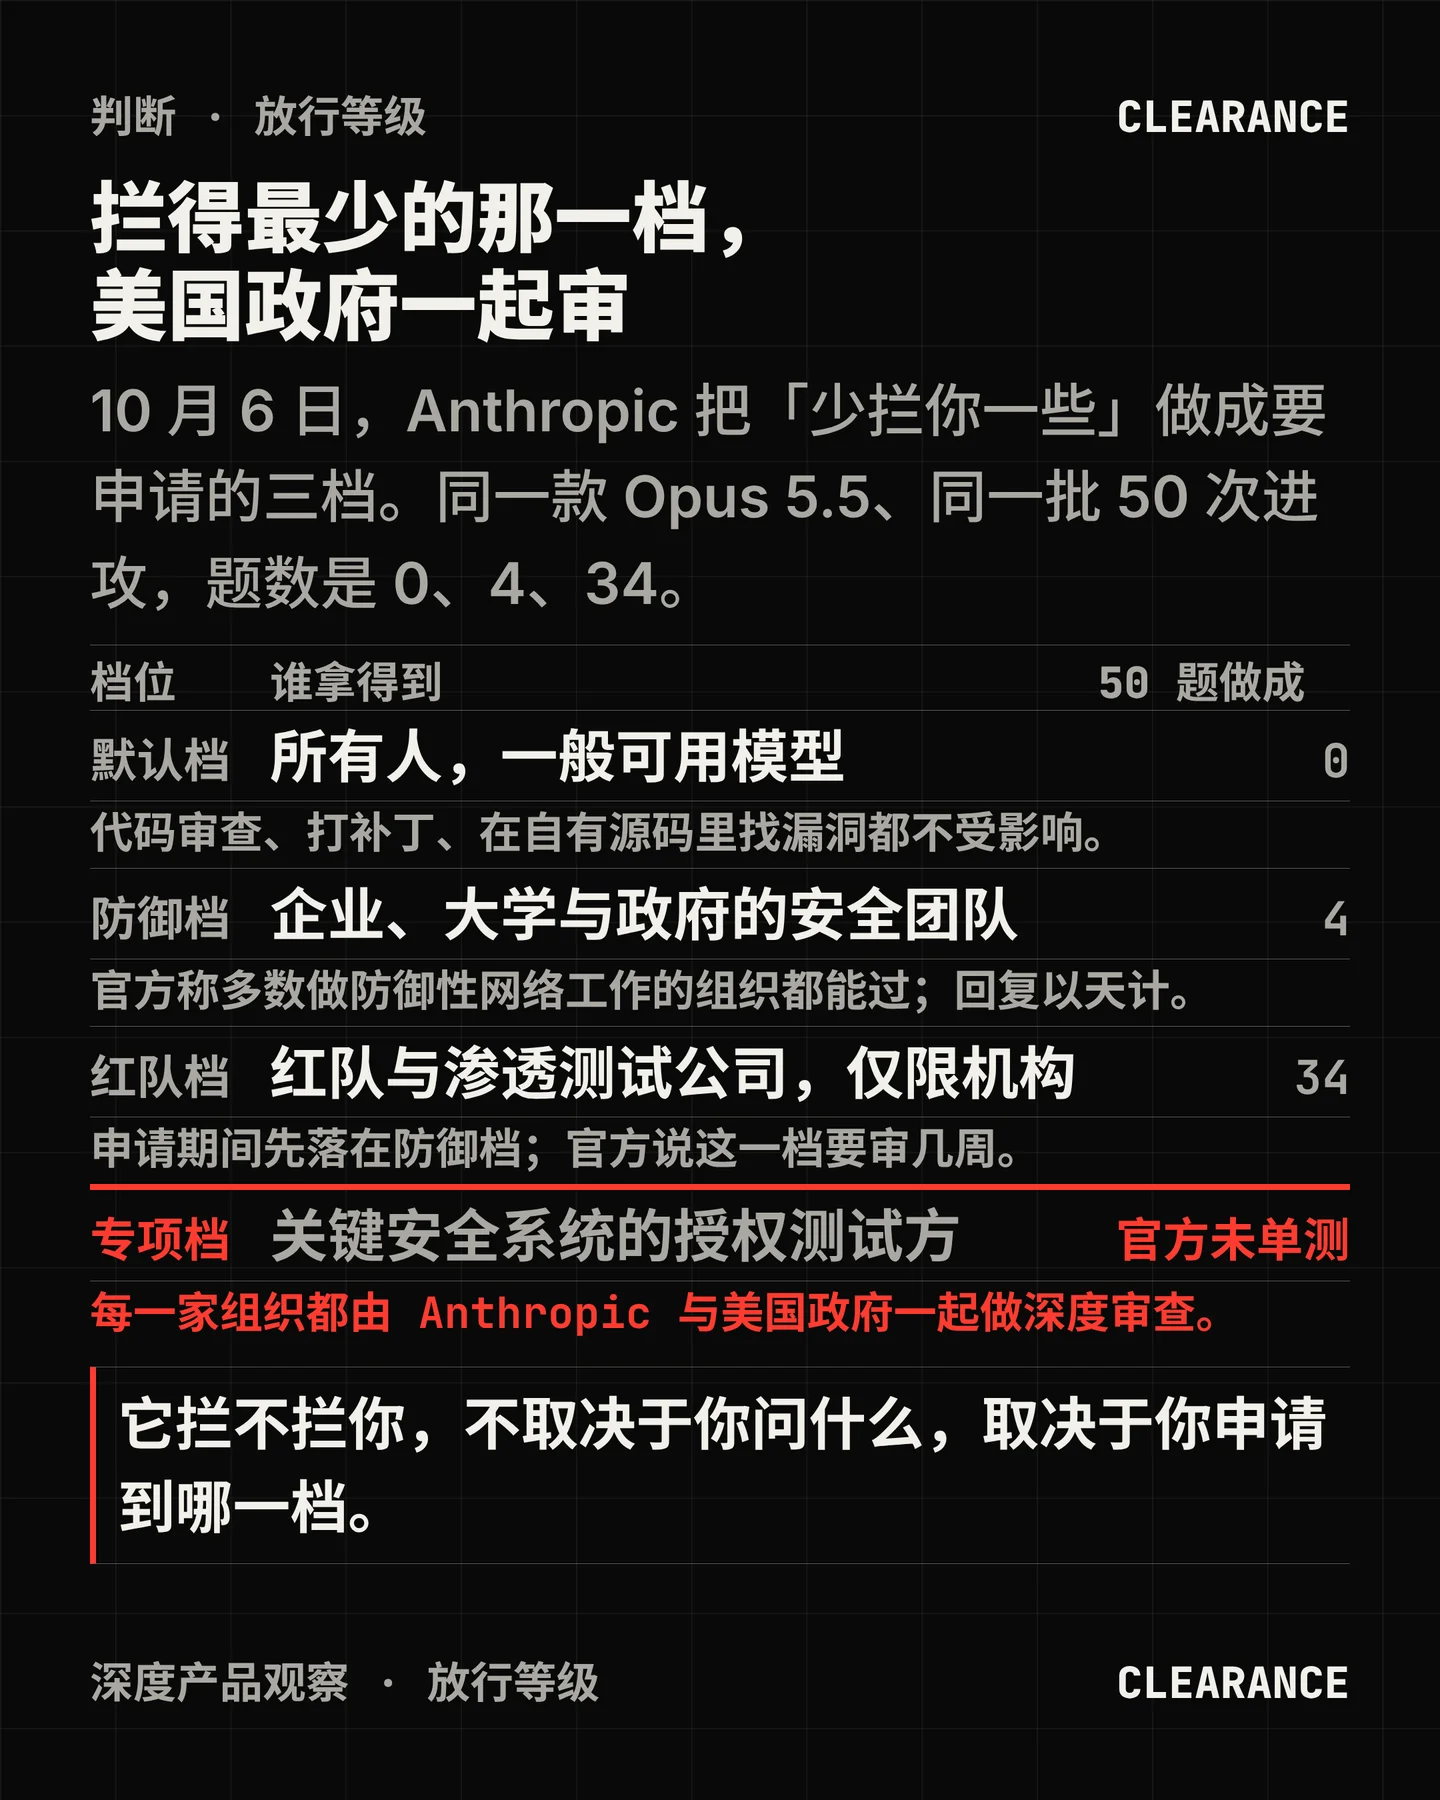

10 月 6 日,Anthropic 把过去半年分头跑的两套「受信访问」合并成了一件事:Project Glasswing 与 Cyber Verification Program(CVP)合成一个三档的 CVP,并把「少拦你一些」正式写成一份可以申请的等级表1。三档覆盖同一批模型——Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1,以及之后的新模型。同一款模型、同一批提示,行为却不一样,这是这一版最值得注意的地方。
同一款 Opus 5.5,50 次进攻里做成 0、4、34 题
官方拿一套叫 CyScenarioBench 的评测来说明分档确实在起作用。这套评测由安全评估机构 Irregular 在 2025 年 12 月写成一个工作稿,题目集不公开,作者给出的理由是避免污染2。Anthropic 跑的方式是:10 个挑战,每档各试 5 次,也就是每档 50 次1。
结果分三段。不申请 CVP 的默认档,每一次都在第一个提示就被拦下,做成 0 题。防御档 50 次里有 46 次在挑战中途被拦,剩下 4 次做成,也就是 8%。红队档一次拦截都没有,50 次做成 34 次。官方说这「实际上等同于」不设护栏时的 67.6% 成功率,并用不设护栏那一档代指专项档1。
这里有一处值得读者自己算一遍。34 除以 50 是 68.0%,官方给的无护栏读数是 67.6%,差的 0.4 个百分点不是错——67.6% 乘以 50 等于 33.8,不是整数,说明 67.6% 是按 10 个挑战分别求成功率再平均得来的,而 34/50 是按次数占比算的。官方图表自己的纵轴就写着「按 10 个挑战平均」。所以这两个数是同一个量级的两种聚合方式,不能当成同一个分母互相换算;把它读成「34 次就是 67.6%」,会得到一个不存在的次数。还有一点要说清楚:专项档的成绩不是单独实测出来的,官方是用不设护栏的基线代指它。
三档不是三个选项,是一条包含关系
三档的差别不在「能不能用」,而在每一档多放开了哪一类工作。官方那张对照表把四类用途逐档打勾:安全编码(代码审查、补丁、在自有源码里找漏洞、安全告警分级)四档全勾;防御性工作(安全运营与事件响应、恶意软件分析、检测工程、漏洞分级与验证)只有三档 CVP 勾;攻击性测试(授权对抗模拟、渗透测试、红队、攻击性工具开发、漏洞利用验证)只有红队档与专项档勾;最高危的那一类——针对关键安全系统的授权攻击性测试、最高严重度技术的研究——只有专项档勾1。
所以三档层层包含:专项档能做的事包含红队档,红队档包含防御档,往上每走一档就多一类工作被放开。官方也把这一点写进了准入限制:红队档目前只对机构开放,个人研究者不符合资格;正在审红队档的组织,先按防御档用着1。
进门要交的证明,一档比一档重
少拦你多少,和你被查得多细绑在一起。防御档要的是身份核验加一份安全控制自述;红队档在这之上要营业执照级别的企业核验、抗钓鱼多因素认证、受控凭据和按席位发放的访问,已批准的账号上限是 25 个;专项档再叠加短期凭据、端点与网络强制管控,以及背景调查1。三档不是三种并列的口味,是一条不断加码的链。
卡得最硬的一条是期限。帮助中心写明,防御档要在 2026 年 12 月 15 日之前把抗钓鱼多因素认证落地并停用长期 API key,合格方式只有三种:FIDO2 或 WebAuthn 安全密钥、passkey、智能卡或 PIV;短信、语音、邮件验证码、认证器应用里的一次性码、推送批准都不算3。过渡期内 API key 必须存进密钥管理器、绑定单一主体、至少每 7 天更换一次。红队档另有一条容易被忽略的:每个被批准的人,包括承包商,都要通过身份核查,并在当地法律允许时通过犯罪记录核查3。
审核时限也变了。旧版写两个工作日,新版官方页写「几天」,帮助中心写七个工作日4。
那一档的审查里有一个外国政府
专项档是这三档里拦截最少的,也是唯一一档官方明写「我们目前与美国政府一起、对每一家组织做深入审查」的档1。这不是一句背景交代,它是一条准入程序:最低拦截那一档的通行证,由一个美国政府部门参与发放。
帮助中心把筛选标准写得更细。它列出几条不通过的理由,其中第三条最该被注意:「我们考虑法律与监管环境、先进能力被转移的风险,以及访问权限可能被强制交出的风险。」第四条写的是:一家组织若主要服务军事、情报或执法客户,能力被转手或改用途的风险更高4。
对非美国的组织来说,这两条合在一起是一个具体的处境:要拿到最少拦截的那一档,资格审查路径要经过一个美国参与的程序,而「会不会被强制交出访问权」本身就是被评估的一项。到发稿时,没有任何非美国的官方或媒体就这套机制写过评论——这可能是公告只过了一天,也可能是没人注意到,但它确实是当前公开记录里的空白。
历史上有过一次更硬的版本。2026 年 6 月 12 日,美国商务部依国家安全授权下达指令,禁止任何外国人访问 Fable 5 与 Mythos 5,Anthropic 因此对所有客户停供,包括自己的外籍员工5。那一次欧洲的反应是公开的,法国前总理 Édouard Philippe 说:「一个我们并不控制其模型和算力的基础设施,就是别人可以拔掉插头的基础设施。」这一次的机制不同——那是出口管制,这是准入审查——但两者都指向同一件事:模型能不能用,不只由厂商决定。
12.9 万这个数,来自 33 份问卷
官方同时公布了一组用来论证「开放给防御方确实有用」的数字,但每个数字都带着限定条件,条件比数字更该被一起引用。
Glasswing 的合作方在 2026 年 4 至 7 月发现了至少 129,000 个「已验证」软件漏洞;Anthropic 自己的开源扫描在 4 至 10 月又发现 5,500 个;其中 33,000 多个被评为严重或高危1。紧接着一句是官方自己的判断:「这很可能被低估,因为它只来自部分 Glasswing 伙伴的问卷数据。因此我们预计真实影响至少是五倍。」同一页的统计图副标题写着数据来自 33 份伙伴报告,正文补了一句:不到一半的伙伴披露了修补数,因为很多修复还在进行中,所以修补率被显著低估了1。
把同一页的表格自己加一遍可以对上:真正阳性漏洞合计 135,610 个,候选发现 595,597 个;在「Anthropic 自己扫描开源代码」那一列,真阳性 5,674 个,已修补 516 个1。Anthropic 自己的漏洞披露面板给的也是这个量级:截至 10 月 2 日已披露 6,157 个漏洞、覆盖 591 个开源项目,官方写「据我们所知,其中 516 个已被修补」6。
The Register 在发布当天把这两个数字并排放了一次:那 5,674 个真阳性里有 3,014 个高危、1,522 个严重,却只有 516 个被修补,记者由此写道「发现与修补之间的落差说明这套系统里还有大量空转」7。更早的一次独立追踪来自安全研究员 Patrick Garrity:他自 4 月起维护 Anthropic 相关的 CVE 表,到 9 月 21 日共 225 个,其中只有一个有确认的野外利用8。
这两件事指向同一个结论:用 AI 找漏洞的门槛确实低下来了,但瓶颈已经移到分类、验证和修补上,而这三件事仍然靠人。Anthropic 在 5 月的更新里就写过这句话:「软件安全的进展过去受限于我们多快能找到新漏洞,现在受限于我们多快能验证、披露和修补 AI 找到的大量漏洞。」9
还有一处口径要分开:这组 12.9 万是「已验证漏洞」,不分严重度,窗口是 4 至 7 月;5 月那次公布的是「严重或高危一万起以上」,窗口是一个多月。两者不是同一把尺,不能相减得出「增长了多少倍」9。
这不是业内首例,但有三处是别家没有的
把「少拦你」做成需要申请的分档,OpenAI 早在做。它在 2026 年 2 月上线 Trusted Access for Cyber,4 月就给这套访问「增加了额外的档位」,8 月定型为 Daybreak Blue 与 Daybreak Red 两档:Blue 移除系统级护栏,用于授权的防御工作;Red 是专门训练的网络模型,需要单独批准,OpenAI 自测它在高级网络请求上的完成率是 95.0%,而 Blue 是 2.0%1011。
Google 走的是另一条路:Fairwind 是一个单一档的计划,不分级,但直接把「不带网络护栏」的 Gemini 4 Argon 发给受信防御方1213。微软没有自己的分档计划,它 7 月公布的是给学术红队的资助联盟,不是发给客户的档位14。
Anthropic 这一版有三处不一样。一是三档逐档给出了官方的拦截读数,把「少拦多少」量成一个可以比较的数字,而不只是一句描述。二是最高档的准入把一个政府请了进来。三是数据保留成了参加的条件——官方页写「参加这个程序的组织必须开启数据保留,以便我们监测网络滥用」,个人档更明确:「该授权下的全部流量都会被留存和监测,零数据保留不可用」13。而 OpenAI 的零数据保留需要另外批准,Google 那一侧反而支持零数据保留。
同一篇文章,半年里被改过三次
这件事的真正变化,写在同一篇帮助中心的三个版本里。
8 月版说的是:CVP 需要开启数据保留,如果你们的 API 组织用的是零数据保留,可以另开一个开了保留的工作区来参加;Bedrock 可以用,只是当时不适用于 Opus 5;Vertex「目前不可用」。到了 9 月版,方向整个反过来:零数据保留的组织「目前不具备参加资格」;Bedrock 变成「目前不可用」;Vertex 变成可用。10 月这一版又翻了一次:零数据保留的组织,如果已经持有 Claude Fable 或 Claude Mythos 的零保留豁免,就可以在所有受支持模型上以零保留使用 CVP;Bedrock 改成只对具备 Enterprise Frontier Safeguards(EFS)资格的客户开放415。
也就是说,哪朵云能用、能不能零保留,在三个月里各翻了两次。这不是细节:对一家已经把合规流程按「零数据保留」写好的公司来说,这条线每移动一次都是一次重新评审。
被删掉的还有一整套说法。旧版把阻断分成两类:一类叫「禁止用途」,几乎只会被恶意使用,比如大规模数据外泄、勒索软件代码开发,这类默认阻断,且不能通过 CVP 调整;另一类叫「高风险双用途」,比如漏洞利用、攻击性工具开发,默认阻断、但防御方可以申请调整15。新版不再用这个二分法,改成按档画一张用途勾选表。政策实际结果可能没变,但写法的变化本身值得记下来——你以后要引用的,是这套新写法。
另外,EFS 现在还没上线。官方 9 月 1 日公布它时说「今年秋天晚些时候开始分阶段推出」,做法是把监控数据放进客户自己控制的云存储、用客户自己的密钥、告警直接给客户,不需要 Anthropic 的人复核16。在它可用之前,CVP 的数据保留只有一条很窄的例外。
谁会受影响
第一类是做防御的安全团队——企业、大学、政府机构、区域医院、市政公用事业、开源维护者。对你们,这一版是好消息:门槛写明了,个人研究者只要能拿出可查的漏洞报告记录也能申请最低档,官方说多数做防御性网络工作的组织都能过。但要注意默认档会拦掉什么:恶意软件分析与漏洞验证会被分类器打断,而那正是防御工作里最需要动手验证的一步。
第二类是内部红队与渗透测试公司。你们的档位存在,但只对机构开放,审核要几周,而且不是零拦截:官方写明部署勒索软件、破坏物理系统、对高风险安全系统做渗透测试这几类动作仍会被实时拦下1。
第三类是已经买了 Bedrock 这条通道的公司。CVP 在 Bedrock 上只对具备 EFS 资格的客户开放,理由是「Bedrock 目前不支持对自动化安全标记做人工复核,而这是 CVP 默认要求的」4。在 EFS 上线之前,你们要么换一条通道,要么等。
第四类是做采购与合规的人。这一次真正的门槛不是技术能力,是你能拿出多少可被核验的组织信息,以及你的日志默认存在哪里。
到发稿时还没落定的
到发稿时,没有任何一方公布过申请量、获批组织数或被拒的数字;官方没公布,也没有第三方统计过。与专项档联合审查的具体是哪个机构,官方只写「美国政府」,没有点名,也没有任何媒体确认。
社区的感受和官方的口径并不完全对得上。在 r/ClaudeAI 一个 253 分的长帖里,版务机器人对 83 条评论的自动归纳是:「压倒性的共识是这个程序并不难进,也几乎没有实际好处。」帖子里有人称自己有 16 年资历、附了公开履历仍被拒;也有人在公告次日拿到了 Mythos 5.1 权限,凭据只是「我在本地大学的网络安全项目」17。这两条都不足以当作对审查松紧的判断,但它们说明了一件事:外界对这个门槛的感受,和官方描述的分档并不完全一致。
References
- 1Expanding the Cyber Verification Program|Anthropic
anthropic.com
- 2CyScenarioBench|Irregular
irregular.com
- 3Cyber Verification Program Security Requirements|Claude 帮助中心
support.claude.com
- 4Cyber Verification Program|Claude 帮助中心
support.claude.com
- 5
- 6Anthropic 的协同漏洞披露面板
red.anthropic.com
- 7
- 8
- 9Project Glasswing: An initial update|Anthropic
anthropic.com
- 10
- 11
- 12Fairwind Program|Google
blog.google
- 13Introducing Gemini 4 Argon|Google
blog.google
- 14
- 15帮助中心的 2026-09-26 存档版
web.archive.org
- 16Enterprise Frontier Safeguards|Anthropic
anthropic.com
- 17
- 18
- 19
Comments